


dolchusFenomen
12piorunów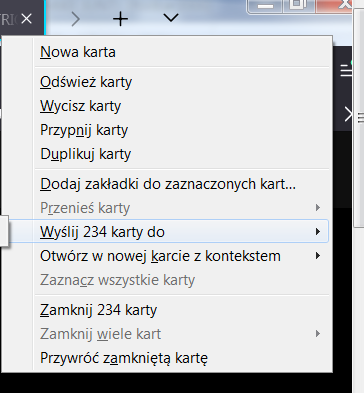
 sireplamaGURU12piorunów
234 zakładek w przeglądarce > wyślij do: @bojowonastawionaowca
 TomoeGruba ryba9piorunów
@dolchus owcen reference

dolchusFenomen
12piorunówsireplamaGURU12piorunów234 zakładek w przeglądarce > wyślij do: @bojowonastawionaowca
TomoeGruba ryba9piorunów@dolchus owcen reference

konik_polanowyFenomen
7piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.19.md
Windows ARM64 Internals: Deconstructing Pointer Authentication - https://www.originhq.com/blog/windows-arm64-internals-deconstructing-pointer-authentication
Hiding in Plain Sight: Deconstructing the Multi-Actor DLL Sideloading Campaign abusing ahost.exe - https://www.trellix.com/blogs/research/hiding-in-plain-sight-multi-actor-ahost-exe-attacks/
[CVE-2025-37752] Two Bytes Of Madness: Pwning The Linux Kernel With A 0x0000 Written 262636 Bytes Out-Of-Bounds - https://syst3mfailure.io/two-bytes-of-madness/
Operational Analysis of Ransomware Attack Lifecycle - https://darkatlas.io/blog/operational-analysis-of-ransomware-attack-lifecycle
CodeQL zero to hero part 1: The fundamentals of static analysis for vulnerability research - https://github.blog/developer-skills/github/codeql-zero-to-hero-part-1-the-fundamentals-of-static-analysis-for-vulnerability-research/
DungeonFighterKoneser
3piorunówCzemu hejto blokuje Tora? Raz wszedłem gdy otworzyłem sobie przeglądarkę i patrzę you have been blocked. Nie bawmy się w cenzurowe patologie wykopu.
 Jim_MorrisonGruba ryba0piorunów
To Ty Cygan?
konik_polanowyFenomen
7piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.17.md
Hacking the Nokia Beacon 1 Router: UART, Command Injection, and Password Generation with Qiling - https://spaceraccoon.dev/nokia-beacon-router-uart-command-injection/
Hydroph0bia (CVE-2025-4275) - a fixed SecureBoot bypass for UEFI-compatible firmware based on Insyde H2O, part 3 - https://coderush.me/hydroph0bia-part3/
Building a Corruption-Proof Write-Ahead Log in Go - https://unisondb.io/blog/building-corruption-proof-write-ahead-log-in-go/
Using BMP Polyglots to get RCE - https://sylvie.fyi/posts/hitcon-2025/
Introduction to Deserialization Attacks - https://owlhacku.com/introduction-to-deserialization-attacks/
konik_polanowyFenomen
7piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.15.md
Predator iOS Malware: Building a Surveillance Framework - Part 1 - https://blog.reversesociety.co/blog/2025/predator-ios-malware-surveillance-framework-part-1
Malware Just Got Its Free Passes Back! - https://klezvirus.github.io/posts/Moonwalk-plus-plus/
Bluetooth Headphone Jacking: Full Disclosure of Airoha RACE Vulnerabilities - https://insinuator.net/2025/12/bluetooth-headphone-jacking-full-disclosure-of-airoha-race-vulnerabilities/
Exploiting A Pre-Auth RCE in W3 Total Cache For WordPress (CVE-2025-9501) - https://www.rcesecurity.com/2025/11/exploiting-a-pre-auth-rce-in-w3-total-cache-for-wordpress-cve-2025-9501/
Nation-State Actor’s Arsenal: An In-Depth Look at Lazarus’ ScoringMathTea - https://0x0d4y.blog/arsenal-analysis-of-a-nation-state-actor-an-in-depth-look-at-lazarus-scoringmathtea/
konik_polanowyFenomen
4piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.13.md
Inside 0Day Today: Infrastructure, Mirrors, and Exposure Patterns - https://stealthmole-intelligence-hub.blogspot.com/2025/12/inside-0day-today-infrastructure.html
Singularity: Deep Dive into a Modern Stealth Linux Kernel Rootkit - https://blog.kyntra.io/Singularity-A-final-boss-linux-kernel-rootkit
Not To Be Trusted - A Fiasco in Android TEEs - https://nebelwelt.net/blog/2025/1227-fiasco.html
Weaponizing WDAC: Killing the Dreams of EDR - https://beierle.win/2024-12-20-Weaponizing-WDAC-Killing-the-Dreams-of-EDR/
pipetap – a windows named pipe proxy tool - https://sensepost.com/blog/2025/pipetap-a-windows-named-pipe-proxy-tool/
konik_polanowyFenomen
3piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.11.md
The Definitive Guide to Linux Process Injection - https://www.akamai.com/blog/security-research/the-definitive-guide-to-linux-process-injection
sambadc - https://tishina.in/ops/sambadc
Football, Power, and Censorship: How La Liga Broke the Spanish Internet - https://daniel.es/blog/cloudflare-vs-la-liga/
A look at an Android ITW DNG exploit - https://projectzero.google/2025/12/android-itw-dng.html
Using RDP without leaving traces: the MSTSC public mode - https://devolutions.net/blog/2025/03/using-rdp-without-leaving-traces-the-mstsc-public-mode/
DungeonFighterKoneser
82piorunówOd paru miesięcy moi rodzice mają na swoich laptopach linux mint XFCE i skończyły się wołania, bo komputer zamulił, aktualizacje windowsoe coś zepsuły. Nauczyłem rodziców aktualizować na jedno kliknięcie i mam spokój. A wielu pisze, ze linux taki trudny i nawet out of box just works dystrybucje są za trudne.
#technologia #linux #linuxmint #informatyka #windows #systemyoperacyjne
 DKKFenomen1piorunów
Linux nie jest trudny tylko upierdliwy, czasami.
 6502Autorytet1piorunów
@DungeonFighter Zainstalowałem Ubuntu dziadkowi lvl 85 - nie narzeka, a z laptopa korzysta codziennie :grinning:
konik_polanowyFenomen
6piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.09.md
CVE-2025-6554: The (rabbit) Hole - https://retr0.zip/blog/cve-2025-6554-the-rabbit-hole.html
Exploiting Heroes of Might and Magic V - https://www.synacktiv.com/en/publications/exploiting-heroes-of-might-and-magic-v
How the Nintendo Switch booting process was hacked - https://blog.gistre.epita.fr/posts/victor-emmanuel.provost-2023-09-25-how_the_switch_was_hacked/
macOS LPE via the .localized directory - https://theevilbit.github.io/posts/localized/
Using ADCS to Attack HTTPS-Enabled WSUS Clients - https://blog.digitrace.de/2026/01/using-adcs-to-attack-https-enabled-wsus-clients/

GordonLamemanFanatyk
11piorunówPewnie wszyscy pracujecie na Teams, nie?
No to można fajnie potrollować kolegów :smiley:
 TomekkuFanatyk3piorunów
@GordonLameman u mnie wyłączyli dodawanie gifów 😒

elszczepanoZawodowiec
13piorunówZwykle udostępniam tu artykuły, które publikuję na swoim blogu. Tym razem mam jednak do pokazania coś większego 🎉
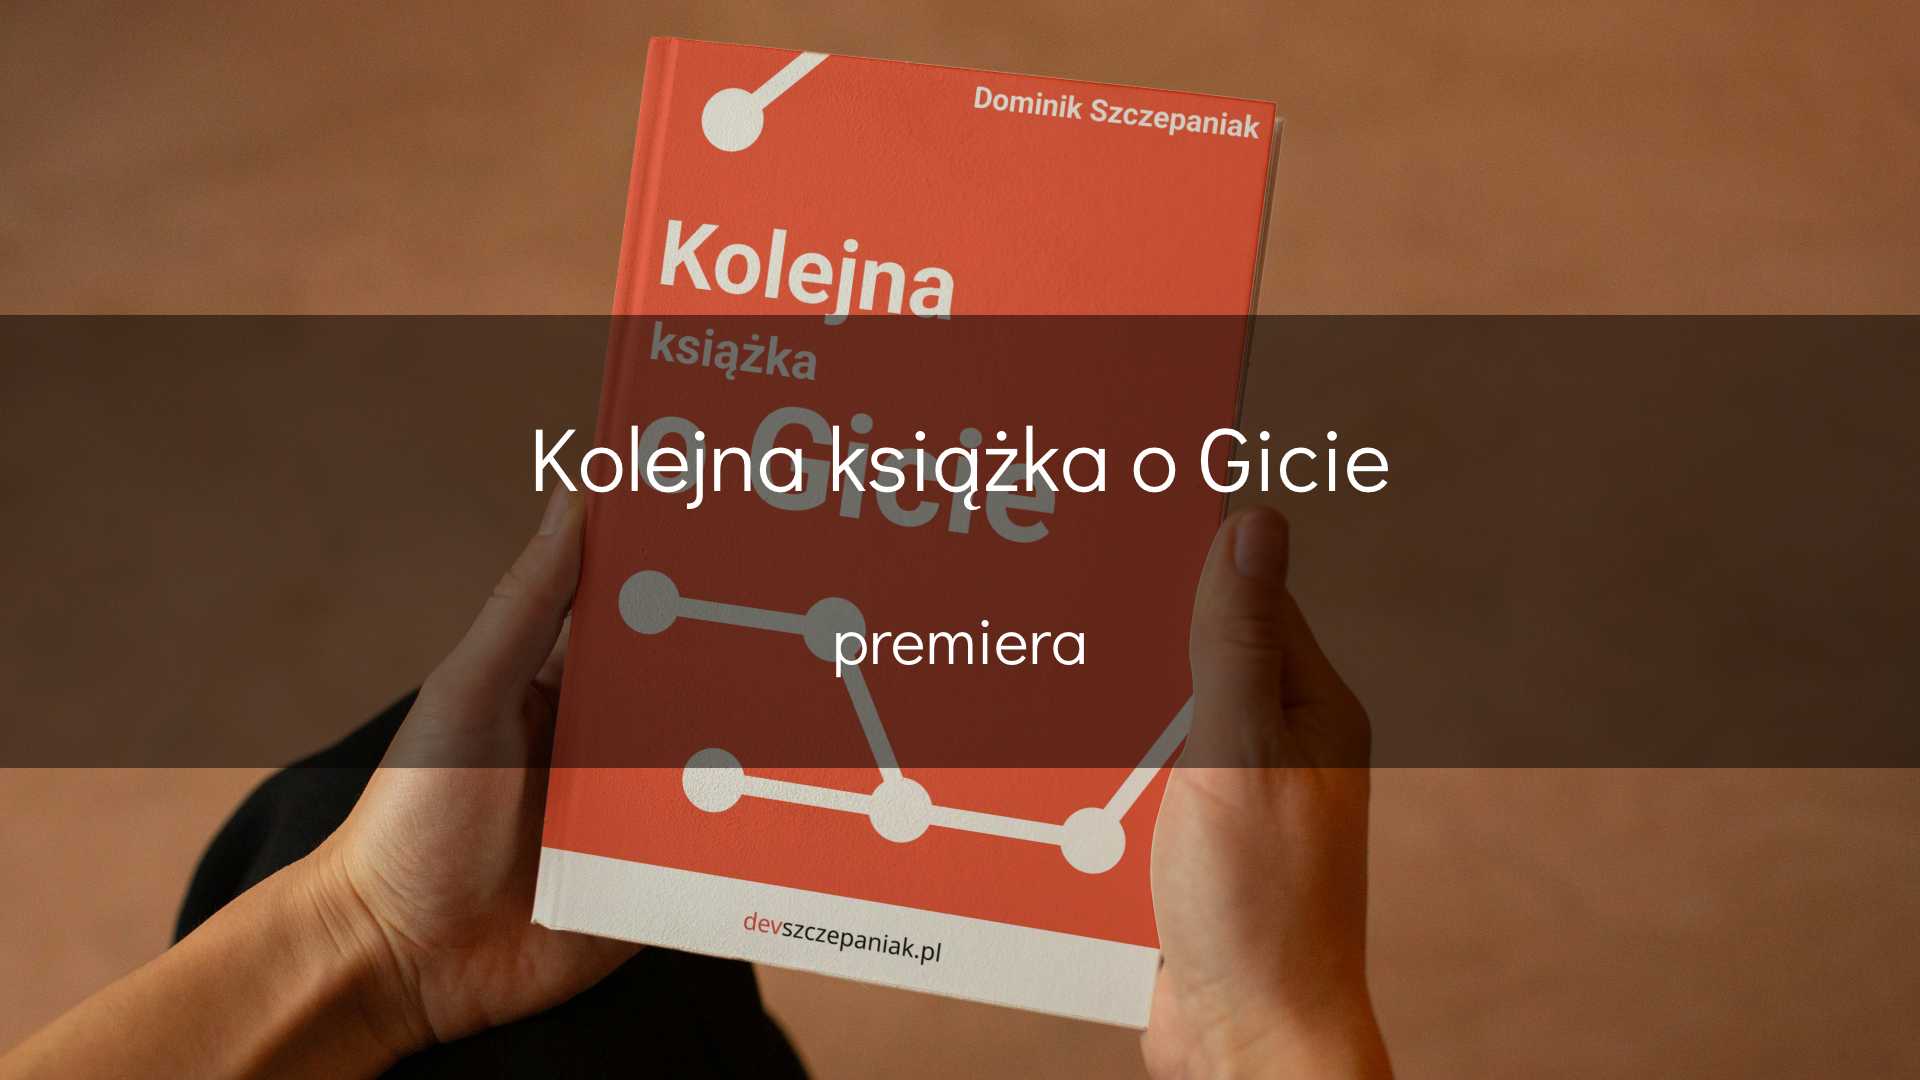
294 dni. Tyle minęło od napisania pierwszego zdania do postawienia ostatniej kropki mojego najnowszego e-booka. „Kolejna książka o Gicie” w końcu ujrzała światło dzienne i jestem ogromnie dumny z produktu, który mogę Ci dziś zaprezentować!
„Kolejna książka o Gicie” to ponad 180 stron konkretnej i praktycznej wiedzy. E-book przeprowadzi Cię krok po kroku od podstaw po bardziej zaawansowane treści. Nie jest to jedynie teoretyczny opis działania Gita, ale opisałem również praktyczne wskazówki i rekomendacje, które pomagają pracować z nim lepiej i efektywniej.
Oprócz treści teoretycznej w e-booku znajdziesz sporo ćwiczeń praktycznych pozwalających na przetrenowanie zdobytej wiedzy i wykorzystanie Gita w skryptach czy automatyzacjach.
W premierowym artykule znajdziesz szczegółowe informacje dotyczące zawartości e-booka :point_down:
 wonszFanatyk1piorunów
W premierowym artykule znajdziesz szczegółowe informacje dotyczące zawartości e-booka
Dla tych co jak ja już chcieli pytać co jest w kolejnej i czy koniecznie trzeba zaglądać do poprzedniej :stuck_out_tongue_winking_eye:
 Penetrator4000Koneser1piorunów
Czyli to nie poradnik dla idących do więzienia …?
 elszczepanoZawodowiec1piorunów
@Penetrator4000 niestety, w pierdelku się nie przyda. Sam tam również się jak na razie nie wybieram więc raczej takowego nie napiszę :confused:
MichumiGruba ryba
3piorunówGeniusz, intelektualista i mistrz pokera europejskiego, dbający zawzięcie o parasol ochronny firm strategicznych i ważnych dla interesu publicznego w Polsce (vide TVN) teraz zajęty czymś tam w c⁎⁎j ważnym, zapomniał o parasolu dla firmy, która zarządza krytycznymi dla Kraju systemami informatycznymi. Comarch poszedł do Kanady. Ale to pewnie chodzi o to, że to tam te dane to nie takie ważne są jak tvn.

 ramenOsobistość2piorunów
@Michumi Cisną się na usta pytania:
1. A to nie ma jakiegoś wpływu na bezpieczeństwo danych?
2. Cz nie są takie biznesy, których nie wolno sprzedawać, a przynajmniej tej części, która obsługuje wszystkich obywateli?
3. A gdyby to Rosjanie kupili, to też spoko?
SysterTytan1piorunów@Michumi Nie żeby coś, ale TVN też nie jest polski ( ͡° ͜ʖ ͡°)
konik_polanowyFenomen
4piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.07.md
Proof-of-concept for CVE-2025-48593: No, this Android Bluetooth issue does NOT affect your phone or tablet - https://worthdoingbadly.com/bluetooth/
Understanding Null Pointer Dereference in Windows Kernel Drivers - https://whiteknightlabs.com/2025/06/24/understanding-null-pointer-dereference-in-windows-kernel-drivers/
Analyzing Network Infrastructure as Composite Objects - https://www.domaintools.com/resources/blog/analyzing-network-infrastructure-as-composite-objects/
Reverse Engineering a Phase Change in GPT's Training Data... with the Seahorse Emoji :ocean::horse: - https://pratyushmaini.substack.com/p/reverse-engineering-a-phase-change-a96
PsExec'ing the right way and why zero trust is mandatory - https://blog.whiteflag.io/blog/psexecing-the-right-way/
371t3Mocarz
29piorunów#pytanie #informatyka #korposwiat
Jaka jest najlepsza sciezka kariery dla informatyka (admina, crudzairza, bezpiecznika, kazdego) po 40 roku zycia?
Co po IT?
325 głosów
 pawloxZawodowiec2piorunów
Też się nad tym zastanawiam coraz częściej, chociaż na karku dopiero 34 i prawie 12 lat w IT. To jest ciężki kawałek chleba, szczególnie jeśli jest się ambitnym lub chce się dużo zarabiać. Ambitna osoba będzie się nudziła w korpo, a w ciekawej firmie produktowej jest zazwyczaj zapieprz, stres, duże wymagania itp.
 GibanGruba ryba0piorunów
Dobry stolarz i szambiarz zarabia dobre pieniądze....

FaustoAutorytet
18piorunów"W zeszłym tygodniu, podczas wystąpienia na konferencji hakerów, hakerka zdalnie usunęła z sieci trzy witryny internetowe białych suprematystów. Do tej pory witryny te nie powróciły do sieci."
„Wyobraźcie sobie, że nazywacie siebie 'rasą panów', ale zapominacie o zabezpieczeniu własnej strony internetowej — może spróbujcie nauczyć się hostować WordPressa, zanim zaczniecie dominować nad światem” — napisał Root.
:V
#hacking #informatyka
https://techcrunch.com/2026/01/05/hacktivist-deletes-white-supremacist-websites-live-on-stage-during-hacker-conference/
 JarasznikosOsobistość5piorunów
@Fausto Genialne zaoranie.
konik_polanowyFenomen
5piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.05.md
Reflecting Your Authentication: When Windows Ends Up Talking to Itself - https://decoder.cloud/2025/11/24/reflecting-your-authentication-when-windows-ends-up-talking-to-itself/
Browser Hijacking: Three Technique Studies - https://www.gdatasoftware.com/blog/2025/11/38298-learning-about-browser-hijacking
Windows ARM64 Internals: Pardon The Interruption! Interrupts on Windows for ARM - https://connormcgarr.github.io/windows-arm64-interrupts/
GPU Cache Hierarchy: Understanding L1, L2, and VRAM - https://charlesgrassi.dev/blog/gpu-cache-hierarchy/
CVE-2025-61922: Zero-Click Account Takeover on Prestashop - https://dhakal-ananda.com.np/blogs/cve-2025-61922-analysis/
szaqSpecjalista
4piorunówChłop upgraduje, a właściwie składa Thinkpada T480 z nowych części z Aliexpress i Ebay.\ \ #thinkpad #laptopy #informatyka #lenovo #ibm

konik_polanowyFenomen
4piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.03.md
Use Binary Ninja with ChatGPT via MCP securely - https://jaybird1291.github.io/blog-cyber/posts/binjagpt/
Vectored Exception Handling Squared - https://fluxsec.red/vectored-exception-handling-squared-rust
N-Able Windows Software Probe Remote Code Execution - https://www.securifera.com/blog/2025/12/02/n-able-formerly-solarwinds-msp-windows-software-probe-remote-code-execution-cve-2025-11367/
Ghost in the Controller: Abusing Supermicro BMC Firmware Verification - https://www.binarly.io/blog/ghost-in-the-controller-abusing-supermicro-bmc-firmware-verification
Silver Fox Targeting India Using Tax Themed Phishing Lures - https://www.cloudsek.com/blog/silver-fox-targeting-india-using-tax-themed-phishing-lures

radziolGURU
168piorunów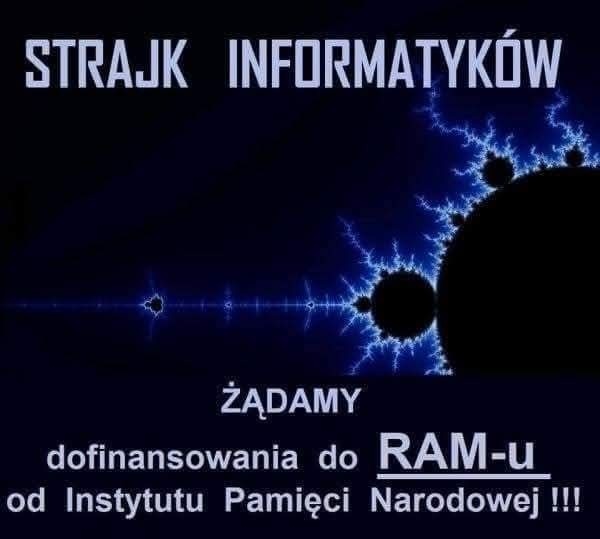
 MostlyRenegadeFanatyk17piorunów
@radziol ale jak sama nazwa wskazuje, to powinna być pamięć Narodowa, a nie jakiś tam samsung, albo inny hynix.
 aarahonOsobistość8piorunów
@MostlyRenegade gdyby PIS rządził to już od miesiaca robiliby wałki na sprzedaży gruntów pod narodową fabrykę xD
 radziolGURU2piorunów
@MostlyRenegade no to już niech będzie goodram
 bug-overflowKoneser3piorunów
@radziol Goodram nie robi modułów pamieci, tylko scalaki do których lutuje moduły samsunga albo hynixa.
 AirbagGruba ryba4piorunów
@MostlyRenegade narodowa pamięć RAM imienia Jana Pawła II
 ZohanTSWFanatyk3piorunów
@Airbag model Janix z modułami DDR4 i Pawlix DDR5, oraz Pawlix II jako DDR5 z najszybszym taktowaniem
 cecOsobistość4piorunów
@bug-overflow jest dokładnie odwrotnie ¯\\(ツ)/¯
Goodram nie robi scalaków, tylko moduły pamięci do których lutuje scalaki samsunga albo hynixa.
MostlyRenegadeFanatyk2piorunów@ZohanTSW i jeszcze Vadovix z radiatorami w kolorze kremówki i podkręcony do 2.137 V
 konrad1Tytan1piorunów
K⁎⁎wa, złożyłem kompa maj miałem dokupić raz i tak zwlekałem, niby 32 jest ale wtedy były zwykle ceny i by to nie było problemem, eh
 solly-1Fenomen0piorunów
@konrad1 czytam to 5. raz i dalej nie rozumiem co probujesz przekazac xD
konrad1Tytan0piorunów@solly-1 sorki zatoki walą i pisze mi się w cały świat xD złożyłem kompa mając 32gb ramu, odwlekalem dokupienie kolejnego 32, a teraz za te ceny nie kupię, chyba że używkę ale słabo się znam xd
 RafauGruba ryba0piorunów
@konrad1 po co ci 64gb ramu?
konik_polanowyFenomen
2piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.01.md
Registry Writes Without Registry Callbacks - https://deceptiq.com/blog/ntuser-man-registry-persistence
Exploiting CVE-2025-21479 on a Samsung S23 - https://xploitbengineer.github.io/CVE-2025-21479
Drone pentesting framework console - https://github.com/dronesploit/dronesploit/
FortiClient: Two-click RCE via Code Injection in the Login Window - https://yaniv-git.github.io/2025/10/13/FortiClient:%20Two-click%20RCE%20via%20Code%20Injection%20in%20the%20Login%20Window/
Diffing 7-Zip for CVE-2025-11001 - https://pacbypass.github.io/2025/10/16/diffing-7zip-for-cve-2025-11001.html