


ThereforeeGruba ryba
13piorunówDyski SSD, laptopy i smartfony mogą potanieć. Ceny pamięci NAND na rynku spadły o 20%, możliwe kolejne spadki
#it #komputery Czy to już?

ThereforeeGruba ryba
13piorunów#it #komputery Czy to już?

30ohmGURU
13piorunówPatrząc na ostatnie podatności w #cyberbezpieczenstwo to za moment w takim tempie zaora się całkiem duży kawałek gówno świata #it w postaci stron na wordpress i wszelkiej maści hostingów współdzielonych które mają w d⁎⁎ie aktualizacje środowisk dla klientów.
Podobnie jest z aktualizacjami w poszczególnych dystrybucjach #linux
Aby nie duplować:
1. @Marsjamin pisał o nginx https://www.hejto.pl/wpis/tydzien-temu-apache-mialo-rce-w-http-2-to-dzisiaj-dla-rownowagi-nginx-ma-rce-w-h
2. @xepo o php https://www.hejto.pl/wpis/trzymajcie-sie-w-tym-it-kolejny-critical-w-php-smiling-face-with-tear
3. tutaj macie o wordpress https://wordpress.org/news/2026/11/wordpress-7-1-5-release/
4. Dzisiaj wjechało jeszcze ruby2shell https://sekurak.pl/ruby2shell-heap-overflow-przy-zmianie-wielkosci-liter-w-ruby-rzekomo-pozwala-na-rce/
Pokaże wam jak poszczególne dystrybucje linux podeszły do pierwszej podatności, skupiam się na tych które mam sam:
1. alpine linux https://pkgs.alpinelinux.org/package/v3.24/main/x86_64/nginx załatane 2026-11-18 17:06:00
2. Alma linux https://git.almalinux.org/rpms/nginx/commit/e1d778d2171abe7f7495f5551e74921b398669aa 18 lis 2026, 22:39 CET
3. debian, wersja niestabilna rozwojowa załatana 18 Nov 2026 18:56:24 +0000 https://tracker.debian.org/news/1825662/accepted-nginx-1306-4-source-into-unstable/ stabilne wersje nie załatane na tą chwilę
4. Fedora https://packages.fedoraproject.org/pkgs/nginx/nginx/ nie załatane
5. ubuntu https://launchpad.net/ubuntu/+source/nginx/1.28.3-2ubuntu1.13 2026-11-19 05:54:26 CET realnie do testów trafiło https://launchpad.net/~ubuntu-security-proposed/+archive/ubuntu/ppa/+build/33986155 2026-11-18 20:29:02 CET
Jak widać debian i fedora się nie popisali.
O 16 będą informacji o błędach w php, to czekamy jak świat linux zareaguje.
 LondoMollariFanatyk1piorunów
@30ohm Po⁎⁎⁎⁎ne czasy. Mam sporo na Pythonie, więc mnie jeszcze ominęło, ale siedzę jak na szpilkach, bo Python jest mocno eksponowany na wszelkiej maści problemy w glibc, więc to tylko kwestia czasu.
W sumie, większość tych błędów to proste overflowy. Kiedyś z tego byłby maks DOS, bo ktoś musiałby spędzić miesiące, jeśli nie lata, aby z takiego overflowa wykombinować praktyczne RCE, teraz może zostawić z tym LLMy i przyjść za parę dni. ¯\\(ツ)/¯

dziad_saksonskiFenomen
7piorunówPamiętacie jak kiedys kazdy chcial tworzyć wlasnego facebooka? Miałem takich kolegów co mnie namawiali do tego. Jak im mowilem ze istnieje i ze juz po ptakach, to "ten jest inny zobaczysz".
Dziś kazdy moze miec wlasnego fejsbooka xD
Czekam. az w koncu pokaza nam jak robia te fejsbuki i jaki to bedzie sukces xD Pewnie ogromny.
 tosiuAutorytet3piorunów
@dziad_saksonski regularnie dzwonili do mnie z pytaniem "ile by kosztował drugi OLX, ale..."
 malkontenthejterzynaAutorytet2piorunów
unii eropejskiej bardzo brakuje legitnego, uregulowanego serwisu społecznościowego. Bez algorytmów targetujących dzieci, bez skrajnej enshitifikacji, ale za to z potwierdzaniem faktycznej tożsamości i banowaniem botów. Takiego fb albo twittera targetującego ludzi i ux, a nie hajs z reklam. Subsydiowanego, bo biznesowo się to pewnie nie spina, ale mam wrażenie, że to strategicznie istotne by to było europejskie, a nie amerykańskie.
koyto_koytoSpecjalista
6piorunów[ENG] Historia z IT - mieliśmy jedną zasade, nigdy nie restartować tego serwera
https://www.youtube.com/watch?v=qsSSpg0KGsg
We Had One Rule...NEVER Restart This Server
2,561 days without a reboot. Nobody knew what legacy01 did
Jak kogoś podobne tematy z IT interesują to polecam ostatnie filmiki z tego kanału

 eloyardFanatyk1piorunów
@koyto_koyto jak się nazywają ogólnie tego typu kanały? Teraz to oczywiście "AI-slop", ale takie "bait/sob story" mi się pojawiały już czasem w feedzie i regularnie je blokuje... ale widzę, że jest popyt na to.
 dziad_saksonskiFenomen4piorunów
@koyto_koyto lubie takie rzeczy, takie historyjki xD
Kiedys q firmie typu januszpol byl serwer księgowej i jakichstam innych rzeczy cos, skonfigurowany przez jakiegos czlowieka. Czlowiek znikł, serwera nie bylo wolno dotykać. Firma upadla, bo sprzątaczka odcięła go od prądu i nie mozna bylo pokazac faktur podczas inspekcji xD

maly_ludek_legoGruba ryba
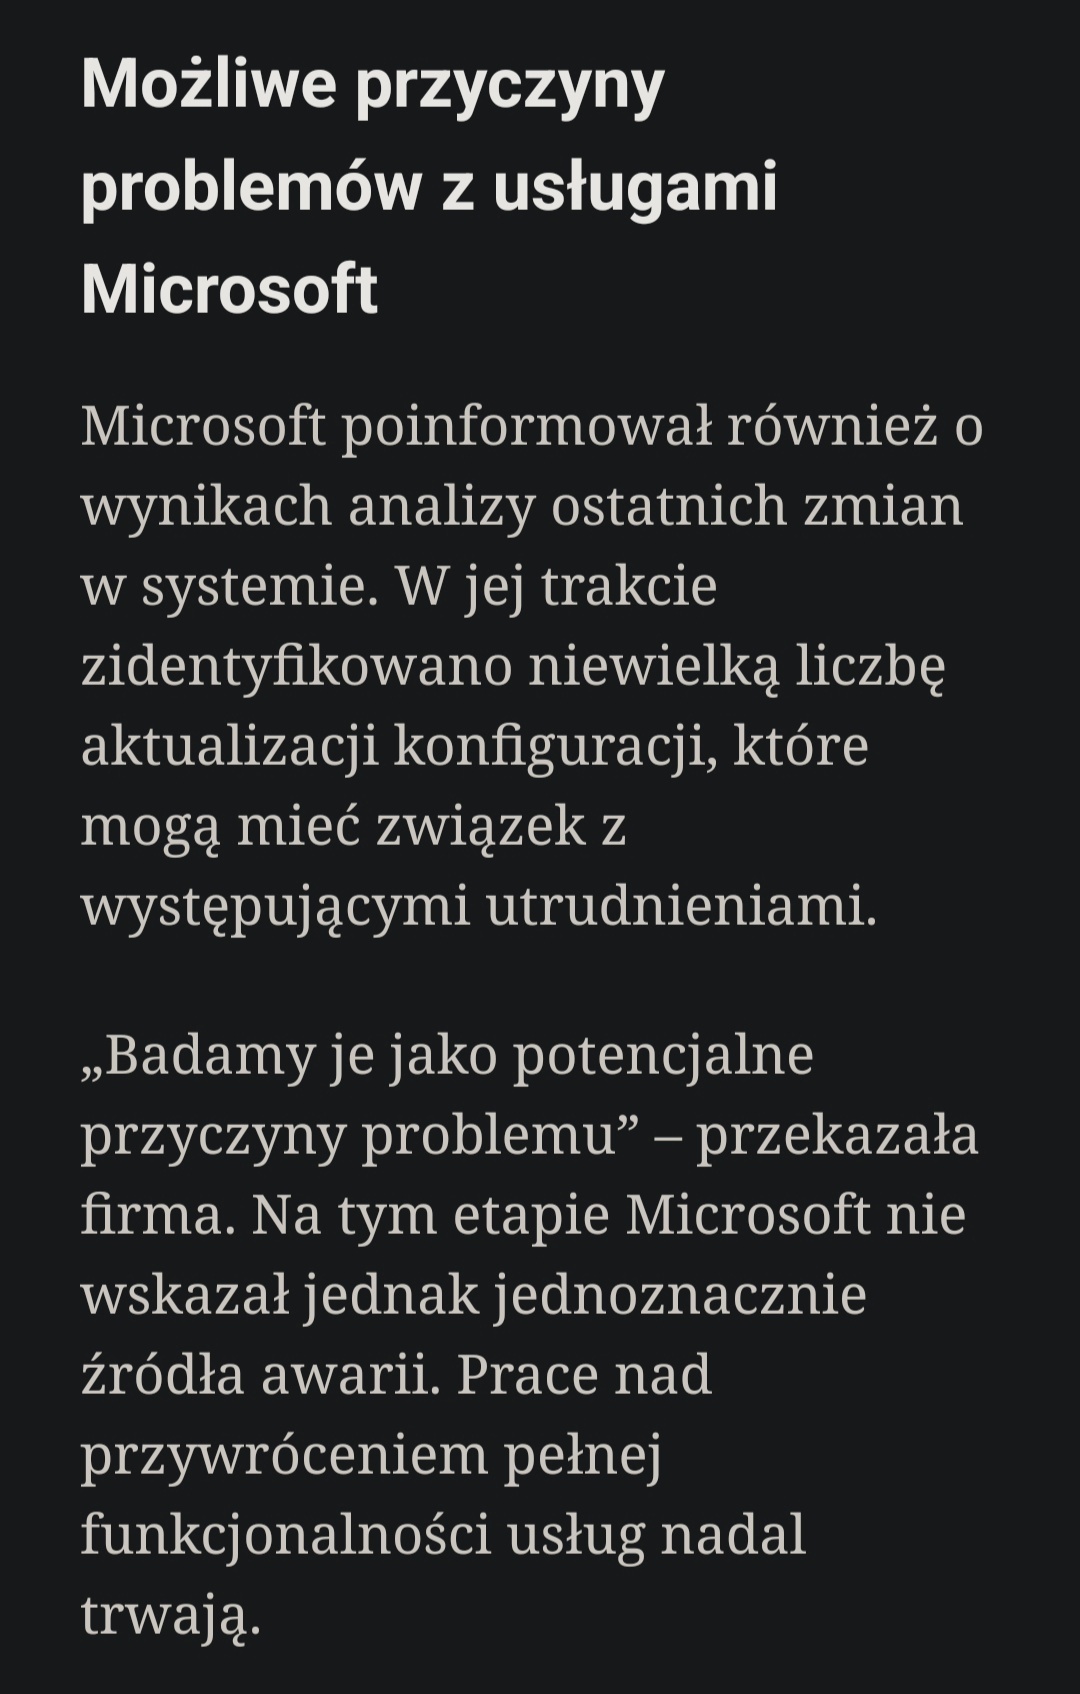
31piorunówZupełnie nie wiem, co było przyczyną awarii, ale się domyślam
:face_with_hand_over_mouth: :face_with_hand_over_mouth: :face_with_hand_over_mouth:
#heheszki #it #microsoft #awaria #programowanie #it #ai #korpo #korposwiat
 korfosOsobistość7piorunów
Najnowsze technologie i optymalizacje wciskane na siłę jak k⁎⁎⁎sa do mordy przez microsofta spowodowały że ogrom firm w tym ta w której pracuję nie może funkcjonować bo wszystko zostało przeniesione na chmurę...
 TomekkuFanatyk3piorunów
VibeCode nie działa? Wszystkie ej aj naokoło nie działają? Jak mi przykro... co teraz to będzie...

intyLider
18piorunówJak szaleć to po całości 😛
 LondoMollariFanatyk4piorunów
@inty Jeszcze tydzień, dwa takich doniesień, i lepiej będzie zacząć publikować, z kim on w tej firmie nie sypiał.
 fadeimageoneFanatyk0piorunów
@inty 3 romanse* na dzień 13-11-2026

ostrynacienkimGruba ryba
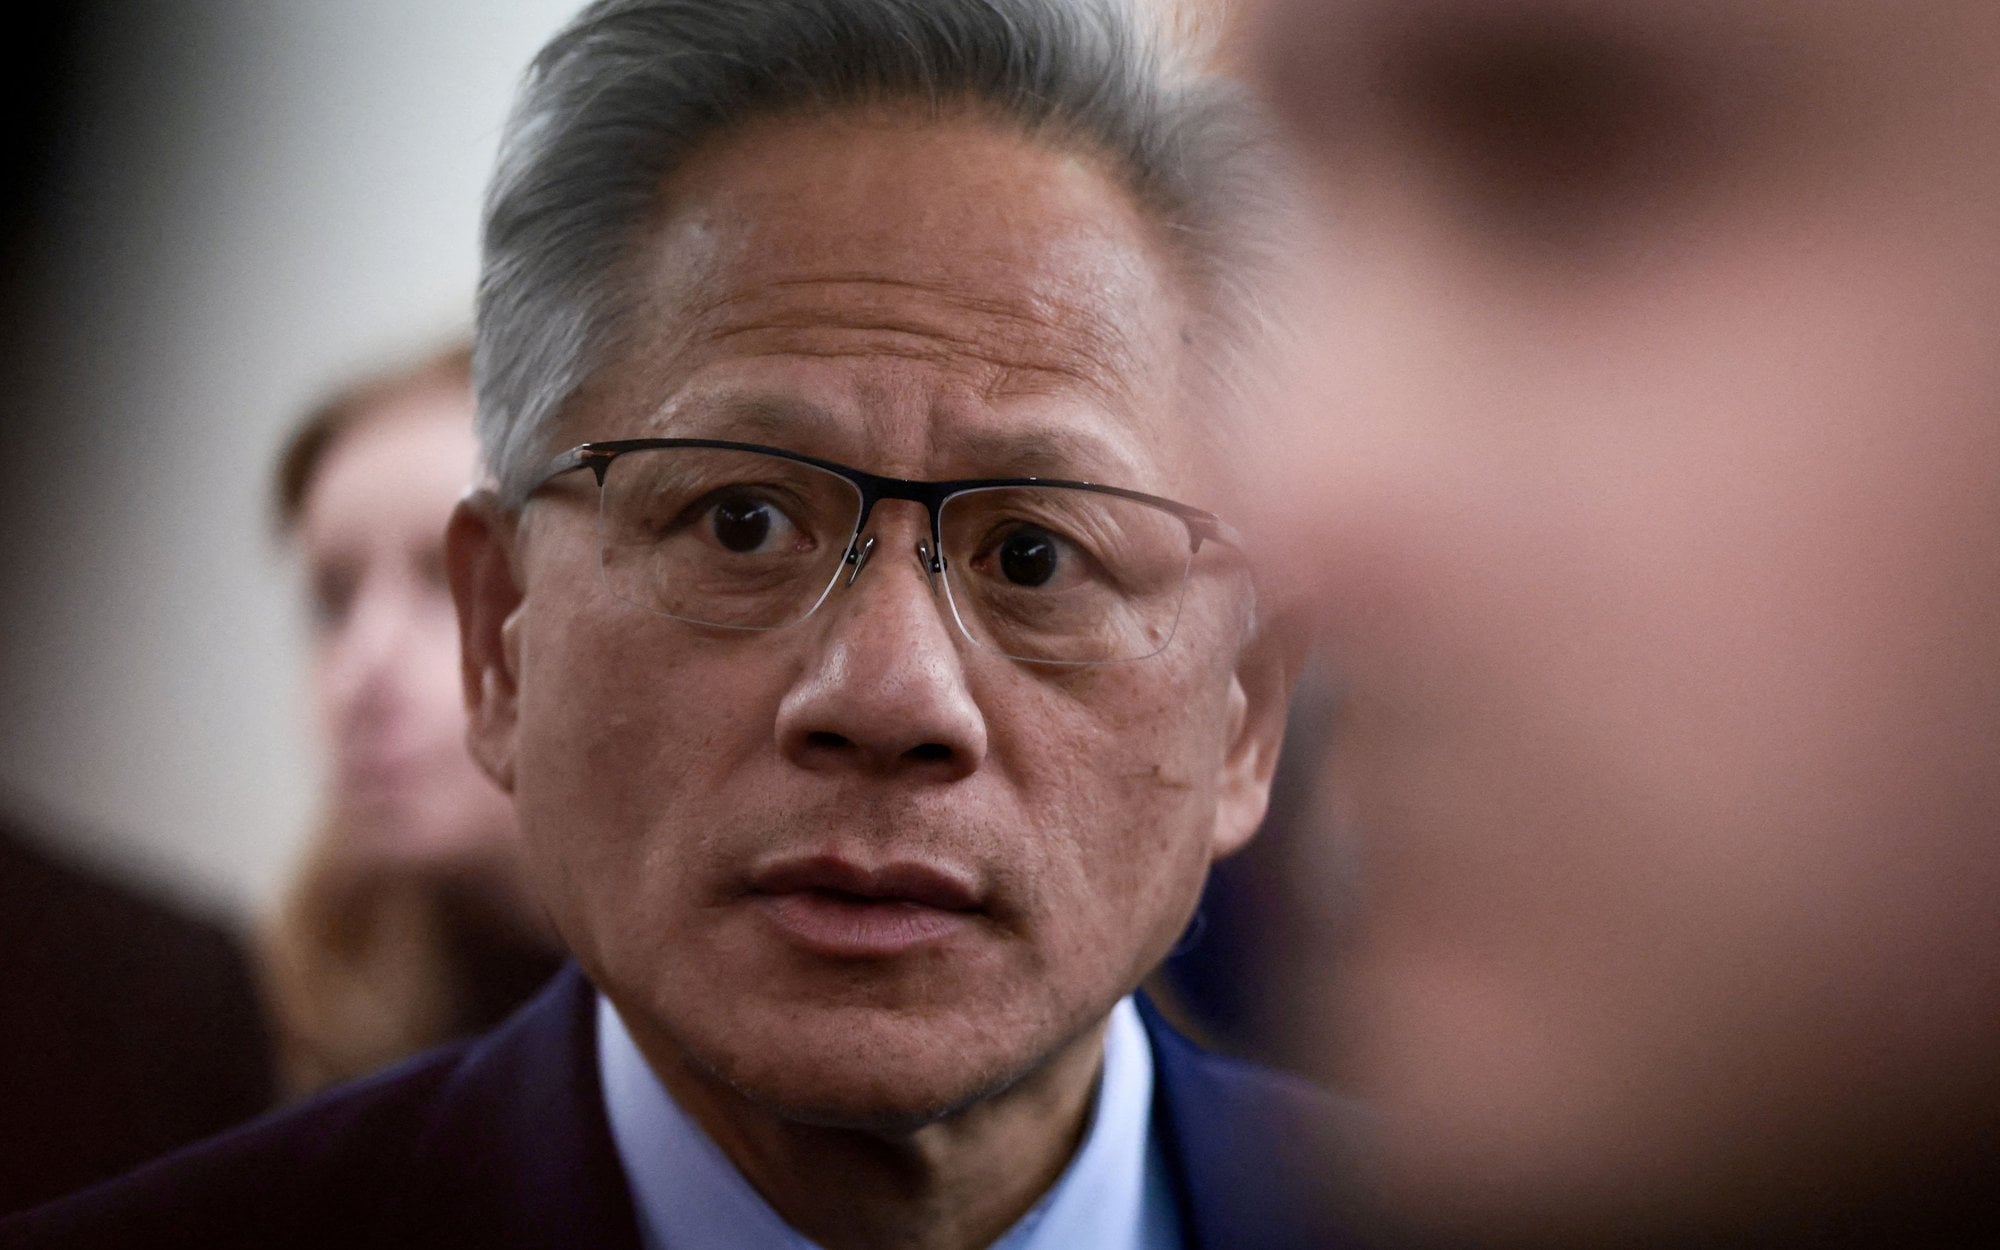
13piorunówPomijając fakt ze pan kurteczkowy miał druga panne a jak widziałem Reuters donosi że i trzecia się znalazła tutaj krótko i zwięźle na temat afery wokół NVIDIA https://www.youtube.com/watch?v=SOwUWPtXQ9I
 dziad_saksonskiFenomen1piorunów
trzecia się znalazła
Burger flipper od energii nerdów z gier stał się pindol masterem xD
maly_ludek_legoGruba ryba
7piorunówProgramujecie jeszcze coś ręcznie oprócz ewentualnego programowania jako hobby w domu?
Jaki jest stan na końcówkę 2026?
 ZohanTSWFanatyk1piorunów
Czasami tak. Pracuję obecnie z legacy kodem i mamy nowy kod robić nie zgodnie z konwencjami legacy, tylko już ze współczesnymi standardami. AI się gubi jeszcze w tym syfie i potrafi wygenerować taki kod, że muszę poprawiać
 GitHubOsobistość1piorunów
Ręcznie pisze już raczej mało. Częściej tworzę specyfikację a następnie AI Harness przygotowuje plan implementacji. Jak już sobie zaimplementuje co trzeba to wtedy to sprawdzam i w razie poprawek sam implementuje pomniejsze kawałki.
Wciąż wychodzi szybciej i więcej niż jakbym miał robić wszystko samemu. Jakość pozostaje na dobrym poziomie tylko dzięki kontroli rezultatów LLMa
Co do hobby i domowych zastosowań: Uczę się z AI i robię rzeczy których wcześniej bym się nie podejmował ze względu na ograniczony czas

Mr.MarsGURU
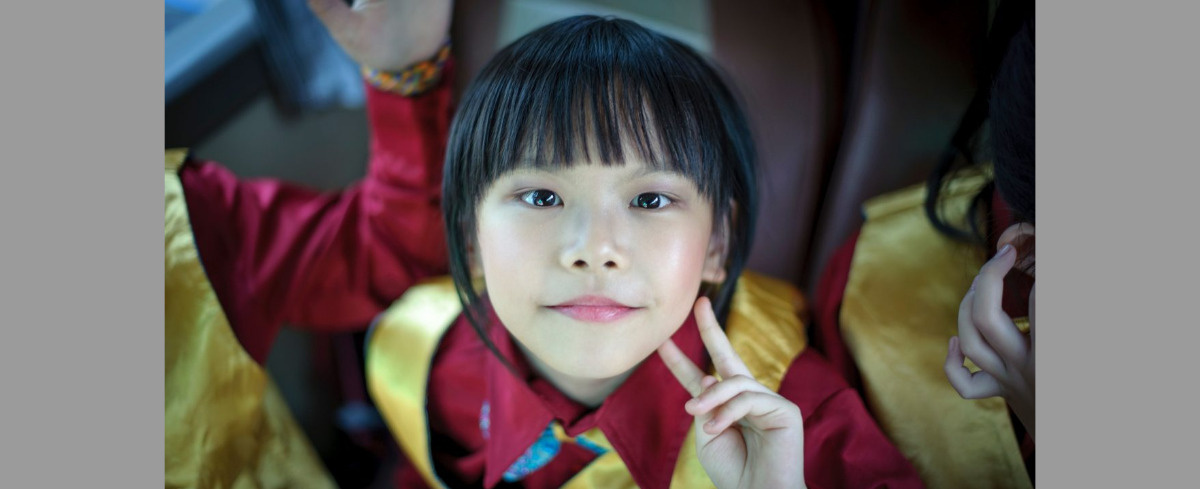
24piorunówKorea Północna buduje swoje kadry cybernetyczne od najmłodszych lat. Utalentowane matematycznie dzieci są wyszukiwane już w szkołach podstawowych, a najbardziej obiecujący uczniowie otrzymują dostęp do najlepszych szkół i uczelni. Celem systemu jest stworzenie elity informatyków, z których część

hapaczuriOsobistość
3piorunówWiadomo co się teraz dzieje z tymi wszystkimi kodklepaczami po bootcampach bez studiów co w okolicach 2021 byli wyłapywani z ulicy przez rekruterów? Dalej siedzą w IT czy zostali zwolnieni? #it #programowanie
 chess_peppeMocarz2piorunów
@hapaczuri Myślę że nie można tak generalizować i jak ktoś zrobił tylko bootcamp bez wiedzy z wcześniej to roboty w 2021 i tak nie dostał albo dostał na niskim stanowisku (intern/junior) i wiedzę oraz doświadczenie nabył od starszych stażem kolegów
 maly_ludek_legoGruba ryba1piorunów
@hapaczuri Moja kolezanka dostała robotę w korpo, ale siedziała 1,5 roku często po 12 h nad kodem. Wziela wolne na naukę.
Radzi sobie przyzwoicie. Robi full stack, front i back w różnych językach. Ale od początku była inżynierem, tylko w innej dziedzinie.
Więc dało się i niektórzy zmienili swoją karierę.
dolchusFenomen
3piorunówJakich skutecznych narzędzi/stron/aplikacji używacie do weryfikacji grafik, filmów i innych treści pod kątem AI ?
 plemnik_w_piwieGruba ryba9piorunów
@dolchus wszystko z czym się nie zgadzam oceniam że jest wytworem AI. A to z czym się zgadzam też jest projekcją z AI. Ogólnie wychodzi na to że przez AI wszystko z czym się zgadzam nie znajduje mojej zgody... nie wiem co myśleć. Może spytam AI.
 szatkus-7Fenomen0piorunów
@dolchus oczami. Żaden ten wykrywacz nie działa dobrze, a jak ktoś będzie chciał wygenerować obrazek, który nie wygląda jak AI, to wygeneruje.

WonszZagladyPsaOsobistość
12piorunówPadł mi router. Do Terminala ONU za daleko kablem, no i tak długiego (kabla) nie mam. Bywa, przypadki chodzą po ludziach. No to wygrzebałem dongle wifi z szuflady i wio. No tyle, że nie. Windows stwierdził że nie będzie działać. Kod 56 błędu w menadżerze i spierdalaj. Amba. Pytam google, pytam czata gieta. Proponują, wyrzucenie VMek z swoimi wirtualnymi kartami, wyrzucenie VPNów (tych akurat nie mam) i inne bzdury. NJE. Zeszło z dwie godziny, a neta jak nie było, tak nie ma. Dobra myślę. Wyczyszczę konfigurację sieciową.
Po restarcie nie działa już nic. System wyrzucił stery do karty sieciowej. Wzdycham. Dobra przywrócę sobie punkt przywracania. No tyle że system nie chce się zrestartować, by zacząć cały proces. Tzn ja mogę do zrestartować, ale nie gdy zacznę przywracanie, no to daje go z trybu awaryjnego. Wybieram użytkownika, system chce hasło. Jakie hasło? Loguje się poprzez konto MS i wpisuje PIN.
No tyle że PIN nie działa, a ja hasła nie mam, a jednak jakieś jest. Pomyślałem, że będę sprytny. Zalogowałem się i zmieniłem konto na lokalne, i zmieniłem hasło, po czym poszedłem zrobić przywracanie systemu.
Bądźcie mądrzejsi niż ja i nie róbcie tak.
Doprowadziło to do paradoksu, że konto ma hasło, i jest lokalne, ale ponieważ stan systemu został cofnięty, to system mnie wpuszczał (w sensie akceptował hasło), to zaraz po logowaniu pokazywał logowanie MS, by ustalić PIN, a ponieważ nie miałem połączenia internetowego, to zsoftlockowałem sobie konto xDDDDDDDDDDD bo nie da się tego pominąć.
Jak dobrze, że miałem drugie konto administratora na które mogłem się zalogować. xd Neta oczywiście nie miałem, ale kompa dało się uzywać.
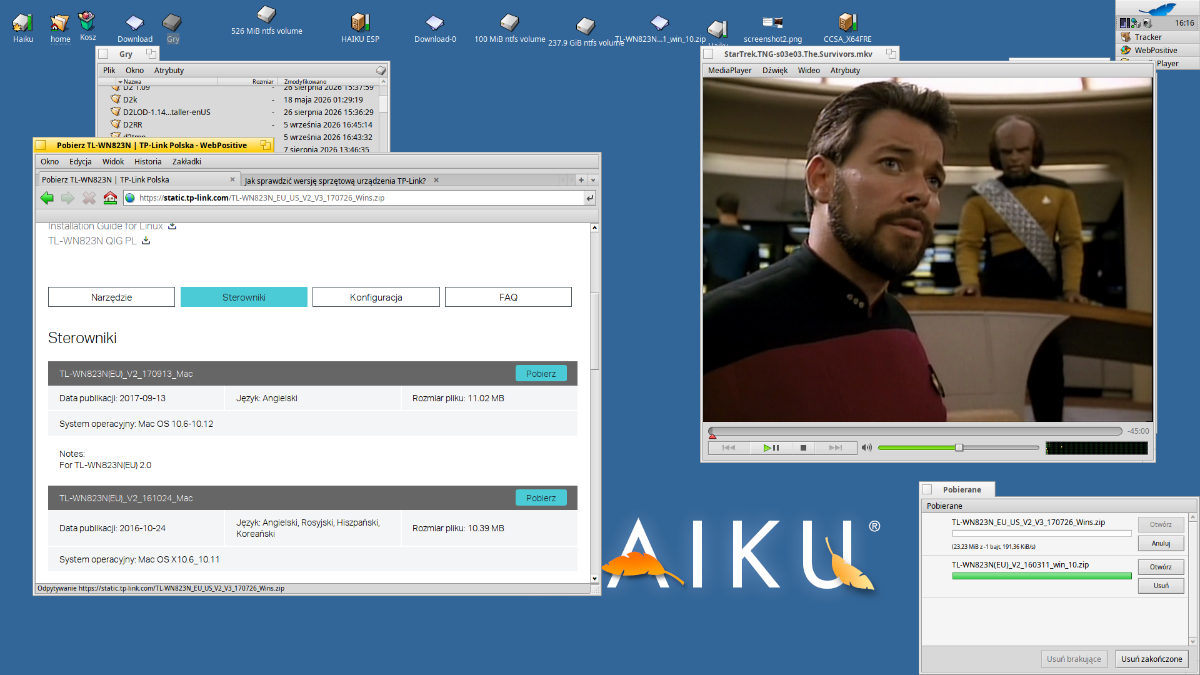
Zajrzałem do szuflady rozpaczy i zniszczenia, wiecie. Szuflada z elektroniką, kablami i ~niemieckim porno z końmi i psami~. Takie tam. Na jednym z pendrive znalazłem bootowalny live z systsem HaikuOS. Pyk, dongle działa od strzała. Tu na screenie pobieram stery do dongla (które i tak nie zadziałały pod Windowsem).
Jak to jest że dongle zadziałał z systemem pisanym przez garstkę ludzi (i nie jest oparty na jądrze Linuxa, w sensie nie jest jego kolejnym distro), zamontował dyski z NTFS, a na systemie pisanym przez wielką korporację już nie. Windows pisany przez hindusów z dnia na dzień co raz bardziej mnie od siebie odrzuca, gdy skończy się ESU to przechodzę pewnie na jakiegoś linucha, albo Minta albo pewnie Bazzaita. Może nawet wcześniej.
 MarsjaminKosmonauta2piorunów
i można kontynuować oglądanie najlepszego star treka, szanuję
 HeheszkiGruba ryba2piorunów
Dlaczego nie zrobiłeś karty sieciowej z telefonu ? Przecież można udostępnić neta po usb
Nie mówiąc już o pobraniu sterowników na telefon i odczytania ich z tele po kablu
To pierwszy ludzki odruch, na litość boską
ostrynacienkimGruba ryba
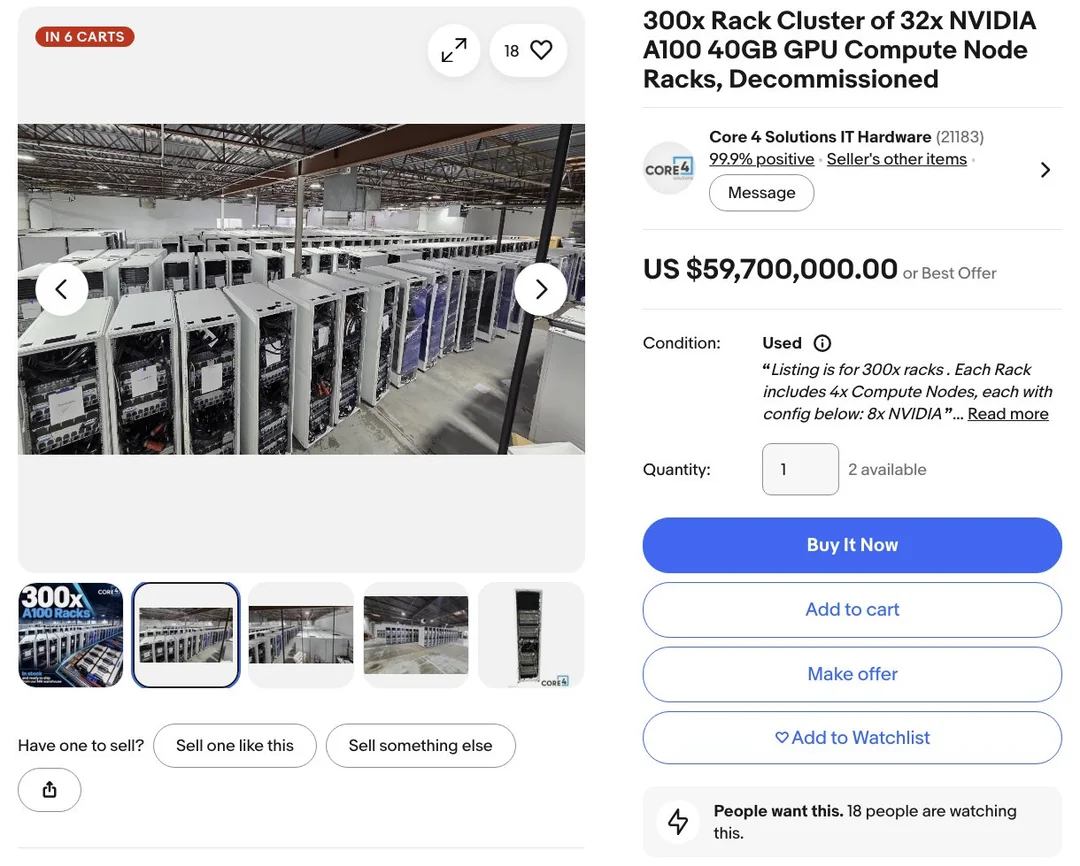
16piorunówW sam raz na lokalne hostowanie LLM'ów :grinning:
 dziad_saksonskiFenomen2piorunów
Ale banieczka pęka xD
Dam 3 złote, az karta nvidii bedzie za 2,99.
 dolitdGruba ryba2piorunów
Za rok pójdzie za 50k.

peposlavFanatyk
20piorunówNie wierzę XD
Jakie to hinduskie.
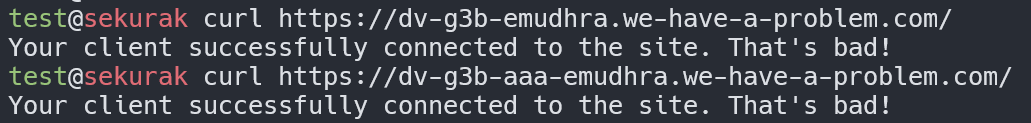
Indyjski CA takimi kluczami podpisywał certy XD
-----BEGIN RSA PRIVATE KEY----- 4 -----END RSA PRIVATE KEY-----
Wczoraj mi taki klucz kumpel wysłał, ja myślałem, że to żart.
https://sekurak.pl/mamy-problem-czyli-jak-ca-generowal-klucze-na-podstawie-xkcd/
 LondoMollariFanatyk10piorunów
@peposlav xDDDDDDDDDDDDDDDDD
Pajeety i tym razem nie zawiodły.
 BoJaProszePaniMamTuPrimaSortaFanatyk6piorunów
@peposlav przynajmniej tanio
O.oWirtuoz
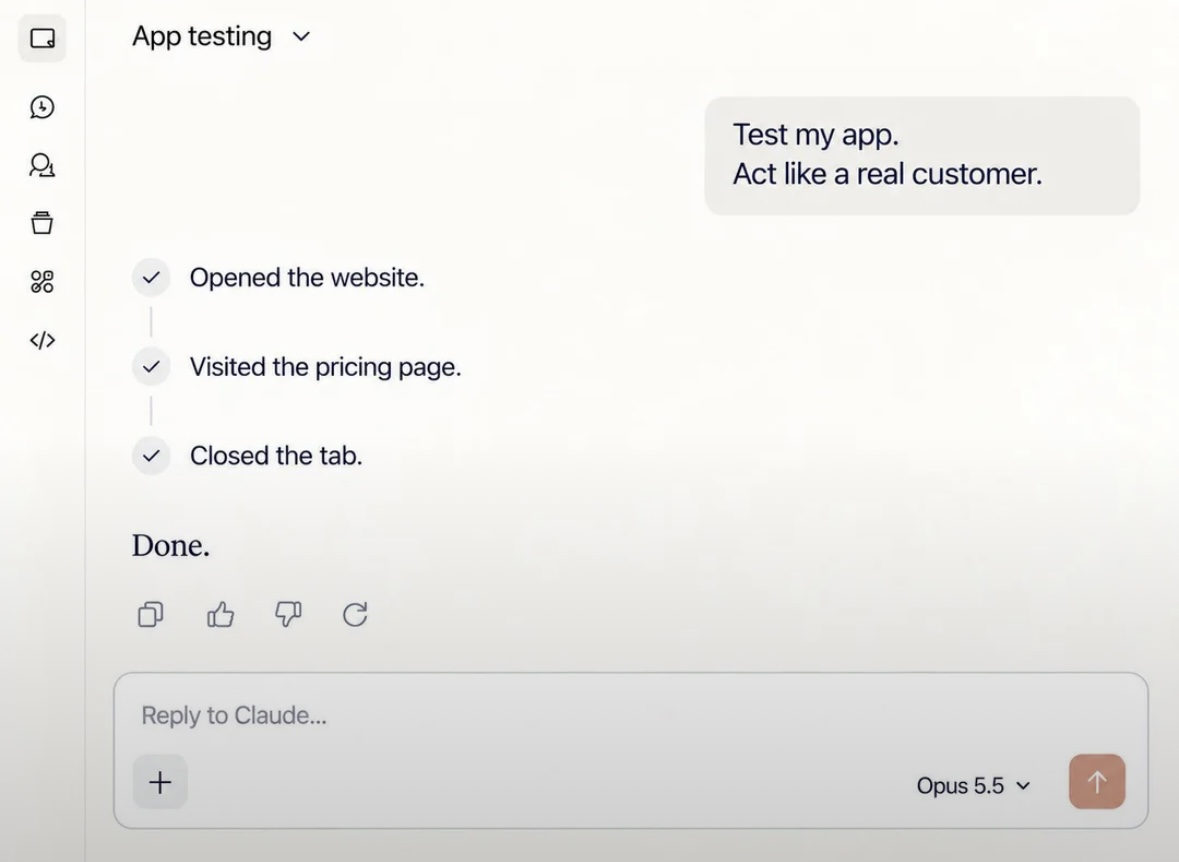
115piorunówRzeczywiście, przetestował jak prawdziwy człowiek.
 DexterFromLabGruba ryba1piorunów
@O.o Jaki masz ustawiony effort?
ostrynacienkimGruba ryba
5piorunówTaka drobna lista dziur w sofcie i nie tylko za październik :smiley:
* PHP2Shell: a hole in the software behind ~70% of websites. Governments took sites offline.
* eMudhra: the master keys that prove websites are real were cracked. One was the number 4.
* California: data on every public school student since 2023 stolen, including disability status
* Railway: hackers stole customers' secret keys from a hosting platform used by millions of developers
* Zeabur: 321,810 accounts breached. The company is shutting down.
* LiteLLM: an AI tool downloaded 3.4 million times a day was poisoned with a password stealer
* GitLab: a 10-out-of-10 severity hole in every version since 2014
* Cairn: criminals used an AI hacking tool to break into 100+ companies
* Ahold Delhaize: hackers knocked the owner of Food Lion and Stop & Shop offline
* Onamae: malware planted on up to 26,739 customer servers in Japan
* Signal: a bug could leave your mic and camera on after you hang up
* NGINX: 3 critical holes in software running ~1/3 of websites
* HTTP/3: a single connection can crash 7 of the 10 web server types tested
* Plex: hackers breaking into home media servers
* SafePay ransomware: FBI warns it has hit 600+ critical infrastructure organizations
* Palo Alto: ransomware gangs breaking in through company firewalls
* Bullhorn: platform used by 10,000+ companies knocked offline
* Medi-Cal: 970,000 patients' data stolen
* WordPress: hackers stole a plugin maker's keys and used them to plant backdoors on websites
* AOMEI: backup software's update server handed out a backdoor
* Meta Muse: Meta's AI agent exposed users' personal and business secrets
* Tor: 333 relays hijacked to steal logins
* TiDB Cloud: database company's cloud breached
* State Bank of India: India's biggest bank confirms a data breach
* OVHcloud: hackers slipped a password stealer into a cloud company's official tool
* Siemens: a software hole being used to spread malware
* North Korea: state hackers launch a new attack campaign on South Korea
GazelkaFarelkaGURU1piorunówParafrazując stare powiedzenie - AI wykona za ciebie połowę roboty, której bez niego w ogóle byś nie miał XD
Tera wszyscy siedzą i łatają wszystko :rolling_on_the_floor_laughing:

CatharsisOsobistość
9piorunówKtoś zrobił galerię ze PHP maintenance pages z dzisiaj. Lista jest stale aktualizowana i można zgłaszać samemu, już ze 2 zgłosiłem xd.

 sireplamaGURU1piorunów
Trochę nie kumam? Jak Hejto przeszło bez jednej czkawki a Wypok i tyle innych serwisów pozdychalo?
GustawffGruba ryba2piorunówAle że GOG też padło...

macgajsterGruba ryba
100piorunówFirmy są posrane. Nie zmienisz mojego zdania.
Dzwoni do mnie rekruterka, z którą rozmawiałem prawie trzy tygodnie temu. Według niej byłem super kandydatem do firmy technologicznej. Tylko firma ma "małą responsywność", więc dopiero teraz uzyskała odpowiedź.
Negatywną.
Bo mam krótkie dwa ostatnie okresy zatrudnienia. Nikt nigdzie nie zapytał dlaczego. Co z tego, że jeden to wypełniacz (bezrobocie w CV źle wygląda, nie? ATS tego nie lubi, nie?), a drugi zakończyłem przez mobbing kompetencyjny i spory rozjazd obowiązków względem ogłoszenia. Dwa wcześniejsze zatrudnienia po 3-4 lata nie mają znaczenia.
#pracbaza #praca #szukaniepracy #szukampracy #it #cotusieodpierdala #cododiaska
 100mphLider14piorunów
Ja tam wiem jedno - jak powiesz, ze sie zwolniles przez mobbing to nikt Cie nie zatrudni bo uzna za roszczeniowego, problemowego lub po⁎⁎⁎⁎nego. Oprocz HR w rekrutacjach biora udzial przyszli przelozeni. Tylko wariat chcialby kogos, z kim poprzedni przelozony mial problem. Zbyt duze ryzyko. Oskarzyc o mobbing jest latwo, wybronic sie ciezko, a smrod zostaje i czesto zamyka dalsza sciezke kariery.
 Felonious_GruLider1piorunów
@macgajster co do tej pierwszej firmy to potwierdzam, że proces rekrutacji jest wyjątkowo słaby. I przede wszystkim losowy.

manstainFenomen
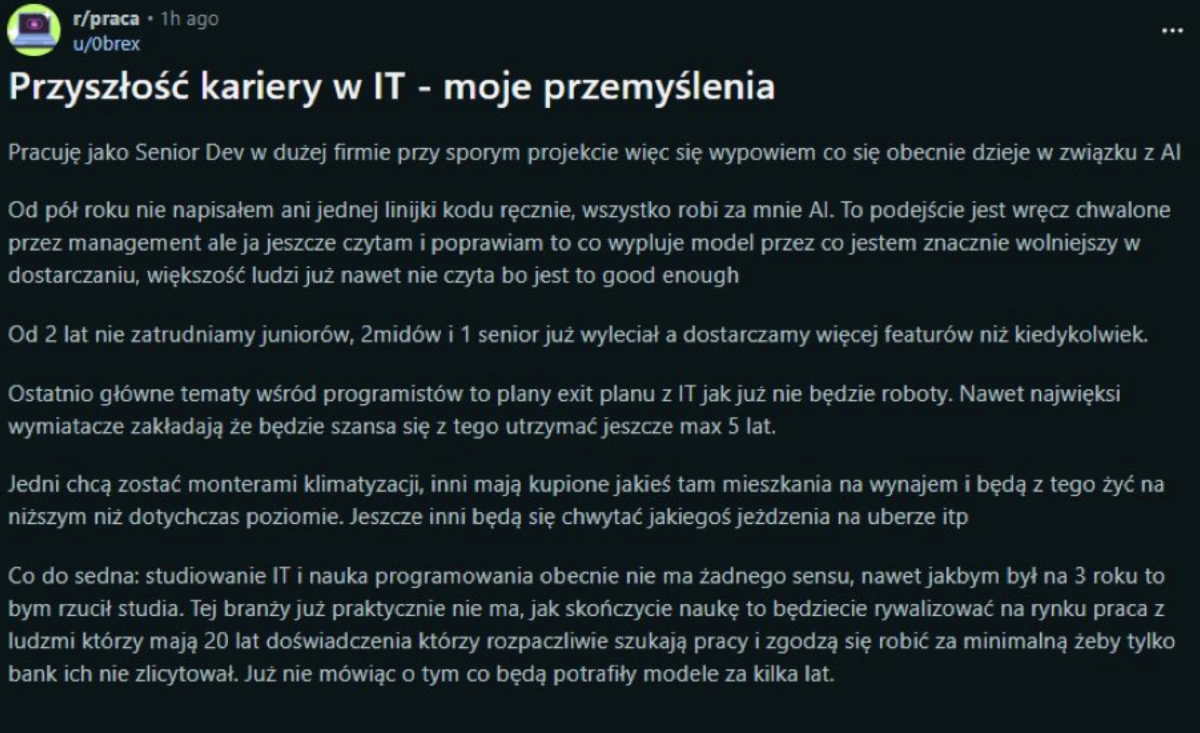
18piorunówNie moja bajka ale ciekawa obserwacja o obecnej sytuacji w IT.
 wombatDaiquiriGruba ryba0piorunów
@manstain czy kapitalizm nas wszystkich zabije?
 manstainFenomen0piorunów
@wombatDaiquiri Nie kapitalizm tlyko innowacje -inna bajka, że one najbardizje się rozwijają tma gdzi jest kapitalizm a Chiny wbrew powszehcnym wyobrażeniom sa bardziej kapitalistyczne niż EU.
Czy zabije to nie wiem ale logicnze jest, że jak nie będzie potrzeby/pracy dla tylu ludzi to może ich jest za dużo ale z 2 storny dzietnosc na całym świecie spada więc jest ok :smiley:
wombatDaiquiriGruba ryba0piorunówNie kapitalizm tlyko innowacje
@manstain gdyby nie kapitalizm, to byśmy się nie bali ze nie będziemy mogli zarobić, tylko cieszyli ze idzie dochód podstawowy.
 AramilKosmonauta8piorunów
@manstain Ehh, jak zwykle panikujący CRUDziarz...
ostrynacienkimGruba ryba
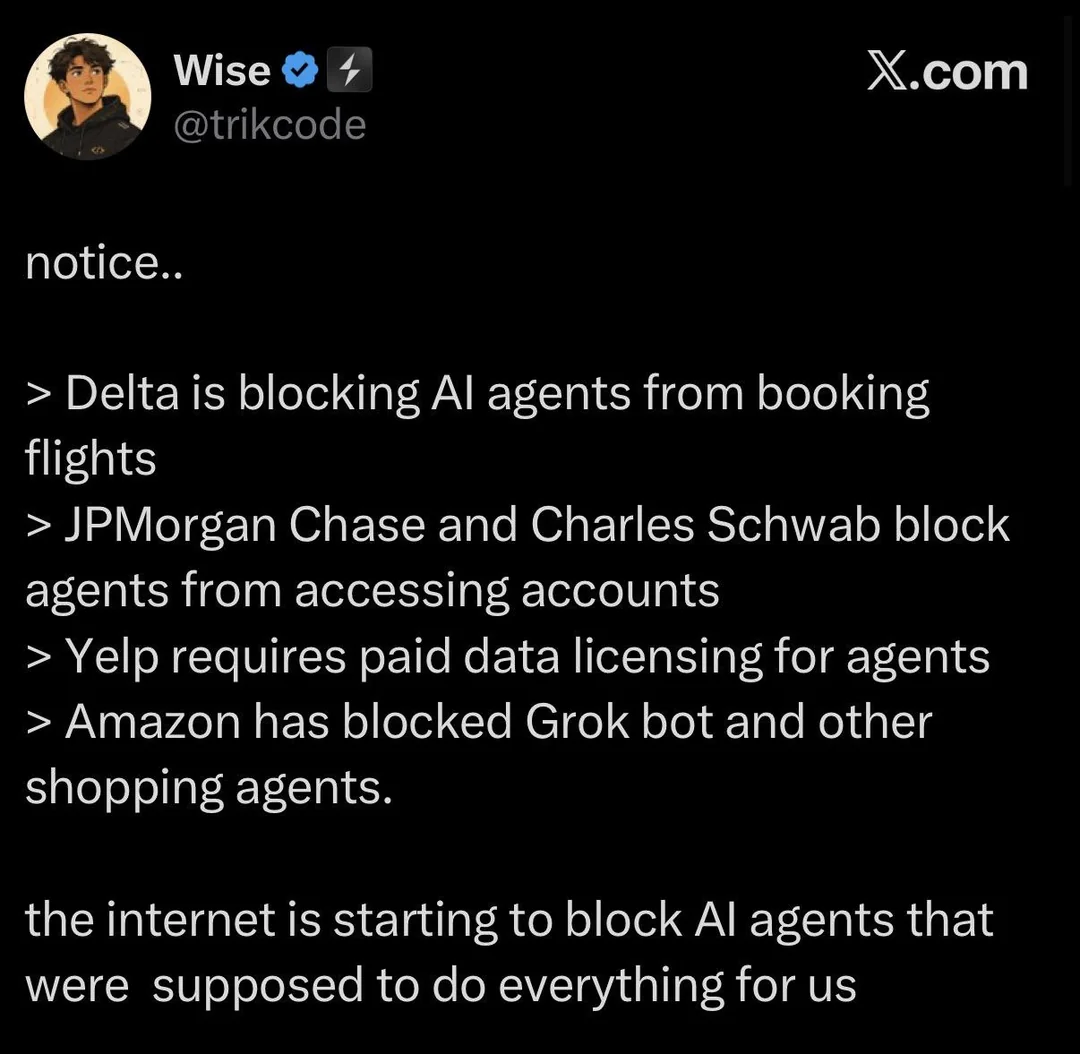
47piorunówej aj zabierze prace i bedzie robic za Ciebie - no chyba jendak nie do końca
 kodyakFanatyk11piorunów
Na razie co potrafi ejaj to wszystko ukraść.
maly_ludek_legoGruba ryba14piorunów@ostrynacienkim Ja tez ostatnio zrozumialem, ze AI JEDNAK nie zastapi programistow.
Zwyczajnie zawsze ktos bedzie musial wziac odpowiedzialnosc za kod. Zawsze.
Przeprowadzic chociazby analize formalna.
No ok, czesciowo zastapi tych co nie sa inzynierami oprogramowania.
Jednak w bankowosci, medycynie, systemach krytycznych, aerospace jednak nie.
Jakcys ludzie robiacy slop gownoappki moga sie jednak bac.
Jednakze tam, gdzie ktos musi wziac odpowiedzialnosc, "przybic pieczatke", tam pozostana potrzebni ludzie.
 ostrynacienkimGruba ryba1piorunów
@maly_ludek_lego dokladnie
 macgajsterGruba ryba1piorunów
@maly_ludek_lego oby jak najszybciej, bo już mam serdecznie dość bezskutecznego proszenia się o pracę
PepeszZawodowiec0piorunów@maly_ludek_lego Problemem 'ai slop gównoappek" nie jest model tylko twórcy. Mi w pracy wielokrotnie przyspieszyło pracę ale najpierw musiałem spędzić miesiące aby dostosować wiedzę modelu na temat tego jakie rzeczy przyjmuje jako poprawne a jakie jako niepoprawne. Więc tak zgadzam się na końcu zawsze ktoś musi przybić pieczątkę i wziąć odpowiedzialność.