Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

Najnowsze dyskusje

gość

Typ wpisu

Fanatyk

w LEGO

13piorunów

Kurde, zmienili datę. Jesteśmy poważnym portalem..
Gwiazdor2piorunów

@PanNiepoprawny daj Pan spokój, nic nie można zrobić bez bricklinka

Osobistość3piorunów

Napisali że naprawią to naprawią, nie trzeba im co tydzień przypominać.
Pokaż więcej komentarzy (12)

GURU

w Hydepark

26piorunów

Panie @bojowonastawionaowca melduje posłusznie 3/3!

Wylosowałeś mi takie piękne zadanka :grinning:

* Napisz list do samego siebie, który otworzysz za rok o tej porze

* Pokaż zdjęcie ze swojego dzieciństwa i opisz idącą za nim historię

* Zrób sobie spokojny wieczór ze swoim ulubionym ciepłym napojem

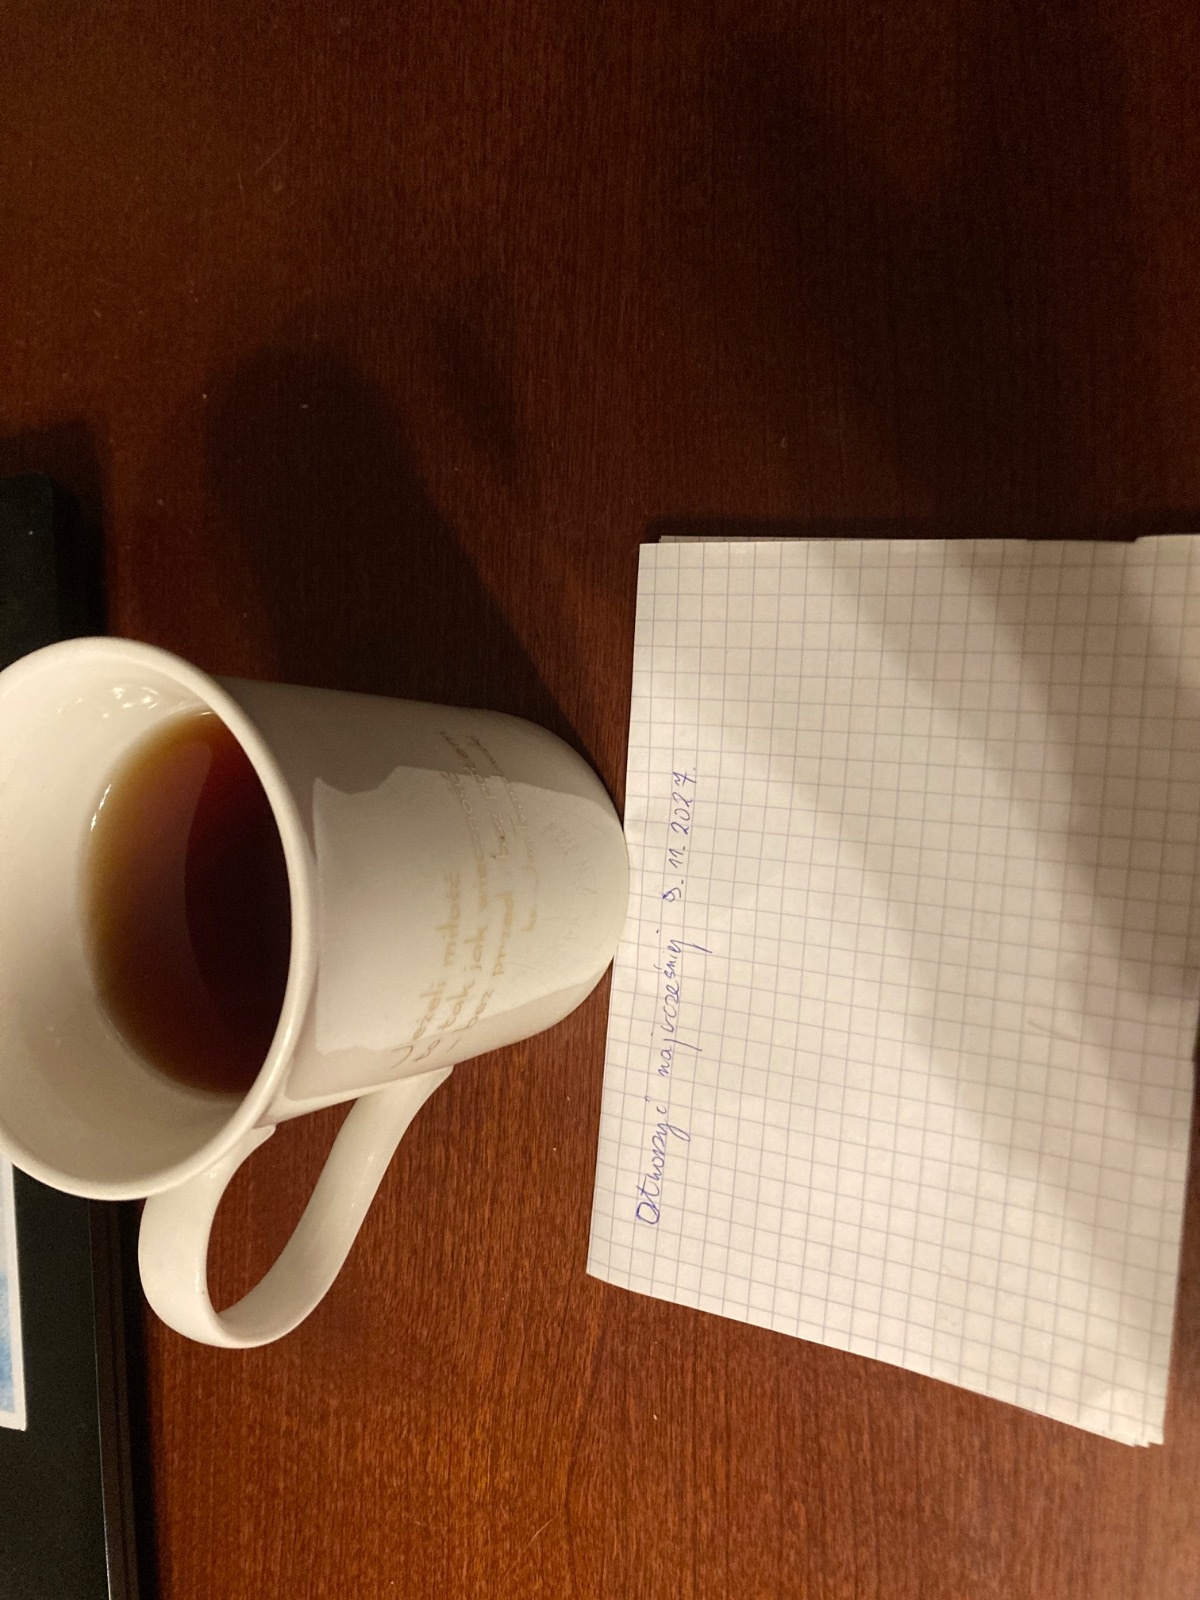
Jedno wykonałem kilka dni temu, to dziś zostało napisać list do siebie przy herbatce :grinning:

Ciekawe to było zadanie, bo się w sumie zastanawiałem co mam w tym liście napisać? I stwierdziłem że zrobię sobie małą kapsułę czasu i opowiem o sobie teraz. O czym myślę, co marzę, czego się obawiam. Dorzuciłem jeszcze mały prezent ode mnie dla mnie za rok na przewalenie na głupoty xd no i żeby formalności przyszło zadość, to uczyniłem to przy moim ulubionym gorącym napoju, czyli herbacie! Czym dokładnie? Pysznej gruzińskiej herbacie Qvevri Etsevi GABA, uwielbiam ją, nie wyobrażam sobie mojej półki herbacianej bez niej!

no i trochę 😉

Autorytet8piorunów

@Endrevoir ale wy macie fajne zadania, mi dał żebym ubrał się w jesienny kamuflaż i przedarł się przez front

GURU8piorunów

@npnptcn i to bez przelosowywania xD lubi mnie ten owcen, bo trzeci raz brałem udział w wyzwaniach i wykonałem 8/9 i nigdy nie przelosowywałem xD

Pokaż więcej komentarzy (10)

Gruba ryba

w Wiadomości Świat

14piorunów

Pokaż więcej komentarzy (3)

Lider

w Wybierz Społeczność

16piorunów

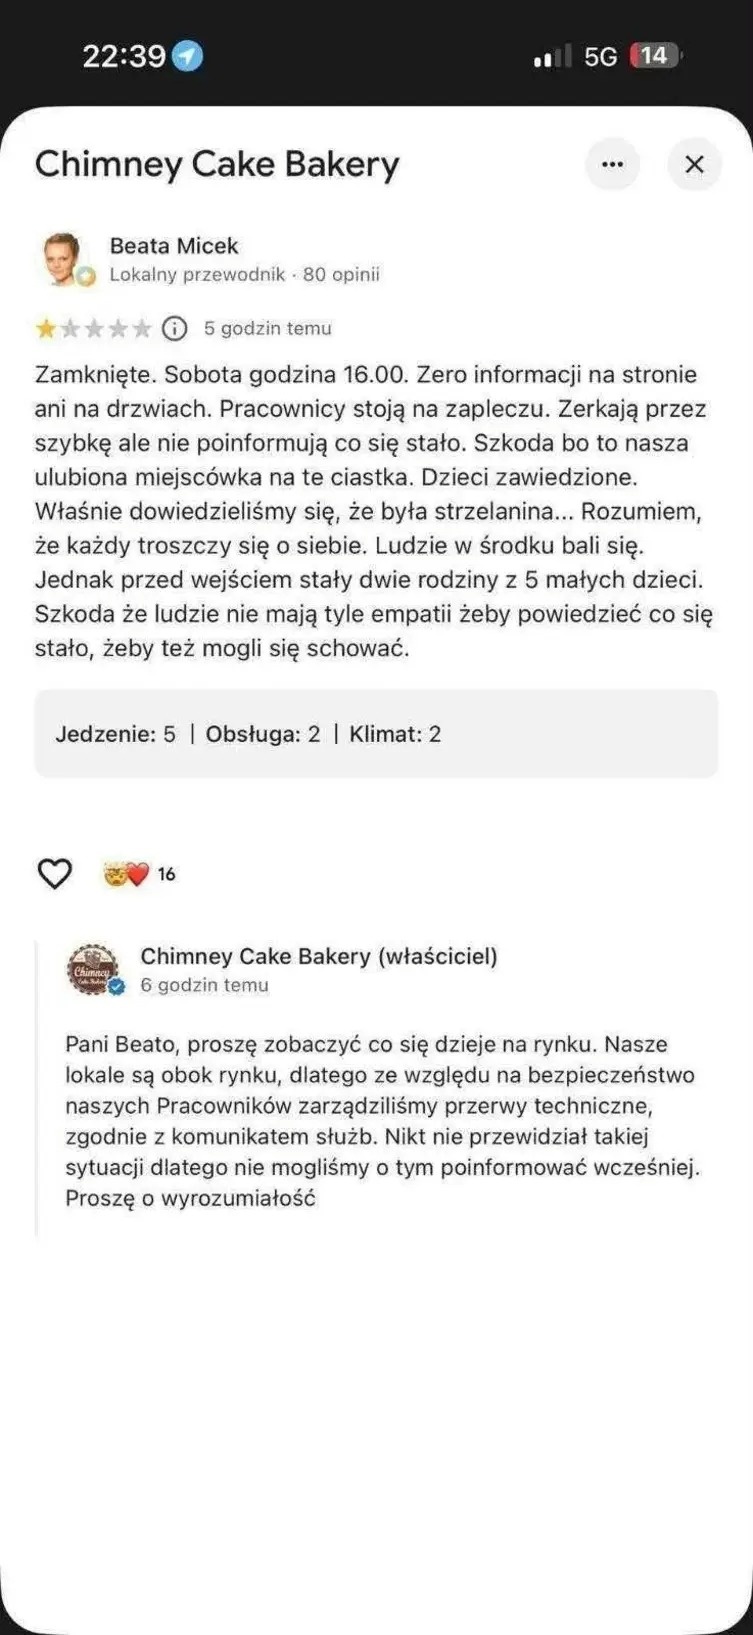
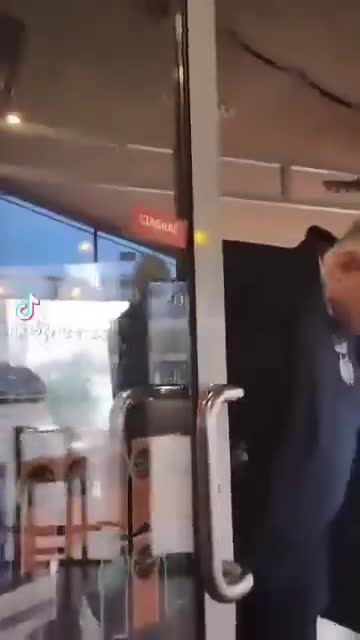
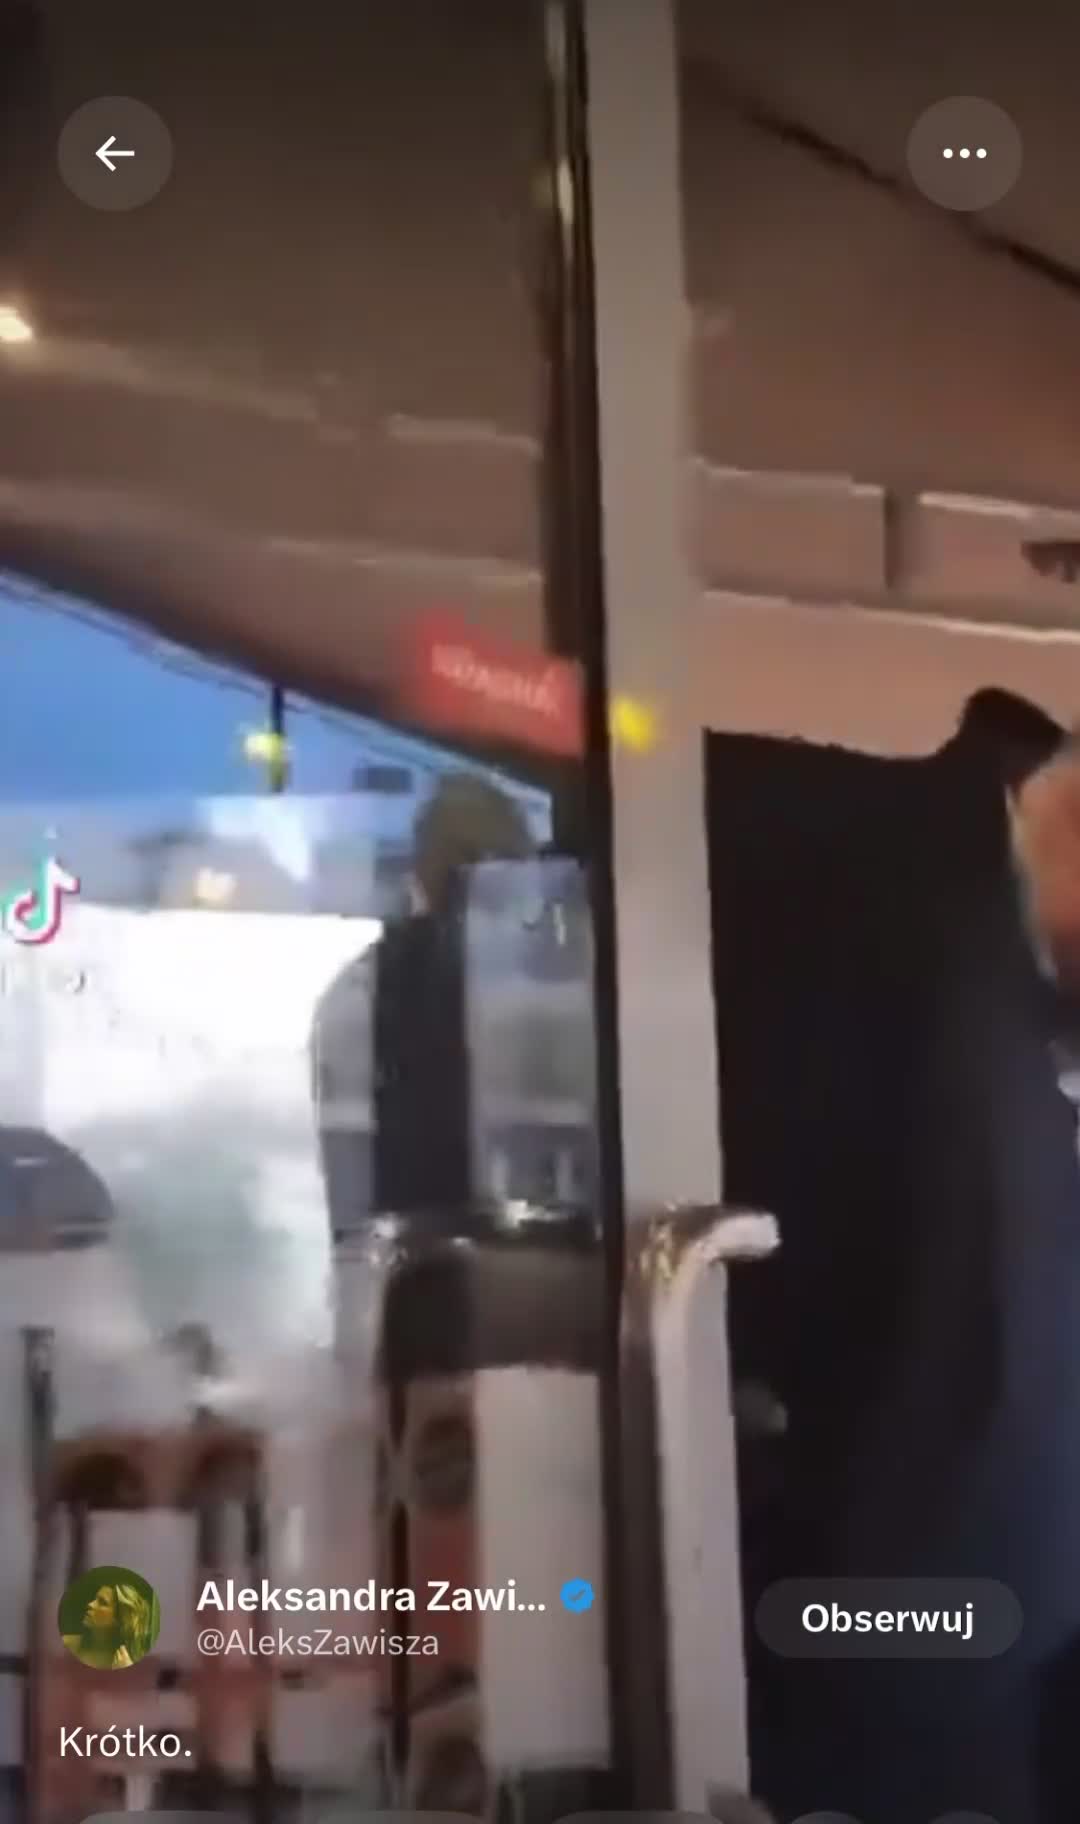
no jak tak można zamknąć drzwi komuś z dzieckiem

GURU7piorunów

Xd typowa karen madka

Autorytet8piorunów

@ErwinoRommelo dobrze, że nie chciała tego zgłosić. Bo by było, że ona mówi policjantom że ciasteczek jej nie dali, a oni sobie leżą na rynku jak gdyby nic i nie reagują.

GURU5piorunów

@npnptcn noo tez by pod googlepagem komisariatu napisala komentarz xd zapatrzone w siebie ludzie scierwo. Nawet nie ludzkie, to tryb maszyny ekonomiczno spolecznej.

GURU1piorunów

@npnptcn xd pewnie sie spieszyla z tymi castkami bo wiesz dyzorek w 3 szpitalach na raz wpisany to troche lipa jak cie niema wiecej niz 3h

Fanatyk1piorunów

@ErwinoRommelo nie wiedziała co się stało, na szybko napisała recenzję, a później spierdzielała w podskokach i zapomniała o recenzji. Nie sądzę, żeby ona wiedziała co się stało

Fanatyk2piorunów

@ErwinoRommelo nie wiedziała ewidentnie czemu się chowają, bo wtedy zamiast pisać bzdury, spierdzielałaby w podskokach. Widziała, że się chowają i pewnie myślała, że to przed klientami XD

Pokaż więcej komentarzy (11)

Kompan

w Dyskusje

4piorunów

Kiedyś w busie jak jeszcze ja do szkoły jeździł, to jakaś starsza Julka na oko dwadzieścia parę lat, ja miałem w tedy z 16 może, opierał się swoimi pośladkami o fotel na którym to siedziałem, a że był to bus to jeden pośladek opierała o bark houpa, miał swój potężny sralnik na prawię przed samą twarzą dla jego.

Czy mogłem być ofiarą molestowania, przez jakiejś widocznie starsze ode mnie Julczysko, czy mógł być to po prostu przypadek (?).

Inna sytuacjia rok później miałem wtedy 17lat też w autobusie, Jakaś Julka się o mnie ocierała tym razem rok młodsza ode mnie, czułem jej wzgórek łonowy na pośladku i udzie, ale myślę, że był to przypadek, raczej mało prawdopodobn, że było to celowe(był straszny ścisk w busie). Choć znalazła mnie parę miesięcy potem na Facebooku i zaprosiła do znajomych, a ja oczywiście nie zaakceptował.

W sumie stał kościej dla houopa i nie pakował go do d⁎⁎y gościowi które stał przed nim ale wątpię, że mogłem się kiedykolwiek spodobać jakiejś Julce, pewnie było to dla niej traumatyczne przeżycie.

Ps. Miałem na wtedy długą grzywkę która opadała mi na czoło i był chudy w tedy, ja na siebie oczywiście, bo przy wzroście 180 cm ważył wtedy jakieś 76kg, wyglądałem wtedy ja typowy twink z świętego tagu.

Fenomen4piorunów

jestes uposledzony czy pijany?

Pokaż więcej komentarzy (9)

Lider

w Hydepark

6piorunów

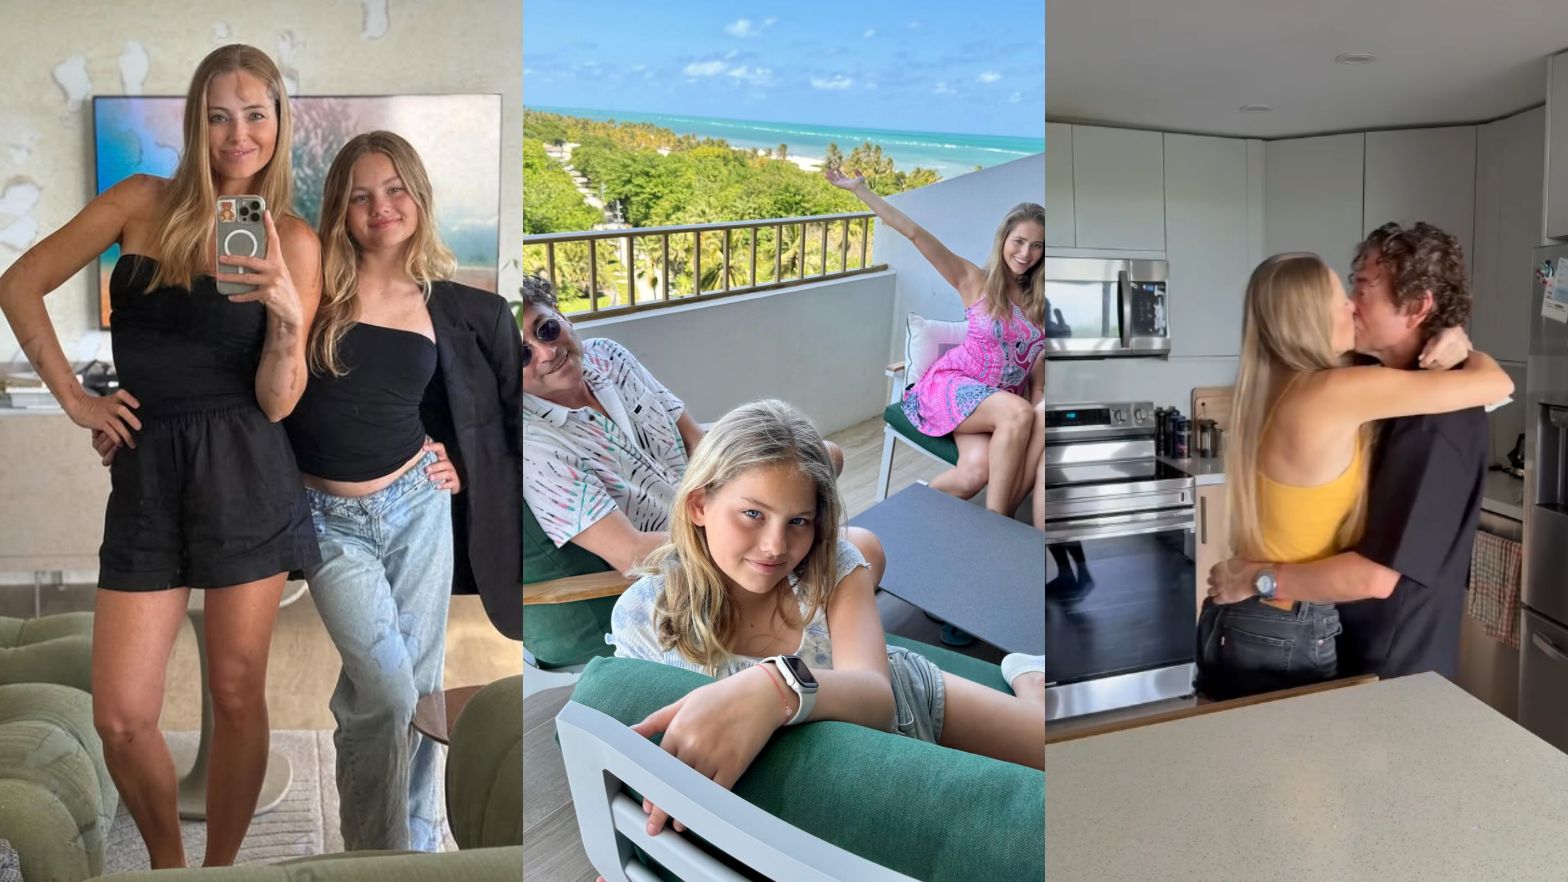
Jakimś błędem 😉 Matrixa wylądowałem w ścieku pudelka..., pewnie "mieszkanie w Miami" mnie zainteresowało na wp.pl bez zwracania uwagi, o czym jest "artykuł"... No ale zaciekawiło mnie gdzie to oni mieszkają i znalazłem xD

Artykuł: Tak wygląda 140-metrowe gniazdko Agaty i Piotra Rubików w Miami: modna sofa, designerski stół i taras z widokiem na ocean (ZDJĘCIA)

Google Maps: Commodore Club East - Google Maps

Oferta mieszkania w tym bloku: 177 Ocean Lane Dr APT 200, Key Biscayne, FL 33149 | Zillow

Chyba trzeba być głupim, aby powiedzieć, gdzie się mieszka i pokazać zdjęcia... Zajęło mi to 5 min.

Osobistość1piorunów

Sekcja komentarzy nie zawodzi.

Lider1piorunów

@TheVitt trochę mnie one dziwią... Ale właśnie zdałem sobie sprawy, że zdjęcia na pudlu są z dwóch różnych mieszkań bo widok za oknem zmienia.

Pokaż więcej komentarzy (2)

Specjalista

w Hydepark

5piorunów

Cześć

Moje dziecko marzy aby móc nurkować. Ja o tym nie mam zielonego pojęcia, widzę natomiast, że można kupić.

Czy taki zestaw nadaje się do rekreacyjnego nurkowania do głębokości 2 m?

https://allegro.pl/produkt/butla-do-nurkowania-1l-torba-zawory-paczka-zawiera-zawor-czesci-06fe8030-3ae3-4b4a-bcdf-8aba382161cf?offerId=19048141364&dd_referrer=https%3A%2F%2Fallegro.pl%2Flisting%3Fstring%3DButla%2520do%2520nurkowania%25201%2520l

Autorytet6piorunów

doceniam jak entuzjastycznie wspierasz dzieciaka w rozwijaniu hobby, ciesze się jednak, że nie zainteresowało sie np rozszczepieniem uranu

Pokaż więcej komentarzy (22)

Osobistość

w Diffle

4piorunów

09.11.2026 – 🇩🇪

37 Buchstaben im 5 Wörtern
🟢 20 🟡 3 ⚪ 14 🔴 2

https://deykun.github.io/diffle-lang/de?r=QIpATLvZnL4UTNtUGZl5SYwUWLhxGcuEjMtkGbl5yMlZmNtg2Yz5iMuQTMuMjLwIjLzEzMt42bpRXds9mdlhSI

Lider1piorunów

@kwiecik takie średnio niemieckie

09.11.2026 – :de:

55 Buchstaben im 11 Wörtern

:large_green_circle: 36 :large_yellow_circle: 3 :white_circle: 16 :red_circle: 0

https://deykun.github.io/diffle-lang/de?r=hkCMt8mdl5iYzcTMtw2b25yNlFTLoN2MuATLllGbuMjNtg2Yy4yMmFTLoN2MuYGMy0CbvBnLw0ibpRnL0ADNt4Was5CMtwWZm5yMlZmNtg2Yz5CMuYTMuMjL2MjLzEzMt42bpRXds9mdlhSI

DIFFLE - das Spiel wie Wordle (ohne Zeichenbegrenzung) 🇩🇪Jedes verwendete Wort liefert Hinweise über die Position und Reihenfolge der Buchstaben in der Lösung.Deykun

GURU

w Hydepark

39piorunów

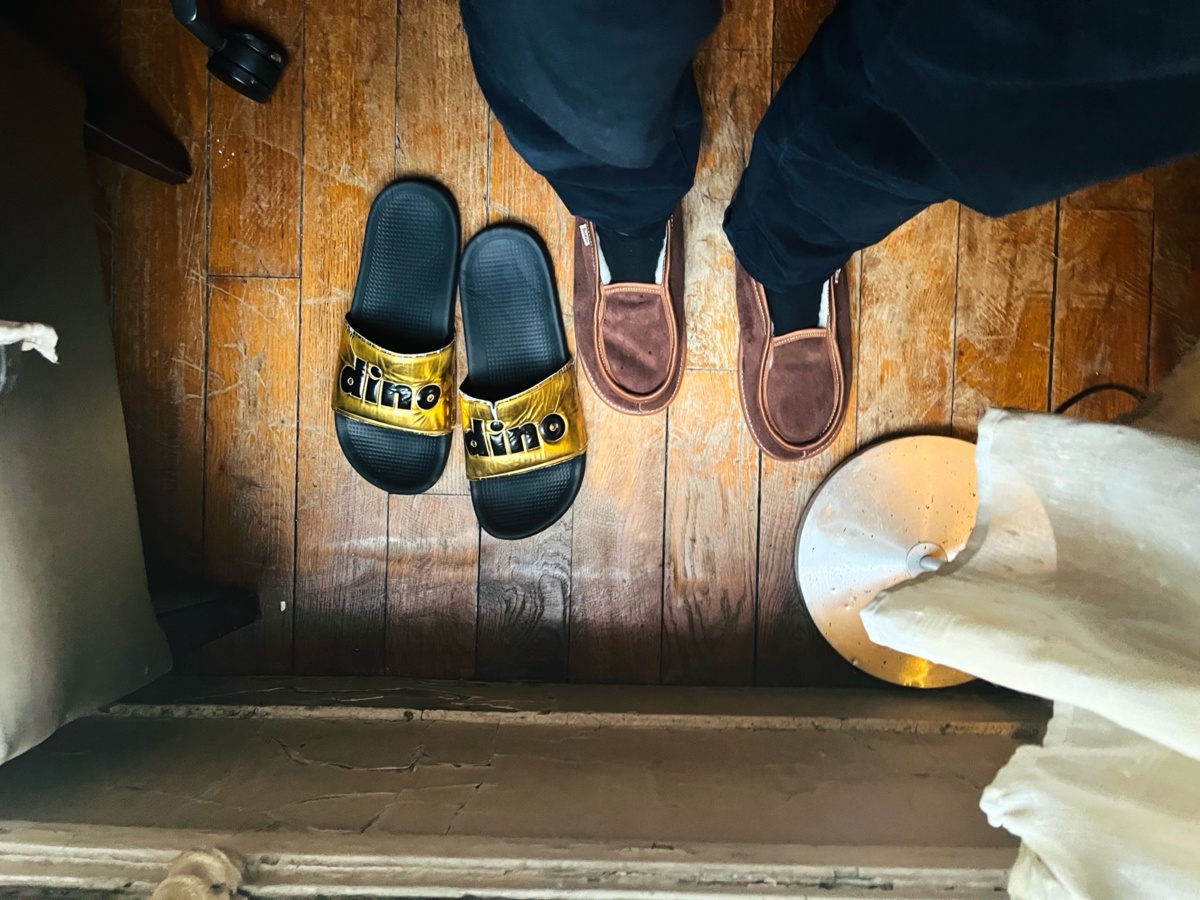
Drogie hejtosie kasie tomki, @Moderacja o @administrator, drodzy fani i sluchacze z polski oraz calego swiata. Oficjalnie oglaszam rozpoczecie okresu zimowego i zmiane kapci z ultra delux rare dino gold edition na te oto grzejce owconatory recznej roboty.

Pokaż więcej komentarzy (6)

Gruba ryba

w Hydepark

34piorunów

Auta są zabezpieczone niczym chińskie kamerki internetowe ¯\\(ツ)/¯

ps. tak, pchane czatem, ale opracowanie tego ręcznie to dzień pracy więc sami rozumiecie.

Honda, Nissan, Infiniti, Acura – 2022

Sam VIN wystarczał w demonstracji.


Badacze Sam Curry i współpracownicy odkryli błędy w usługach telematycznych SiriusXM Connected Vehicle Services.

* Punktem wyjścia był numer VIN.

* Można było zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik (w modelach obsługujących tę funkcję).

* Zlokalizować samochód.

* Włączyć klakson i światła.

* Uzyskać dane właściciela, w tym imię, nazwisko, e-mail, telefon i adres.

* W określonych przypadkach przejąć dostęp do konta.


Nie było potrzeby fizycznego kontaktu z samochodem.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars

Hyundai i Genesis – 2022

Podatność w aplikacji i API producenta.

* Wystarczał adres e-mail przypisany do konta właściciela.

* Badacze ominęli mechanizm autoryzacji.

* Mogli przejąć konto użytkownika.

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć światła i klakson.

* Uzyskać lokalizację pojazdu.


Atak można było przeprowadzić przez internet, z dowolnego miejsca. Hyundai załatał problem po zgłoszeniu.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Kia – 2024

Numer rejestracyjny zamiast kluczyka


To jeden z najciekawszych przypadków.

Podatność znajdowała się w internetowym portalu dealerskim Kia.

Badacze wykazali możliwość:

* lokalizacji samochodu;

* otwierania i zamykania zamków;

* uruchamiania i wyłączania silnika;

* uruchamiania klaksonu;

* uzyskania danych osobowych właściciela;

* dodania własnego adresu e-mail jako dodatkowego użytkownika samochodu.


Co szczególnie istotne: demonstracja wykorzystywała numer rejestracyjny pojazdu. Badacze mogli uzyskać dostęp do funkcji samochodu w czasie krótszym niż 30 sekund.

Problem dotyczył samochodów wyposażonych w odpowiedni moduł zdalnego sterowania, również bez aktywnej subskrypcji Kia Connect.

Podatności zostały naprawione.

https://www.bleepingcomputer.com/news/security/kia-dealer-portal-flaw-could-let-attackers-hack-millions-of-cars/
Spireon / LoJack – 2022–2023


To przypadek dotyczący dostawcy telematyki obsługującego bardzo dużą liczbę pojazdów.

Badacze wykazali możliwość uzyskania uprawnień administratora do panelu zarządzania flotą.

Potencjalne możliwości:

* lokalizowanie pojazdów;

* otwieranie zamków;

* uruchamianie silników;

* dezaktywacja rozruszników;

* wysyłanie poleceń do urządzeń telematycznych;

* aktualizacja ich oprogramowania.


Szacowana skala ekspozycji wynosiła około 15,5 mln pojazdów. Nie oznacza to, że wszystkie te auta zostały przejęte.


https://arstechnica.com/cars/2023/01/hackers-discover-that-vulnerabilities-are-rife-in-the-auto-industry/
Subaru STARLINK – 2025

Zdalne przejęcie funkcji samochodu przez internet


Wykryli poważną podatność w panelu administracyjnym Subaru STARLINK.

Co można było zrobić:

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć klakson.

* Zlokalizować samochód.

* Odczytać historię lokalizacji z ostatnich 12 miesięcy.

* Uzyskać dane osobowe właściciela.

* Przypisać siebie jako autoryzowanego użytkownika pojazdu bez powiadomienia właściciela.


Co było potrzebne?

Dane pozwalające zidentyfikować właściciela, np. nazwisko, kod pocztowy, numer telefonu, e-mail, VIN lub numer rejestracyjny – zależnie od sposobu wyszukiwania.

Nie było konieczne:

* podejście do samochodu;

* podłączenie do OBD;

* posiadanie kluczyka;

* wykorzystanie urządzenia radiowego.


Badacze przetestowali dostęp na dwóch samochodach za zgodą ich właścicieli, w tym Subaru Impreza 2023.

Subaru usunęło podatność w ciągu 24 godzin od zgłoszenia.

https://www.wired.com/story/subaru-location-tracking-vulnerabilities/

https://www.securityweek.com/subaru-starlink-vulnerability-exposed-cars-to-remote-hacking/

https://www.jdsupra.com/legalnews/ethical-hacker-uncovers-vulnerability-4263025/
Subaru STARLINK – 2017

Badacz: Aaron Guzman.

Wykrył osiem podatności w komunikacji aplikacji mobilnej i internetowej z serwerami STARLINK.

Możliwe działania:

* Otwieranie i zamykanie drzwi.

* Sterowanie światłami i klaksonem.

* Dostęp do historii lokalizacji.

* Dodawanie nowych użytkowników z uprawnieniami właściciela.

* Uzyskanie zdalnego dostępu do funkcji samochodu bez wiedzy właściciela.


Problem dotyczył niewłaściwego zabezpieczenia tokenów uwierzytelniających.

Ważne: nie wykazano możliwości ingerencji w hamulce, kierownicę czy sterowanie napędem.

https://www.bitdefender.com/en-us/blog/hotforsecurity/researcher-finds-basic-mistakes-subarus-starlink-service
Volkswagen Golf GTE / Audi A3 e-tron – 2018

Badacze DEFION odkryli podatność pozwalającą na zdalne wykonanie kodu z uprawnieniami administratora (root) w systemie multimedialnym MIB.

* W przypadku Audi A3 e-tron podatna usługa była osiągalna przez internet, przez połączenie komórkowe.

* Możliwe było zdalne przejęcie systemu multimedialnego.

* Badacze uzyskali dostęp do drugiego procesora systemu MIB.

* Zbadali możliwość wysyłania komunikatów do magistrali CAN.


Ograniczenie: zabezpieczenia bramki CAN uniemożliwiły wykazanie wpływu na krytyczne systemy jazdy. Nie udowodniono zdalnego sterowania hamulcami ani kierownicą.

Ważne rozróżnienie: podatność Golfa wykorzystywana w badaniu wymagała bliskości samochodu i połączenia z jego hotspotem Wi-Fi. Natomiast Audi A3 e-tron miało osobną ścieżkę dostępu przez internet.

https://defion.security/en/research-labs/volkswagen-auto-group-mib-infotainment-system-unauthenticated-remote-code-execution-as-root/
Škoda / Volkswagen – podatność API i sam VIN (2023)

Badacze PCAutomotive odkryli dwie podatności w chmurze Škoda Connect:

* CVE-2023-28900

* CVE-2023-28901


Znając VIN samochodu, można było uzyskać:

* pseudonim użytkownika przypisanego do samochodu;

* informacje o ostatnich podróżach;

* daty i godziny przejazdów;

* zużycie paliwa;

* średnią i maksymalną prędkość;

* czas trwania podróży.


Podatności dotyczyły backendu internetowego, a nie fizycznego dostępu do samochodu.

Nie umożliwiały otwierania drzwi ani uruchamiania silnika.

Problem zgłoszono w listopadzie 2022 r. i naprawiono w grudniu 2022 r.

https://pcacybersecurity.com/resources/advisory/vulnerabilities-in-skoda-and-volkswagen-vehicles
Volkswagen, Audi, Škoda, SEAT – wyciek Cariad (2024)

Poważny incydent bezpieczeństwa chmury AWS należącej do ekosystemu Volkswagen Group.

Dotyczył około 800 000 samochodów elektrycznych.

Ujawnione dane obejmowały:

* lokalizacje pojazdów;

* historię ich przemieszczania;

* czasy włączania i wyłączania;

* dane kontaktowe części właścicieli;

* w niektórych przypadkach bardzo dokładne współrzędne GPS.


Około 460 000 pojazdów miało ujawnione precyzyjne dane lokalizacyjne.

Nie była to podatność pozwalająca wydawać polecenia samochodowi. Był to poważny wyciek danych telematycznych.

https://www.theverge.com/2024/12/30/24332181/volkswagen-data-leak-exposed-location-evs

Gruba ryba0piorunów

Czyli coś kosztem czegoś, "wygoda" kontra bezpieczeństwo danych i własności.

Nierejestrowanie się/niepodawanie maila jakoś zmieniało sytuację?

Pokaż więcej komentarzy (7)

Osobistość

w Memy

21piorunów

xD

Fenomen3piorunów

eh boli mnie jaki ten koleś wystawia świadectwo grubasom, ja to jestem gruby ale nigdy bym się nie zachował, tymczasem wyzwiska są w stronę grubasów zamiast personalnie do niego 😒

Fanatyk1piorunów

@Solar też jestem grubasem i uważam że hejt w stronę grubasów jest pozytywnym, a przynajmniej motywującym zjawiskiem XD było się hamować.

a Sakiewicza jebać.

Pokaż więcej komentarzy (4)

Statysta

w Muzyka

0piorunów

https://youtu.be/TlcWENKgsfQ?si=_VZl6tpL5ijNcqeu

Witam wszystkich!

Nowy singiel ode mnie w stylu retro (LAT 80)

Jest to piosenka o toksycznej relacji w której musisz być mimo że nie chcesz z powodu okropnych zdarzeń w przeszłości o której nie chcesz rozmawiać i o niej wspominać.

Chciałbym podziękować osobom które anagażują się w mój kanał (Wielkie Dzięki)!:heart_hands:

Piszcie w komentarzu jak wam się podoba i udostępnijcie ,jak możecie (Dzięki)🔥

Życzę miłego słuchania!

Pozdro Niko!😉