


 72piorunów
 HilalumGruba ryba2piorunów
@Half_NEET_Half_Amazing chłop ku⁎⁎⁎em przebił bańkę ai xd
 72piorunówHilalumGruba ryba2piorunów
@Half_NEET_Half_Amazing chłop ku⁎⁎⁎em przebił bańkę ai xd

ShivaaFanatyk
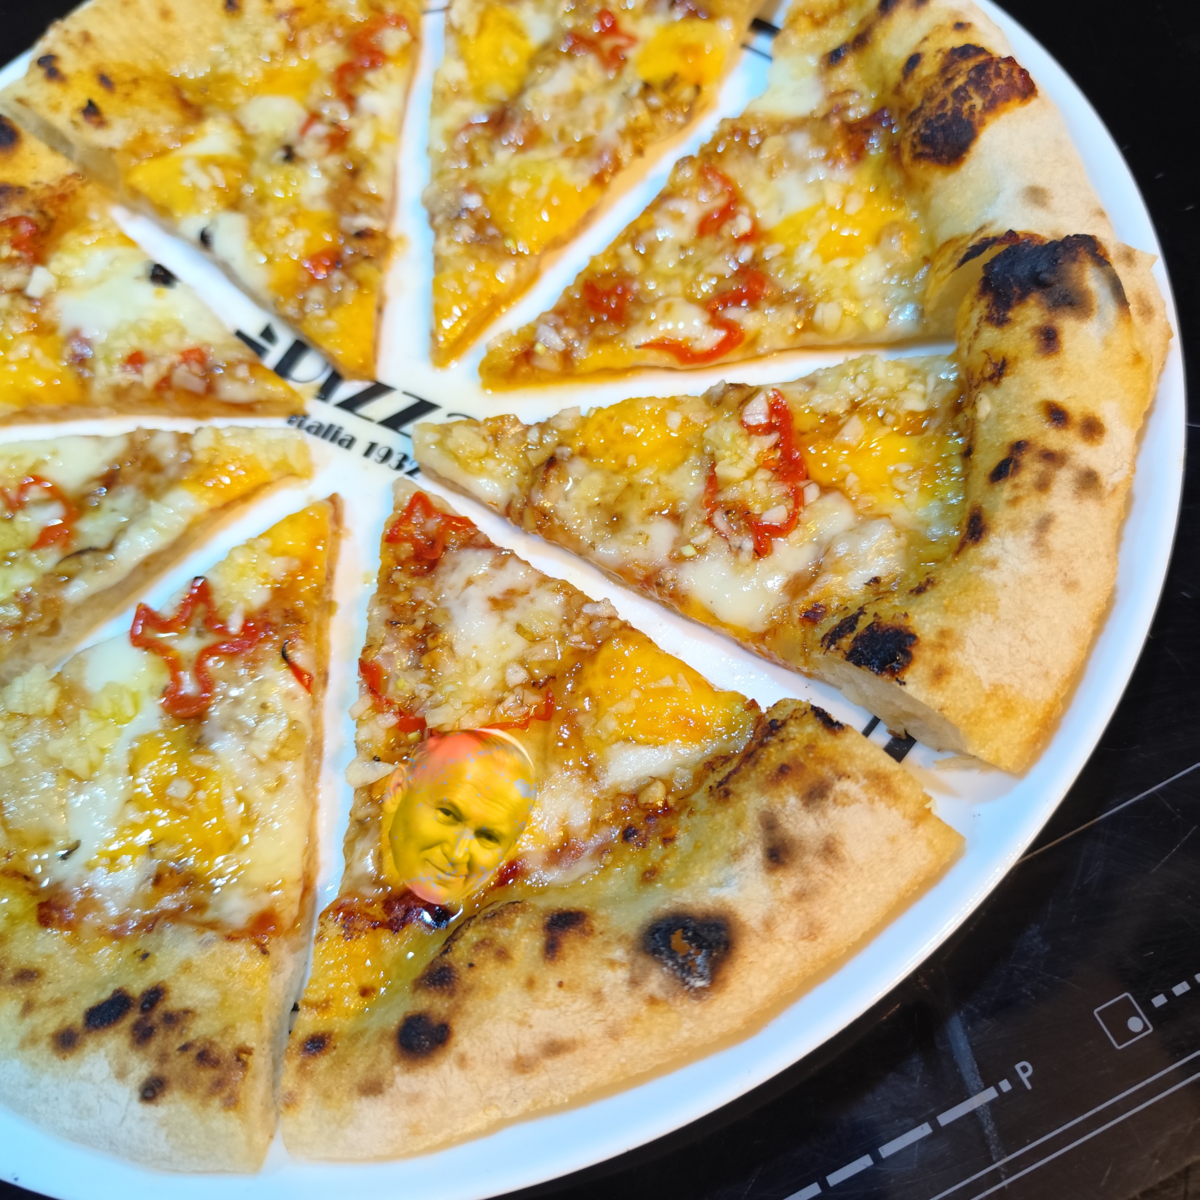
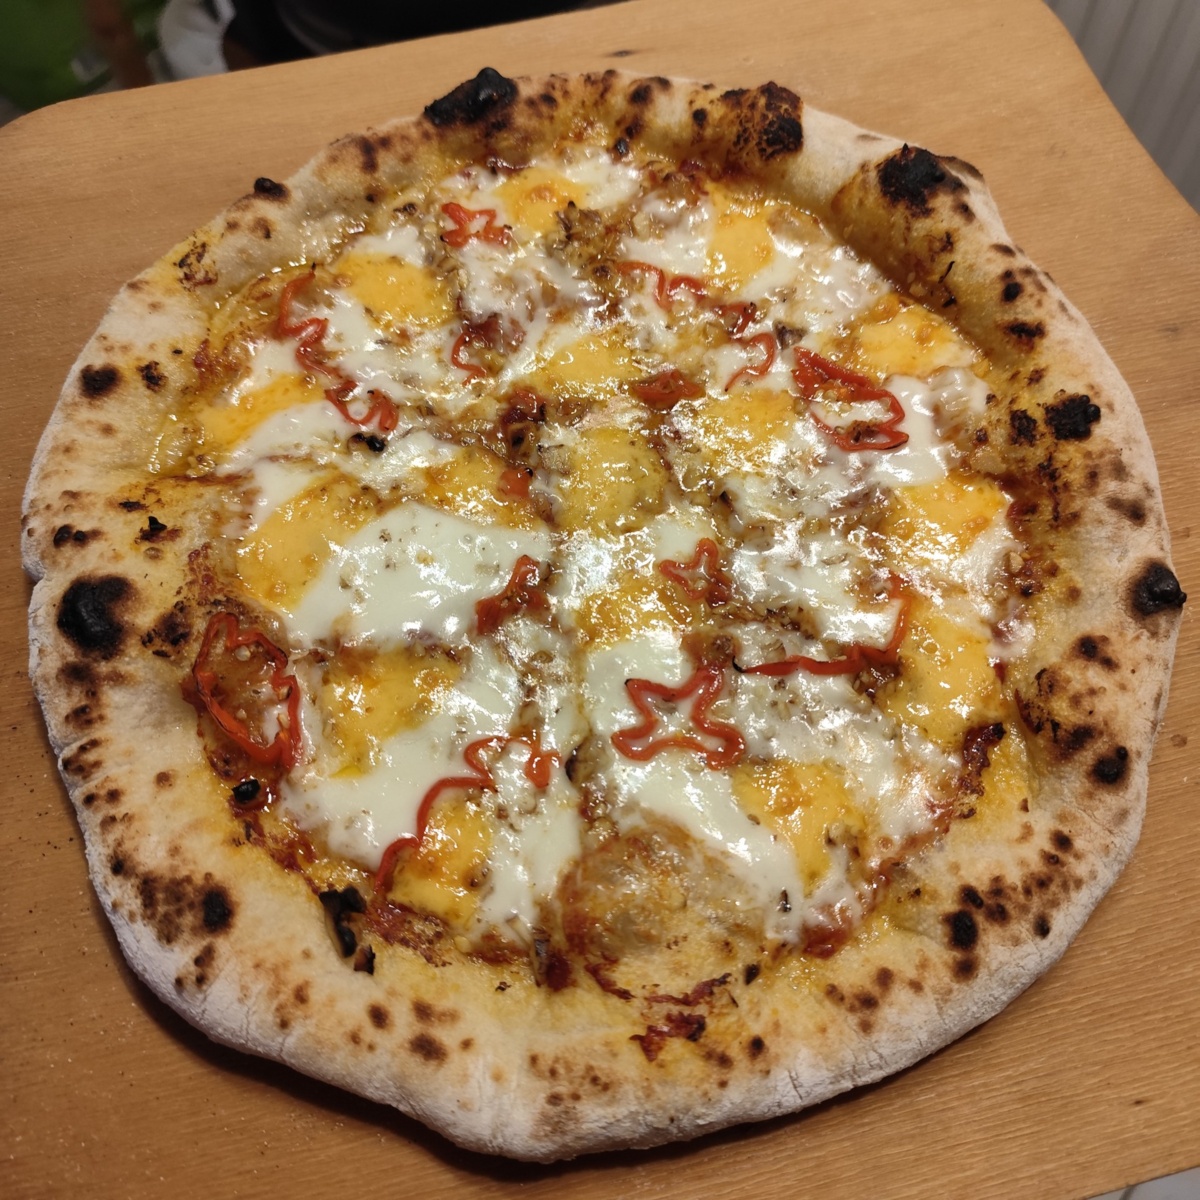
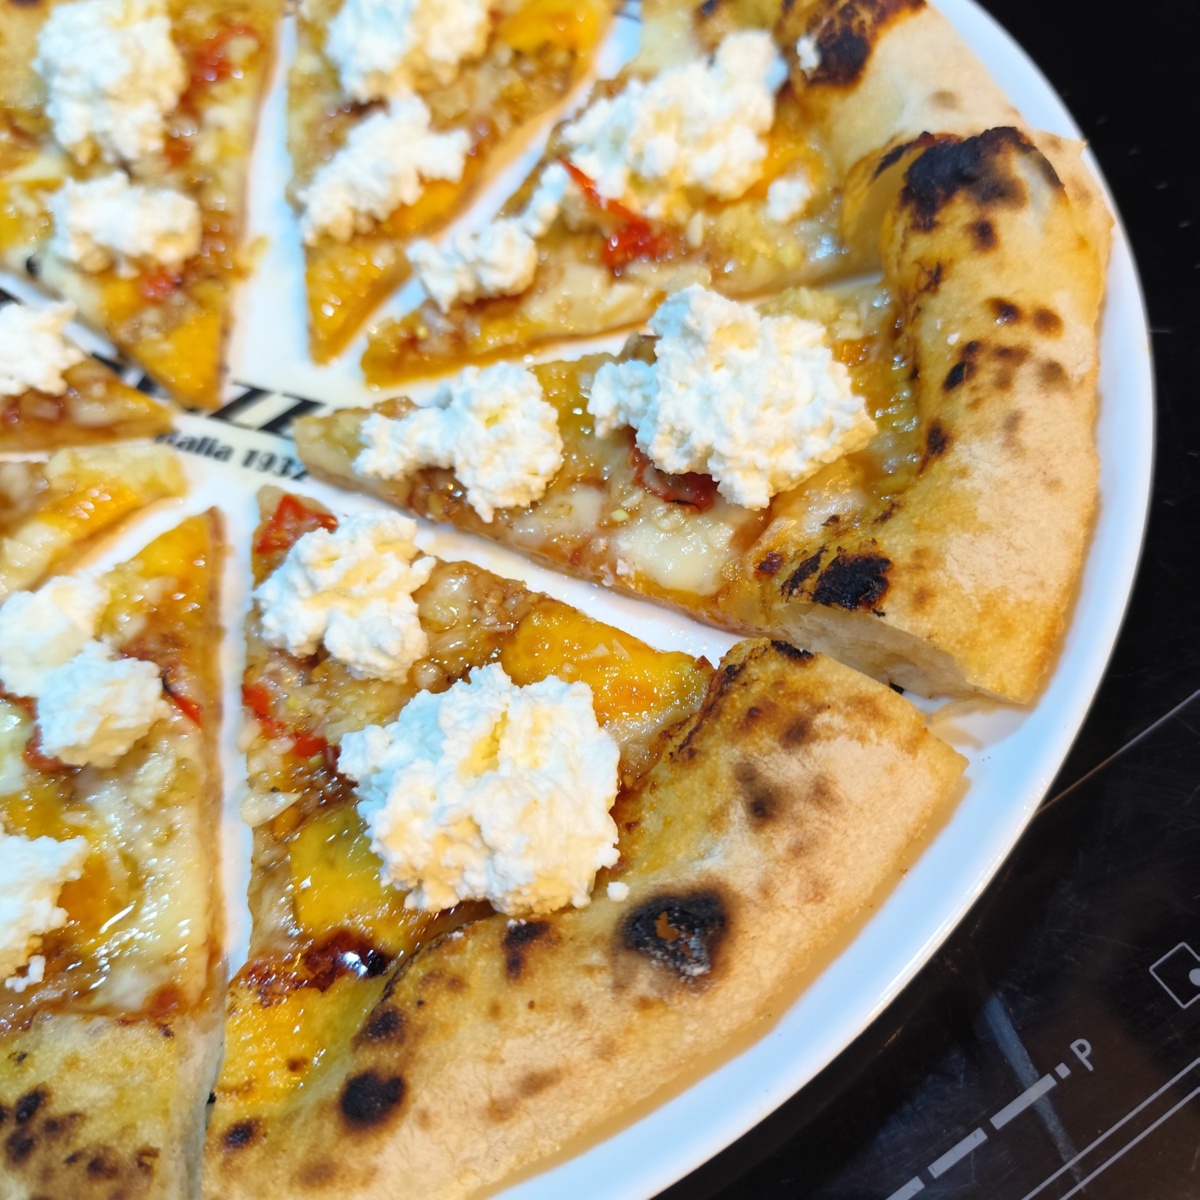
57piorunówNareszcie pitca 😍
Przyjemnie sfermentowane 4-dniowe ciasto, grzecznie czekało w lodóweczce na dzień zero 😅
Tym razem skład to głównie sery: mozarella, mocno rzułty cheddar i na końcu ricotta (niestety jakaś gorsza), do tego wciąż jesienne klimaty: orzechy włoskie, habanero i miód. A na końcu standardowo oliwa czosnkowa.
Miły akcent na zakończenie miłego weekendu, a co najważniejsze dzisiejszy poniedziałek jest mało poniedziałkowy bo właśnie wchodzę w L4 z przytupem xD
 vredoGURU5piorunów
 AnalnydestruktorFenomen1piorunów
@Shivaa miut na pizzę? Ananas może być ale miut? No nie wiem...
 ShivaaFanatyk3piorunów
@Analnydestruktor bardzo pasuje szczególnie do ostrej papryki albo kompozycji jesiennej w stylu gruszka i orzechy
Ale to są już takie udziwnienia, po latach jedzenia pizzy szuka się nowych smaków 😁
 FurtoGruba ryba0piorunów
Ananas może być
Borze, widzisz na nie grzmisz.
Miód jest ok, a z chorizo nawet więcej.
AnalnydestruktorFenomen0piorunów@Furto z ananasem zjem, zamówić, nie zamówię.
 Felonious_GruLider1piorunów
@Analnydestruktor mjut spoko jak sparujesz z czymś ostrym.
Moja ulubiona picka w mojej ulubionej pizzerii
AnalnydestruktorFenomen1piorunów@Felonious_Gru nawet nie tyle że nie jadłem, ale nigdy nie widziałem w menu
Felonious_GruLider1piorunów@Analnydestruktor często widuję gruszka, miód, ser kozi albo gruszka, orzechy, miód

BigosAutorytet
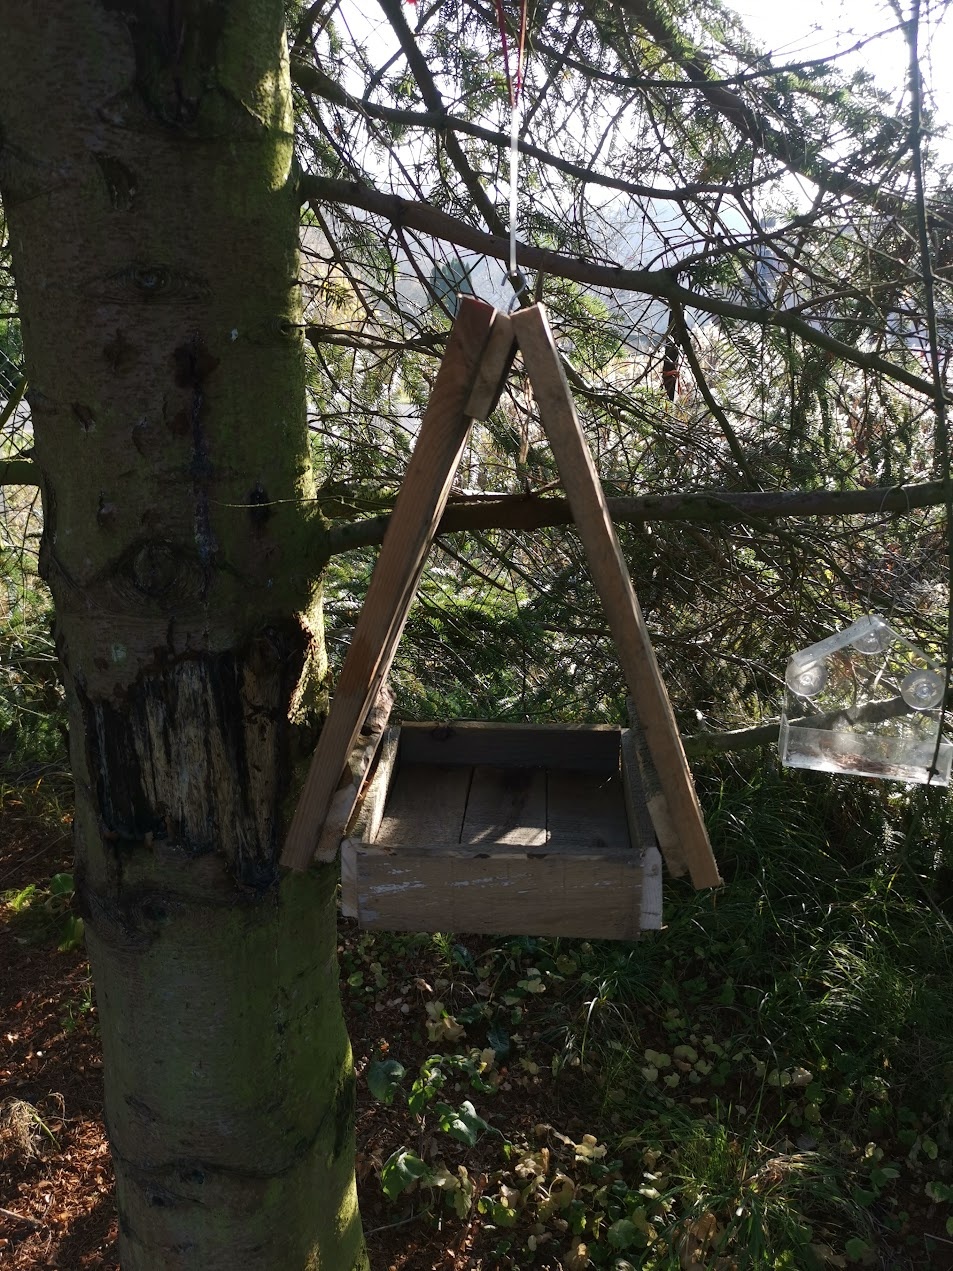
48piorunówDobra, tylko się nie śmiać. W ramach #jesiennewyzwania zrobiłem karmnik dla ptaków. Miałem gdzieś skitrane jakieś deski. Pociąłem, połączyłem i wyszło takie coś. Myślałem żeby jeszcze przelecieć jakąś bejcą czy lakierem ale ptakom chyba bardziej będzie pasowało czyste drewno bez chemii.
 EberFenomen3piorunów
@Bigos szacuneczek mistrzu 🔥💪:smiley:
 buczFenomen1piorunów
bardzo ladny karmnik

ostrynacienkimGruba ryba
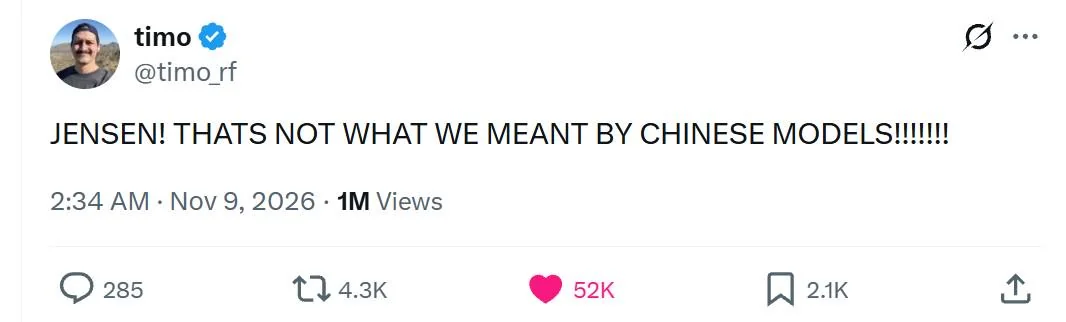
59piorunówApropos pana kurteczki / prezesa NVIDIA co sie skusił na Chinke Czikulinke :grinning:
ShivaaFanatyk
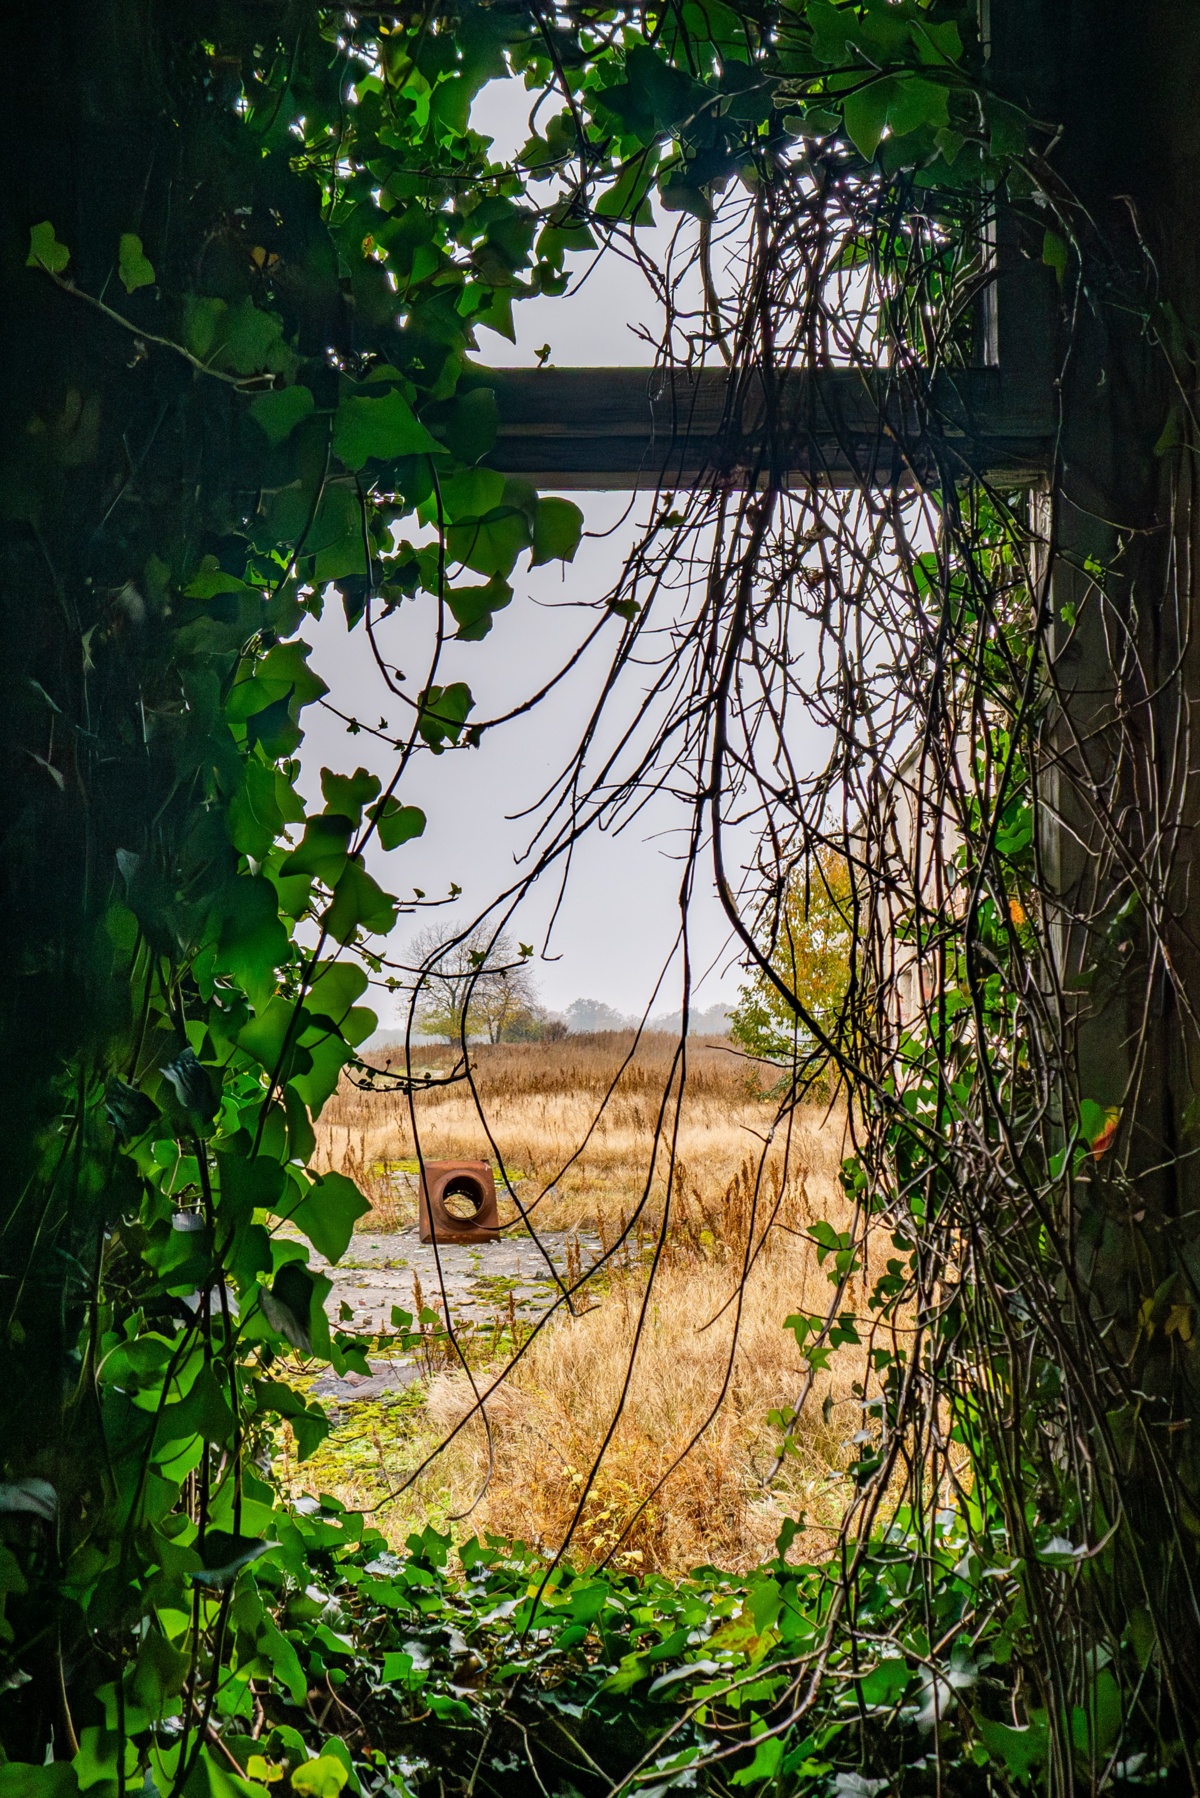
47piorunówTrochę pobawiłam się w weekend fotografią i muszę przyznać, że się za tym stęskniłam 🥲
Nigdy nie byłam jakimś dobrym fotografem xD ale za starych czasów wrzucałam sporo na nieistniejącego już DigArta. Mam takiego całkiem spoczko amatorskiego Canona, który aż domaga się odświeżenia i zakupu jakiegoś fajnego obiektywu.
Tymczasem dzielę się paroma fotkami, które uważam za przyjemne 😁
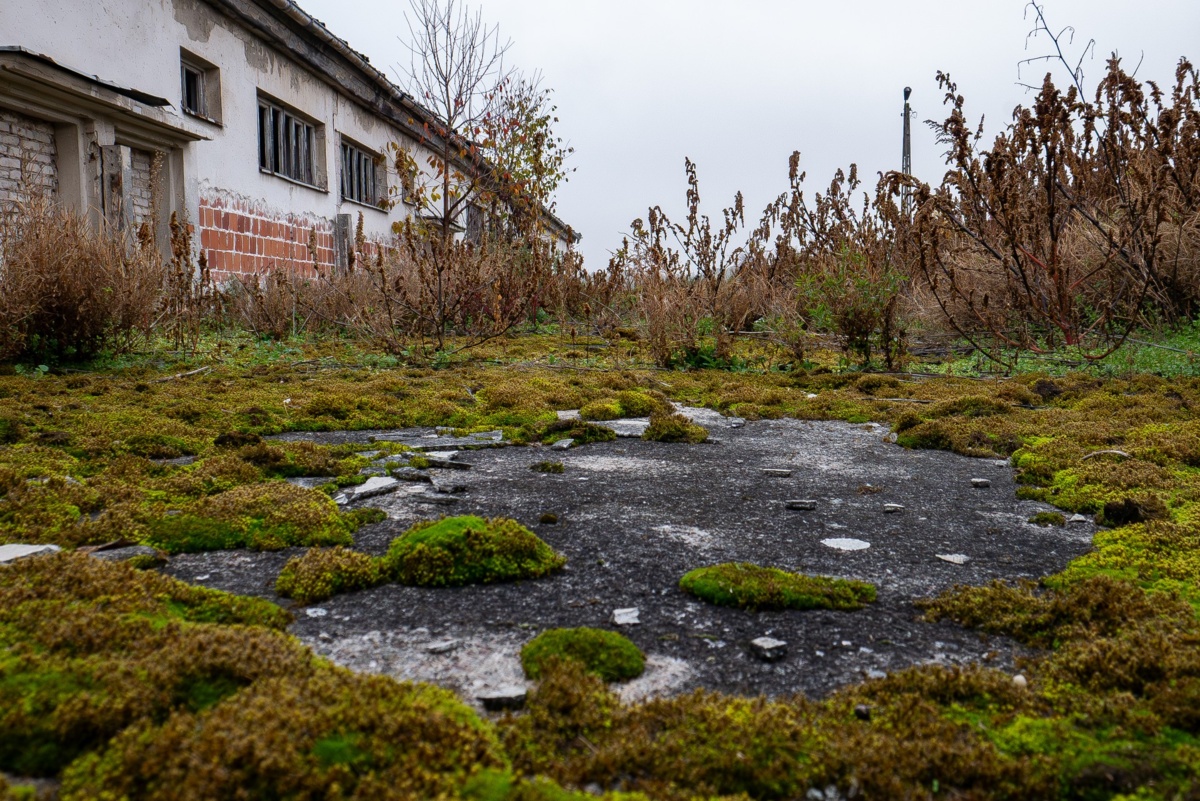
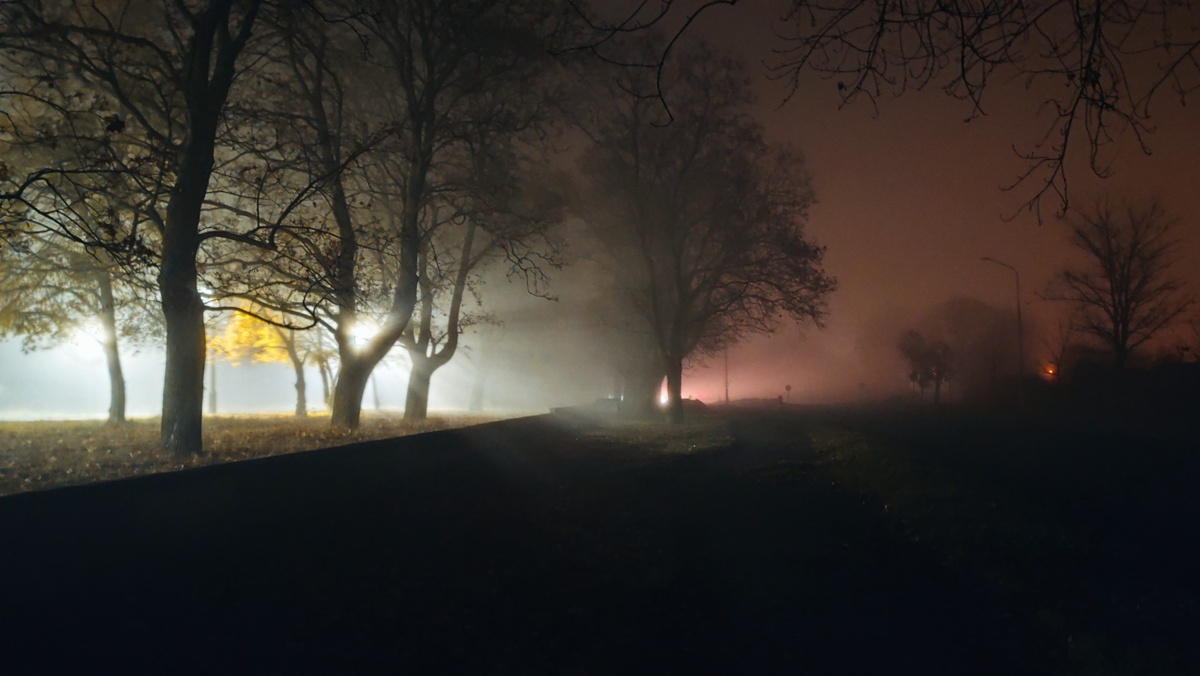
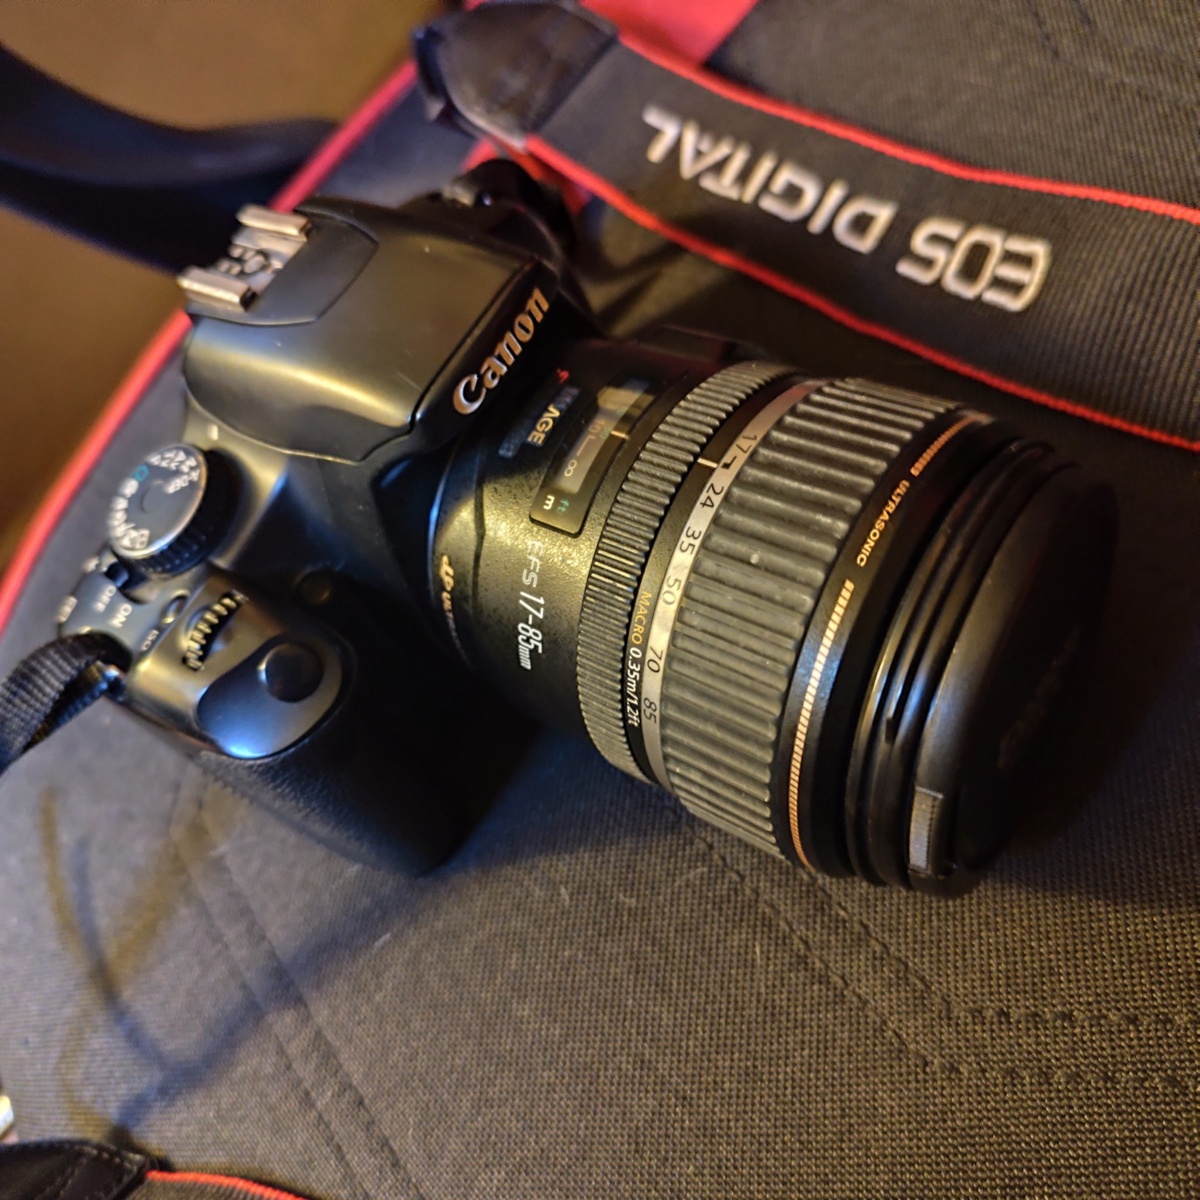
 OpornikGURU3piorunów
Bardzo całkiem całkiem, z bluszczem najfajniejsze
 xniorvoxFanatyk1piorunów
tomilidzonsGURU
50piorunów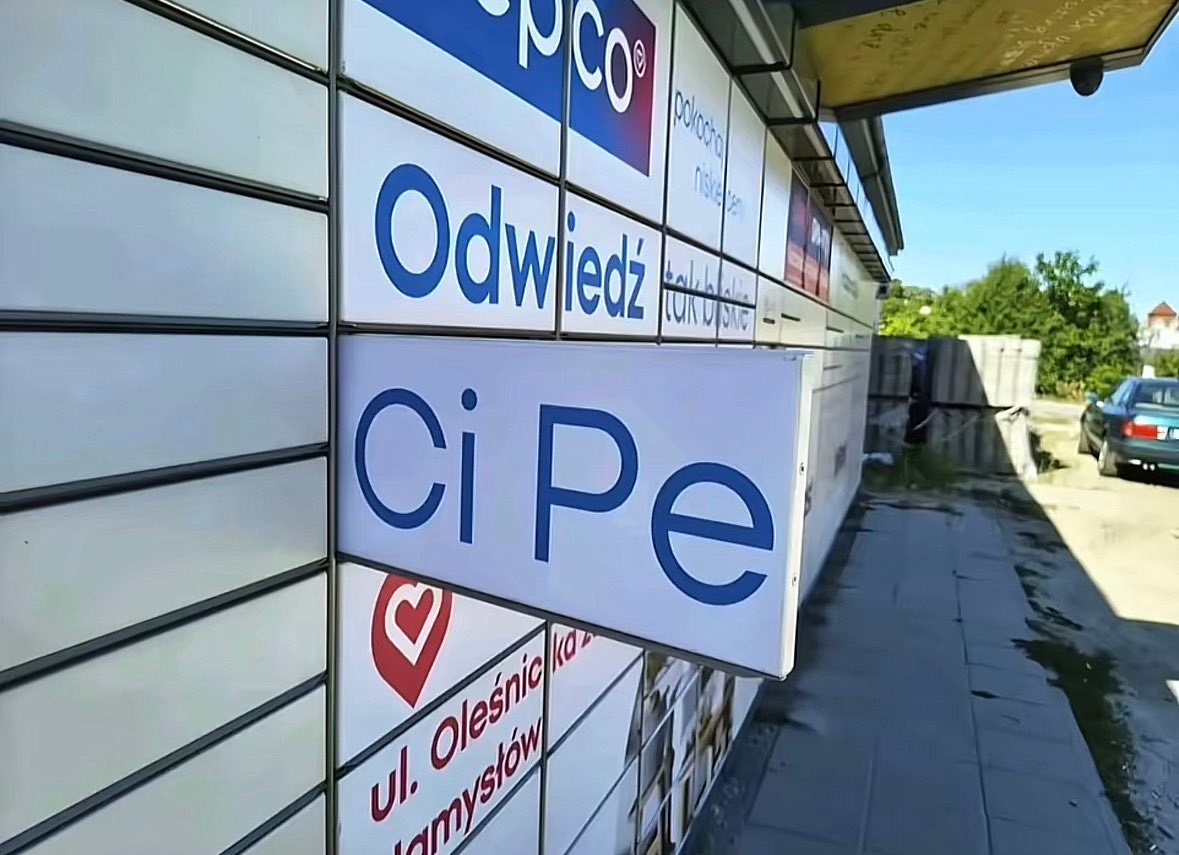
 ostrynacienkimGruba ryba17piorunów
prezes nvidia odwiedza paczkomat - fotografowane
 kubex_to_jaGruba ryba1piorunów
@tomilidzons taki mam dziś zamiar
NemrodGURU
45piorunów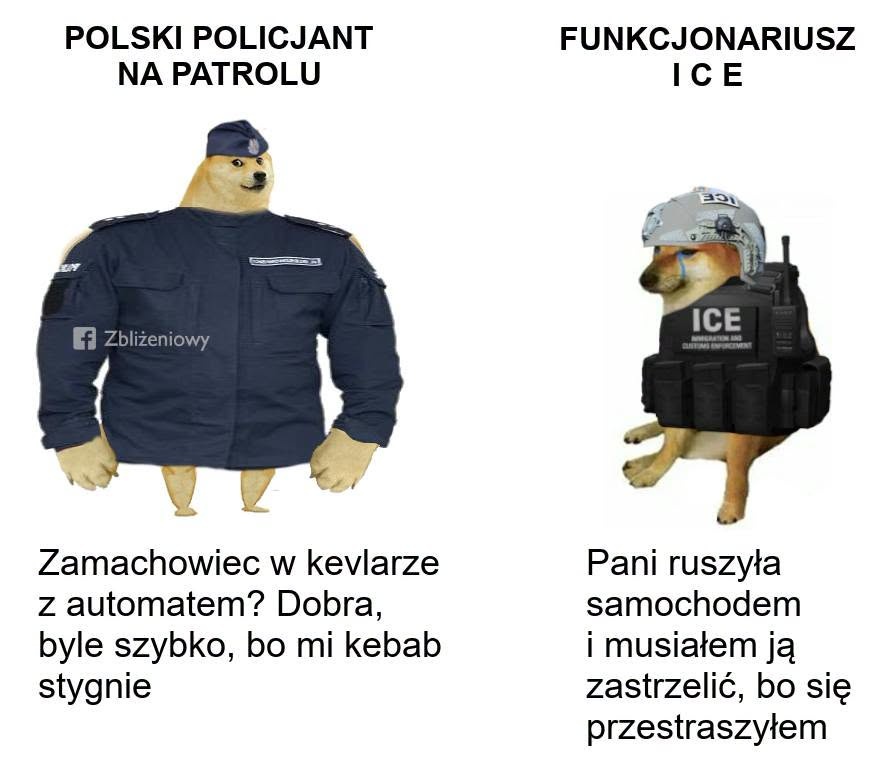
 5tgbnhy6Gruba ryba1piorunów
jedna jaskolka wiosny nie czyni
https://m.youtube.com/watch?v=5n00yBH7wYY&pp=ygUYdyBpbnN0cnlidXRvciBuaWUgc3pjemVs
 Kobieta w BMW demoluj stacje benzynową i nieudolna Policja - instrybutor #576 Wasze FilmyAuf YouTube findest du die angesagtesten Videos und Tracks. Außerdem kannst du eigene Inhalte hochladen und mit Freunden oder gleich der ganzen Welt teilen.YouTube
 FoxAutorytet0piorunów
@Nemrod troche nie pasuje. Ten leszcz specjalnie to zrobił bo baba jeździła za nimi na akcje.

Kolekcjoner_duszFanatyk
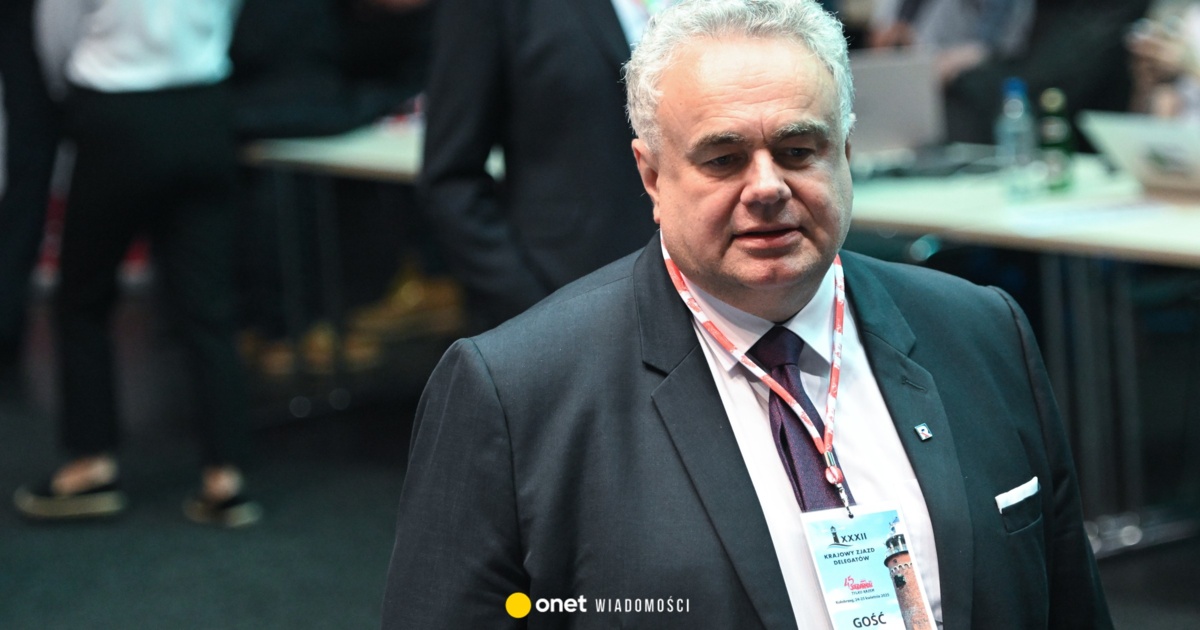
39piorunówNa Telewizję Republika spadła fala krytyki w sprawie sposobu, w jaki ta prawicowa stacja relacjonowała zamach w Krakowie. Na antenie pojawiały się m.in. sugestie, że na miejscu nie ma policjantów, ponieważ zostali wywiezieni do ochrony Trybunału Konstytucyjnego. Zareagowała już m.in. ministra
 44piorunów
 ZielczanFanatyk2piorunów
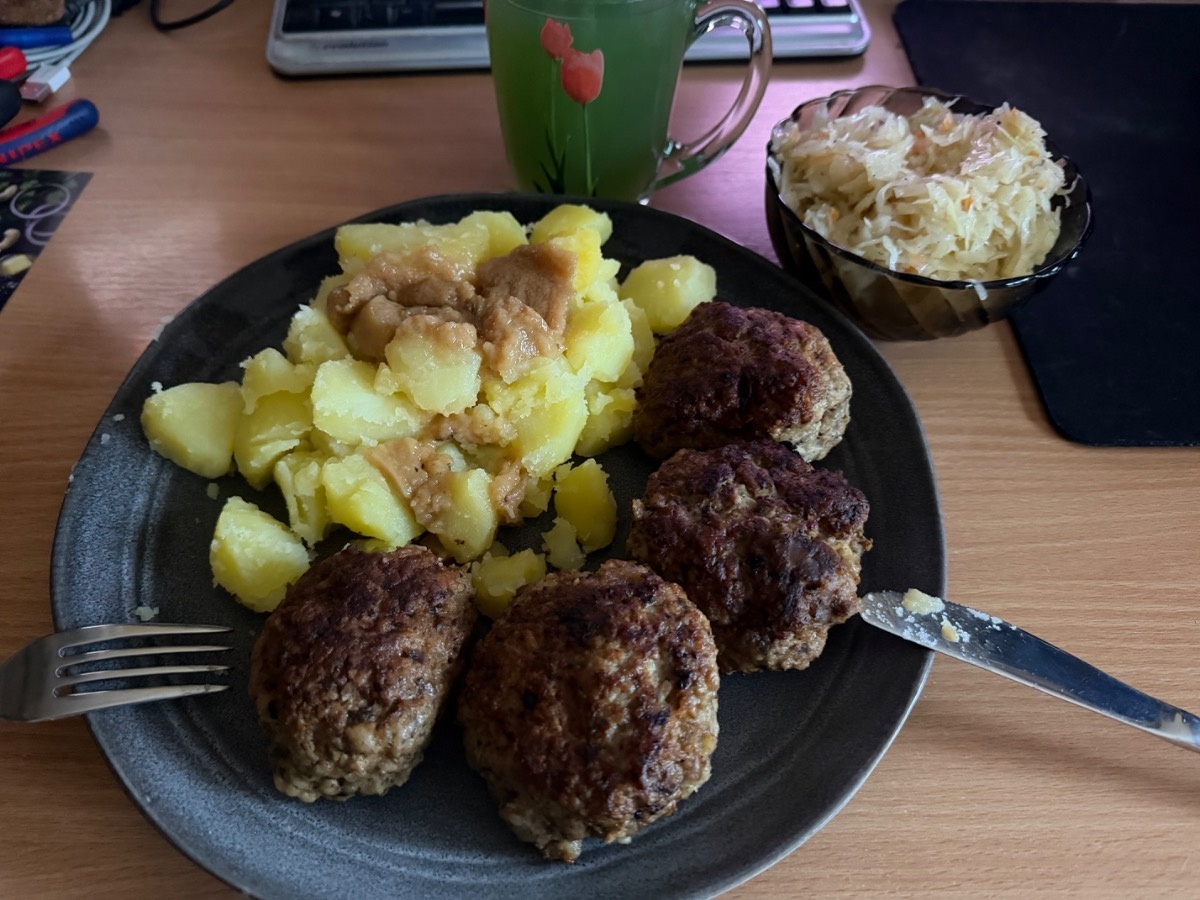
@Half_NEET_Half_Amazing piękne
EberFenomen2piorunów@Half_NEET_Half_Amazing rewelka i tak to można jeść, nie ma jak domowy obiad 💪:smiley:

radziolGURU
39piorunów
 PstronkAutorytet15piorunów
 Fly_agaricGURU3piorunów
My man!
TaxidriverGURU
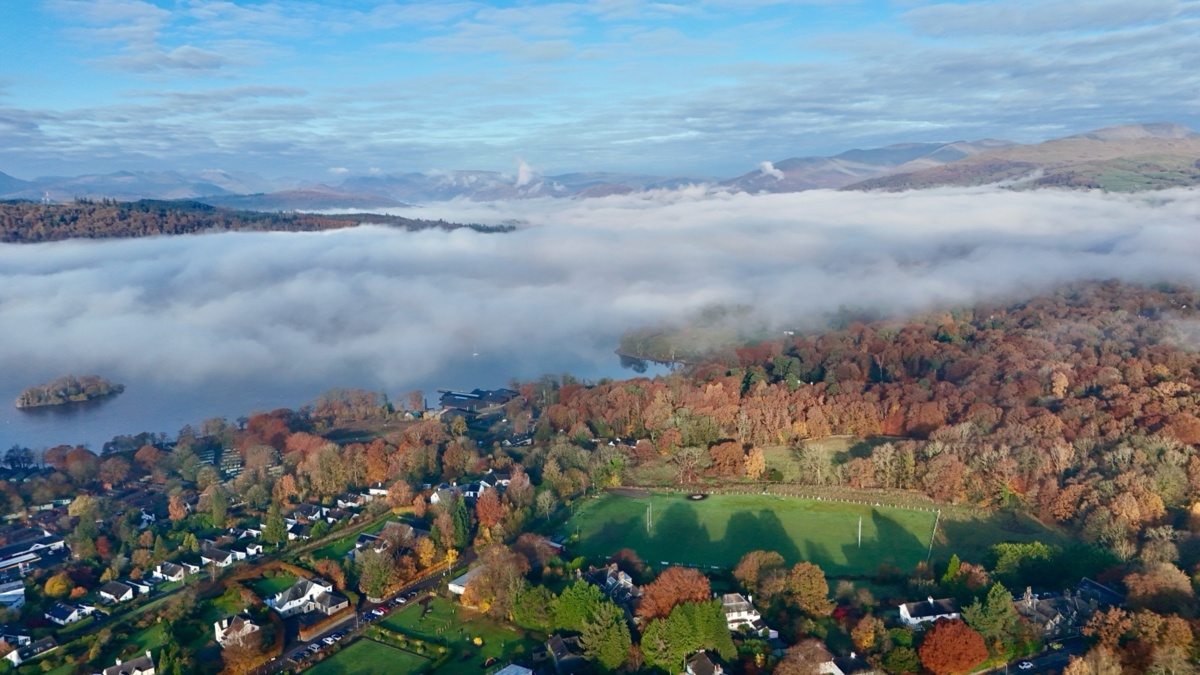
42piorunówTaką fotkę dziś popełniłem.
#uk #drony #lakedistrict
 SaucissonBorderlineAutorytet5piorunów
jeszcze dużo obszaru masz do odkrycia :)
ciekawe jakie znajdźki kryją si we mgle

Kaligula_MinusFanatyk
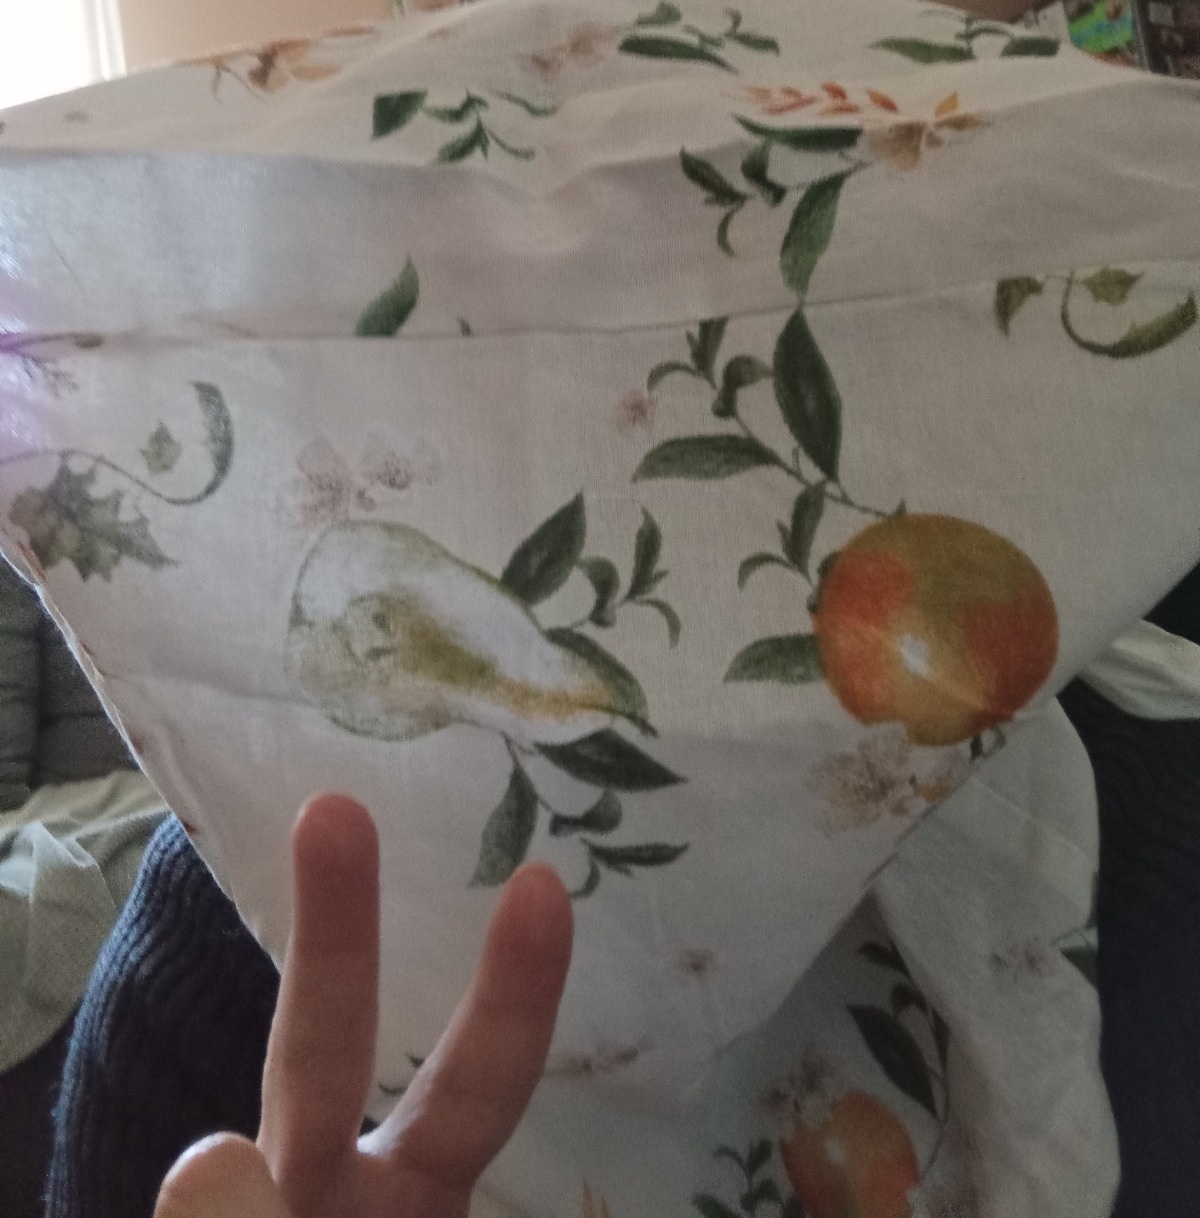
33piorunówNo to tak. Na wstępie pragnę gorąco podziękować @Evivalarte , że wyróżniła mnie swoją sympatią. Dostałam list (ostatni list jaki czytałam dostałam chyba z 18 lat temu), smakołyki :heart_eyes:, herbatkę do nich, gadżety jesieniary i mnóstwo pozytywnych emocji.
#jesiennewyzwania może zostać zaliczone 😁
@Evivalarte jesteś superbabeczka :kissing_heart:
 bojowonastawionaowcaMistrz11piorunów
@ErwinoRommelo niepocieszony
 EvivalarteFenomen4piorunów
Cieszę się że się podoba :kissing_heart:
Herr_TygrysekAutorytet
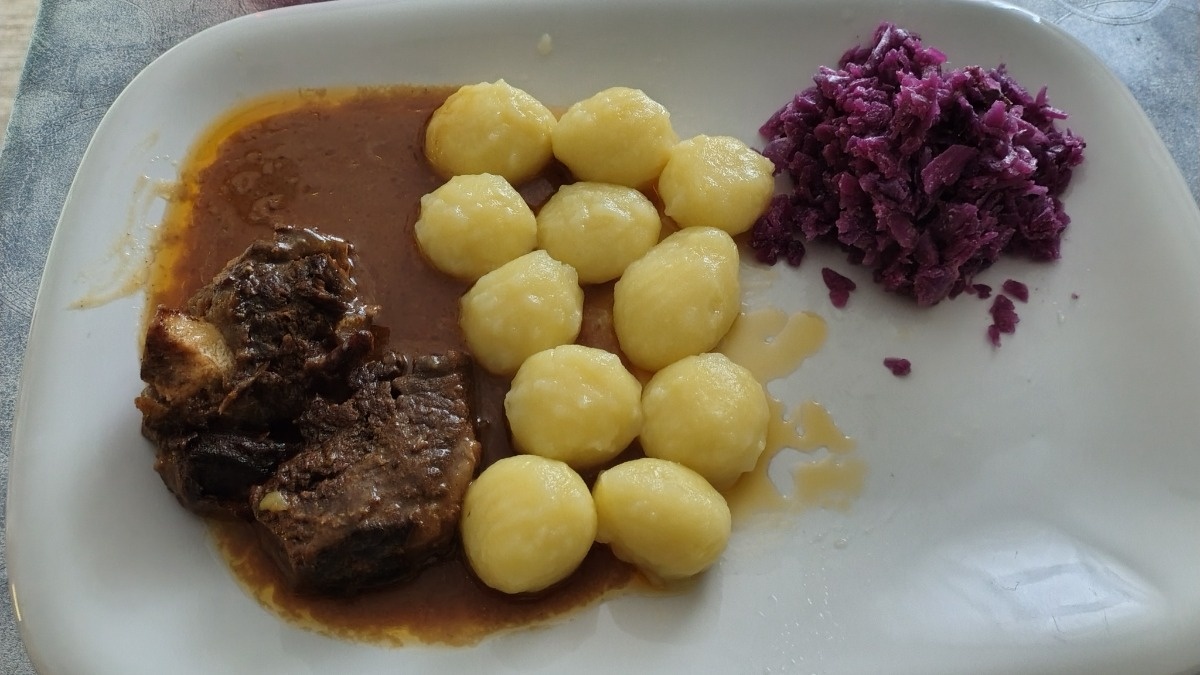
34piorunów#jedzenie łobiod
 HjumanFenomen1piorunów
a gdzie alkohol
 Herr_TygrysekAutorytet0piorunów
@Hjuman nie ma 😒
 maly_ludek_legoGruba ryba1piorunów
Fajny, smacznego, pozdrawiam!

GordonLamemanFanatyk
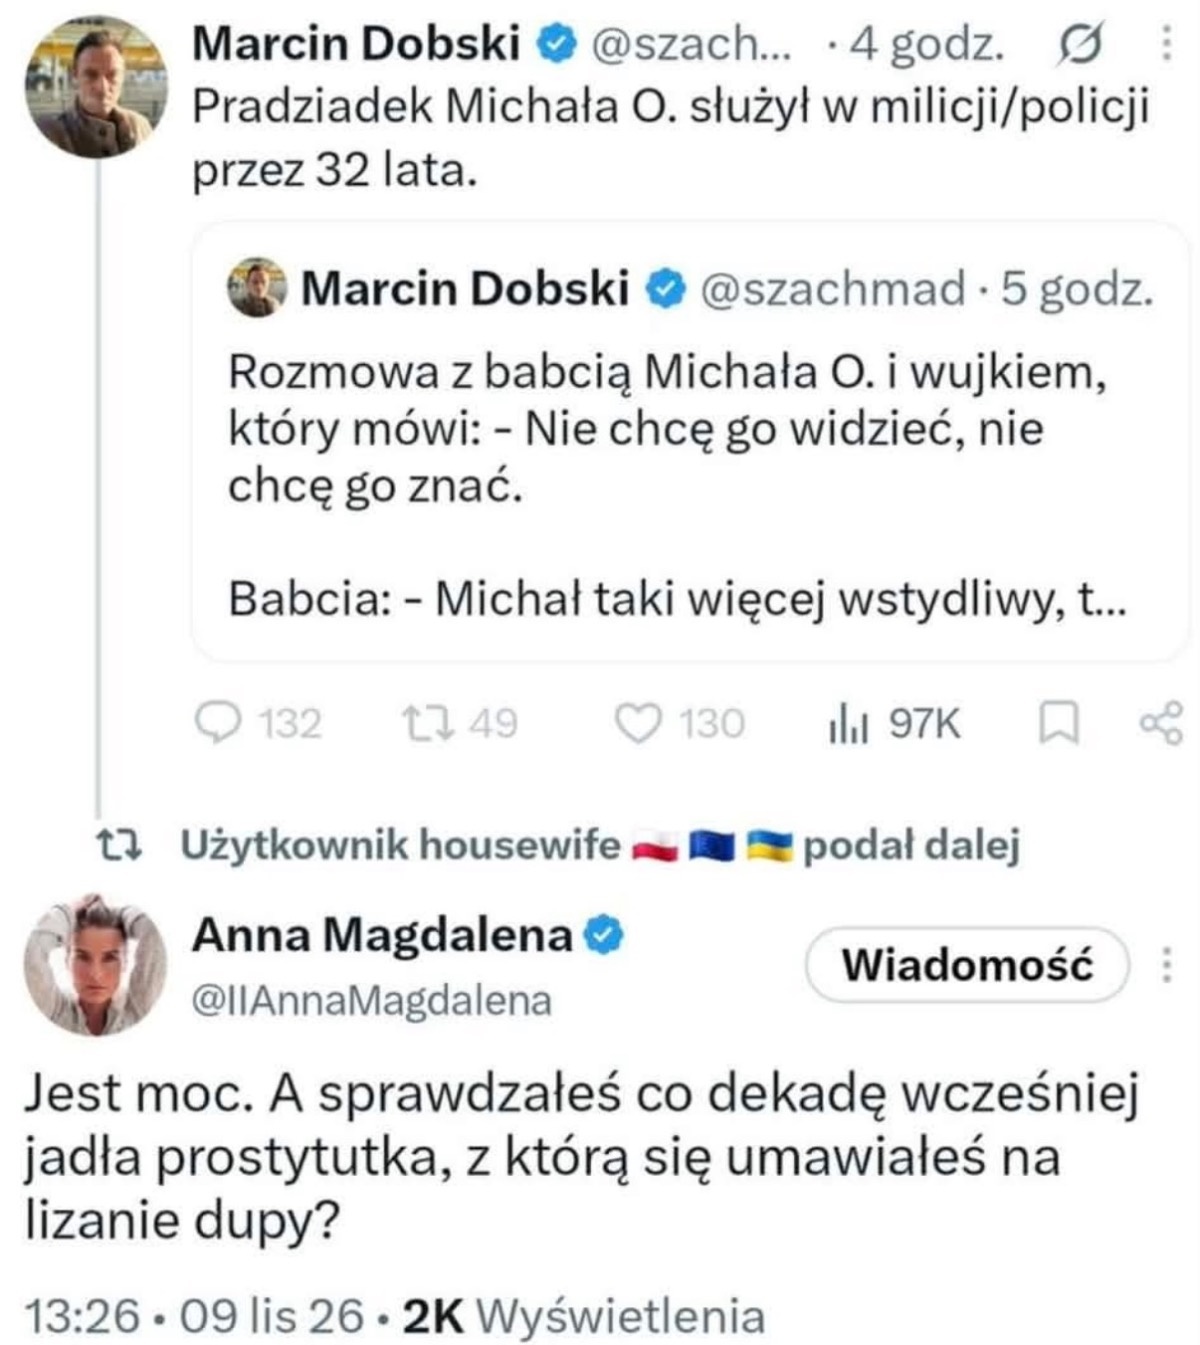
32piorunówKróciutko z idiotą:
 KKLKKOsobistość7piorunów
Ociechuj.jpg xD
TrypsynaLider
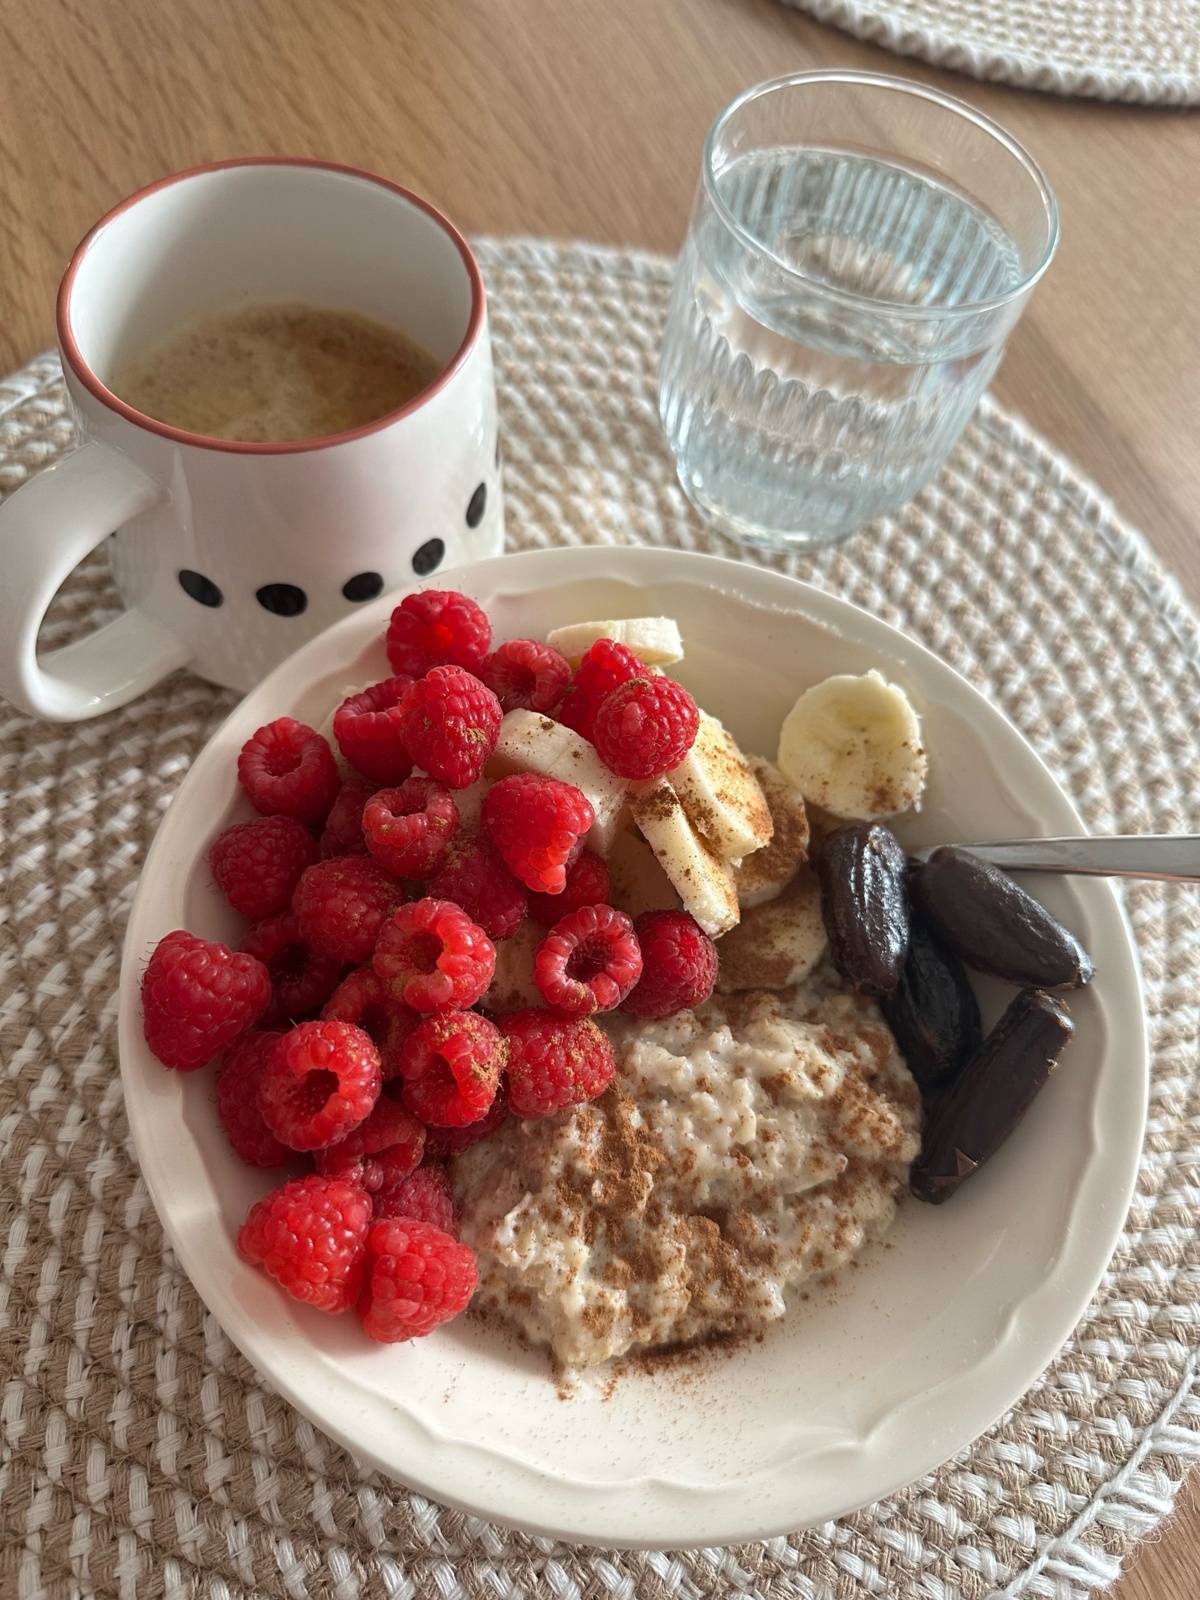
29piorunówOwsianka,
Około 400 kcal.
#jedzzhejto #owsianka #dieta
 Mr.MarsGURU1piorunów
@Trypsyna Bardzo ładne śniadonko i wartościowe. :drooling_face:
ostrynacienkimGruba ryba5piorunów@Trypsyna powiem szczerze ze przez chwile pomyslałem że spożywacie kiszone ogórki do owsianki
 TrypsynaLider1piorunów
@ostrynacienkim o bez kitu, tak to może wyglądać xD
 WujekAlienLider3piorunów
@Trypsyna @ostrynacienkim ja bym strzelał w takie małe korniszony
RavmGURU1piorunów@ostrynacienkim do sety pasują.
boriMistrz
26piorunówDialog z żoną (Ż):
Ż: Kotuś, co robisz?
Ja: Piszę list.
Ż: Wysłać Ci go jutro?
Ja: Nie, tego listu się nie wysyła tylko chowa w szufladzie.
Żona pobladła.
 NemrodGURU12piorunów
Zadzwoniła już po służby?
 ErwinoRommeloGURU13piorunów
Xdd jak rozowa pszema kiedy odbierala paczke na pana cebulezrosolu, sluchaj no bejbe jest taki portal ze smiesznymi obrazkami i tam kiedys moderowal taki owca…
l__pGruba ryba
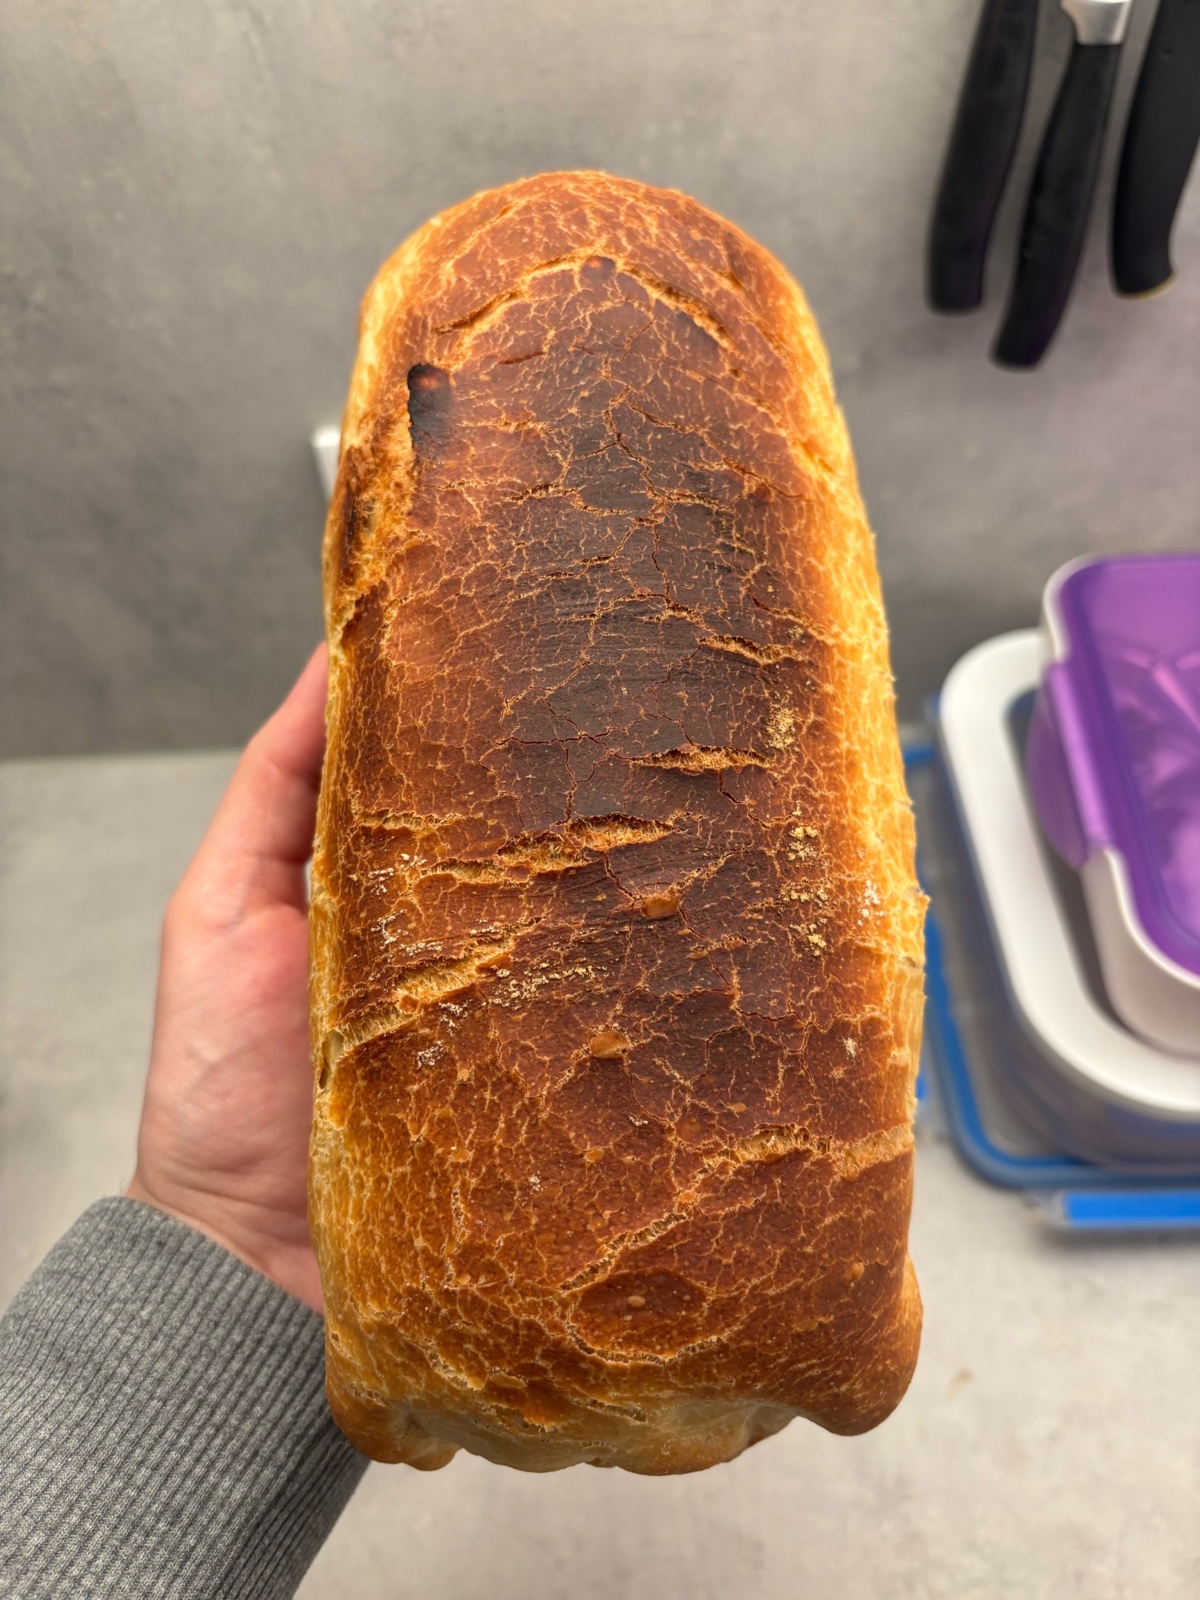
31piorunówChleb upiekłem! @bojowonastawionaowca kazał na #jesiennewyzwania
 SaucissonBorderlineAutorytet2piorunów
ale chlebuch ładny

MarchewGruba ryba
26piorunówAuta są zabezpieczone niczym chińskie kamerki internetowe ¯\\(ツ)/¯
ps. tak, pchane czatem, ale opracowanie tego ręcznie to dzień pracy więc sami rozumiecie.
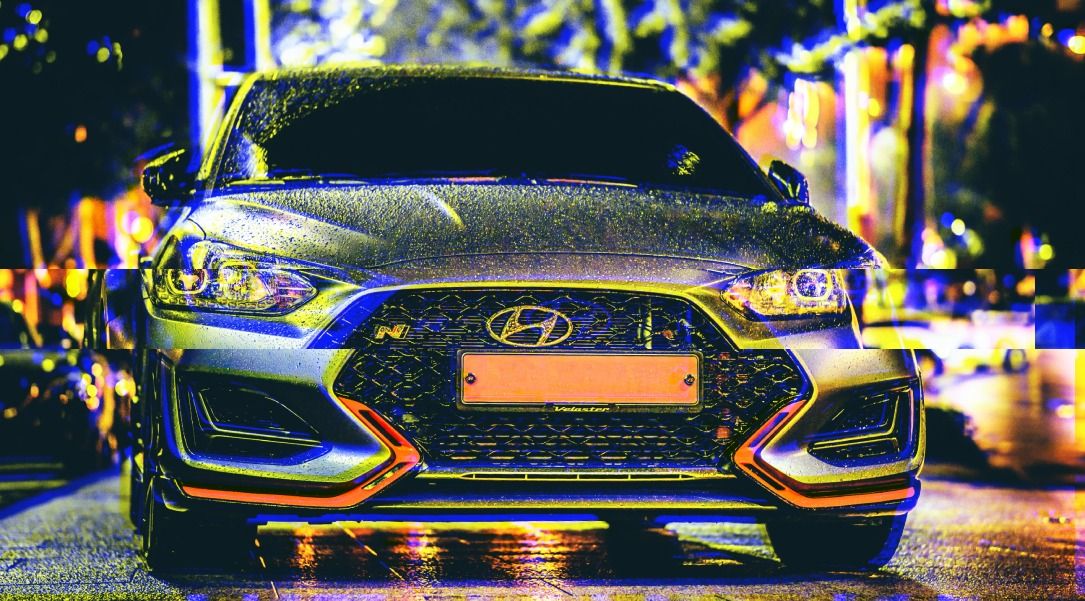
Honda, Nissan, Infiniti, Acura – 2022
Sam VIN wystarczał w demonstracji.
Badacze Sam Curry i współpracownicy odkryli błędy w usługach telematycznych SiriusXM Connected Vehicle Services.
* Punktem wyjścia był numer VIN.
* Można było zdalnie otworzyć i zamknąć samochód.
* Uruchomić i wyłączyć silnik (w modelach obsługujących tę funkcję).
* Zlokalizować samochód.
* Włączyć klakson i światła.
* Uzyskać dane właściciela, w tym imię, nazwisko, e-mail, telefon i adres.
* W określonych przypadkach przejąć dostęp do konta.
Nie było potrzeby fizycznego kontaktu z samochodem.
https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Hyundai i Genesis – 2022
Podatność w aplikacji i API producenta.
* Wystarczał adres e-mail przypisany do konta właściciela.
* Badacze ominęli mechanizm autoryzacji.
* Mogli przejąć konto użytkownika.
* Zdalnie otworzyć i zamknąć samochód.
* Uruchomić i wyłączyć silnik.
* Włączyć światła i klakson.
* Uzyskać lokalizację pojazdu.
Atak można było przeprowadzić przez internet, z dowolnego miejsca. Hyundai załatał problem po zgłoszeniu.
https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Kia – 2024
Numer rejestracyjny zamiast kluczyka
To jeden z najciekawszych przypadków.
Podatność znajdowała się w internetowym portalu dealerskim Kia.
Badacze wykazali możliwość:
* lokalizacji samochodu;
* otwierania i zamykania zamków;
* uruchamiania i wyłączania silnika;
* uruchamiania klaksonu;
* uzyskania danych osobowych właściciela;
* dodania własnego adresu e-mail jako dodatkowego użytkownika samochodu.
Co szczególnie istotne: demonstracja wykorzystywała numer rejestracyjny pojazdu. Badacze mogli uzyskać dostęp do funkcji samochodu w czasie krótszym niż 30 sekund.
Problem dotyczył samochodów wyposażonych w odpowiedni moduł zdalnego sterowania, również bez aktywnej subskrypcji Kia Connect.
Podatności zostały naprawione.
https://www.bleepingcomputer.com/news/security/kia-dealer-portal-flaw-could-let-attackers-hack-millions-of-cars/
Spireon / LoJack – 2022–2023
To przypadek dotyczący dostawcy telematyki obsługującego bardzo dużą liczbę pojazdów.
Badacze wykazali możliwość uzyskania uprawnień administratora do panelu zarządzania flotą.
Potencjalne możliwości:
* lokalizowanie pojazdów;
* otwieranie zamków;
* uruchamianie silników;
* dezaktywacja rozruszników;
* wysyłanie poleceń do urządzeń telematycznych;
* aktualizacja ich oprogramowania.
Szacowana skala ekspozycji wynosiła około 15,5 mln pojazdów. Nie oznacza to, że wszystkie te auta zostały przejęte.
https://arstechnica.com/cars/2023/01/hackers-discover-that-vulnerabilities-are-rife-in-the-auto-industry/
Subaru STARLINK – 2025
Zdalne przejęcie funkcji samochodu przez internet
Wykryli poważną podatność w panelu administracyjnym Subaru STARLINK.
Co można było zrobić:
* Zdalnie otworzyć i zamknąć samochód.
* Uruchomić i wyłączyć silnik.
* Włączyć klakson.
* Zlokalizować samochód.
* Odczytać historię lokalizacji z ostatnich 12 miesięcy.
* Uzyskać dane osobowe właściciela.
* Przypisać siebie jako autoryzowanego użytkownika pojazdu bez powiadomienia właściciela.
Co było potrzebne?
Dane pozwalające zidentyfikować właściciela, np. nazwisko, kod pocztowy, numer telefonu, e-mail, VIN lub numer rejestracyjny – zależnie od sposobu wyszukiwania.
Nie było konieczne:
* podejście do samochodu;
* podłączenie do OBD;
* posiadanie kluczyka;
* wykorzystanie urządzenia radiowego.
Badacze przetestowali dostęp na dwóch samochodach za zgodą ich właścicieli, w tym Subaru Impreza 2023.
Subaru usunęło podatność w ciągu 24 godzin od zgłoszenia.
https://www.wired.com/story/subaru-location-tracking-vulnerabilities/
https://www.securityweek.com/subaru-starlink-vulnerability-exposed-cars-to-remote-hacking/
https://www.jdsupra.com/legalnews/ethical-hacker-uncovers-vulnerability-4263025/
Subaru STARLINK – 2017
Badacz: Aaron Guzman.
Wykrył osiem podatności w komunikacji aplikacji mobilnej i internetowej z serwerami STARLINK.
Możliwe działania:
* Otwieranie i zamykanie drzwi.
* Sterowanie światłami i klaksonem.
* Dostęp do historii lokalizacji.
* Dodawanie nowych użytkowników z uprawnieniami właściciela.
* Uzyskanie zdalnego dostępu do funkcji samochodu bez wiedzy właściciela.
Problem dotyczył niewłaściwego zabezpieczenia tokenów uwierzytelniających.
Ważne: nie wykazano możliwości ingerencji w hamulce, kierownicę czy sterowanie napędem.
https://www.bitdefender.com/en-us/blog/hotforsecurity/researcher-finds-basic-mistakes-subarus-starlink-service
Volkswagen Golf GTE / Audi A3 e-tron – 2018
Badacze DEFION odkryli podatność pozwalającą na zdalne wykonanie kodu z uprawnieniami administratora (root) w systemie multimedialnym MIB.
* W przypadku Audi A3 e-tron podatna usługa była osiągalna przez internet, przez połączenie komórkowe.
* Możliwe było zdalne przejęcie systemu multimedialnego.
* Badacze uzyskali dostęp do drugiego procesora systemu MIB.
* Zbadali możliwość wysyłania komunikatów do magistrali CAN.
Ograniczenie: zabezpieczenia bramki CAN uniemożliwiły wykazanie wpływu na krytyczne systemy jazdy. Nie udowodniono zdalnego sterowania hamulcami ani kierownicą.
Ważne rozróżnienie: podatność Golfa wykorzystywana w badaniu wymagała bliskości samochodu i połączenia z jego hotspotem Wi-Fi. Natomiast Audi A3 e-tron miało osobną ścieżkę dostępu przez internet.
https://defion.security/en/research-labs/volkswagen-auto-group-mib-infotainment-system-unauthenticated-remote-code-execution-as-root/
Škoda / Volkswagen – podatność API i sam VIN (2023)
Badacze PCAutomotive odkryli dwie podatności w chmurze Škoda Connect:
* CVE-2023-28900
* CVE-2023-28901
Znając VIN samochodu, można było uzyskać:
* pseudonim użytkownika przypisanego do samochodu;
* informacje o ostatnich podróżach;
* daty i godziny przejazdów;
* zużycie paliwa;
* średnią i maksymalną prędkość;
* czas trwania podróży.
Podatności dotyczyły backendu internetowego, a nie fizycznego dostępu do samochodu.
Nie umożliwiały otwierania drzwi ani uruchamiania silnika.
Problem zgłoszono w listopadzie 2022 r. i naprawiono w grudniu 2022 r.
https://pcacybersecurity.com/resources/advisory/vulnerabilities-in-skoda-and-volkswagen-vehicles
Volkswagen, Audi, Škoda, SEAT – wyciek Cariad (2024)
Poważny incydent bezpieczeństwa chmury AWS należącej do ekosystemu Volkswagen Group.
Dotyczył około 800 000 samochodów elektrycznych.
Ujawnione dane obejmowały:
* lokalizacje pojazdów;
* historię ich przemieszczania;
* czasy włączania i wyłączania;
* dane kontaktowe części właścicieli;
* w niektórych przypadkach bardzo dokładne współrzędne GPS.
Około 460 000 pojazdów miało ujawnione precyzyjne dane lokalizacyjne.
Nie była to podatność pozwalająca wydawać polecenia samochodowi. Był to poważny wyciek danych telematycznych.
https://www.theverge.com/2024/12/30/24332181/volkswagen-data-leak-exposed-location-evs
#cybersecurity #cyberbezpieczenstwo #samochody #motoryzacja #bezpieczenstwo #ciekawostki
 O.oGwiazdor4piorunów
Jak to dobrze mieć stary samochód xD
SaucissonBorderlineAutorytet2piorunówhah handlarze na otomoto wiedzieli o tym od dawna, dlatego na aukcjach podają fejkowe Viny
:smiley:
RimfireGruba ryba
29piorunów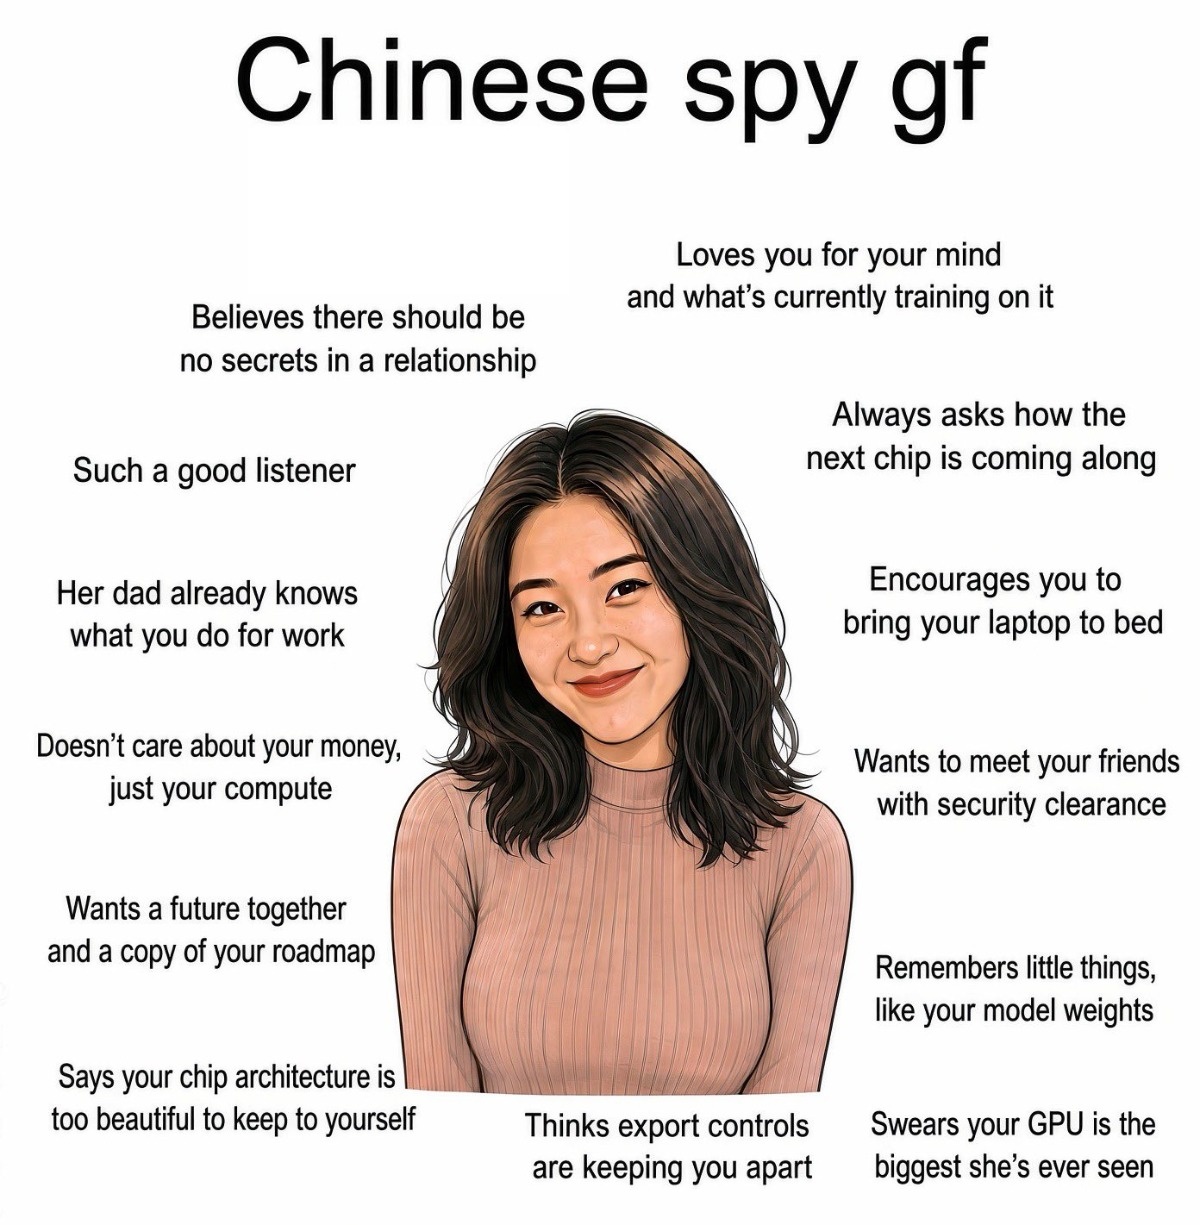
 starszy_mechanikGURU1piorunów
J⁎⁎ać go
ErwinoRommeloGURU
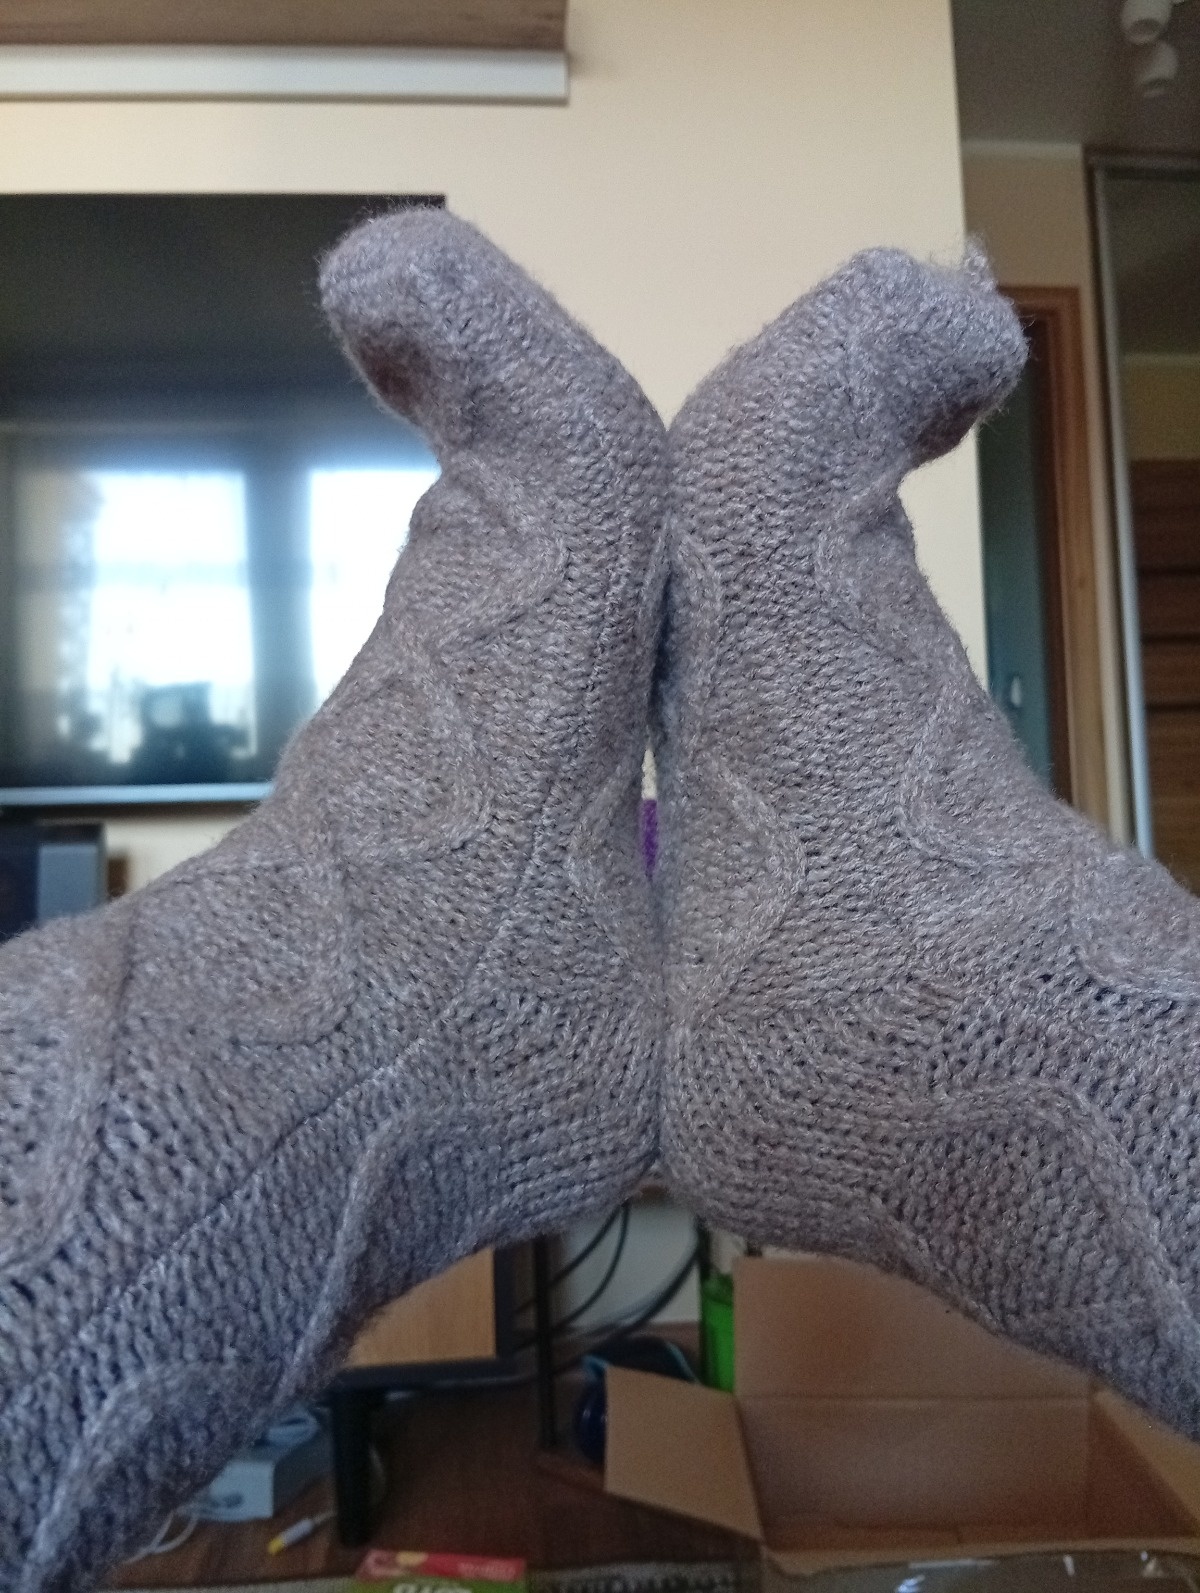
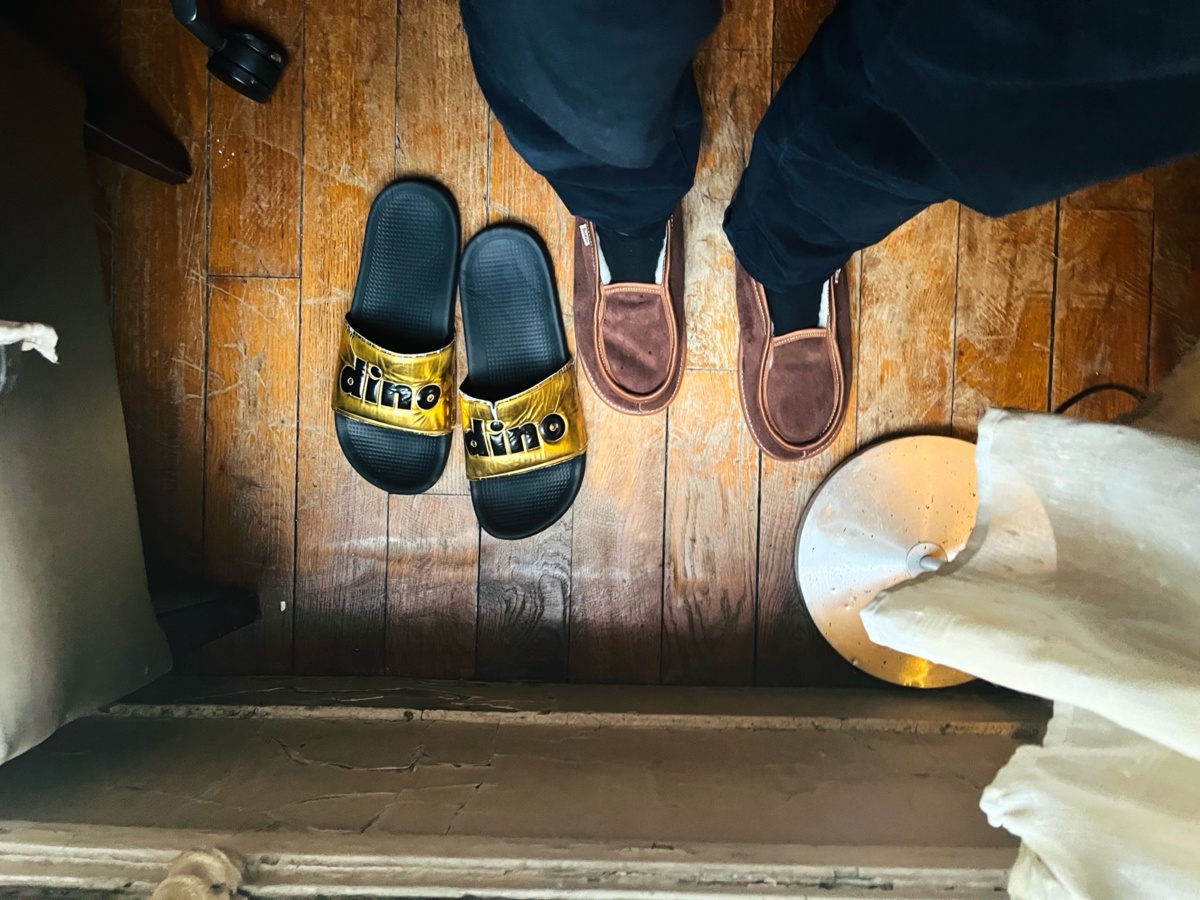
25piorunówDrogie hejtosie kasie tomki, @Moderacja o @administrator, drodzy fani i sluchacze z polski oraz calego swiata. Oficjalnie oglaszam rozpoczecie okresu zimowego i zmiane kapci z ultra delux rare dino gold edition na te oto grzejce owconatory recznej roboty.
 bojowonastawionaowcaMistrz12piorunów
@ErwinoRommelo kolega prosi bez kapci
 SolarFenomen2piorunów
jestem hejterem noszenia kapci
