Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#informatyka

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.11.08.md

Scream at It Until It Escalates — XSS to ATO via Server Size Errors Gadgets - https://castilho.sh/scream-until-escalates

Exploiting CVE-2025-21479 on a Samsung S23 - https://xploitbengineer.github.io/CVE-2025-21479

Infostealers Disguised as Free Video Game Cheats - https://vxdb.sh/info-stealing-malware-disguised-as-video-game-cheats/

APT28 Operation Phantom Net Voxel - https://blog.sekoia.io/apt28-operation-phantom-net-voxel/

Protecting C2 Traffic in Nim - https://jakobfriedl.github.io/blog/nim-c2-traffic/

Osobistość

w Dyskusje

4piorunów

Niestety poprzedni wpis o serwerach przeszedł bez echa więc muszę sam zrobić riserdż rynku ¯\\( ͡° ͜ʖ ͡°)

Pytanie do związane z i

Czy jest możliwość na ustawienia tak połączenia by internet był ciągnięty z dwóch sieci?

By szedł z kabla/ światłowodu, a nasłuchiwał z sieci komórkowej i w momencie zaniku sieci kablowej przeszedl na tą z komórki, nasłuchując kabel aż do powrotu?

Fanatyk11piorunów

@merti

Podłącz oba interfejsy (Ethernet/światłowód i modem/telefon przez USB/tethering).

Ustal priorytet adapterów: otwórz Centrum sieci i udostępniania → Zmień ustawienia karty sieciowej → Alt → Zaawansowane ustawienia połączeń → w zakładce „Kable/Połączenia” ustaw adapter Ethernet wyżej niż połączenie komórkowe. (W nowszych Windows opcja Advanced Settings może nie być widoczna; dalej można ustawić metrykę interfejsu.)

Ręcznie ustawić metryki interfejsów: w Właściwościach IPv4 → Zaawansowane → odznacz „Automatyczna metryka” i ustaw niższą metrykę (np. 10) dla Ethernetu i wyższą (np. 50) dla interfejsu komórkowego. Windows wybierze interfejs z niższą metryką; przy zaniku przełączy na drugi.

(Opcjonalnie) Skript/ping watchdog: Windows nie zawsze błyskawicznie wykryje "utraconą" łączność internetową — można uruchomić prosty skrypt PowerShell, który co np. 10s pinguję np. 8.8.8.8 i jeśli brak odpowiedzi usuwa/zmienia trasę (route) lub wyłącza adapter, wymuszając przełączenie szybciej.

Pokaż więcej komentarzy (2)

Fenomen

w Hydepark

3piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.11.06.md

Append-Only Object Storage: The Foundation Behind Cheap Bucket Forking - https://www.tigrisdata.com/blog/append-only-storage/

CVE-2018-8617 Analysis - https://wetw0rk.github.io/posts/cve-2018-8617-analysis/

Persistence: Component Object Model (COM) hijacking - https://stmxcsr.com/persistence/com-hijacking.html

Detecting Hypervisor-assisted Hooking - https://momo5502.com/posts/2022-05-02-detecting-hypervisor-assisted-hooking/

What was FreeWifi_Secure again? - https://7h30th3r0n3.fr/the-vulnerability-that-killed-freewifi_secure/

Gruba ryba

w LINUX

44piorunów

Chyba już wiem o co chodzi z tym całym linuksem.

(moje drugie podejście w życiu; pierwsze samodzielne)

>Zainstaluj Debiana

>Chciej zmienić przeglądarkę z domyślnego Lisa na Vivaldi

>Vivaldi robi freeze na splash screenie

>Działa z --disable-gpu, czyli jest problem ze sterownikami

>Podmień sterowniki z nouveau na nvidię

>sudo reboot

>boot się wywala na sterownikach gpu

>recovery mode

>wywala się na sterowniku BT

>...

Gruba ryba4piorunów

@lukmar świat technologii jest tak skomplikowany i ma tyle wątków że trudno za nim nadążyć. Z jednej strony masz problem ze sterownikami. Ale z drugiej masz system operacyjny który co do zasady działania nie zmienia się co 4/5 lat. W linuxie cenie to że te same polecenia i konfigurację działają od lat. Bo to jest system dla inżynierów i programistów który świetnie sprawdza się w pracy. Uwielbiam na nim pracować, tutaj po prostu wiele rzeczy działa lepiej pod tym względem. Ale do grania w nowoczesne gry... slabo. Chociaż z drugiej strony jeśli masz starszy sprzęt albo po prostu bez wypasionej grafiki to uruchamiasz retro arch i proszę pana... każda gra z poprzedniej epoki w zasięgu ręki do uruchomienia tak łatwo że każdy sprytny dzieciak sobie poradzi. A to są na prawdę wypasione gry i są ich niezmierzone ilości!

Gwiazdor4piorunów

@lukmar tak na serio większość problemów z linuxem znika gdy nie trzeba instalować zamkniętych sterowników. Ja na stale przyszedłem na Linuxa jakieś 7 lat temu właśnie gdy otwartozrodlowe sterowniki AMD wydoroslaly i w ogóle nie trzeba z tym kombinowac. Dzięki temu to ja mogę zepsuć sobie system a nie ze on sam z siebie się psuje. A no i najważniejsze w gifie https://media1.tenor.com/m/BNA0KXjX-1AAAAAd/linus-torvalds-linus.gif

Tenor
Pokaż więcej komentarzy (31)

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.11.04.md

Administrator Protection: Secure Your Admins! - https://patchmypc.com/blog/administrator-protection-windows-11-25h2/

EDR Analysis: Leveraging Fake DLLs, Guard Pace, and VEH for Enhanced Detection - https://redops.at/en/blog/edr-analysis-leveraging-fake-dlls-guard-pages-and-veh-for-enhanced-detection

The 4TB time bomb: when EY's cloud went public (and what it taught us) - https://www.neosecurity.nl/blog/ey-data-leak-4tb-sql-server-backup

Remote Code Execution in DELMIA Apriso - https://projectdiscovery.io/blog/remote-code-execution-in-delmia-apriso

Bypassing WiFi Client Isolation - https://pulsesecurity.co.nz/articles/bypassing-wifi-client-isolation

Zawodowiec

w Programowanie

11piorunów

Dokumentowanie decyzji projektowych - o ADR i RFC - devszczepaniak.pl

Często o wartości dokumentacji przekonujemy się dopiero wtedy, gdy jej brakuje. W najnowszym artykule opisuję dwa lekkie, ale bardzo przydatne typy dokumentów, które pomagają utrwalić wiedzę i usprawnić komunikację w zespole:\ \ :blue_book: ADR (Architecture Decision Record)\

Fenomen

w Hydepark

7piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.11.02.md

corCTF 2025 - corphone - https://u1f383.github.io/android/2025/09/08/corCTF-2025-corphone.html

CVE-2025-62725: From “docker compose ps” to System Compromise - https://www.imperva.com/blog/cve-2025-62725-from-docker-compose-ps-to-system-compromise/

The Bathtub Curve - https://blog.dshr.org/2025/10/the-bathtub-curve.html

What if your REMOTE CONTROL link could BUILD ITSELF? - https://www.youtube.com/watch?v=SKXQtMi2hB0

Out-of-bound read in ANGLE CopyNativeVertexData from Compromised Renderer - https://qriousec.github.io/post/oob-angle/

Fenomen

w Hydepark

3piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.10.31.md

Buried in the Log. Exploiting a 20 years old NTFS Vulnerability - https://swarm.ptsecurity.com/buried-in-the-log-exploiting-a-20-years-old-ntfs-vulnerability/

CVE-2025-59489: Arbitrary Code Execution in Unity Runtime - https://flatt.tech/research/posts/arbitrary-code-execution-in-unity-runtime/

Early Exception Handling - https://kr0tt.github.io/posts/early-exception-handling/

Windows ARM64 Internals: Exception & Privilege Model, Virtual Memory Management, and Windows under Virtualization Host Extensions (VHE) - https://connormcgarr.github.io/arm64-windows-internals-basics/

Fundamental of Virtual Memory - https://nghiant3223.github.io/2025/05/29/fundamental_of_virtual_memory.html

Fenomen

w Hydepark

8piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.10.29.md

Broken Trust: Fixed Supermicro BMC Bug Gains a New Life in Two New Vulnerabilities - https://www.binarly.io/blog/broken-trust-fixed-supermicro-bmc-bug-gains-a-new-life-in-two-new-vulnerabilities

Flare-On 12 — Uncovering Key Functionalities within Obfuscated Binaries using WinDBG - https://blog.elmo.sg/posts/flare-on-12-challenge-8/

A Story About Bypassing Air Canada's In-flight Network Restrictions - https://ramsayleung.github.io/en/post/2025/a_story_about_bypassing_air_canadas_in-flight_network_restrictions/

Understanding Null Pointer Dereference in Windows Kernel Drivers - https://whiteknightlabs.com/2025/06/24/understanding-null-pointer-dereference-in-windows-kernel-drivers/

BYOVD to the next level (part 1) — exploiting a vulnerable driver (CVE-2025-8061) - https://blog.quarkslab.com/exploiting-lenovo-driver-cve-2025-8061.html

Osobistość

w Dyskusje

5piorunów

Ile czasu czeka się na rogala? Zapłaciłem w poniedziałek o 14:30 (15:30 na stary czas).

Skąd hejto wie, że to konkretny użytkownik wpłacił? Ciasteczko czy jakiś string identyfikacyjny w linku?

Bo do wszystkiego mam inne maile i nazwiska.

Ale 100zł piechotą nie chodzi i chciałbym dostać to za co zapłaciłem.

Gruba ryba4piorunów

Musisz im napisać na priv na Patronite, że chcesz rogala

Pokaż więcej komentarzy (15)

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.10.27.md

WSUS Deserialization Exploit in the Wild (CVE‑2025‑59287) - https://research.eye.security/wsus-deserialization-exploit-in-the-wild-cve-2025-59287/

Project Rain:L1TF - https://bughunters.google.com/blog/4684191115575296/project-rain-l1tf

Shell We Assemble? - https://redops.at/en/blog/shell-we-assemble-unleashing-x86-inline-assembly-for-shellcode-execution

Privescing a Laptop with BitLocker + PIN - https://www.errno.fr/Bitlocker_TPM_and_PIN_privesc

YesWeHack authorised as a CVE Numbering Authority (CNA) - https://www.yeswehack.com/news/yeswehack-authorised-cve-numbering-authority

Gruba ryba

w LINUX

8piorunów

Instalacja Linux,

Bios w trybie UEFI,

Więc mam:

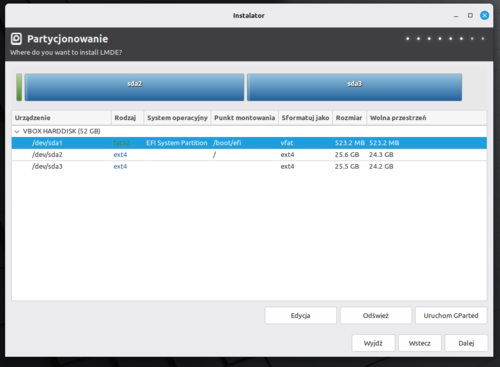
sda1 /boot

sda2 /root

sda3 /home

Okej to mój docelowy układ. Może jeszcze swap, ale to teraz nieistotne.

Chcę (muszę) szyfrować LUKS'em.

Domyślnie w trybie instalacji "auto", LUKS łapie jakiegoś sda* oraz tworzy na nim VG z kilkoma LV (/root i /home).

Nie jest to układ dla mnie. Chcę oddzielnie /root i /home na oddzielnych partycjach.

Zostaje tryb "ręczny".

I tutaj jest problem.

W trybie ręcznym co prawda mogę przypisać /home do sda3, jednak w trybie ręcznym nie ma możliwości odpalenia LUKS ani chyba nawet LVM.

Pozostaje konsola? ( ͡° ʖ̯ ͡°)

Jak zmusić stworzyć ręcznie VG z kilkoma LV aby z miejsca mieć LVM i LUKS?

Ale teraz dalej.

Co w przypadku destrukcji sda2 z /root?

Instaluję na nowo system pod sda2, ale przecież nie podam sda3 do home bo zje dane.

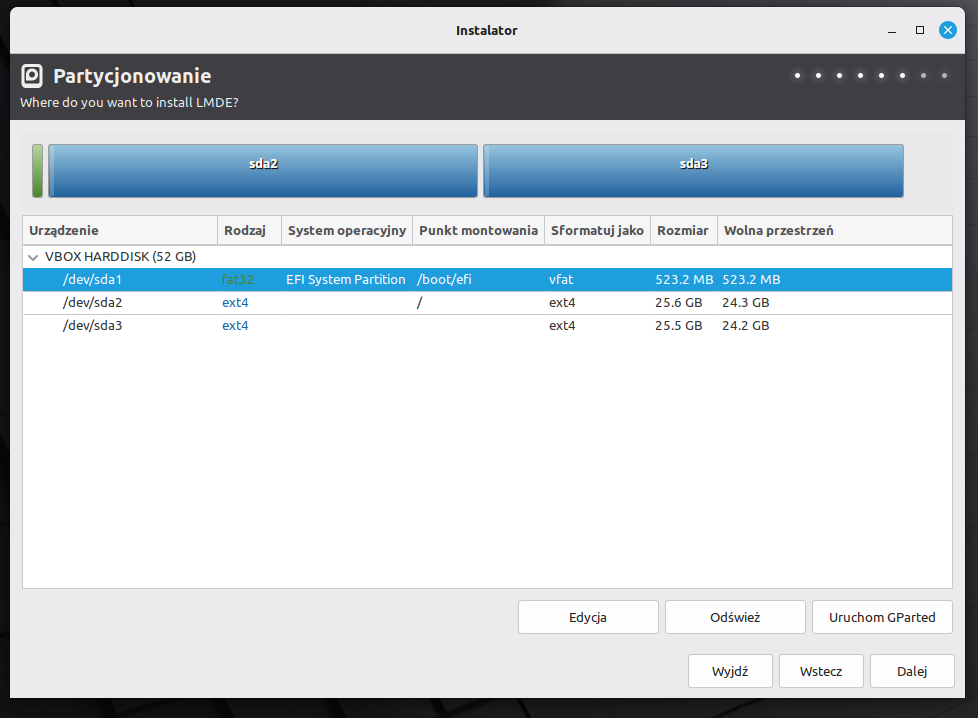
Czy przy reinstall systemu muszę wszystko upakować w sda2 (jak na zdjęciu), a późnij po starcie systemu ręcznie wskazać sda3 jako /home? tak aby dane nie zginęły?

Czy może najbezpieczniej startować z miejsca tworząc VG z dwoma sda1 /boot oraz sda2 /root, a następnie już pod systemem tworzyć sda3 i podpiąć go jako /home?

O ile szyfrowanie sda2 /root muszę zrobić na starcie, sda3 z /home mogę chyba później, tak?

Jakie narzędzie do automatycznego odblokowania LUKS sda3 na starcie systemu który jest na sda2?

Migracji windows - > linux to jednak nie jest plug and play ( ‾ʖ̫‾)

Nie oczekuję gotowego poradnika, raczej kilku rad typu "jak to powinno wyglądać" ( ͡ʘ ͜ʖ ͡ʘ)

Osobistość1piorunów

@Marchew

Migracji windows - > linux to jednak nie jest plug and play ( ‾ʖ̫‾)

Tak z czystej ciekawości, aż tak potrzebujesz szyfrować swój system? Windowsa też szyfrowałeś? Pytam, bo siedzę na Linuxie już od ponad 3 lat i nie mam pojęcia jak to się robi i nigdy też nie miałem takiej potrzeby.

A co do porad, to popatrz na Arch Wiki mimo, że nie korzystasz z Archa bo sporo porad tam jest uniwersalna pod każde distro.

Sum0piorunów

@Catharsis Wydaję mi się że @Marchew chce się bardzo zabezpieczyć przed usunięciem danych w przypadku ponownej instalacji systemu nie zdając sobie sprawy że nie musi mieć do tego partycji na bare metalu bo może sobie spokojnie podmontować partycję lvm bez formatowania, stąd ta kombinacja.

Gruba ryba0piorunów

@Catharsis @odyshon

Aby nie pisać po raz drugi:

klik - > https://www.hejto.pl/wpis/instalacja-linux-bios-w-trybie-uefi-wiec-mam-sda1-boot-sda2-root-sda3-home-okej-?commentId=cbd4082e-65f5-4019-ba67-1c1086d85de1

klik - > https://www.hejto.pl/wpis/instalacja-linux-bios-w-trybie-uefi-wiec-mam-sda1-boot-sda2-root-sda3-home-okej-?commentId=3c6fc69c-fb80-44cb-bf78-428ed0ac7560

Instalacja Linux, Bios w trybie UEFI, Więc mam: sda1 /boot sda2 /root sda3 /home Okej to mój docelowy układ. Może - Marchew - Hejto.plInstalacja Linux, Bios w trybie UEFI, Więc mam: sda1 /boot sda2 /root sda3 /home Okej to mój docelowy układ. Może jeszcze swap, ale to teraz nieistotne. Chcę (muszę) szyfrować LUKS'em. Domyślnie w trybie instalacji "auto", LUKS łapie jakiegoś sda* oraz tworzy na nim VG z kilkomaHejto.pl
Osobistość0piorunów

@Marchew home nie trzeba formatować przy instalacji. Zazwyczaj się odznacza lub zaznacza czy home ma być sformatowany. Pliki użytkowników w home często są agnostyczne co do systemów.

Osobistość0piorunów

Często przy stawianiu systemu lepiej jest za wczasu przygotować partycje graficznym programem g-parted uruchomionym z live cd, a potem instalować na gotowe. G-parted ma dużo lepszy interfejs i często umie więcej niż instalatory.

Z drugiej strony, instalator Fedory obsługuje LVM i luks, może tam da radę to zrobić z minimalnym kombinowaniem? Fedora to bardzo spoko system.

Pokaż więcej komentarzy (30)

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.10.25.md

Trust Issues – Attacking Trust in Active Directory - https://lorenzomeacci.com/trust-issues-attacking-trust-in-active-directory

Lucid Dreams I: Lucid's First Time Fuzzing - https://h0mbre.github.io/Lucid_Dreams_1/

Analysing a 1-day Vulnerability in the Linux Kernel's TLS Subsystem - https://faith2dxy.xyz/2025-10-02/kCTF-TLS-nday-analysis/

VirtualBox Vulnerability Research Experience - https://faith2dxy.xyz/2025-10-07/virtualbox-hacking-experience/

Let's Learn x86-64 Assembly! Part 0 - Setup and First Steps - https://gpfault.net/posts/asm-tut-0.txt.html

Gruba ryba

w Technologia

58piorunów

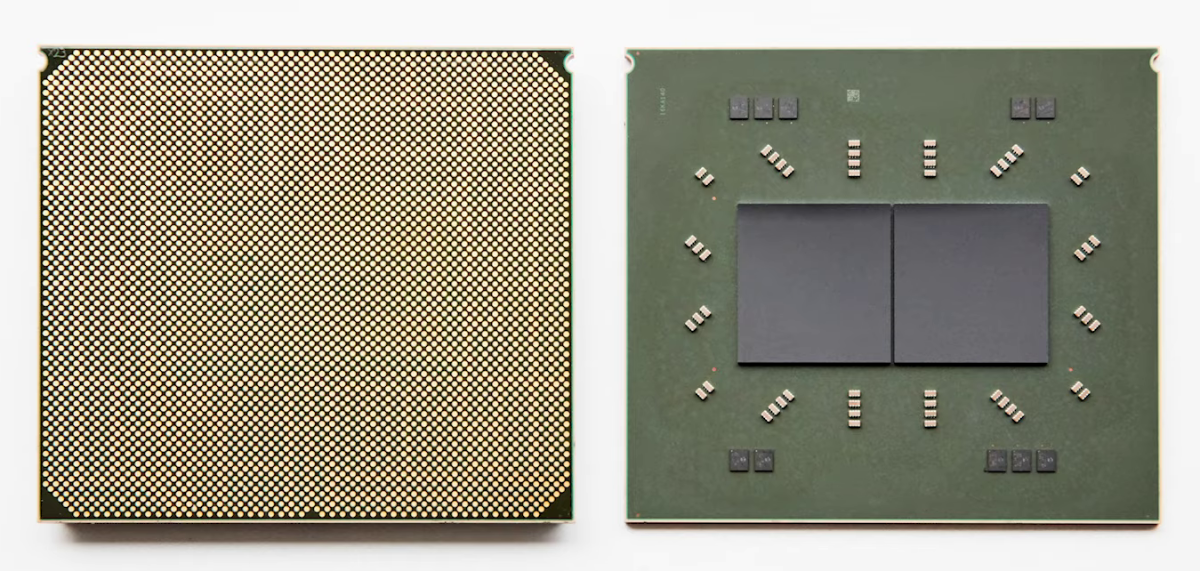
Fajny CPU co?

To IBM Telum z 2021 roku.

To nie x86/64,

nie ARM,

nie RISC-V.

To Telum (z/Architecture).

Autorska architektura od IBM.

Komputery oparte na tej architekturze nazywany "Mainframe".

Mogę tam windowsa? Nie.

Mogę tam linuxa? Owszem są dedykowane linuxy skompilowane pod Telum. Ale nie tędy droga.

IBM ma własny OS "z/OS".

Okej! Pewnie siedzą tam bazy danych MSSQL? Nope.

Mamy IBM DB2, lub IBM IMS wypuszczony w 1966 (59 lat temu).

IMS pod z/OS wciąż działa, firma nie ogłosiła dla niego daty EoL (End of Life).

Mam bazę danych pod IMS z 75 roku! Muszę sprawdzić czy wujek nie robił fraudów na kartach!

Tak, wgraj tę bazę do najnowszej wersji softu z 2025 roku, plug and play.

Niesamowita kompatybilność.

Na tych cackach wciąż pracują aplikacje napisane w COBOL.

COBOL powstał w latach 50., kiedy programy były wprowadzane głównie na taśmach perforowanych. Składnia COBOL-a — bardzo uporządkowana kolumnowo — wynika z ograniczeń kart: np. konkretne kolumny przeznaczone na numery sekwencyjne, kod instrukcji, komentarze. Dziś nikt już kart nie używa, ale COBOL zachował swój „kolumnowy” styl.

IBM się chwali że przy typowych zastosowaniach bankowych, zużycie energii jest o 75% mniejsze niż w przypadku x86.

Koszt energii elektrycznej to jedno, ale uproszczenie budowy serwerowni z uwagi na znacznie mniejszą ilość ciepła do odprowadzenia czy mniejsze moce wliczając zasilanie awaryjne (UPS) czy rezerwowe (agregaty prądotwórcze) biorąc pod uwagę czas podtrzymania to już zupełnie inna kwestia.

Ciekawy fragment z wątku na reddit (link do wątku w komentarzu).

Głównym problemem migracji z mainframe'ów jest konieczność przepisania WIELU kodów. Kodów napisanych przez osoby, które mogą już nie żyć. W większości przypadków, gdy rozmawiam z osobami utrzymującymi mainframe'y, nie mają one żadnej dokumentacji dla krytycznych procedur. Jak to chcesz przepisać?
Mój znajomy, który przeprowadził się do Wielkiej Brytanii, pracował nad projektem przepisania kodu mainframe HSBC na Javę. Pracowali nad tym 7 lat i udało im się zmigrować tylko 20% kodu. Niektóre procedury nawet wróciły.
Dzisiaj wszystkie duże banki i linie lotnicze polegają na z/OS, aby działać, a wszystkim brakuje ludzi do utrzymania tych systemów. Nie wspominając już o rządzie.

Lider7piorunów

@Marchew Audytowałem niegdyś pewien model pogodowy napisany w Fortranie i rozwijany od wielu (dziesiątek) lat. Zadano mi pytanie o możliwości przeniesienia tego na inny język/zestaw paradygmatów. Wyśmiałem to szczerze, bo to było setki tysięcy linii kodu (audytowanie tego, to była dzika zabawa, choć udało się ją zautomatyzować) w wielu modułach. To by szło w miliony, i to grube.

Pokaż więcej komentarzy (7)

Fanatyk

w Informatyka

8piorunów

Czy ten e-mail jest poprawny? Zróbcie quiz na temat poprawności adresów e-mail i się zdziwcie xD

https://e-mail.wtf/

Gruba ryba2piorunów

Tak

Fanatyk1piorunów

@ostrynacienkim no ta stronka pokazuje jakie emaile są zgodne ze standardem, ale implementacja to już inną drogą. Chociaż w tym przypadku ze spacją to napisali że to przechodzi, umie je sparsować

Fenomen3piorunów

Jako admin systemów pocztowych mam z siebie bekę, że tylko 17 punktów zdobyłem xD

Choć akurat były odpowiedzi nieprawidłowe, a komentarz mówił, że dany przykład bazuje na przestarzałych rozwiązaniach lub że wiadomość na taki adres nie zostanie dostarczona. To po co mi taki poprawny adres, który nie działa? xD

Tak, wiem, tłumaczę się xD

Fanatyk2piorunów

@HerrJacuch bo to takie coś jak na chujowej rozmowie o pracę. Pytają o niuansiki, "CZY TO JEST POPRAWNE"? No ty mówisz że nie, a oni na to "GÓWNO PRAWDA, NIE ZNASZ SIĘ", bo w jakimś standardzie jest to poprawne, ale i tak w praktyce nikt tego nie używa, lub po prostu email nie dojdzie, ale minusika zgarnąłeś XD

Pokaż więcej komentarzy (8)

Gruba ryba

w Cybersecurity

10piorunów

Czy IT w twoim miejscu pracy jest zorganizowane byle działało? W wielu miejscach taki stan niedługo się skończy (° ͜ʖ °)

KSC 2.0 czyli Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa jest wdrożeniem unijnej dyrektywy NIS2.

Sektory takie jak:

* Energia,

* Transport,

* Bankowość,

* Infrastruktura rynków finansowych,

* Ochrona zdrowia,

* Zaopatrzenie w wodę pitną i jej dystrybucja,

* Infrastruktura cyfrowa,

* Ścieki,

* Zarządzanie usługami ICT,

* Administracja publiczna,

* Przestrzeń kosmiczna,

* Usługi pocztowe i kurierskie,

* Gospodarowanie odpadami,

* Produkcja, wytwarzanie i dystrybucja chemikaliów,

* Produkcja, przetwarzanie i dystrybucja żywności,

* Produkcja,

* Dostawcy usług cyfrowych,

* Badania naukowe,

* Oraz firmy (podwykonawcy) które powyższe obsługują ༼ ͡° ͜ʖ ͡° ༽

Zostaną objęte nowymi wymogami i regulacjami.

Co nowego?

* Obowiązkowe audyty systemów IT (sam siebie nie możesz zaudytować xD)

* Wdrożenie zaleceń audytów ᕦ( ͡° ͜ʖ ͡°)ᕤ

* Pojawia się odpowiedzialność osób decyzyjnych!

* Jeśli Cię zhakują ale nie zrobiłeś audytu lub nie wdrożyłeś jego zaleceń - > płać grubo [̲̅$̲̅(̲̅ ͡° ͜ʖ ͡°̲̅)̲̅$̲̅]

Co będę robił?

* Politykę bezpieczeństwa informacji i zarządzania ryzykiem,

* Procedury obsługi incydentów i reagowania na nie,

* Zarządzanie ciągłością działania (plany awaryjne, odzyskiwanie po awarii),

* Bezpieczeństwo sieci i systemów OT/IT (m.in. segmentacja, kopie zapasowe, kontrola dostępu),

* Szkolenie personelu i budowanie świadomości cyberzagrożeń,

* Kryptografia i kontrola tożsamości, szczególnie przy dostępie do systemów krytycznych.

Na jakim jest to etapie?

Siódma iteracja projektu została przyjęta przez radę ministrów. Więc prawdopodobnie zostanie puszczona na głosowanie do sejmu i senatu jeszcze w tym roku.

Ile czasu na wdrożenie?

Projekt zakłada, że po jednomiesięcznym vacatio legis od wprowadzenia ustawy _podmioty kluczowe i ważne będą miały jedynie sześć miesięcy na pełne dostosowanie się do nowych przepisów_. W praktyce oznacza to konieczność rozpoczęcia przygotowań jeszcze przed formalnym przyjęciem ustawy. Konieczne jest wykonanie audytu, inwentaryzacji sprzętu i oprogramowania, ocena ryzyka i przegląd łańcucha dostaw, wdrożenie mechanizmów zarządzania podatnościami, raportowania incydentów czy wyznaczenie osób do kontaktu z Krajowym Systemem Cyberbezpieczeństwa, a także przeprowadzenie szkoleń.

Tak, to będzie kolejna papierologia, koszty i utrudnienia.

Zapewne pojawią się firmy typu "wdrożymy wam KSC", które będą żerować na wszelkich małych i średnich firmach.

Czy to potrzebne? Czasami trafiają się takie IT kwiatki że chyba jednak potrzebne. Wiele firm ma gdzieś bezpieczeństwo danych.

Backup danych firmowych? Dokumentacja bez której od razu będziesz mógł ogłosić bankructwo? Namawiam szefa od dawna. Nie widzi potrzeby, a ten 10 letni NAS na którym kiedyś ktoś zbudowano RAID 5 na pewno się nie wykrzaczy!

Więcej:

https://cyberdefence24.pl/cyberbezpieczenstwo/dostawcy-wysokiego-ryzyka-w-nowelizacji-ksc-ministerstwo-apeluje-do-politykow

https://crn.pl/artykuly/ustawa-o-ksc-2025-najnowszy-projekt/

Pokaż więcej komentarzy (2)

Fenomen

w Hydepark

7piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2025.10.23.md

The Ultimate Guide to Windows Coercion Techniques in 2025 - https://blog.redteam-pentesting.de/2025/windows-coercion/

Breaking Server SGX via DRAM Bus Interposition - https://wiretap.fail/

Depreciation - https://blog.dshr.org/2025/10/depreciation.html

Beyond eval(): DPRK’s New Malware Strategy Hidden in Job Assignments - https://kl4r10n.tech/blog/dprk-new-malware

Fast & Faulty - A Use After Free in KGSL Fault Handling - https://streypaws.github.io/posts/Fast-and-Faulty-A-Use-After-Free-in-KGSL-Fault-Handling/