Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#cyberbezpieczenstwo

GURU

w Wiadomości Polska

19piorunów

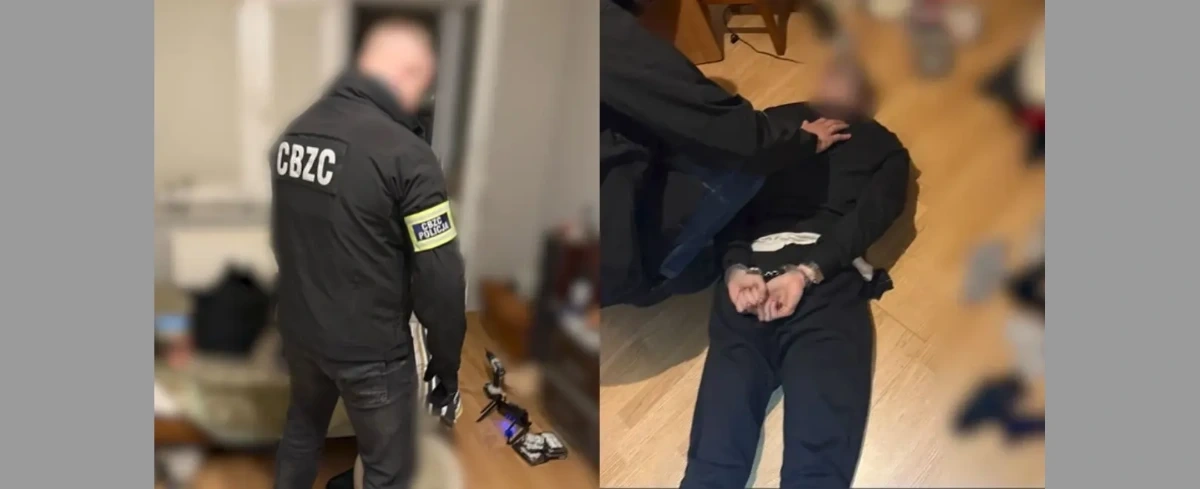
Fałszywy mObywatel zablokowany. Policja zatrzymała 21 osób

Funkcjonariusze Centralnego Biura Zwalczania Cyberprzestępczości uniemożliwili dalszą dystrybucję podrobionej aplikacji wzorowanej na mObywatelu. W ramach akcji przeprowadzono 27 przeszukań. Działania przeprowadzono w kilku województwach. Funkcjonariusze zablokowali dostęp do programu, który

Mocarz

w Hydepark

5piorunów

Hejterzy!

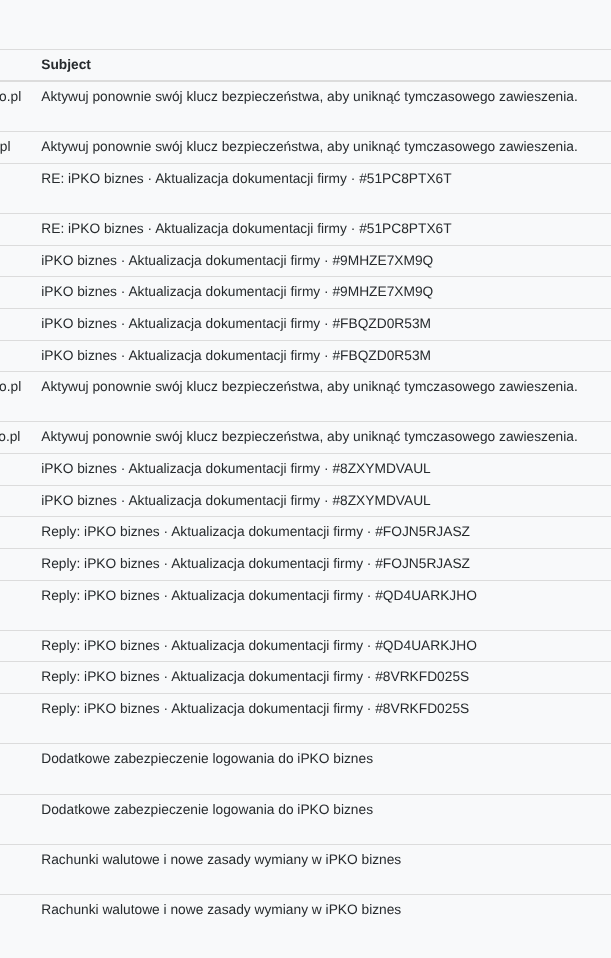
Macie starszych rodziców/babcie i dziadków - ostrzeżcie ich. Jakiś atak podszywający się pod iPKO właśnie trwa. Niech nie klikają w linki/sms. To podsumowanie z mojego serwera mail, a nie mam dużego, więc operacja raczej dość duża, wiadomość wygląda dość realistycznie

Pokaż więcej komentarzy (2)

Lider

w Wiadomości Świat

35piorunów

Axios: Wall Street szykuje się na „dzień po” katastrofie AI

Największe amerykańskie banki opracowują scenariusze na wypadek poważnego kryzysu związanego ze sztuczną inteligencją – wynika z ustaleń serwisu Axios. Instytucje finansowe chcą nie tylko zapobiegać zagrożeniom, ale też przygotować się na utrzymanie działania systemów, ochronę rachunków i

Osobistość

w Hydepark

38piorunów

Meta ukarana grzywną 25 mld dolarów wyrokiem sądu w stanie Nowy Meksyk w USA

Sąd w Nowym Meksyku w Stanach Zjednoczonych ukarał Metę – właściciela Facebooka, Instagrama oraz WhatsAppa – grzywną w wysokości 25 miliardów dolarów (ok. 97,3 miliarda złotych). Powodem największej w historii Mety grzywny była rola amerykańskiego giganta w skandalu politycznym związanym z firmą Cambridge Analytica, a także – jak to nazwał sędzia prowadzący sprawę – „kłamstwa rozciągające […]

https://kontrabanda.net/r/meta-grzywna-25-mld-dolarow-nowy-meksyk/

Gruba ryba16piorunów

o ! i to jest kara. Żeby uświadomić jak duża -
Polska wydaje 2/3 tej kwoty na 800 + na rok
Starczyło by na pół elektrowni jądrowej
Stanowi 1/10 rocznego budżetu Polski

Pokaż więcej komentarzy (6)

Gruba ryba

w Hydepark

5piorunów

Capcom poinformował o "wycieku" danych graczy z Capcom ID

Twierdzą, że przejęcie obejmuje prawie 12 mln adresów.

Rzecznicy firmy zaznaczyli przy tym, że w tym momencie nie ma żadnych dowodów na to, że hakerzy przejęli też hasła oraz numery kart kredytowych.

https://automaton-media.com/en/news/capcom-reports-large-scale-data-breach-affecting-approximately-11-77-million-capcom-id-accounts-no-credit-card-information-compromised/

Lider3piorunów

@Trupus ai nam wszędzie wszystko powycieka, jedyny ratunek to offline

teoria aluminiowych czapeczek wchodzi w życie :slightly_smiling_face:

Pokaż więcej komentarzy (3)

Lider

w Wiadomości Świat

34piorunów

Krytyczne luki w zabezpieczeniach. Zamknięto wiele stron internetowych

Strony internetowe instytucji rządowych w kilku państwach w Europie i poza nią zostały wyłączone po ujawnieniu krytycznych luk w zabezpieczeniach PHP, powszechnie używanego języka programowania. Rządowe witryny zamknięto m.in. Finlandii, Holandii, ale także w Japonii i Australii. W środę część osób

Autorytet

w Hydepark

55piorunów

Dlaczego tyle serwisów nadal leży?

Bo PHP to gówno. Ale nie sam język, a jego instalacja i utrzymanie. Pracowałem z PHP przez 13 lat. Każda aktualizacja była jak pudełko czekoladek - nigdy nie było wiadomo, co się spierdoli. Masa pakietów, rozszerzenia instalowane z paczek systemowych albo z PECL, w szczególnych przypadkach kompilowane ręcznie.

No i teraz mamy taką sytuację, że trzeba na szybko podnieść coś, co działa np. na PHP 7.x - stabilnej wersji w nieco starszych Debianach, na których działa większość serwerów ze stronami w PHP. Pomiędzy PHP 7.x a 8.x jest masa zmian, które nie są kompatybilne wstecz. Podniesienie dużego systemu, np. Wykop.pl, to może być robota na nawet kilka dni roboty, w zależności od użytych paczek itd.

No także mam nadzieję, że to niektórym nakreśla, w jak dużej kałuży łajna znaleźli się ci, którzy nie aktualizowali wersji na bieżąco

Gruba ryba16piorunów

@NooT

Podniesienie dużego systemu, np. Wykop.pl, to może być robota na nawet kilka dni roboty, w zależności od użytych paczek itd.

Jeszcze rok temu by to była prawda. Dziś?

"Claude, opakuj mi to legacy gówno unit i smoketestami, a potem podnieś PHP z 5.6 na 8.5 i doprowadź do stabilnego stanu".

I po paru godzinach masz. W razie potrzeby zrobi forki wszystkich starych zależności, które zostały porzucone 10 lat temu i nie chcą dać się podnieść do 8.5. W ostateczności wrzuci patcha na PHP 5.6 (zresztą jest juz dostępny...) i stwierdzi, że pożar ugaszony i nie trzeba aktualizować. Future is now.

Zresztą ta podatność też pewnie przez Claude została znaleziona. I tego będzie teraz pełno.

Kosmonauta0piorunów

@NooT dalej definicja w `php.ini` zmienia działanie kodu? XD czy wywalili w końcu te kretyńskie ustawienia?

Pokaż więcej komentarzy (17)

Fanatyk

w Hydepark

295piorunów

Cześć! 👋

Pewnie część z Was słyszała o świeżej podatności w PHP, nazwanej PHP2Shell (CVE-2026-109618 i CVE-2026-109619). Brzmi groźnie i jest groźna, bo w złym scenariuszu pozwala obcym uruchamiać na serwerze własny kod.

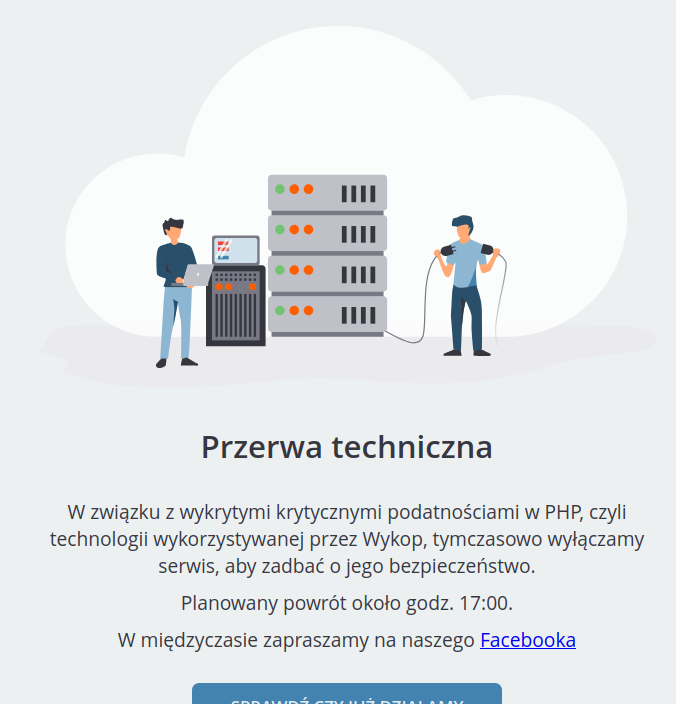
Dobra wiadomość: u nas jest już po sprawie. Zaktualizowaliśmy PHP do wersji z poprawką i wdrożyliśmy ją na produkcję. Bez przerwy technicznej i bez planszy "wracamy wkrótce". Tymczasem u sąsiada chyba trwa remont generalny ( ͡° ͜ʖ ͡°)

Jeśli zauważycie coś dziwnego po aktualizacji (błędy, wolniejsze ładowanie, cokolwiek), dajcie znać w komentarzach albo wołajcie @hejto.

Dzięki, że jesteście! :blue_heart:

Pokaż więcej komentarzy (51)

Osobistość

w Dyskusje

53piorunów

RCE w PHP, duński wywiad wyłączył serwer webowy, updejtować

#cyberbezpieczenstwo #itsecurity #php #hacking #technologia Wrzucam, gdyby ktoś się dopiero teraz dowiedział. Serwisy wyłączają serwery, żeby uniknąć ataków. Patche już są, można updejtować. To nie jest wyczerpanie tematu, tylko przyjacielskie ostrzeżenie. Wrzućcie newsy o tym, to nie będzie

Autorytet

w Hydepark

10piorunów

Czy @hejto już wdrożyło update do PHP w związku z podatnością CVE-2026-109618 oraz CVE-2026-109619?
Znalazłem informację, że backend hejto stoi na PHP (ale to informacja sprzed 3 lat, nie wiem czy aktualne)

Osobistość1piorunów

@LM317T Ale będzie beka, jak admini sobie chillują, a tu ktoś im pwna zrobi.

Ino czekać. A fakt, że milczą to jest najgorsze co mogą zrobić. I oświadczenie owcena to będzie przy tym pikuś.

Pokaż więcej komentarzy (17)

GURU

w Hydepark

33piorunów

Grubo. PHP opublikuje dzisiaj (21 października) informację o 2 krytycznych podatnościach mających 22 lata.

❌ Team PHP zaleca przygotowanie się do łatania i zaaplikowanie łatki ASAP

❌ Zastrzegają też, że mogą wypuścić łatkę wcześniej jeśli dostrzegą znaki publicznej eksploitacji lub info o podatności wycieknie wcześniej

❌ Krążą informacje, że są to podatności w PHP core oraz, że dają RCE bez uwierzytelnienia (zdalny dostęp na serwer).

Podatne wszystkie wersje od 5.0, poprawki będą tylko dla 8.x. ale będzie pogrom.

Duże znane serwisy na php to np. fb i wypok

Osobistość1piorunów

@30ohm Może na ludziach piszących w PHP robi to wrażenie. Jeśli utrzymuje się apki w NextJS to takie krytyczne podatności to wychodzą przynajmniej raz w miesiącu od jakiegoś czasu xD. Są już przygotowane całe skrypty które skanują serwer szukając którejś z tych podatności. Jak przeglądam logi z VPSów które utrzymuje to codziennie mam setki jak nie tysiące requestów próbujących którejś z dziur. Ale jeśli wasze apki stoją na Vercelu to ludzie od Vercela stają na głowie byle by tylko blokować wszelkie takie requesty nawet bez łatek (ale i tak polecam jednak aktualizować xd).

Pokaż więcej komentarzy (14)

GURU

w Hydepark

18piorunów

Cloud jest taki wspaniały, tak super działa oh ah i korpo pierdolenie. Chyba, że nie działa to wtedy:

https://www.neowin.net/news/google-cloud-outage-takes-down-hsbc-revolut-bank-of-scotland-llyods-equifax-more/

https://status.cloud.google.com/incidents/Xs2XTHzAVC9YnafnPyzj

Tak naprawdę chmura to komputer kogoś innego na który nie masz wpływu a korpa lubią łapać korpo papkę o niczym.

Pokaż więcej komentarzy (7)

Osobistość

w Hydepark

7piorunów

Piotr Pawłowski wybrany nowym dyrektorem ds. Cyberprzestępczości i Informatyzacji Prokuratury Krajowej

15 października 2026 roku z funkcji dyrektora ds. Cyberprzestępczości i Informatyzacji Prokuratury Krajowej odwołana została prokurator Agnieszka Gryszczyńska. Dzień później złożyła rezygnację również ze swojej roli prokuratora. Choć powód odwołania Gryszczyńskiej nie jest znany, tak Prokuratura Krajowa potwierdziła, że jej odejście rzeczywiście miało miejsce – i wyznaczyła jako jej następcę prokuratora Piotra Pawłowskiego. Według biogramu […]

https://kontrabanda.net/r/piotr-pawlowski-nowy-dyrektor-dci-pk/

Autorytet2piorunów

Jeszcze jakiś czas temu byłem na wykładzie u Pani Agnieszki, wybitna osobistość. Ciekawe czy nie była partyjna czy coś przeskrobała, że ją zwolnili

Pokaż więcej komentarzy (2)

Debiutant

w Technologia

17piorunów

Producent systemów smart home padł ofiarą ransomware — i to w wyjątkowo kłopotliwy sposób. Zamiast oferty, na stronie głównej Loxone pojawił się czerwony komunikat „WE HAVE YOUR FILES" z licznikiem odliczającym do publikacji danych.

To firma, która sprzedaje alarmy, kamery i zamki sterowane z telefonu. Na zabezpieczenie własnej infrastruktury najwyraźniej już nie starczyło uwagi.

Atakujący deklarują wyniesienie 201,6 GB danych. Dla wiarygodności od razu wrzucili próbki: kontakty klientów, leady sprzedażowe, wyceny z kwotami, zgłoszenia do supportu, aplikacje rekrutacyjne (z nazwami plików CV), skrzynki pracownicze i dane kadrowe wraz z datami urodzenia. Status negocjacji: w toku, do końca odliczania niespełna 4 dni.

Jest też wątek polski. Wśród leadów są rekordy oznaczone „Poland" z numerami +48, a w zgłoszeniach pojawia się m.in. „Nowe zgłoszenie: Wizyta w showroomie Warszawa". Jeśli kiedykolwiek pytałeś Loxone o instalację w Polsce, Twoje dane mogą być w tym zbiorze.

Perełka wycieku: otwarte zgłoszenie „Professional for Removing Negative reviews Trustpilot & Google". Bez komentarza.

Dlaczego to groźne dla klientów: w CRM i ticketach supportu może siedzieć Twój adres, telefon, e-mail oraz opis tego, co masz zainstalowane w domu. Loxone oferuje Remote Connect — zdalny dostęp do domowego Miniservera przez aplikację i przeglądarkę pod adresem dns.loxonecloud.com/ plus numer seryjny. Jeśli w zgłoszeniach leżą numery seryjne, loginy czy hasła podane „żeby technik mógł zajrzeć", napastnik dostaje komplet: gdzie mieszkasz, co masz w domu i czego spróbować do logowania.

Co zrobić dziś, jeśli jesteś klientem:
- zmień hasła wszystkich użytkowników Miniservera, w pierwszej kolejności konta admina,
- wyłącz zdalną konfigurację przez internet w Loxone Config, jeśli z niej nie korzystasz,
- przejrzyj listę kont i usuń te nieznane lub założone przez instalatora, a już niepotrzebne,
- zachowaj czujność wobec maili i telefonów „z Loxone" lub „od instalatora", które znają szczegóły Twojej instalacji — to klasyczny materiał na phishing.

Gruba ryba0piorunów

Dlatego wszysko z HA powinno być trzymane lokalnie, bez dostępu do internetu. Sam HA za VPNem do domku. Chmur się zachciewa bo tanie i łatwe.

Pokaż więcej komentarzy (9)

Osobistość

w Hydepark

13piorunów

LibreOffice na części stanowisk w Prokuraturze Krajowej, ale Microsoft Office wciąż pozostaje

LibreOffice może częściowo zastąpić pakiet biurowy Microsoft Office w prokuraturze – ustaliła „Rzeczpospolita”. Niektórzy śledczy mają jednak wątpliwości co do tej zmiany. W liście do prokuratora generalnego Waldemara Żurka, którego autorem jest prokurator Jacek Skała – przewodniczący Związku Zawodowego Prokuratorów i Pracowników Prokuratury RP – pisze, że „wbrew pozorom ta drobna sprawa świadczy o katastrofalnej sytuacji […]

https://kontrabanda.net/r/libreoffice-microsoft-office-prokuratura-krajowa/

Pokaż więcej komentarzy (3)

Osobistość

w Hydepark

7piorunów

Agnieszka Gryszczyńska została odwołana ze stanowiska dyrektorki departamentu ds. cyberprzestępczości w Prokuraturze Krajowej

Jak ustaliła „Zaufana Trzecia Strona”, Agnieszka Gryszczyńska – która kierowała Departamentem ds. Cyberprzestępczości i Informatyzacji w Prokuraturze Krajowej – została 15 października odwołana ze stanowiska dyrektorki. Redakcja „Kontrabandy” skontaktowała się z Prokuraturą Krajową, żeby niezależnie potwierdzić tę informację. Powód odwołania Gryszczyńskiej nie jest znany. Nie wiadomo też, kto może być jej następcą. Sama Gryszczyńska, jak […]

https://kontrabanda.net/r/gryszczynska-odwolana-ze-stanowiska-dyrektorki-departamentu-ds-cyberprzestepczosci/

Pokaż więcej komentarzy (2)

Mocarz

w Hydepark

21piorunów

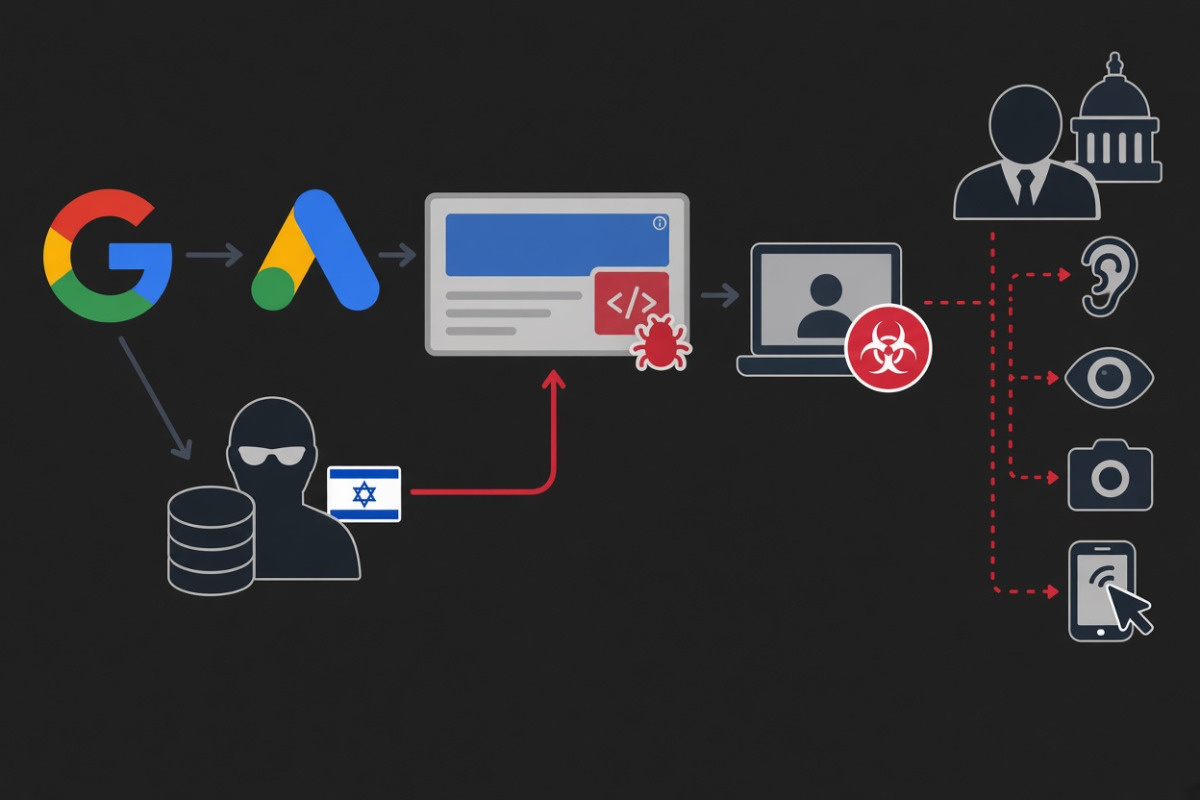
Google pozwoliło swojemu partnerowi Discover-Tech, na infekowanie urządzeń osób u których wyświetlają się reklamy Google.

Google pozwala na skrypty w swoich reklamach, dostarczane przez swoich partnerów - Google nawet ich nie weryfikuje, a oni też się maskowali w jakiś sposób.

Ta firma stwierdziła, że będzie tym sposobem infekować i przejmować do woli urządzenia osób wyświetlających reklamy Google. Po prostu przez skrypt korzystający z dziur w sandboksie reklamy.


I to taki, że nie musisz klikać na reklamę, a i tak cie zainfekuje.


Co więcej, ten Discover-Tech sprzedawał takie infekowanie swoim klientom, np rządom:

W panelu klienta, rząd podawał IP, ID reklamowy, ciasteczka, czy inne sposoby namierzenia konkretnej atakowanej osoby, wtedy Discover-Tech wylicytował pulę odbiorców reklam, u których mogą wyświetlać się reklamy Google, i mógł wyświetlić im wszystkim reklamę ze swoim infekującym skryptem, który potem zweryfikuje IP, ID itp., i infekuje już konkretną wybraną przez klienta ofiarę konkretnym wirusem.


Rządy i inni klienci Discover-Tech mogli wtedy podsłuchiwać, podglądać, robić screeny albo i zdalnie kontrolować twoje urządzenie.


Citizen Lab (Uniwersytet Toronto) to wykrył i Google już z Discover-Tech i podobnymi nie współpracuje.


Discover-Tech to firma Izraelska.


Fanatyk

w Hydepark

54piorunów

Ale jestem wyj… zmęczony.

Zrobiłem chyba dziś najtrudniejszą rzecz w swojej karierze zawodowej (przynajmniej dla mnie) - szkolenie dla zarządu i kadry dyrektorskiej bardzo dużego zakładu produkcyjnego z branży automotive z zakresu NIS2/KSC z podsumowaniem 4 miesięcy prac + prawilne (ale uproszczone) ćwiczenie tabletop (metodyka CISA) oparte na realnym scenariuszu ataku. Łącznie 6,5h.

Trochę byłem zestresowany, ale jednak przygotowanie i analizy spójności wykonane przez nasze AI w dużej mierze pomogły. Dużo materiału, w sumie ciekawy scenariusz ataku na integralność danych produkcyjnych wymyśliłem i wyszło na to, że w tym konkretnym scenariuszu przepali się produkcja za kilka dni bo utracimy możliwość identyfikowalności produktu. A to oznacza brak możliwości sprzedaży :smiley:

Ryzyko to do tej pory było uwzględniane w słabym stopniu, więc trochę się kadrze oczy otworzyły.

Ciekawa rzecz, ale dla prawnika trudna do realizacji. Trochę się przydal skill mistrza gier rpg 😅

A uproszczenie polegało na tym, że nie było rozdanych ról, tylko notatki, chwila wspólnego zastanowienia, a potem wspólna dyskusja z moim udziałem jak to powinno wyglądać.

Zmęczony, ale czuję dobrze człowiek :smiley:

Pokaż więcej komentarzy (12)

Osobistość

w Technologia

44piorunów

Ledger potwierdza wykrycie ukrytego chipa na jednym hardware wallecie, w zw. z serią kradzieży BTC o wartości ponad $90mln

https://news.ycombinator.com/item?id=50054092 zbiorcza wrzutka z innymi art. i dwoma video z yt, oraz dyskusja na hn. Art. z Sekuraka (PL) here Streszczenie art. crypto news: Ledger – ukryty chip w portfelu kryptowalutowym. Co się wydarzyło? Krótki słowniczek dla niewtajemniczonych - Portfel