Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#cyberbezpieczenstwo

Gruba ryba

w Hydepark

2piorunów

Opowieści i ciekawostki. Nie jest to typowo "techniczna" prezentacja. Głównie dla nerdów.

Robert Kruczek i Kamil Szczurowski, eksperci z firmy Securitum, opowiadają o swoich badaniach bezpieczeństwa polskich serwisów rządowych i publicznych.

Robert Kruczek, Kamil Szczurowski - [PL] How we hacked half of the Polish government

https://www.youtube.com/watch?v=JCoZrd31EfQ

GURU

w Wiadomości Polska

11piorunów

NASK zbuduje centrum danych dla instytucji publicznych. Inwestycja pochłonie 1,6 mld zł

NASK - Państwowy Instytut Badawczy realizuje projekt Krajowego Centrum Przetwarzania Danych (KCPD), czyli serwerowni dla instytucji publicznych - przekazał w poniedziałek resort cyfryzacji. Inwestycja jest warta 1,6 mld zł. Jak podało Ministerstwo Cyfryzacji (MC), budowa Krajowego Centrum

GURU

w Wiadomości Polska

3piorunów

Polska na celowniku Rosji. Rząd zawarł porozumienie z Microsoftem ws. wzmocnienia cyberobronności

Wzmocnienie odporności instytucji publicznych, infrastruktury krytycznej, usług kluczowych i lepsze przygotowanie państwa na zakłócenia cybernetyczne i hybrydowe – to główne cele porozumienia Ministerstwa Cyfryzacji z firmą Microsoft o współpracy na rzecz wzmocnienia cyberobronności Polski. W

Gruba ryba

w Hydepark

34piorunów

Auta są zabezpieczone niczym chińskie kamerki internetowe ¯\\(ツ)/¯

ps. tak, pchane czatem, ale opracowanie tego ręcznie to dzień pracy więc sami rozumiecie.

Honda, Nissan, Infiniti, Acura – 2022

Sam VIN wystarczał w demonstracji.


Badacze Sam Curry i współpracownicy odkryli błędy w usługach telematycznych SiriusXM Connected Vehicle Services.

* Punktem wyjścia był numer VIN.

* Można było zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik (w modelach obsługujących tę funkcję).

* Zlokalizować samochód.

* Włączyć klakson i światła.

* Uzyskać dane właściciela, w tym imię, nazwisko, e-mail, telefon i adres.

* W określonych przypadkach przejąć dostęp do konta.


Nie było potrzeby fizycznego kontaktu z samochodem.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars

Hyundai i Genesis – 2022

Podatność w aplikacji i API producenta.

* Wystarczał adres e-mail przypisany do konta właściciela.

* Badacze ominęli mechanizm autoryzacji.

* Mogli przejąć konto użytkownika.

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć światła i klakson.

* Uzyskać lokalizację pojazdu.


Atak można było przeprowadzić przez internet, z dowolnego miejsca. Hyundai załatał problem po zgłoszeniu.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Kia – 2024

Numer rejestracyjny zamiast kluczyka


To jeden z najciekawszych przypadków.

Podatność znajdowała się w internetowym portalu dealerskim Kia.

Badacze wykazali możliwość:

* lokalizacji samochodu;

* otwierania i zamykania zamków;

* uruchamiania i wyłączania silnika;

* uruchamiania klaksonu;

* uzyskania danych osobowych właściciela;

* dodania własnego adresu e-mail jako dodatkowego użytkownika samochodu.


Co szczególnie istotne: demonstracja wykorzystywała numer rejestracyjny pojazdu. Badacze mogli uzyskać dostęp do funkcji samochodu w czasie krótszym niż 30 sekund.

Problem dotyczył samochodów wyposażonych w odpowiedni moduł zdalnego sterowania, również bez aktywnej subskrypcji Kia Connect.

Podatności zostały naprawione.

https://www.bleepingcomputer.com/news/security/kia-dealer-portal-flaw-could-let-attackers-hack-millions-of-cars/
Spireon / LoJack – 2022–2023


To przypadek dotyczący dostawcy telematyki obsługującego bardzo dużą liczbę pojazdów.

Badacze wykazali możliwość uzyskania uprawnień administratora do panelu zarządzania flotą.

Potencjalne możliwości:

* lokalizowanie pojazdów;

* otwieranie zamków;

* uruchamianie silników;

* dezaktywacja rozruszników;

* wysyłanie poleceń do urządzeń telematycznych;

* aktualizacja ich oprogramowania.


Szacowana skala ekspozycji wynosiła około 15,5 mln pojazdów. Nie oznacza to, że wszystkie te auta zostały przejęte.


https://arstechnica.com/cars/2023/01/hackers-discover-that-vulnerabilities-are-rife-in-the-auto-industry/
Subaru STARLINK – 2025

Zdalne przejęcie funkcji samochodu przez internet


Wykryli poważną podatność w panelu administracyjnym Subaru STARLINK.

Co można było zrobić:

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć klakson.

* Zlokalizować samochód.

* Odczytać historię lokalizacji z ostatnich 12 miesięcy.

* Uzyskać dane osobowe właściciela.

* Przypisać siebie jako autoryzowanego użytkownika pojazdu bez powiadomienia właściciela.


Co było potrzebne?

Dane pozwalające zidentyfikować właściciela, np. nazwisko, kod pocztowy, numer telefonu, e-mail, VIN lub numer rejestracyjny – zależnie od sposobu wyszukiwania.

Nie było konieczne:

* podejście do samochodu;

* podłączenie do OBD;

* posiadanie kluczyka;

* wykorzystanie urządzenia radiowego.


Badacze przetestowali dostęp na dwóch samochodach za zgodą ich właścicieli, w tym Subaru Impreza 2023.

Subaru usunęło podatność w ciągu 24 godzin od zgłoszenia.

https://www.wired.com/story/subaru-location-tracking-vulnerabilities/

https://www.securityweek.com/subaru-starlink-vulnerability-exposed-cars-to-remote-hacking/

https://www.jdsupra.com/legalnews/ethical-hacker-uncovers-vulnerability-4263025/
Subaru STARLINK – 2017

Badacz: Aaron Guzman.

Wykrył osiem podatności w komunikacji aplikacji mobilnej i internetowej z serwerami STARLINK.

Możliwe działania:

* Otwieranie i zamykanie drzwi.

* Sterowanie światłami i klaksonem.

* Dostęp do historii lokalizacji.

* Dodawanie nowych użytkowników z uprawnieniami właściciela.

* Uzyskanie zdalnego dostępu do funkcji samochodu bez wiedzy właściciela.


Problem dotyczył niewłaściwego zabezpieczenia tokenów uwierzytelniających.

Ważne: nie wykazano możliwości ingerencji w hamulce, kierownicę czy sterowanie napędem.

https://www.bitdefender.com/en-us/blog/hotforsecurity/researcher-finds-basic-mistakes-subarus-starlink-service
Volkswagen Golf GTE / Audi A3 e-tron – 2018

Badacze DEFION odkryli podatność pozwalającą na zdalne wykonanie kodu z uprawnieniami administratora (root) w systemie multimedialnym MIB.

* W przypadku Audi A3 e-tron podatna usługa była osiągalna przez internet, przez połączenie komórkowe.

* Możliwe było zdalne przejęcie systemu multimedialnego.

* Badacze uzyskali dostęp do drugiego procesora systemu MIB.

* Zbadali możliwość wysyłania komunikatów do magistrali CAN.


Ograniczenie: zabezpieczenia bramki CAN uniemożliwiły wykazanie wpływu na krytyczne systemy jazdy. Nie udowodniono zdalnego sterowania hamulcami ani kierownicą.

Ważne rozróżnienie: podatność Golfa wykorzystywana w badaniu wymagała bliskości samochodu i połączenia z jego hotspotem Wi-Fi. Natomiast Audi A3 e-tron miało osobną ścieżkę dostępu przez internet.

https://defion.security/en/research-labs/volkswagen-auto-group-mib-infotainment-system-unauthenticated-remote-code-execution-as-root/
Škoda / Volkswagen – podatność API i sam VIN (2023)

Badacze PCAutomotive odkryli dwie podatności w chmurze Škoda Connect:

* CVE-2023-28900

* CVE-2023-28901


Znając VIN samochodu, można było uzyskać:

* pseudonim użytkownika przypisanego do samochodu;

* informacje o ostatnich podróżach;

* daty i godziny przejazdów;

* zużycie paliwa;

* średnią i maksymalną prędkość;

* czas trwania podróży.


Podatności dotyczyły backendu internetowego, a nie fizycznego dostępu do samochodu.

Nie umożliwiały otwierania drzwi ani uruchamiania silnika.

Problem zgłoszono w listopadzie 2022 r. i naprawiono w grudniu 2022 r.

https://pcacybersecurity.com/resources/advisory/vulnerabilities-in-skoda-and-volkswagen-vehicles
Volkswagen, Audi, Škoda, SEAT – wyciek Cariad (2024)

Poważny incydent bezpieczeństwa chmury AWS należącej do ekosystemu Volkswagen Group.

Dotyczył około 800 000 samochodów elektrycznych.

Ujawnione dane obejmowały:

* lokalizacje pojazdów;

* historię ich przemieszczania;

* czasy włączania i wyłączania;

* dane kontaktowe części właścicieli;

* w niektórych przypadkach bardzo dokładne współrzędne GPS.


Około 460 000 pojazdów miało ujawnione precyzyjne dane lokalizacyjne.

Nie była to podatność pozwalająca wydawać polecenia samochodowi. Był to poważny wyciek danych telematycznych.

https://www.theverge.com/2024/12/30/24332181/volkswagen-data-leak-exposed-location-evs

Gruba ryba0piorunów

Czyli coś kosztem czegoś, "wygoda" kontra bezpieczeństwo danych i własności.

Nierejestrowanie się/niepodawanie maila jakoś zmieniało sytuację?

Pokaż więcej komentarzy (7)

Fanatyk

w Motoryzacja

20piorunów

https://shubs.io/unlocking-any-car-from-x-brand-in-most-of-the-world/

Ktoś właśnie opublikował patent, jak zdalnie otworzyć połączone do sieci samochody (prawdopodobnie) Toyoty i Lexusa. Autor posta rozpracował atak na terenie Australii, a w drugim poście (podlinkowanym na końcu pierwszego) jest wariant na USA/Kanadę. Na razie nie opublikowali nic na Europę, ale obstawiam, że to kwestia czasu.

Autorzy nie podają marki, ale ludzie w komentarzach na ycombinatorze już ustalili, że to prawie na pewno Toyota.

TL;DR - credentialse zahardcodowane w skompilowanym frontendzie + te same credki na środowiska produkcyjne co na developerskie + sporo security by obscurity.

Gruba ryba2piorunów

@LondoMollari Było subary, teraz kolejne skośne.

Badacze mają zapewne sporo ciekawych pomysłów, a lekiem na brak czasu jest przepalanie tokenów.

Możliwe że to tylko kwestia czasu aż każde auto z esim będzie mogło zostać "odprowadzone" ; )

Pokaż więcej komentarzy (7)

Fanatyk

w Hydepark

36piorunów

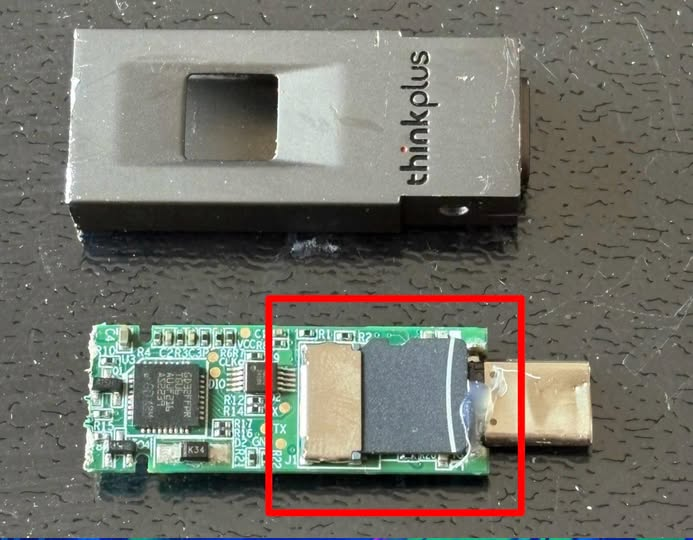
Na zdjęciu pendrive z szyfrowaniem AES-256. Odblokowany czytnikiem linii papilarnych. Sprzedawany przez Lenovo.

Super fancy "military grade" sprzęt. Tylko jest jeden problem:

:x: Okazało się że w środku takiego pendrive-a była zupełnie nieszyfrowana karta SD, gdzie były przechowywane dane (!)

:x: Czytnik linii papilarnych włączał / wyłączał jedynie komunikację USB

xD

Model pendrive: ThinkPlus FU100. Lenovo wydało ostatnio oświadczenie, że sprzęt był sprzedawany na rynku chińskim. Lenovo w porozumieniu z badaczem (Xusheng Li) przygotował łatki zarówno programowe jak i sprzętowe.

Sos: https://www.facebook.com/sekurak/posts/pfbid02WYiWPodMBRJktz5jMDRbanGHaZcBj3tLmLZiXGkirhqf3j1CA7qr1GP9pRuS2Ybul

Pokaż więcej komentarzy (2)

Fanatyk

w Hydepark

44piorunów

W Polsce panuje taki dobrobyt, że banki rozdają kasę na lewo i prawo.

Gdy ja miałem 20 lat byłem zwykłym studentem-gołodupcem, któremu nikt, nigdy niczego by nie pożyczył bez żadnego poręczenia. A tu proszę...

Fenomen13piorunów

No, jak się dobrze ustawisz to system bankowy w PL rozdaje darmowy pieniądz. Trzeba tylko wiedzieć gdzie. Przecież wadliwe redyty frankowe, to nic innego jak darmowe kredyty rozdawane ludziom. Tutaj tez pewnie skończy się na bankructwie konsumenckim i tyle.

Pokaż więcej komentarzy (12)

Fanatyk

w Hydepark

64piorunów

Co tu się stało?

Jak można się dać na to nabrać? xD

Millenialsi to peak ludzkości. Mogą oszukiwać starych boomersów, bo są starzy i głupi oraz Gen. z bo są głupi xDDDDDD

https://bydgoszcz.policja.gov.pl/kb1/informacje/wiadomosci/174672,Ogromne-straty-finansowe-oszukanego-20-latka.html

TL;DR:
20-latek dostałe telefon, że ktoś chce wziąć na niego kredyt, a potem.... wziął na siebie 583 tys. zł w kredytach, 380k przekazał w krypto za pomocą bitoamtu oszustom, a potem 200k... w gotówce xDDDDDDDDDDDDDD

Lider57piorunów

@GordonLameman Jak miałem 20 lat to bank nie chciał mi dać kredytu na 4 tys., bo za młody byłem, a tu niby ponad 560 tysiecy dali i nie pytali o zdolność kredytową? Coś ta historia taka kupy się nie trzymająca jest, no ale szczegółów nie znam i mogę się mylić.

Autorytet2piorunów

@GordonLameman A jeśli facet był w zmowie z przestępcami i teraz ogłosi upadłość konsumencką? Coś tam będzie musiał spłacać, ale ostatecznie mogą wyjść na plus w tej sprawie.

Pokaż więcej komentarzy (13)

GURU

w LINUX

18piorunów

Ciekawa podatność w openssh dla alpine linux:

https://sshhole.com/

Wystarczy, że jest w systemie aktywny użytkownik co ma puste hasło i uderzymy w niego absolutnie losowym hasłem o długości od 257 do 1024 bitów to uda się nam na niego zalogować.

np. AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA

przechodzi idealnie

Opis po stronie dystrybucji: https://alpinelinux.org/posts/2026-11-05-openssh-password-authentication-bypass/

Pokaż więcej komentarzy (14)

Fanatyk

w Wiadomości Świat

56piorunów

Pamiętacie niedawne ataki na lodówki sklepowe? Miał też miejsce kolejny podobny atak, tyle, że na lodówki przechowujące krew do transfuzji we Francji.

https://www.newsweek.com/cyberattacks-target-french-blood-banks-refrigeration-supermarkets-12661343

Skandaliczny jest cel ataku, ale równie skandaliczne jest, że po dwóch głośnych atakach na lodówki sklepowe, nikt nie wpadł na pomysł aby zabezpieczyć te urządzenia w punktach medycznych.

Osobistość5piorunów

Niech sobie lodówka raportuje co chce, nawet posty na fb może wstawiać co ma w środku tylko po kij dawać możliwość zdalnego sterowania temperaturą?

Pokaż więcej komentarzy (16)

Osobistość

w Hydepark

8piorunów

Botnet XCPE obejmujący 1,3 mln przystawek do telewizorów rozbity

Google poinformował, że botnet XCPE obejmujący 1,3 mln przystawek do telewizorów został rozbity. Zdaniem amerykańskiego giganta technologicznego firma Videostrong Technology, która produkowała takie przystawki, stworzyła tzw. „tylną furtkę” (backdoora) świadomie oraz z zamiarem uzyskania korzyści finansowych. Dostęp do urządzeń poprzez tak stworzonego backdoora był sprzedawany cyberprzestępcom, którzy z kolei mogli wgrywać złośliwe oprogramowanie. Wśród jego […]

https://kontrabanda.net/r/botnet-xcpe-obejmujacy-13-mln-przystawek-do-telewizorow-rozbity/

Lider

w Hydepark

56piorunów

Na kanwie dzisiejszych wydarzen zwiazanych z atakiem hackerskim na lodowki sklepowe w calej Polsce ... pozdrawiam wszystkich, ktorzy maja piece podlaczone do smarthome i inne urzadzenia sterowane przez internet.

Gruba ryba8piorunów

@100mph przecież większość tych domowych urządzeń jest dostępne przez chmurę producenta i nie ma panelu admina wystawionego do neta. Na shodanie swojej lodówki LG nie znajdziesz.

Gruba ryba6piorunów

@100mph piece xd oni mają kamery w pokojach dziecięcych nawet bez hasła albo domyślnym.

Swego czasu zobaczenie co się dzieje u sąsiadów to był banał i w sumie dalej jest. Kiedyś kolega się ze mną kłócił że przecież ma hasło to nic się nie stanie, to mu pokazałem ile podatności ma jego router i jego kamera (aktualizacja firmware nigdy) xD + pokazałem mu na koniec konserwacji ile jest stron dla normików z dostępem do takich kamer, niby pokazują tylko ip i obraz ale wejście to był banał, a nawet można było dźwięki puszczać i straszyć Hindusów.

Pokaż więcej komentarzy (36)

Lider

w Cybersecurity

97piorunów

:smiling_face_with_tear:

Pokaż więcej komentarzy (28)

Fenomen

w Hydepark

12piorunów

https://www.fakt.pl/pieniadze/hakerzy-zaatakowali-lodowki-w-polskich-sklepach-cert-polska-ostrzega/vzmb8l5

To samo co we Francji, ale u nas "zabezpieczono mrozonki", a połowa nadal jest podatna.

Gruba ryba6piorunów

Wystaw interfejs webowy centralnego sterownika chłodziarek do sieci.

Ustaw hasło które każdego dnia zmienia się na "dzisiejszą datę".

Złe hakery.

Jak mogli.

Pokaż więcej komentarzy (2)

Fanatyk

w Hydepark

152piorunów

Nie

Osobistość7piorunów

To teraz wyobraźcie sobie, że ludzie stawiają sobie home assistanta i podpinają do niego wszystko co się da. Co by było gdyby jakaś grupa zaczęła atakować piekarniki podpięte do ha i odpalać pirolizę na 500*C? Wszystko to co byłoby w piekarniku zaczęłoby się fajczyć.

Pokaż więcej komentarzy (36)

Specjalista

w Wiadomości Świat

5piorunów

### Cyberataki na systemy ostrzegania przeciwlotniczego w Ukrainie i Rosji

Po zakończeniu najdłuższego od początku wojny rozejmu w obwodzie chersońskim doszło do zmasowanych cyberataków na aplikacje ostrzegające przed nalotami. W Ukrainie użytkownicy otrzymali fałszywe powiadomienia o zagrożeniu radiacyjnym, natomiast rosyjskie Ministerstwo ds. Sytuacji Nadzwyczajnych potwierdziło przejęcie kontroli nad swoim systemem w celu dezinformacji.

Strona ukraińska oficjalnie oskarżyła Rosję o przeprowadzenie ataku na swoje zasoby cyfrowe. Obecnie oba państwa prowadzą odrębne dochodzenia w celu wyjaśnienia okoliczności incydentów, które naruszyły bezpieczeństwo krytycznych systemów informowania ludności cywilnej o zagrożeniach.

🔗 Źródło: Cyberataki na systemy ostrzegania przeciwlotniczego w Ukrainie i Rosji
Więcej wiadomości i pełne archiwum: www.infoskrót.pl

Osobistość2piorunów

...jakiś spam

Osobistość0piorunów

@infoskrot już tłumaczę i objaśniam. Zwykle ruch na Hejto jest taki, że wielu ludzi zamiast "gorące 24h" przegląda sobie jedynie "najnowsze". I tak sobie siedzą, siedzą, scrollują i tu niespodzianka, bodaj 6-7 postów od jednego OPa, jeden po drugim, wyglądające raczej na robotę bocią, niż ludzką. Pojawiało się już parę ludzi, co założyło, że "infoskrót to bot". No i seria floodująca połowę porannego feeda niespecjalnie pomaga prostować ten wizerunek.

Moja rada? Jeśli już wolisz wrzucać newsy oddzielnie, to lepiej zamiast 1 post- 1 news wrzucony jedną serią, to albo wrzucić w jakiś sensownych odstępach czasu, albo wrzucać je posegregowane tematycznie, np. jeden post z 3 informacjami z frontu, drugi z wiadomościami z USA, trzeci z Polski.

To nie jest jedynie moja opinia, poczytaj poranne posty, które pojawiły się wkrótce po serii wrzuconych przez Ciebie newsów, a zrozumiesz jak to zostało odebrane.

Pokaż więcej komentarzy (3)

Osobistość

w Hydepark

5piorunów

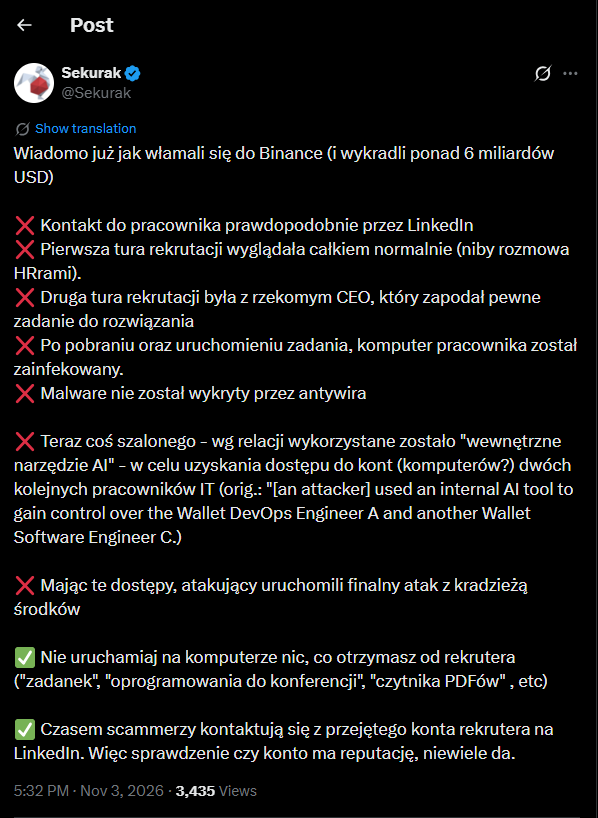
Binance odnotował stratę aktywów o wartości 6,3 mld dolarów w wyniku ataku cyberprzestępców

Giełda kryptowalutowa Binance odnotowała stratę aktywów o wartości 6,3 mld dolarów (ok. 24,9 mld złotych) po wymierzonym w nią ataku cyberprzestępców. Jak podaje „The Guardian”, eksperci wskazują na grupę TraderTraitor z Korei Północnej jako potencjalnego atakującego, a wartość skradzionych aktywów była najwyższą odnotowaną do tej pory. Do chwili obecnej aktywa o łącznej wartości 3 miliardów […]

https://kontrabanda.net/r/binance-odnotowal-strate-aktywow-o-wartosci-63-mld-dolarow-w-wyniku-ataku-cyberprzestepcow/

Pokaż więcej komentarzy (4)

Osobistość

w Dyskusje

10piorunów

Plugin Claude w VSCode (Cursor) zhakowany

Wersja 2.1.313 plugina CC została usunięta, ale nikt nie poinformował użytkowników. Czyli jeśli używałeś Claude w VSCode między środą a czwartkiem możesz mieć backdoora. Podsumowanie mniej techniczne oraz tłumaczenie początku artykułu: (generowane) :warning: Poważne zagrożenie bezpieczeństwa w

Fanatyk

w Hydepark

11piorunów

Jak tam wasze kryptowaluty?

https://pieniadze.rp.pl/kryptowaluty/art45419841-6-3-mld-dolarow-strat-najwieksza-w-historii-kradziez-kryptowalut

Gruby atak. Pewnie siedzieli od miesięcy w ich systemach

Pokaż więcej komentarzy (2)