MostlyRenegadeFanatyk
59piorunów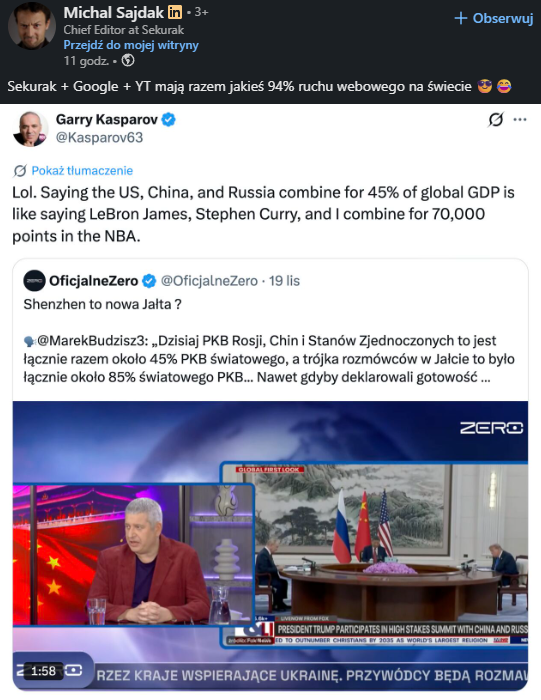
 RagnarokkGURU1piorunów
Wczoraj wrzucalem
 kodyakFanatyk1piorunów
Ten koleś z zero ma mocno nakierowane poglady. Już same miniaturki odstraszają słuchania tego pierdolenia beż argumentow

MostlyRenegadeFanatyk
59piorunówRagnarokkGURU1piorunówWczoraj wrzucalem
kodyakFanatyk1piorunówTen koleś z zero ma mocno nakierowane poglady. Już same miniaturki odstraszają słuchania tego pierdolenia beż argumentow
kontrabandaOsobistość
3piorunówKirsten Davies nową dyrektorką ds. cyberbezpieczeństwa w amerykańskim Białym Domu
Jak dowiedziała się redakcja Axios, Kirsten Davies została wybrana na stanowisko dyrektorki ds. cyberbezpieczeństwa w amerykańskim Białym Domu. Przed jej wybraniem stanowisko zajmował Sean Cairncross, który został zwolniony po decyzji szefa sztabu Białego Domu Stephena Millera. Jak twierdził Miller, zwolniony ze stanowiska Cairncross „nie miał wystarczającego doświadczenia do wykonywania swojej pracy”. Zanim został on zwolniony, […]
https://kontrabanda.net/r/kirsten-davies-nowa-dyrektorka-ds-cyberbezpieczenstwa-w-amerykanskim-bialym-domu/
#kontrabanda #informacje #cyberbezpieczeństwo #stany_zjednoczone


tosiuAutorytet
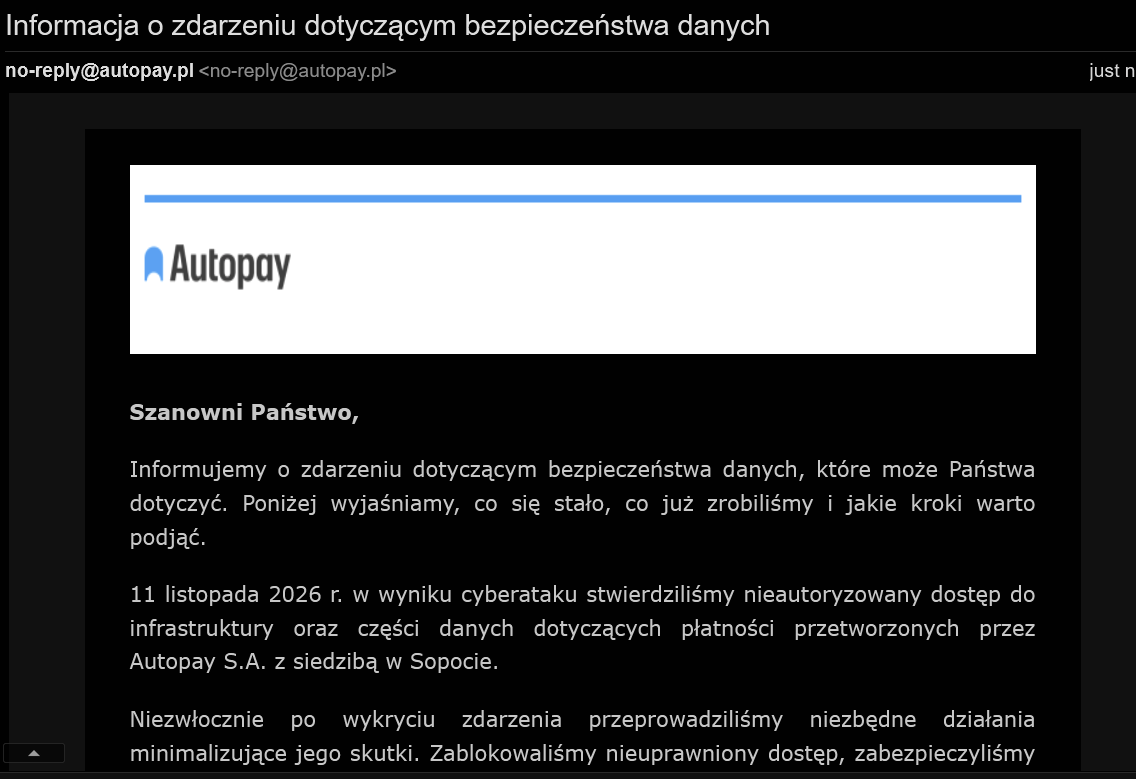
7piorunówTakiego maila otrzymałem: Drodzy Klienci i Subskrybenci, W ostatnim czasie niemal codziennie słyszymy o kolejnych cyberatakach na firmy i instytucje. Niestety, również nasza firma padła ofiarą takiego ataku. Chcemy poinformować Państwa o tym, co się wydarzyło, jakie informacje zostały objęte
baklazanKosmonauta
16piorunówNowa luka typu „zero-day” w ekranie blokady systemu Windows 11 umożliwia odblokowanie komputerów chronionych funkcją BitLocker za pomocą zaledwie kilku naciśnięć klawiszy – sztuczka z użyciem skrótu Win+U pozwala napastnikowi mającemu fizyczny dostęp do urządzenia na uruchomienie kodu z pamięci USB

Mr.MarsGURU
3piorunówKomisja Europejska padła celem cyberataku, który mógł doprowadzić do naruszenia dużej ilości danych osobowych – podało w czwartek Politico. Według unijnego urzędnika, na którego powołuje się portal, większość skutków ataku udało się już opanować. Wciąż jednak nie wiadomo, jak poważne są straty i czy

30ohmGURU
23piorunówPatrząc na ostatnie podatności w #cyberbezpieczenstwo to za moment w takim tempie zaora się całkiem duży kawałek gówno świata #it w postaci stron na wordpress i wszelkiej maści hostingów współdzielonych które mają w d⁎⁎ie aktualizacje środowisk dla klientów.
Podobnie jest z aktualizacjami w poszczególnych dystrybucjach #linux
Aby nie duplować:
1. @Marsjamin pisał o nginx https://www.hejto.pl/wpis/tydzien-temu-apache-mialo-rce-w-http-2-to-dzisiaj-dla-rownowagi-nginx-ma-rce-w-h
2. @xepo o php https://www.hejto.pl/wpis/trzymajcie-sie-w-tym-it-kolejny-critical-w-php-smiling-face-with-tear
3. tutaj macie o wordpress https://wordpress.org/news/2026/11/wordpress-7-1-5-release/
4. Dzisiaj wjechało jeszcze ruby2shell https://sekurak.pl/ruby2shell-heap-overflow-przy-zmianie-wielkosci-liter-w-ruby-rzekomo-pozwala-na-rce/
Pokaże wam jak poszczególne dystrybucje linux podeszły do pierwszej podatności, skupiam się na tych które mam sam:
1. alpine linux https://pkgs.alpinelinux.org/package/v3.24/main/x86_64/nginx załatane 2026-11-18 17:06:00
2. Alma linux https://git.almalinux.org/rpms/nginx/commit/e1d778d2171abe7f7495f5551e74921b398669aa 18 lis 2026, 22:39 CET
3. debian, wersja niestabilna rozwojowa załatana 18 Nov 2026 18:56:24 +0000 https://tracker.debian.org/news/1825662/accepted-nginx-1306-4-source-into-unstable/ stabilne wersje nie załatane na tą chwilę
4. Fedora https://packages.fedoraproject.org/pkgs/nginx/nginx/ nie załatane
5. ubuntu https://launchpad.net/ubuntu/+source/nginx/1.28.3-2ubuntu1.13 2026-11-19 05:54:26 CET realnie do testów trafiło https://launchpad.net/~ubuntu-security-proposed/+archive/ubuntu/ppa/+build/33986155 2026-11-18 20:29:02 CET
Jak widać debian i fedora się nie popisali.
O 16 będą informacji o błędach w php, to czekamy jak świat linux zareaguje.
 CatharsisOsobistość1piorunów
Paradoksalnie to na takie sytuacje najlepsze są rolling release distro jak Arch czy openSUSE Tumbleweed bo aktualizacje dostajesz szybko ALE jednocześnie nikt normalny nie stawia serwera na rolling release distro z wiadomych powodów xD.
globalbusOsobistość1piorunów@Catharsis dziś się śmiałem, że przy tej częstotliwości poprawek, to w praktyce wszystko jest rolling distro xD
tomilidzonsGURU
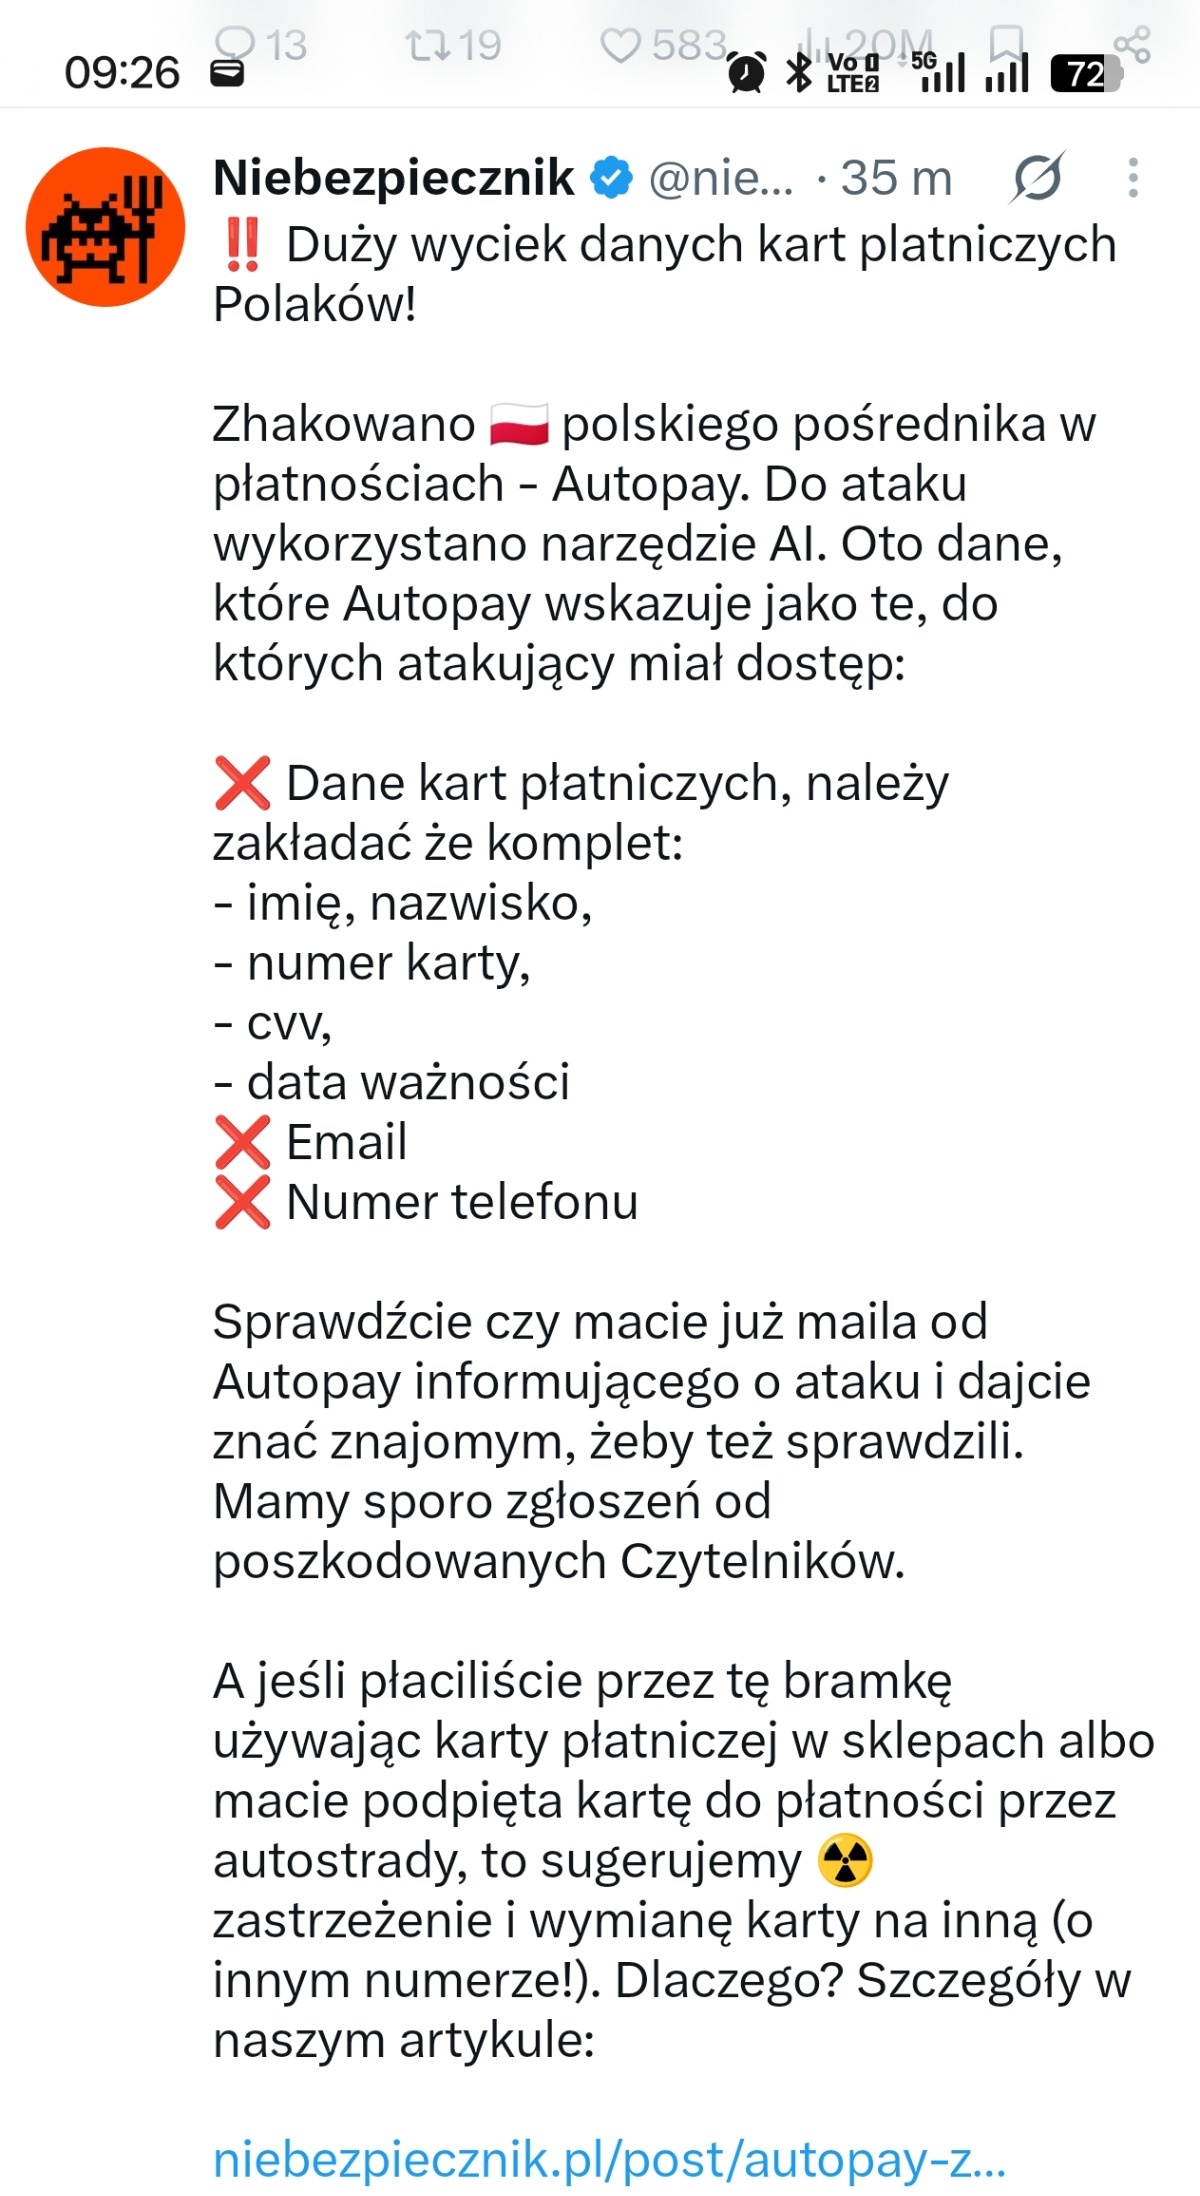
39piorunówhttps://niebezpiecznik.pl/post/autopay-zhackowany-wykradziono-dane-kart-platniczych-polakow/
 TwojStaryJeSucharyAutorytet6piorunów
cholera musiałem zablokować kartę pewnie będę musiał zamknac. Plus - przeniosę się do innego banku, bank i operator muszą kochać Autopay. Co za pazdzierz jak można tyle danych karty trzymać nieszyfrowane?
DEATH_INTJFenomen0piorunównews z d⁎⁎y, c⁎⁎ja wiem.
co to jest ten autopay? czy jak niczego nie kupuje przez internet to mam spac spokojnie?

xepoFanatyk
17piorunówTrzymajcie się w tym #it, kolejny critical w #php :smiling_face_with_tear: btw nginx też ma krytyczną podatność... litości kurła :tired_face:

 vrkrGruba ryba3piorunów
@xepo co narzekasz, dobrze jest ( ͡° ͜ʖ ͡°)
 xepoFanatyk2piorunów
 koszotoroburFanatyk3piorunów
@xepo - AI miało zabrać Ci pracę a przysporzyło Ci tylko więcej pracy :rolling_on_the_floor_laughing:
 npnptcnAutorytet15piorunów
@xepo będzie coraz więcej. Kiedyś szukaniem dziur w d⁎⁎ie musiał się ktoś zająć, przysiąść, a nawet jak znalazł, to z jakiegoś powodu szukał, nie po to, żeby dzielić się od razu ze wszystkimi. Teraz ejajowe boty mogą znaleźć podatność nawet niechcący. Zwłaszcza przy głębokich projektach i długiej nauce. W końcu któraś instancja trafi na jakieś gówno i sobie z niego skorzysta, nie wiedząc, że "nie powinna", albo że to zabroniona ścieżka. Będzie tego coraz więcej, zwłaszcza w pehapcu, bo za dużo neta na nim stoi.
xepoFanatyk10piorunów@npnptcn Codziennie coś nowego wychodzi, na wszystko co się rusza... Dziur w kernelu jest tyle, że w zasadzie wypada codziennie robić update i reboot. Ma sa kra
npnptcnAutorytet5piorunów@xepo z jednej strony dobrze, bo każda wykryta dziura, to jedno naprawione gówno mniej. Z drugiej niestety może się okazać, że z czasem i jeszcze większym zrozumieniem wszystkich "ludzkich" kodów - wyjdzie, że to wszystko jest chuj, bo zawsze coś się znajdzie. Zwłaszcza jak robią się z tego molochy i kolosy.
Ogólnie cała nasza technologiczno-programistyczno-security bańka, ma tyle wąskich gardeł, że szkoda słów. Odwrócona piramida, gdzie im niżej patrzysz, tym na mniejszym klocku coś stoi i tym bardziej stary i "prymitywny" jest. Jak mieć fundamenty na popękanych drewnianych palach, ale my już robimy sobie 130 piętro wieżowca i na nim technologie kosmiczne. Oparte kurwa na kamieniu xd
xepoFanatyk1piorunów@npnptcn O to, to, to...
npnptcnAutorytet2piorunów@xepo idealnie obrazuje xD Dlatego modlić się, żeby tego jednego wspornika z dołu jak najdłużej nie ruszało, bo się zesramy wszyscy na kolorowo. Bo że stronka nie działa jeden dzień to spoko, ale jak nam powiedzmy bankowość pierdolnie, to będzie globalnie przejebane.
 serelGruba ryba3piorunów
Dziur w kernelu jest tyle, że w zasadzie wypada codziennie robić update i reboot
A weź nie wkurwiaj xD
MarsjaminKosmonauta
8piorunówtydzień temu apache miało RCE w HTTP/2
to dzisiaj dla równowagi nginx ma RCE w HTTP/2

 chess_peppeMocarz0piorunów
@Marsjamin Dobrze że tylko http/2
Dzemik_SkrytozercaGruba ryba0piorunówGrubo. http/2 jest dość popularne.
szatkus-7Fenomen
23piorunów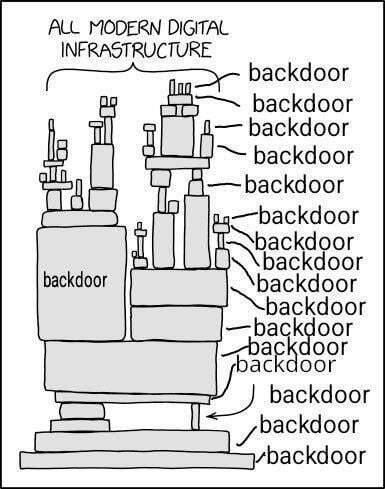
 radziolLider8piorunów
@szatkus-7 podoba mi się, że jeden cały moduł to backdoor 😆
kontrabandaOsobistość
17piorunówPrezydent ponownie wetuje nowelizację ustawy o świadczeniu usług elektronicznych
Nowelizacja ustawy o świadczeniu usług elektronicznych, która miała na celu wdrożenie europejskiej ustawy o usługach cyfrowych, została ponownie zawetowana przez prezydenta Karola Nawrockiego. – Od początku pracy nad tym prawem rząd ewidentnie miesza europejski obowiązek z własnym politycznym interesem – argumentuje głowa państwa. – Pierwsze moje weto do tych przepisów przyniosło rezultat. Rozdzielono regulacje dotyczące […]
https://kontrabanda.net/r/prezydent-ponownie-wetuje-nowelizacje-ustawy-o-swiadczeniu-uslug-elektronicznych/
#kontrabanda #informacje #cyberbezpieczeństwo #digital_services_act_(ue) #karol_nawrocki #krzysztof_gawkowski #polityka #polska


manstainFenomen
2piorunów'Mam dość udawania, że nic się nie dzieje, i zacznę podejmować środki ostrożności zgodnie z tym, co mówi nauka."
( ͡° ͜ʖ ͡°)
Nie moje, znalezione w necie
manstainFenomen
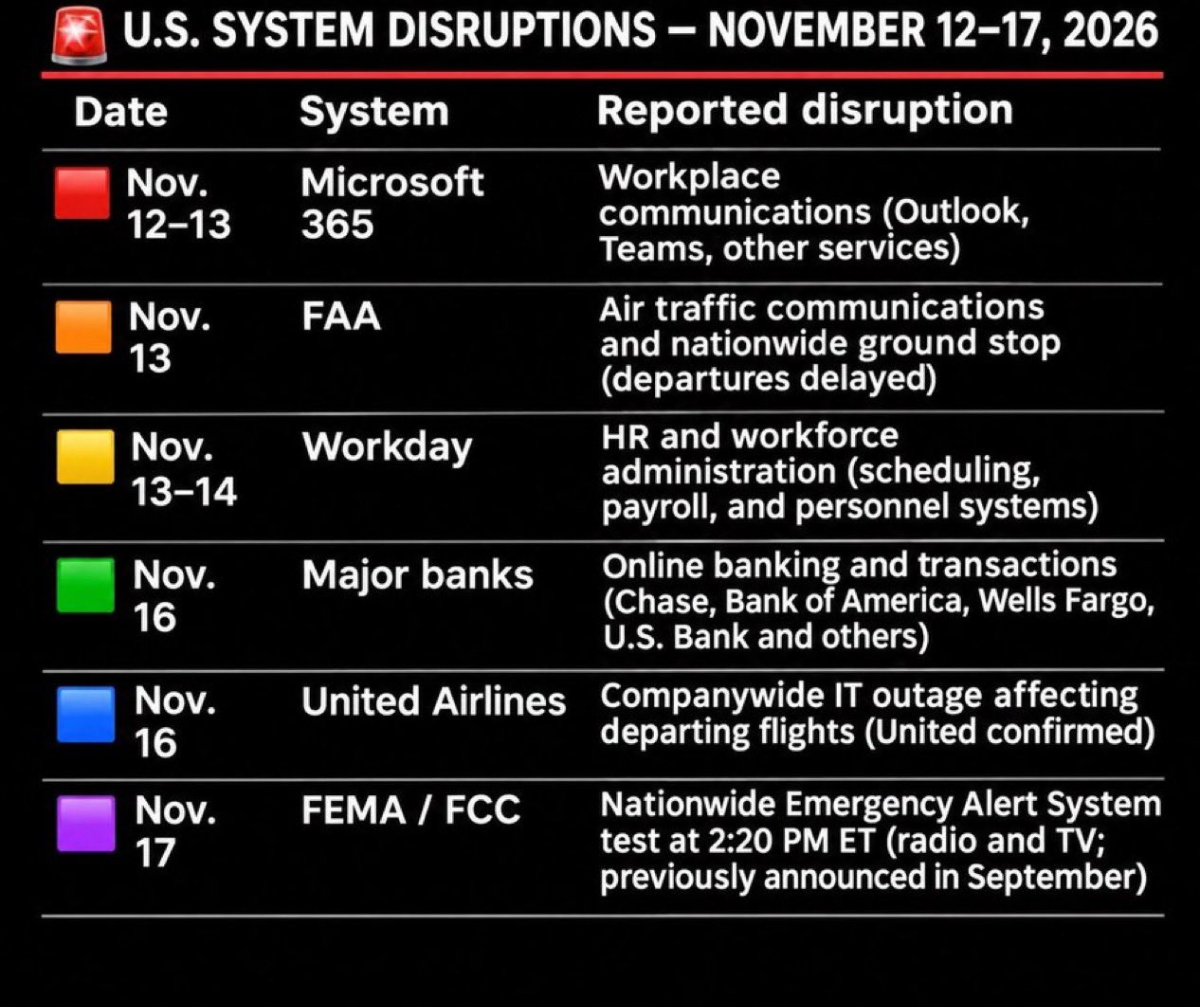
16piorunówKurde sporo tego jest i stawiam orzechy przeciwko dolarom, że AI w tym mocno pomaga. ( ͡° ͜ʖ ͡°)
#hydepark #geopolityka #ciekawostki #ai #cyberbezpieczenstwo #cybersecurity
 m_hOsobistość2piorunów
Brakuje jeszcze ataków na lodówki
 bartek555Lider4piorunów
Codziennie: ENEA
kurnikPraktykant
13piorunówW olsztyńskim Auchan temperatura w urządzeniach chłodniczych przekroczyła 30°C, podało Radio Olsztyn po rozmowie z regionalnym sanepidem. Policja potwierdziła kilka cyberataków na instalacje chłodnicze w Polsce. W pierwszych dniach listopada badacze nadal znajdowali w sieci publicznie dostępne

AcrivecFanatyk
w szalone wpisy zielonego żelka
16piorunówUhhhhhhhhhhhh -_-
 HmmJakiWybracNickFenomen1piorunówHmmJakiWybracNickFenomen1piorunów
to tylko z tego miesiąca, a mamy dopiero połowę XD
100mphLider
36piorunówOgromna awaria Microsoftu sparaliżowała m.in. wiele firm i instytucji rządowych. Firma poinformowała, że przyczyną problemów nie były ani atak cybernetyczny, ani złośliwa ingerencja agentów sztucznej inteligencji (AI). Zapewniono, że są postępy w przywracaniu usług. #microsoft #awaria #informacje
Mr.MarsGURU
13piorunówPrywatne numery telefonów ministra obrony Norwegii, szefów służb wywiadowczych i policji znalazły się w darknecie i rosyjskich bazach danych - podały w środę dziennik „Aftenposten” i magazyn „Politiforum”. Podobnym zdarzeniem w zeszłym tygodniu miał zostać dotknięty szef włoskiego MSZ. Wśród osób

zuchtomekGURU
15piorunówW wyniku włamania na prorosyjski portal RRN ujawniono katalog wywiadów publikowanych na fałszywych, imitujących wiarygodne media stronach sieci Doppelgänger. Artykuł w języku angielskim, ale pewnie za kilka dni pojawi się u nas przedruk bo mamy swoje akcenty "pożytecznych idiotów".

MarchewGruba ryba
2piorunówOpowieści i ciekawostki. Nie jest to typowo "techniczna" prezentacja. Głównie dla nerdów.
Robert Kruczek i Kamil Szczurowski, eksperci z firmy Securitum, opowiadają o swoich badaniach bezpieczeństwa polskich serwisów rządowych i publicznych.
Robert Kruczek, Kamil Szczurowski - [PL] How we hacked half of the Polish government

Mr.MarsGURU
11piorunówNASK - Państwowy Instytut Badawczy realizuje projekt Krajowego Centrum Przetwarzania Danych (KCPD), czyli serwerowni dla instytucji publicznych - przekazał w poniedziałek resort cyfryzacji. Inwestycja jest warta 1,6 mld zł. Jak podało Ministerstwo Cyfryzacji (MC), budowa Krajowego Centrum