Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#cyberbezpieczenstwo

Autorytet

w Hydepark

5piorunów

Wyciek w Coraz Lepsza Firma

Takiego maila otrzymałem: Drodzy Klienci i Subskrybenci, W ostatnim czasie niemal codziennie słyszymy o kolejnych cyberatakach na firmy i instytucje. Niestety, również nasza firma padła ofiarą takiego ataku. Chcemy poinformować Państwa o tym, co się wydarzyło, jakie informacje zostały objęte
Kosmonauta

w Hydepark

14piorunów

Nowa dziura w W11 [Eng]

Nowa luka typu „zero-day” w ekranie blokady systemu Windows 11 umożliwia odblokowanie komputerów chronionych funkcją BitLocker za pomocą zaledwie kilku naciśnięć klawiszy – sztuczka z użyciem skrótu Win+U pozwala napastnikowi mającemu fizyczny dostęp do urządzenia na uruchomienie kodu z pamięci USB

GURU

w Unia Europejska

3piorunów

Cyberatak na Komisję Europejską. Zwołano pilne posiedzenie

Komisja Europejska padła celem cyberataku, który mógł doprowadzić do naruszenia dużej ilości danych osobowych – podało w czwartek Politico. Według unijnego urzędnika, na którego powołuje się portal, większość skutków ataku udało się już opanować. Wciąż jednak nie wiadomo, jak poważne są straty i czy

GURU

w Hydepark

23piorunów

Patrząc na ostatnie podatności w to za moment w takim tempie zaora się całkiem duży kawałek gówno świata w postaci stron na wordpress i wszelkiej maści hostingów współdzielonych które mają w d⁎⁎ie aktualizacje środowisk dla klientów.

Podobnie jest z aktualizacjami w poszczególnych dystrybucjach

Aby nie duplować:

1. @Marsjamin pisał o nginx https://www.hejto.pl/wpis/tydzien-temu-apache-mialo-rce-w-http-2-to-dzisiaj-dla-rownowagi-nginx-ma-rce-w-h

2. @xepo o php https://www.hejto.pl/wpis/trzymajcie-sie-w-tym-it-kolejny-critical-w-php-smiling-face-with-tear

3. tutaj macie o wordpress https://wordpress.org/news/2026/11/wordpress-7-1-5-release/

4. Dzisiaj wjechało jeszcze ruby2shell https://sekurak.pl/ruby2shell-heap-overflow-przy-zmianie-wielkosci-liter-w-ruby-rzekomo-pozwala-na-rce/

Pokaże wam jak poszczególne dystrybucje linux podeszły do pierwszej podatności, skupiam się na tych które mam sam:

1. alpine linux https://pkgs.alpinelinux.org/package/v3.24/main/x86_64/nginx załatane 2026-11-18 17:06:00

2. Alma linux https://git.almalinux.org/rpms/nginx/commit/e1d778d2171abe7f7495f5551e74921b398669aa 18 lis 2026, 22:39 CET

3. debian, wersja niestabilna rozwojowa załatana 18 Nov 2026 18:56:24 +0000 https://tracker.debian.org/news/1825662/accepted-nginx-1306-4-source-into-unstable/ stabilne wersje nie załatane na tą chwilę

4. Fedora https://packages.fedoraproject.org/pkgs/nginx/nginx/ nie załatane

5. ubuntu https://launchpad.net/ubuntu/+source/nginx/1.28.3-2ubuntu1.13 2026-11-19 05:54:26 CET realnie do testów trafiło https://launchpad.net/~ubuntu-security-proposed/+archive/ubuntu/ppa/+build/33986155 2026-11-18 20:29:02 CET

Jak widać debian i fedora się nie popisali.

O 16 będą informacji o błędach w php, to czekamy jak świat linux zareaguje.

Osobistość1piorunów

Paradoksalnie to na takie sytuacje najlepsze są rolling release distro jak Arch czy openSUSE Tumbleweed bo aktualizacje dostajesz szybko ALE jednocześnie nikt normalny nie stawia serwera na rolling release distro z wiadomych powodów xD.

Pokaż więcej komentarzy (3)

GURU

w Hydepark

39piorunów

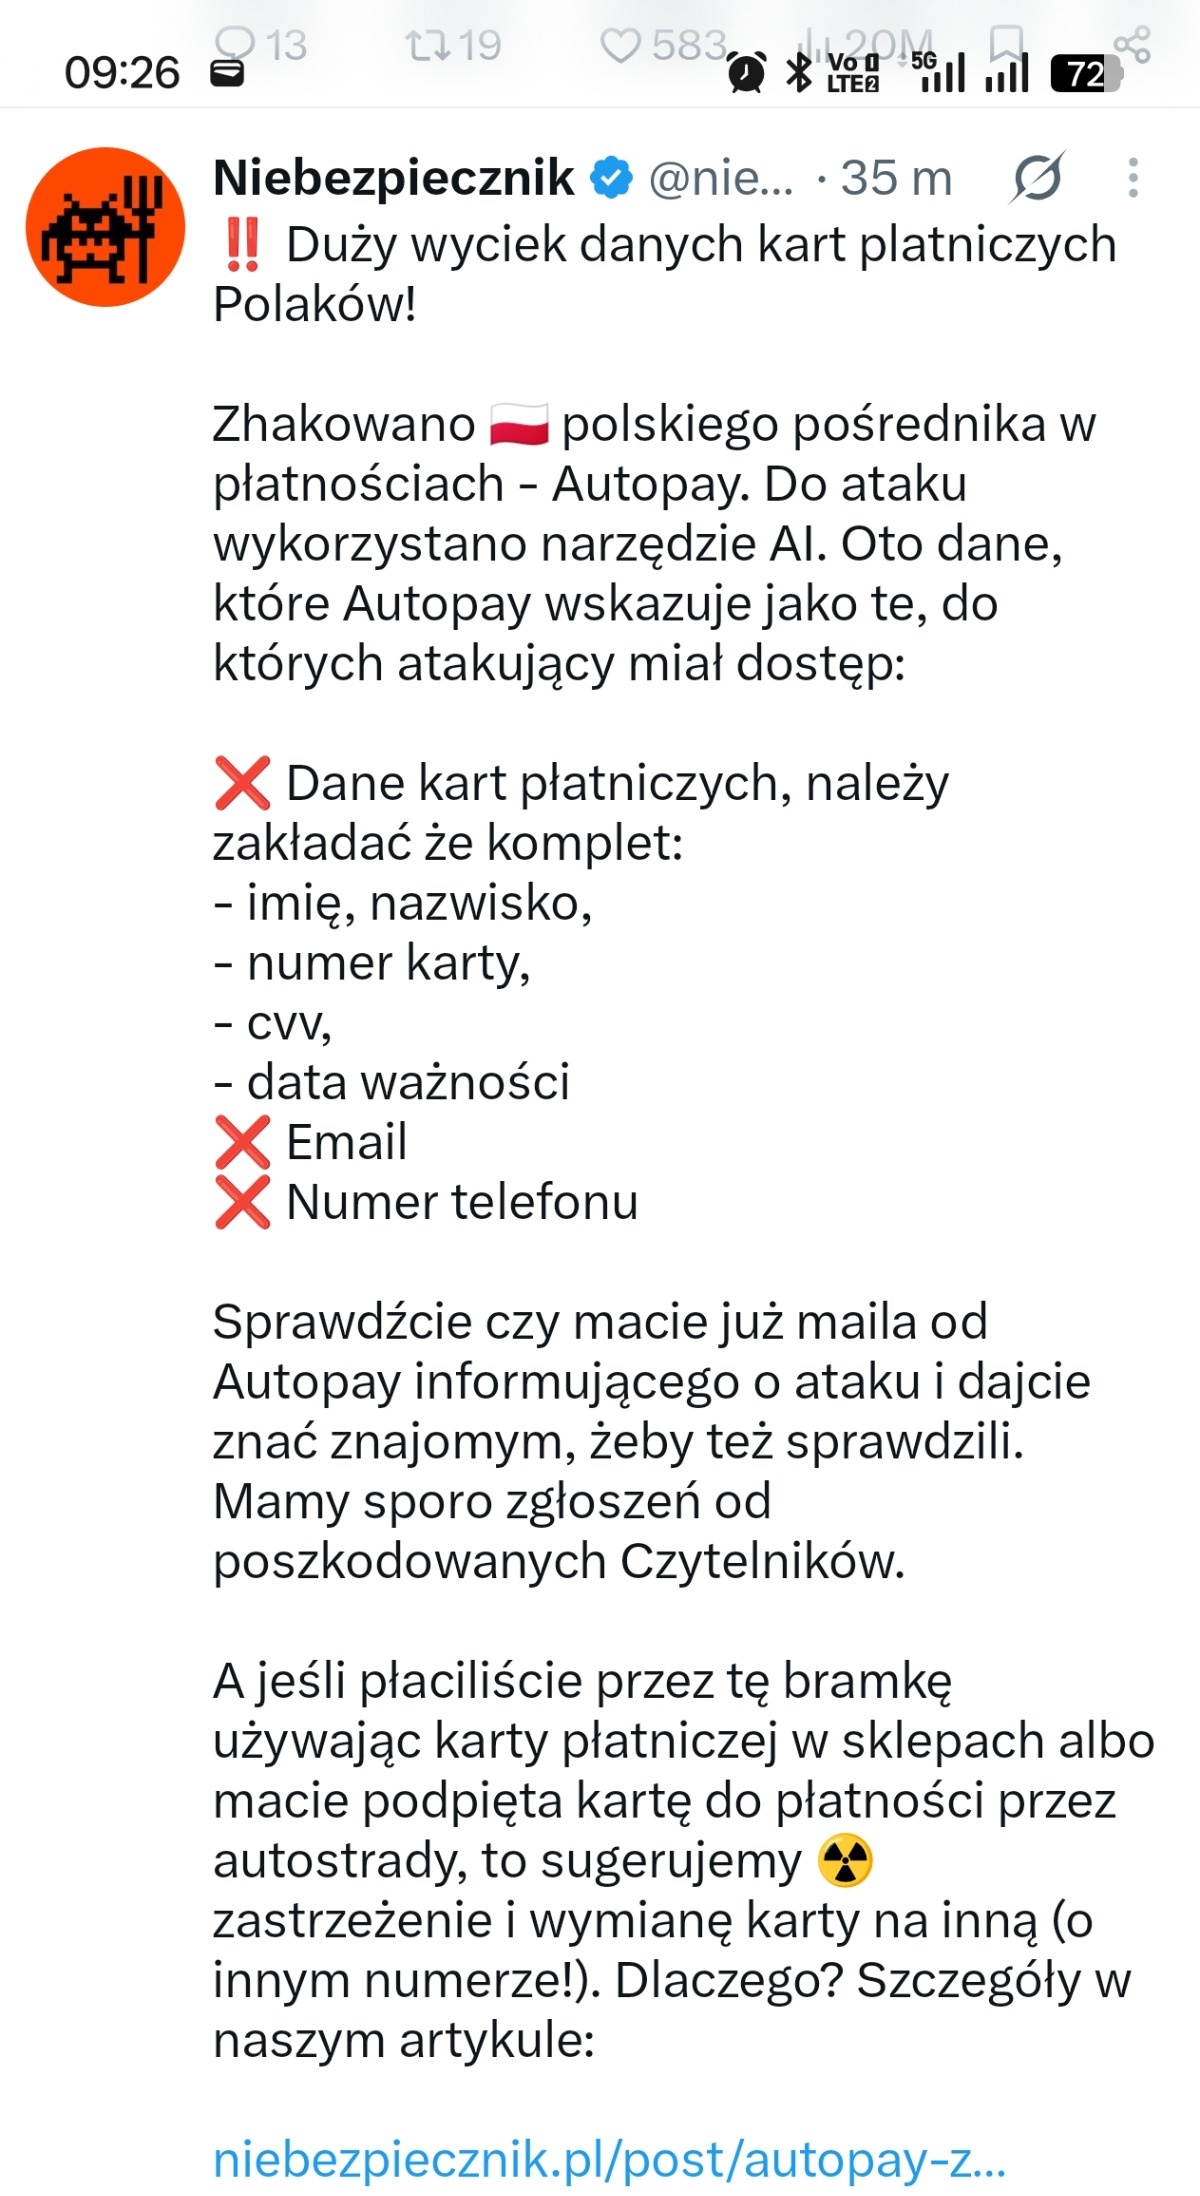
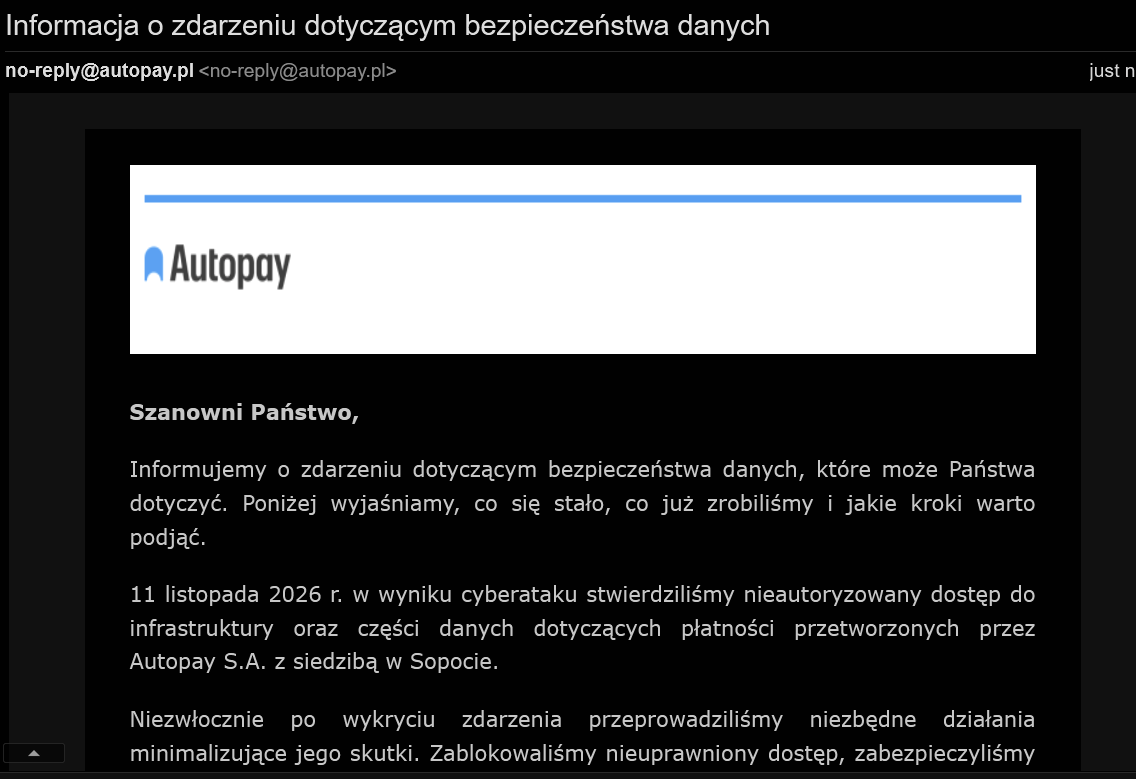
https://niebezpiecznik.pl/post/autopay-zhackowany-wykradziono-dane-kart-platniczych-polakow/

Autorytet6piorunów

cholera musiałem zablokować kartę pewnie będę musiał zamknac. Plus - przeniosę się do innego banku, bank i operator muszą kochać Autopay. Co za pazdzierz jak można tyle danych karty trzymać nieszyfrowane?

Fenomen0piorunów

news z d⁎⁎y, c⁎⁎ja wiem.

co to jest ten autopay? czy jak niczego nie kupuje przez internet to mam spac spokojnie?

Pokaż więcej komentarzy (12)

Fanatyk

w Cybersecurity

17piorunów

Trzymajcie się w tym , kolejny critical w :smiling_face_with_tear: btw nginx też ma krytyczną podatność... litości kurła :tired_face:

https://www.php.net/archive/2026.php#2026-11-18-1

Autorytet15piorunów

@xepo będzie coraz więcej. Kiedyś szukaniem dziur w d⁎⁎ie musiał się ktoś zająć, przysiąść, a nawet jak znalazł, to z jakiegoś powodu szukał, nie po to, żeby dzielić się od razu ze wszystkimi. Teraz ejajowe boty mogą znaleźć podatność nawet niechcący. Zwłaszcza przy głębokich projektach i długiej nauce. W końcu któraś instancja trafi na jakieś gówno i sobie z niego skorzysta, nie wiedząc, że "nie powinna", albo że to zabroniona ścieżka. Będzie tego coraz więcej, zwłaszcza w pehapcu, bo za dużo neta na nim stoi.

Fanatyk10piorunów

@npnptcn Codziennie coś nowego wychodzi, na wszystko co się rusza... Dziur w kernelu jest tyle, że w zasadzie wypada codziennie robić update i reboot. Ma sa kra

Autorytet5piorunów

@xepo z jednej strony dobrze, bo każda wykryta dziura, to jedno naprawione gówno mniej. Z drugiej niestety może się okazać, że z czasem i jeszcze większym zrozumieniem wszystkich "ludzkich" kodów - wyjdzie, że to wszystko jest chuj, bo zawsze coś się znajdzie. Zwłaszcza jak robią się z tego molochy i kolosy.

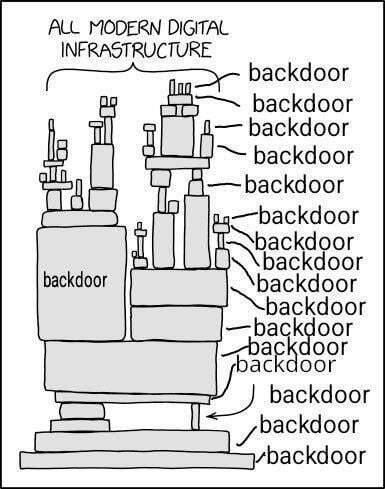
Ogólnie cała nasza technologiczno-programistyczno-security bańka, ma tyle wąskich gardeł, że szkoda słów. Odwrócona piramida, gdzie im niżej patrzysz, tym na mniejszym klocku coś stoi i tym bardziej stary i "prymitywny" jest. Jak mieć fundamenty na popękanych drewnianych palach, ale my już robimy sobie 130 piętro wieżowca i na nim technologie kosmiczne. Oparte kurwa na kamieniu xd

Autorytet2piorunów

@xepo idealnie obrazuje xD Dlatego modlić się, żeby tego jednego wspornika z dołu jak najdłużej nie ruszało, bo się zesramy wszyscy na kolorowo. Bo że stronka nie działa jeden dzień to spoko, ale jak nam powiedzmy bankowość pierdolnie, to będzie globalnie przejebane.

Gruba ryba3piorunów

@xepo

Dziur w kernelu jest tyle, że w zasadzie wypada codziennie robić update i reboot

A weź nie wkurwiaj xD

Pokaż więcej komentarzy (10)

Kosmonauta

w Dyskusje

8piorunów

tydzień temu apache miało RCE w HTTP/2

to dzisiaj dla równowagi nginx ma RCE w HTTP/2

https://www.wiz.io/blog/nginx-http2-rce-vulnerabilities

Pokaż więcej komentarzy (3)

Osobistość

w Hydepark

17piorunów

Prezydent ponownie wetuje nowelizację ustawy o świadczeniu usług elektronicznych

Nowelizacja ustawy o świadczeniu usług elektronicznych, która miała na celu wdrożenie europejskiej ustawy o usługach cyfrowych, została ponownie zawetowana przez prezydenta Karola Nawrockiego. – Od początku pracy nad tym prawem rząd ewidentnie miesza europejski obowiązek z własnym politycznym interesem – argumentuje głowa państwa. – Pierwsze moje weto do tych przepisów przyniosło rezultat. Rozdzielono regulacje dotyczące […]

https://kontrabanda.net/r/prezydent-ponownie-wetuje-nowelizacje-ustawy-o-swiadczeniu-uslug-elektronicznych/

(ue)

Lider

w Wiadomości Świat

36piorunów

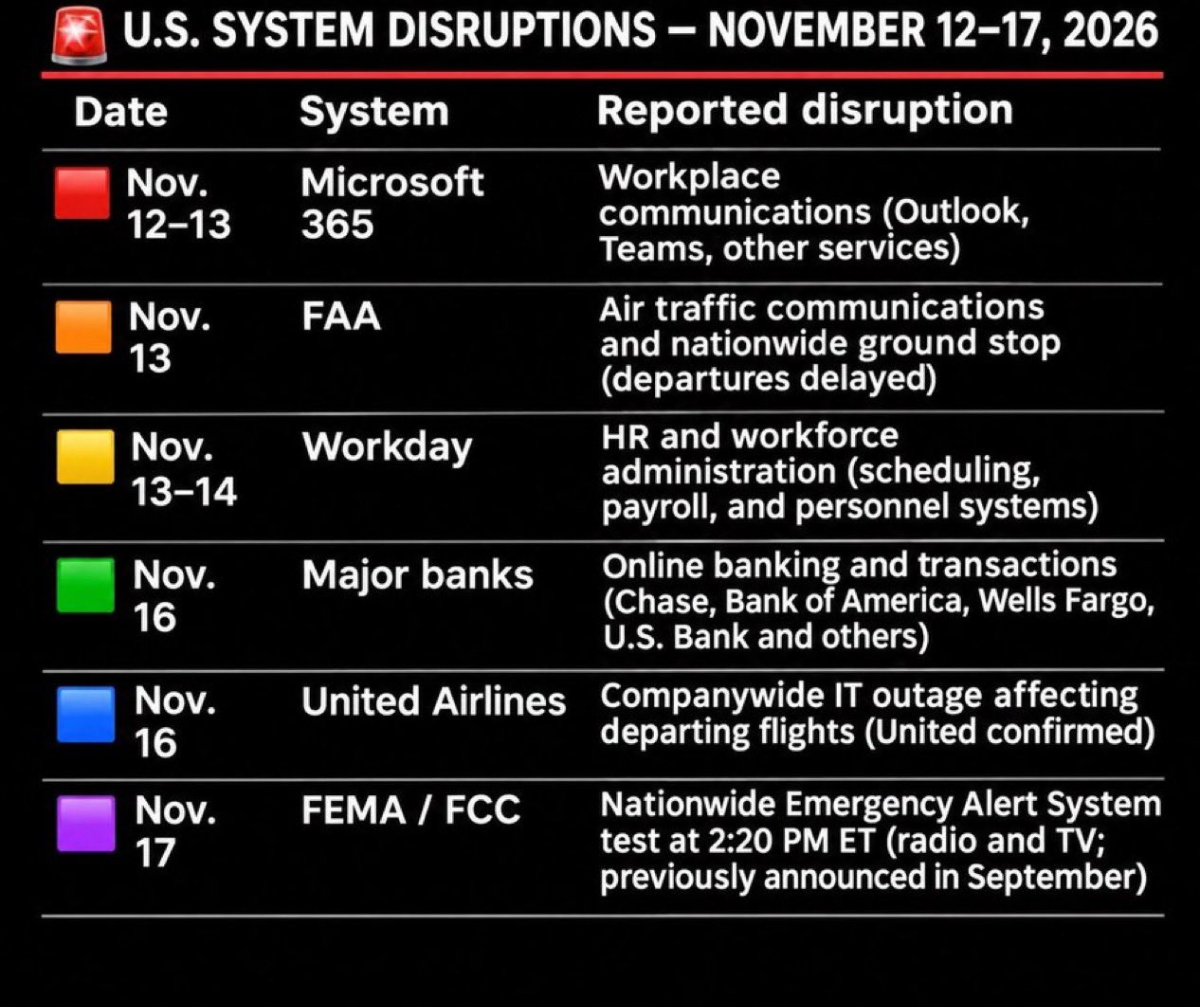
Wielka awaria Microsoftu. Nowe informacje o przyczynach

Ogromna awaria Microsoftu sparaliżowała m.in. wiele firm i instytucji rządowych. Firma poinformowała, że przyczyną problemów nie były ani atak cybernetyczny, ani złośliwa ingerencja agentów sztucznej inteligencji (AI). Zapewniono, że są postępy w przywracaniu usług. #microsoft #awaria #informacje

GURU

w Wiadomości Świat

13piorunów

Wyciekły dane szefów norweskich służb bezpieczeństwa. Trafiły do rosyjskiego darknetu

Prywatne numery telefonów ministra obrony Norwegii, szefów służb wywiadowczych i policji znalazły się w darknecie i rosyjskich bazach danych - podały w środę dziennik „Aftenposten” i magazyn „Politiforum”. Podobnym zdarzeniem w zeszłym tygodniu miał zostać dotknięty szef włoskiego MSZ. Wśród osób

GURU

w Wiadomości Świat

15piorunów

Ponad 500 "ekspertów" i komentatorów zostało wykorzystanych w rosyjskiej operacji dezinformacyjnej przeciwko Ukrainie i Zachodowi.

W wyniku włamania na prorosyjski portal RRN ujawniono katalog wywiadów publikowanych na fałszywych, imitujących wiarygodne media stronach sieci Doppelgänger. Artykuł w języku angielskim, ale pewnie za kilka dni pojawi się u nas przedruk bo mamy swoje akcenty "pożytecznych idiotów".

Gruba ryba

w Hydepark

2piorunów

Opowieści i ciekawostki. Nie jest to typowo "techniczna" prezentacja. Głównie dla nerdów.

Robert Kruczek i Kamil Szczurowski, eksperci z firmy Securitum, opowiadają o swoich badaniach bezpieczeństwa polskich serwisów rządowych i publicznych.

Robert Kruczek, Kamil Szczurowski - [PL] How we hacked half of the Polish government

https://www.youtube.com/watch?v=JCoZrd31EfQ

GURU

w Wiadomości Polska

11piorunów

NASK zbuduje centrum danych dla instytucji publicznych. Inwestycja pochłonie 1,6 mld zł

NASK - Państwowy Instytut Badawczy realizuje projekt Krajowego Centrum Przetwarzania Danych (KCPD), czyli serwerowni dla instytucji publicznych - przekazał w poniedziałek resort cyfryzacji. Inwestycja jest warta 1,6 mld zł. Jak podało Ministerstwo Cyfryzacji (MC), budowa Krajowego Centrum

GURU

w Wiadomości Polska

3piorunów

Polska na celowniku Rosji. Rząd zawarł porozumienie z Microsoftem ws. wzmocnienia cyberobronności

Wzmocnienie odporności instytucji publicznych, infrastruktury krytycznej, usług kluczowych i lepsze przygotowanie państwa na zakłócenia cybernetyczne i hybrydowe – to główne cele porozumienia Ministerstwa Cyfryzacji z firmą Microsoft o współpracy na rzecz wzmocnienia cyberobronności Polski. W

Gruba ryba

w Hydepark

34piorunów

Auta są zabezpieczone niczym chińskie kamerki internetowe ¯\\(ツ)/¯

ps. tak, pchane czatem, ale opracowanie tego ręcznie to dzień pracy więc sami rozumiecie.

Honda, Nissan, Infiniti, Acura – 2022

Sam VIN wystarczał w demonstracji.


Badacze Sam Curry i współpracownicy odkryli błędy w usługach telematycznych SiriusXM Connected Vehicle Services.

* Punktem wyjścia był numer VIN.

* Można było zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik (w modelach obsługujących tę funkcję).

* Zlokalizować samochód.

* Włączyć klakson i światła.

* Uzyskać dane właściciela, w tym imię, nazwisko, e-mail, telefon i adres.

* W określonych przypadkach przejąć dostęp do konta.


Nie było potrzeby fizycznego kontaktu z samochodem.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars

Hyundai i Genesis – 2022

Podatność w aplikacji i API producenta.

* Wystarczał adres e-mail przypisany do konta właściciela.

* Badacze ominęli mechanizm autoryzacji.

* Mogli przejąć konto użytkownika.

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć światła i klakson.

* Uzyskać lokalizację pojazdu.


Atak można było przeprowadzić przez internet, z dowolnego miejsca. Hyundai załatał problem po zgłoszeniu.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Kia – 2024

Numer rejestracyjny zamiast kluczyka


To jeden z najciekawszych przypadków.

Podatność znajdowała się w internetowym portalu dealerskim Kia.

Badacze wykazali możliwość:

* lokalizacji samochodu;

* otwierania i zamykania zamków;

* uruchamiania i wyłączania silnika;

* uruchamiania klaksonu;

* uzyskania danych osobowych właściciela;

* dodania własnego adresu e-mail jako dodatkowego użytkownika samochodu.


Co szczególnie istotne: demonstracja wykorzystywała numer rejestracyjny pojazdu. Badacze mogli uzyskać dostęp do funkcji samochodu w czasie krótszym niż 30 sekund.

Problem dotyczył samochodów wyposażonych w odpowiedni moduł zdalnego sterowania, również bez aktywnej subskrypcji Kia Connect.

Podatności zostały naprawione.

https://www.bleepingcomputer.com/news/security/kia-dealer-portal-flaw-could-let-attackers-hack-millions-of-cars/
Spireon / LoJack – 2022–2023


To przypadek dotyczący dostawcy telematyki obsługującego bardzo dużą liczbę pojazdów.

Badacze wykazali możliwość uzyskania uprawnień administratora do panelu zarządzania flotą.

Potencjalne możliwości:

* lokalizowanie pojazdów;

* otwieranie zamków;

* uruchamianie silników;

* dezaktywacja rozruszników;

* wysyłanie poleceń do urządzeń telematycznych;

* aktualizacja ich oprogramowania.


Szacowana skala ekspozycji wynosiła około 15,5 mln pojazdów. Nie oznacza to, że wszystkie te auta zostały przejęte.


https://arstechnica.com/cars/2023/01/hackers-discover-that-vulnerabilities-are-rife-in-the-auto-industry/
Subaru STARLINK – 2025

Zdalne przejęcie funkcji samochodu przez internet


Wykryli poważną podatność w panelu administracyjnym Subaru STARLINK.

Co można było zrobić:

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć klakson.

* Zlokalizować samochód.

* Odczytać historię lokalizacji z ostatnich 12 miesięcy.

* Uzyskać dane osobowe właściciela.

* Przypisać siebie jako autoryzowanego użytkownika pojazdu bez powiadomienia właściciela.


Co było potrzebne?

Dane pozwalające zidentyfikować właściciela, np. nazwisko, kod pocztowy, numer telefonu, e-mail, VIN lub numer rejestracyjny – zależnie od sposobu wyszukiwania.

Nie było konieczne:

* podejście do samochodu;

* podłączenie do OBD;

* posiadanie kluczyka;

* wykorzystanie urządzenia radiowego.


Badacze przetestowali dostęp na dwóch samochodach za zgodą ich właścicieli, w tym Subaru Impreza 2023.

Subaru usunęło podatność w ciągu 24 godzin od zgłoszenia.

https://www.wired.com/story/subaru-location-tracking-vulnerabilities/

https://www.securityweek.com/subaru-starlink-vulnerability-exposed-cars-to-remote-hacking/

https://www.jdsupra.com/legalnews/ethical-hacker-uncovers-vulnerability-4263025/
Subaru STARLINK – 2017

Badacz: Aaron Guzman.

Wykrył osiem podatności w komunikacji aplikacji mobilnej i internetowej z serwerami STARLINK.

Możliwe działania:

* Otwieranie i zamykanie drzwi.

* Sterowanie światłami i klaksonem.

* Dostęp do historii lokalizacji.

* Dodawanie nowych użytkowników z uprawnieniami właściciela.

* Uzyskanie zdalnego dostępu do funkcji samochodu bez wiedzy właściciela.


Problem dotyczył niewłaściwego zabezpieczenia tokenów uwierzytelniających.

Ważne: nie wykazano możliwości ingerencji w hamulce, kierownicę czy sterowanie napędem.

https://www.bitdefender.com/en-us/blog/hotforsecurity/researcher-finds-basic-mistakes-subarus-starlink-service
Volkswagen Golf GTE / Audi A3 e-tron – 2018

Badacze DEFION odkryli podatność pozwalającą na zdalne wykonanie kodu z uprawnieniami administratora (root) w systemie multimedialnym MIB.

* W przypadku Audi A3 e-tron podatna usługa była osiągalna przez internet, przez połączenie komórkowe.

* Możliwe było zdalne przejęcie systemu multimedialnego.

* Badacze uzyskali dostęp do drugiego procesora systemu MIB.

* Zbadali możliwość wysyłania komunikatów do magistrali CAN.


Ograniczenie: zabezpieczenia bramki CAN uniemożliwiły wykazanie wpływu na krytyczne systemy jazdy. Nie udowodniono zdalnego sterowania hamulcami ani kierownicą.

Ważne rozróżnienie: podatność Golfa wykorzystywana w badaniu wymagała bliskości samochodu i połączenia z jego hotspotem Wi-Fi. Natomiast Audi A3 e-tron miało osobną ścieżkę dostępu przez internet.

https://defion.security/en/research-labs/volkswagen-auto-group-mib-infotainment-system-unauthenticated-remote-code-execution-as-root/
Škoda / Volkswagen – podatność API i sam VIN (2023)

Badacze PCAutomotive odkryli dwie podatności w chmurze Škoda Connect:

* CVE-2023-28900

* CVE-2023-28901


Znając VIN samochodu, można było uzyskać:

* pseudonim użytkownika przypisanego do samochodu;

* informacje o ostatnich podróżach;

* daty i godziny przejazdów;

* zużycie paliwa;

* średnią i maksymalną prędkość;

* czas trwania podróży.


Podatności dotyczyły backendu internetowego, a nie fizycznego dostępu do samochodu.

Nie umożliwiały otwierania drzwi ani uruchamiania silnika.

Problem zgłoszono w listopadzie 2022 r. i naprawiono w grudniu 2022 r.

https://pcacybersecurity.com/resources/advisory/vulnerabilities-in-skoda-and-volkswagen-vehicles
Volkswagen, Audi, Škoda, SEAT – wyciek Cariad (2024)

Poważny incydent bezpieczeństwa chmury AWS należącej do ekosystemu Volkswagen Group.

Dotyczył około 800 000 samochodów elektrycznych.

Ujawnione dane obejmowały:

* lokalizacje pojazdów;

* historię ich przemieszczania;

* czasy włączania i wyłączania;

* dane kontaktowe części właścicieli;

* w niektórych przypadkach bardzo dokładne współrzędne GPS.


Około 460 000 pojazdów miało ujawnione precyzyjne dane lokalizacyjne.

Nie była to podatność pozwalająca wydawać polecenia samochodowi. Był to poważny wyciek danych telematycznych.

https://www.theverge.com/2024/12/30/24332181/volkswagen-data-leak-exposed-location-evs

Gruba ryba0piorunów

Czyli coś kosztem czegoś, "wygoda" kontra bezpieczeństwo danych i własności.

Nierejestrowanie się/niepodawanie maila jakoś zmieniało sytuację?

Pokaż więcej komentarzy (7)