Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

Gorące — ostatnie 6 godzin

gość

Typ wpisu

Fanatyk

w Wiadomości Polska

58piorunów

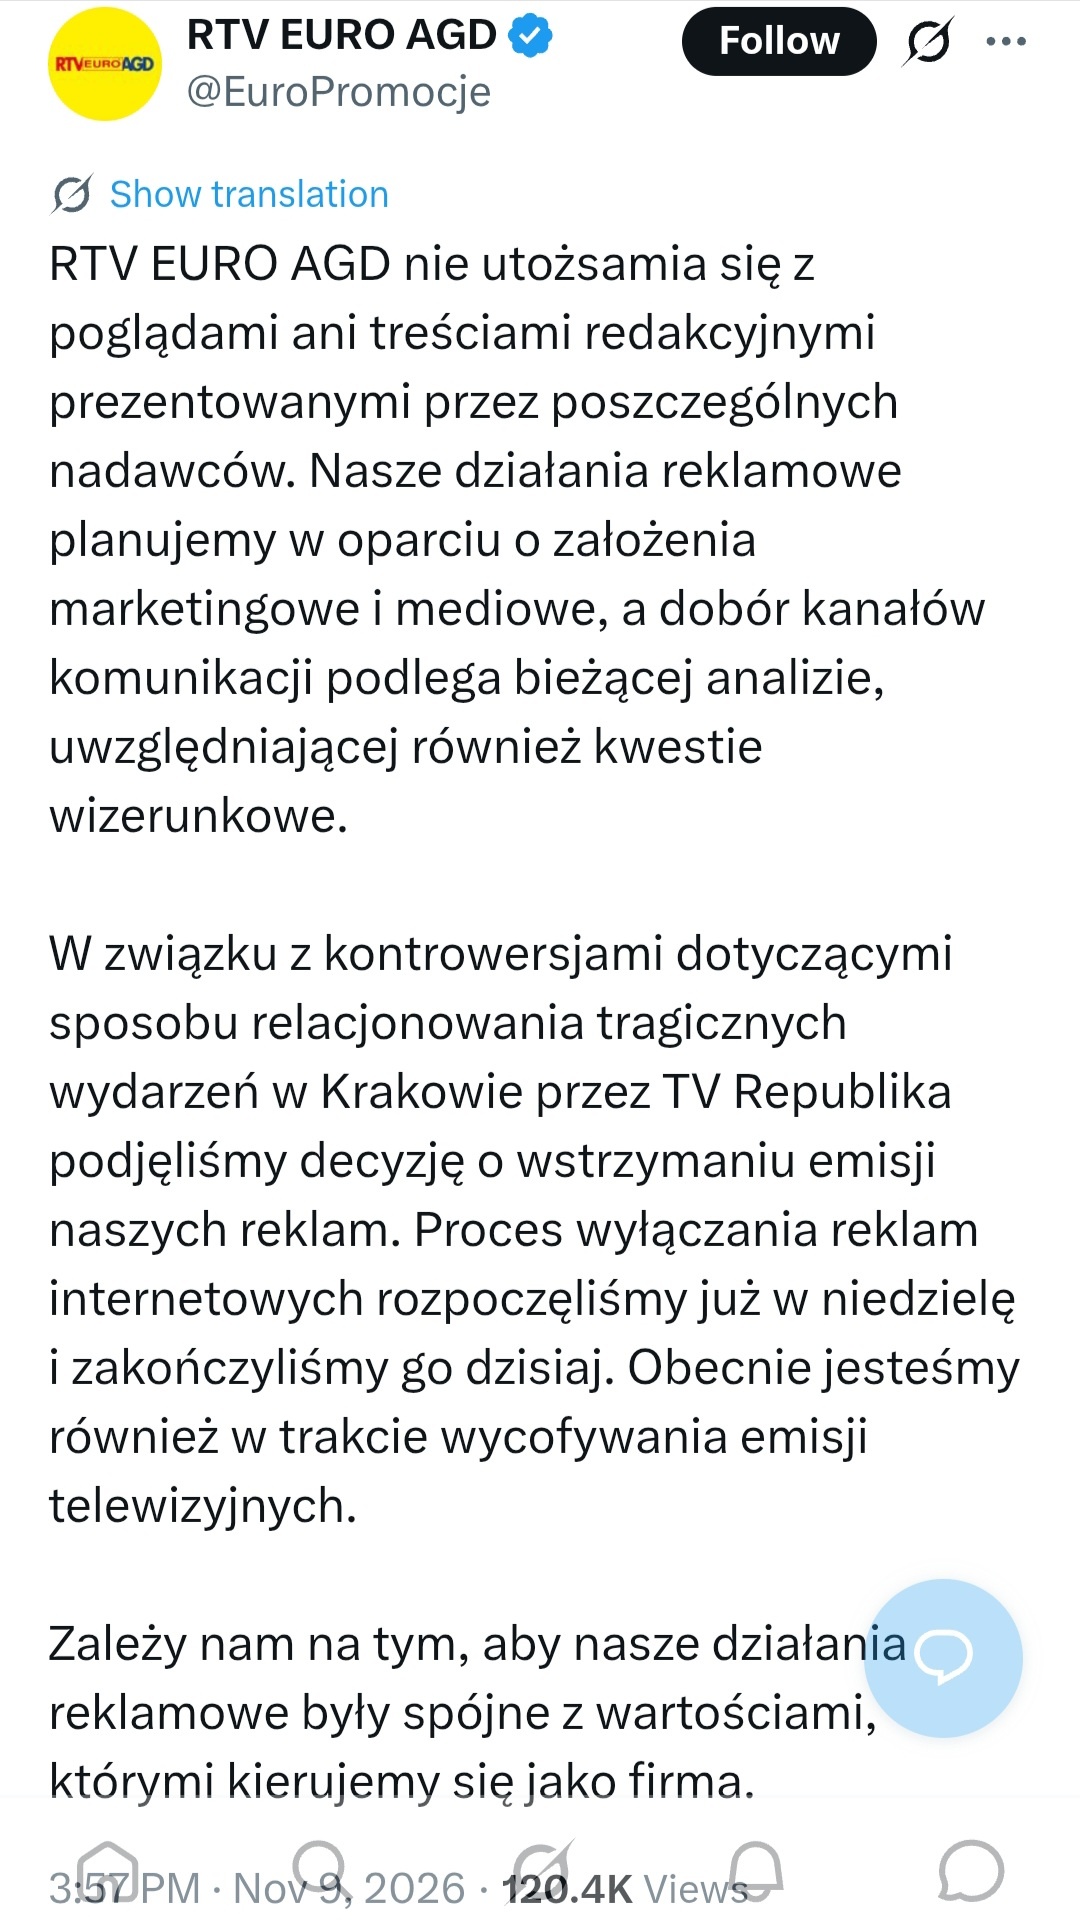
Znana firma reaguje na relacje w Telewizji Republika. "Podjęliśmy decyzję o wstrzymaniu emisji naszych reklam"

Na Telewizję Republika spadła fala krytyki w sprawie sposobu, w jaki ta prawicowa stacja relacjonowała zamach w Krakowie. Na antenie pojawiały się m.in. sugestie, że na miejscu nie ma policjantów, ponieważ zostali wywiezieni do ochrony Trybunału Konstytucyjnego. Zareagowała już m.in. ministra

GURU

w Hydepark

60piorunów

Gruba ryba2piorunów
Autorytet0piorunów

@Nemrod troche nie pasuje. Ten leszcz specjalnie to zrobił bo baba jeździła za nimi na akcje.

Gruba ryba0piorunów

@Fox ta 'baba' z tego co pamietam próbowała go rozjechać(to ze nie powiniej wlazic przed auto to juz inna kwestia)... i nie nazwajmy babą spasionej lewaczki w kolorowych wlosach xD

GURU9piorunów

@TheLikatesy nie próbowała - na to też są filmiki, skręciła koła maksymalnie od niego i próbowała odjechać

Nawet jeśli on tego nie wiedział i można usprawiedliwić pierwszy strzał, to reszta już leciała przez otwartą boczną szybę - w takiej sytuacji rozjechanie kogokolwiek nie jest możliwe

GURU7piorunów

@Fox Jak widzisz powyżej: potrzebna była jakaś narracja, bo jednak w USA nie można sobie zastrzelić kogoś, bo za tobą jeździ. Więc "próbowała go rozjechać", "co miał zrobić?" "musiał strzelać" itd.

Gruba ryba0piorunów

@Nemrod @sireplama no pokaz mi nagranie gdzie ma skręcone koła przed ruszeniem w kierunku tego ICKa xD

skoro mnie juz pomawiasz o kłamstwa to czekam na dowody (mam to video przed sobą na ekranie wiec powodzenia)

Gruba ryba0piorunów

@Nemrod i ty serio tam widzisz ze ona ruszając do przodu ma kola skręcone w prawo? pora chyba do okulisty. Ruszając ma ewidentnie koła na godzinie 11, pierwszy strzał gdy z na wprost przekręca je dopiero w prawo. Wcale ICE nie bronie bo nie jestem Trumpystą, ale wieloryb chciał grać w głupie gierki, to wygrał głupią nagrodę.

GURU1piorunów

@TheLikatesy Tak, widać, że je ciągle skręcała, pytanie na ile była w ogóle świadoma typa przed maską (który krążył dookoła jej auta, żeby ją nagrywać), bo auto otoczyło jeszcze 3? innych agentów, a mogła mieć największy problem z tym, który szarpał za klamkę. Ostatecznie koła miała całkowicie skręcone do ucieczki, a przynajmniej w momencie drugiego strzału oddanego przez otwarte okno.

To nie jest nagranie żadnego "gouranga", że baba przyjechała rozjechać jak najwięcej agentów, tylko kobity być może upierdliwej, która nawet miała otwarte okno i coś tam dyskutowała i w pewnym momencie dzięki szarpaniu klamki jednak zdecydowała, że musi stamtąd szybko odjechać. Gdyby się ustawiła centralnie na typa, a ten ją zastrzelił będąc przed autem, to pewnie by zginął patrząc na to co się wydarzyło po jej śmieci, czyli gaz w podłogę. "Na szczęście" stał obok auta i mógł jedną ręką strzelać, drugą filmować, a potem jeszcze odganiać ludzi chcących udzielić pomocy.

Gruba ryba0piorunów

@Nemrod no nie, auto rusza gdy kola zaczynaja sie kręcić, tu sie zgadzamy. Jak zaczynają się krecić nie są nawet na wprost, tylko jeszcze w lewo - wiec wieź mi tu bajdur nie wciskaj proszę misiaczku xD

GURU0piorunów

@TheLikatesy Kobita w aucie próbująca szybko odjechać, no nie było to idealne. Ale te skręcone na maksa koła w prawo i TOR JAZDY tego samochodu, który jednak nie wbił się w dom na przeciwko, ale pojechał wzdłuż ulicy i uderzył w auto sugeruje, że udało jej się ten manewr nawet zakończyć w miarę prawidłowo.
Oczywiście niektórzy tu widzą agenta ICE, który miał przejażdżkę na masce, bo tak by się to musiało skończyć, gdyby nie kręciła tą kierownicą do ucieczki.

Gruba ryba0piorunów

@Nemrod ale ja tego nie neguje ze ostatecznie w prawo skrecila i ze pewnie taki miala zamiar od poczatku, ale w momencie gdy ruszyla nadal miala kola skierowane na icka a samochod już był w ruchu.

Pokaż więcej komentarzy (19)

Autorytet

w Hydepark

48piorunów

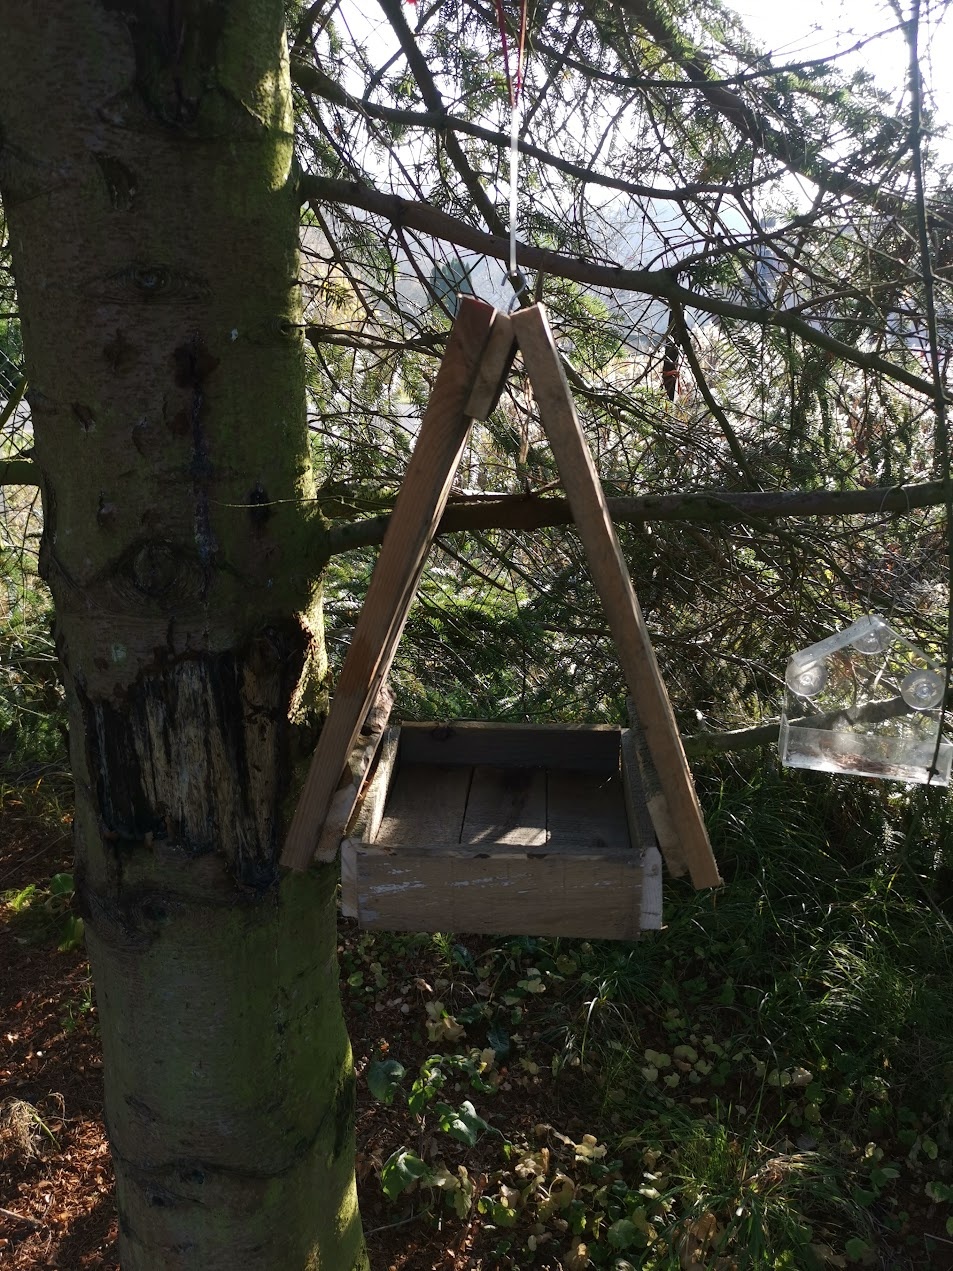
Dobra, tylko się nie śmiać. W ramach zrobiłem karmnik dla ptaków. Miałem gdzieś skitrane jakieś deski. Pociąłem, połączyłem i wyszło takie coś. Myślałem żeby jeszcze przelecieć jakąś bejcą czy lakierem ale ptakom chyba bardziej będzie pasowało czyste drewno bez chemii.

Pokaż więcej komentarzy (16)

Fanatyk

w Hydepark

51piorunów

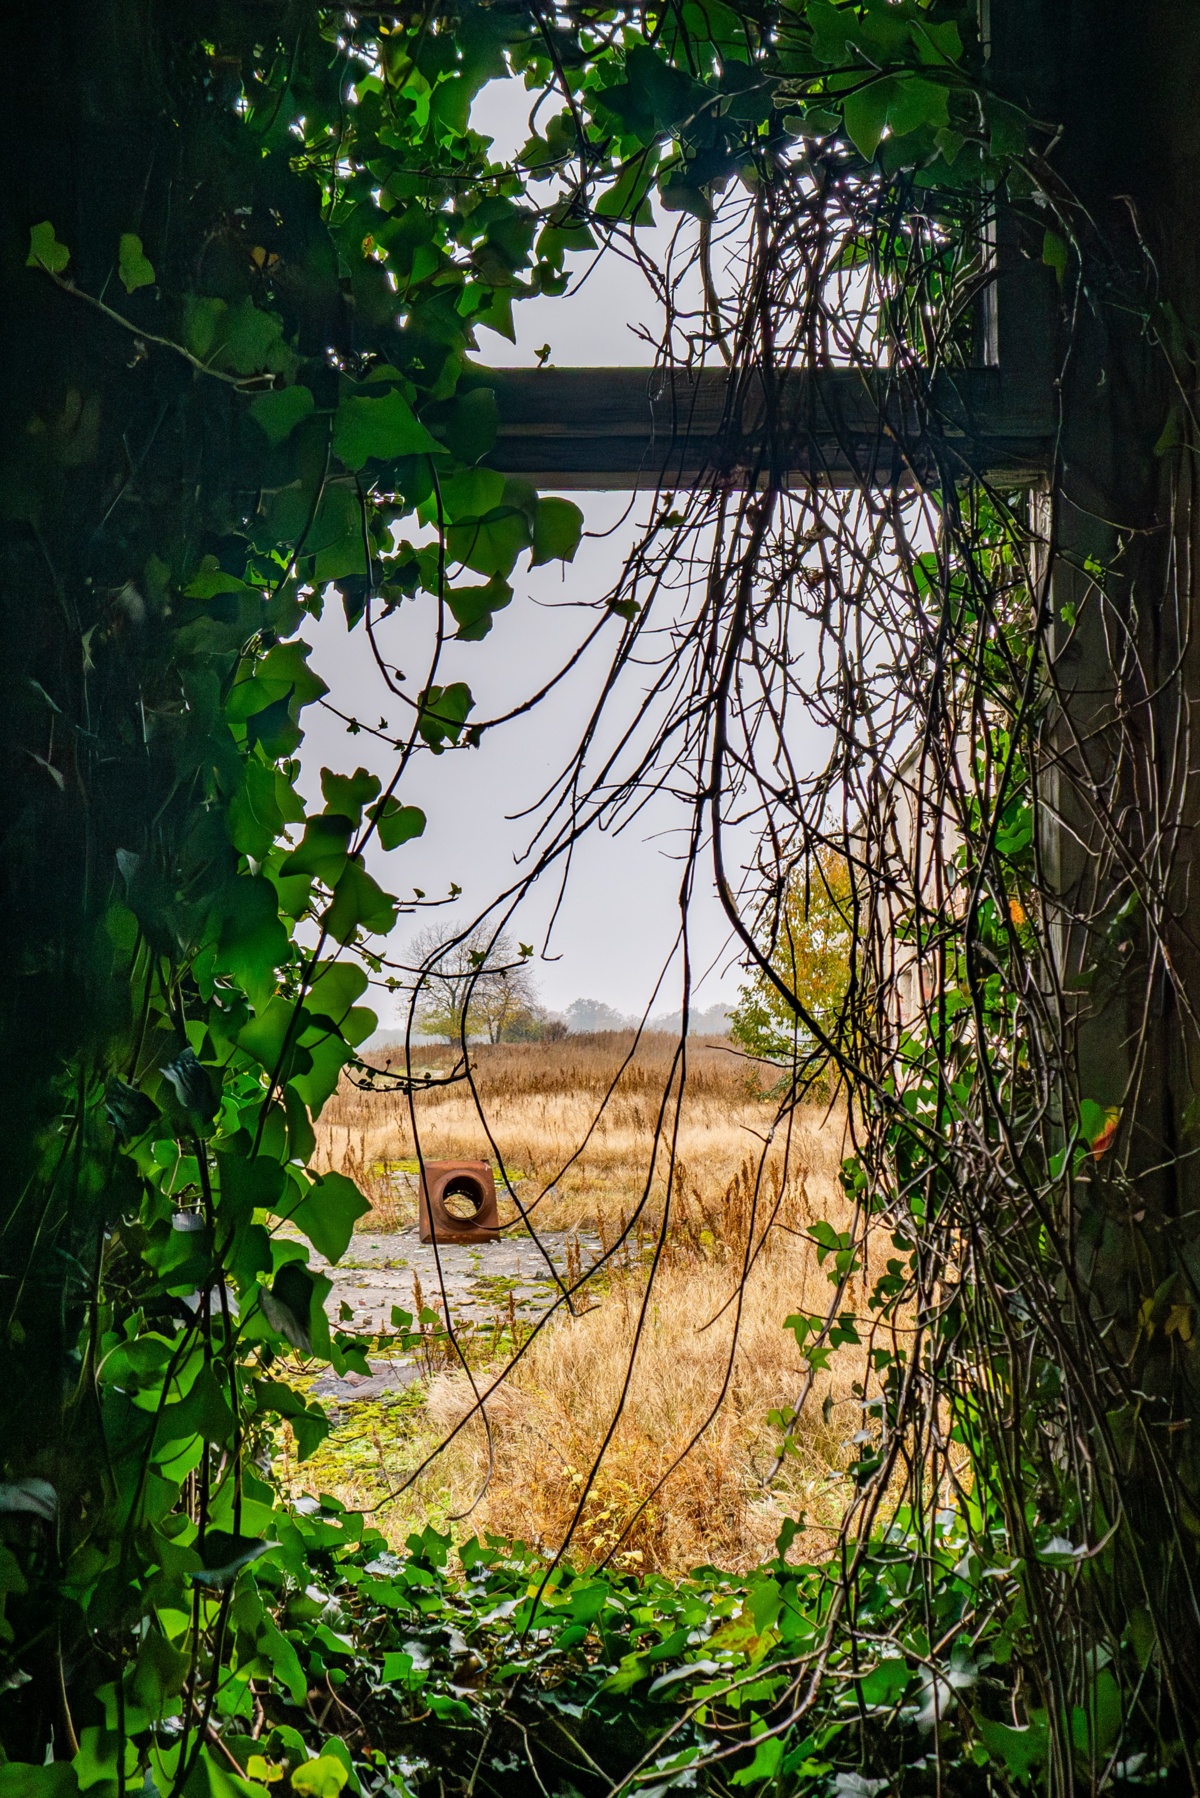
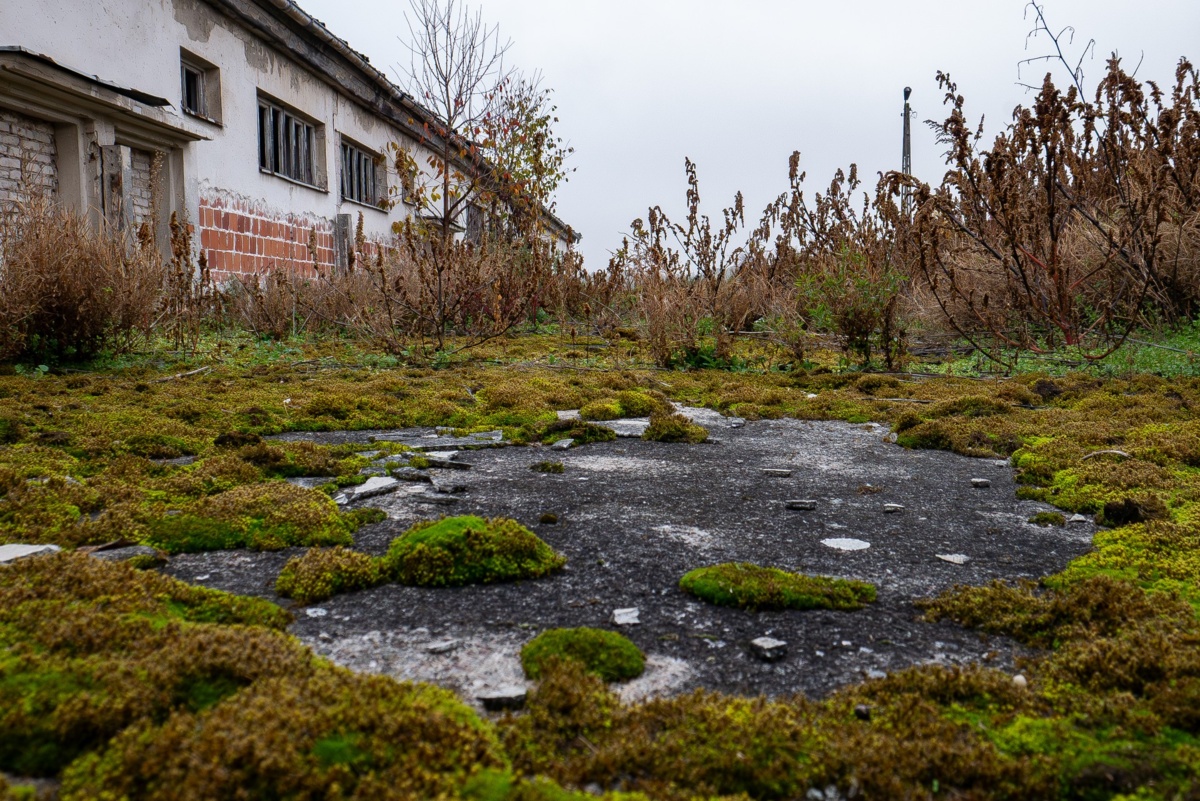
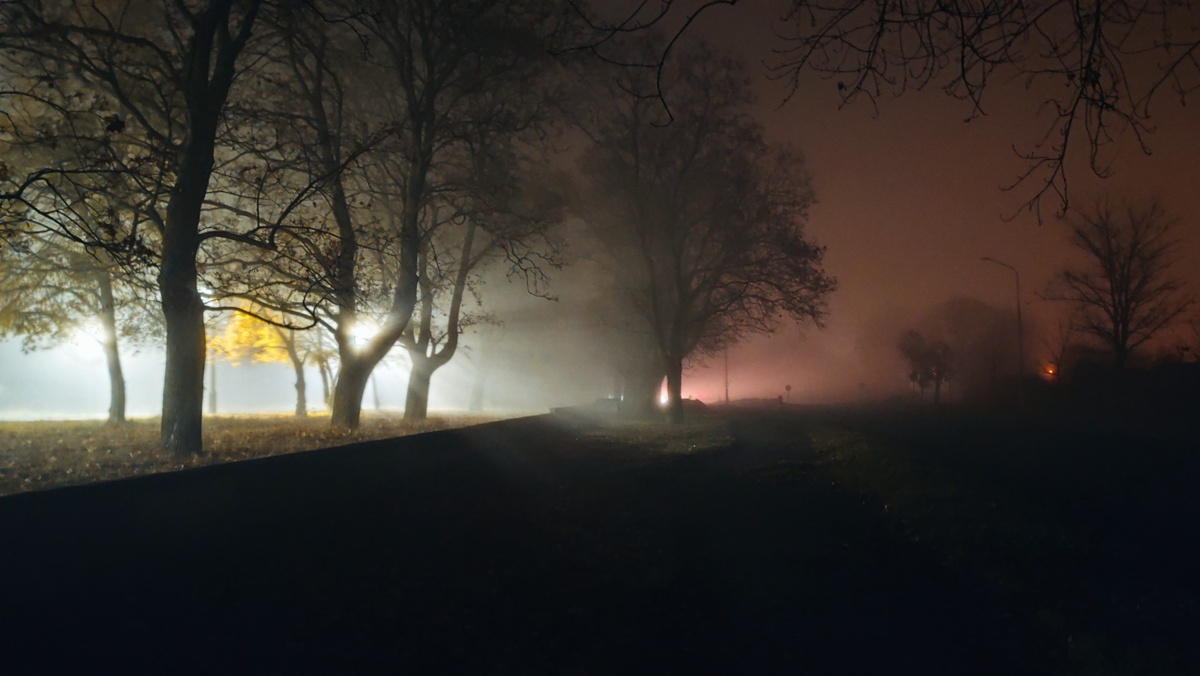
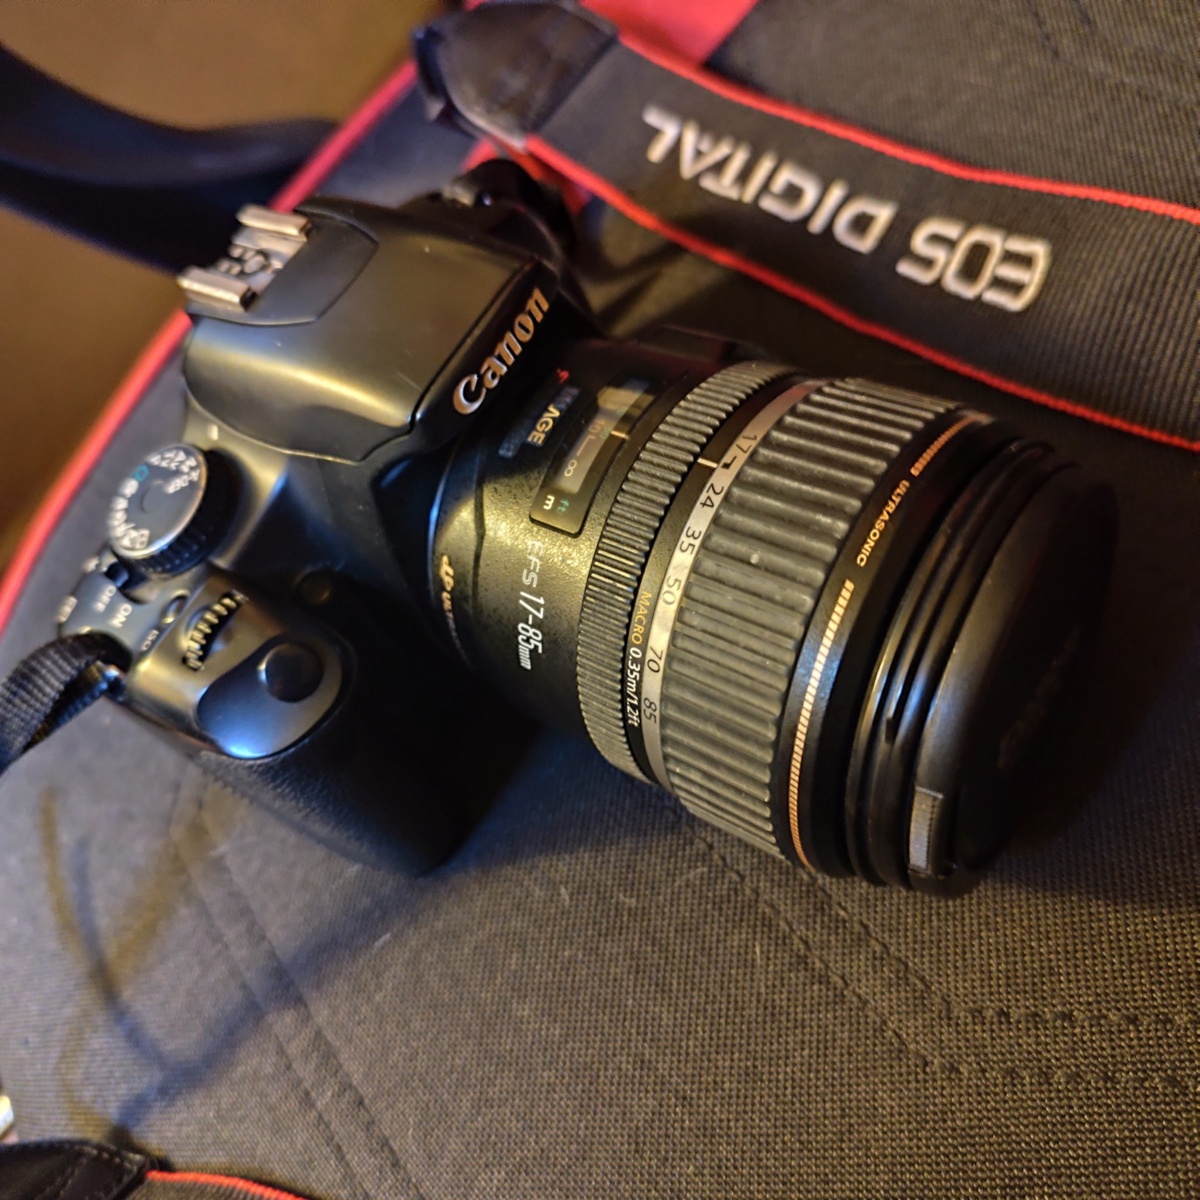
Trochę pobawiłam się w weekend fotografią i muszę przyznać, że się za tym stęskniłam 🥲
Nigdy nie byłam jakimś dobrym fotografem xD ale za starych czasów wrzucałam sporo na nieistniejącego już DigArta. Mam takiego całkiem spoczko amatorskiego Canona, który aż domaga się odświeżenia i zakupu jakiegoś fajnego obiektywu.

Tymczasem dzielę się paroma fotkami, które uważam za przyjemne 😁

Pokaż więcej komentarzy (11)

Mistrz

w Hydepark

40piorunów

Dialog z żoną (Ż):

Ż: Kotuś, co robisz?

Ja: Piszę list.

Ż: Wysłać Ci go jutro?

Ja: Nie, tego listu się nie wysyła tylko chowa w szufladzie.

Żona pobladła.

GURU18piorunów

Xdd jak rozowa pszema kiedy odbierala paczke na pana cebulezrosolu, sluchaj no bejbe jest taki portal ze smiesznymi obrazkami i tam kiedys moderowal taki owca…

Pokaż więcej komentarzy (8)

Fanatyk

w Hydepark

36piorunów

No to tak. Na wstępie pragnę gorąco podziękować @Evivalarte , że wyróżniła mnie swoją sympatią. Dostałam list (ostatni list jaki czytałam dostałam chyba z 18 lat temu), smakołyki :heart_eyes:, herbatkę do nich, gadżety jesieniary i mnóstwo pozytywnych emocji.

może zostać zaliczone 😁

@Evivalarte jesteś superbabeczka :kissing_heart:

Pokaż więcej komentarzy (14)

Lider

w Dyskusje

30piorunów

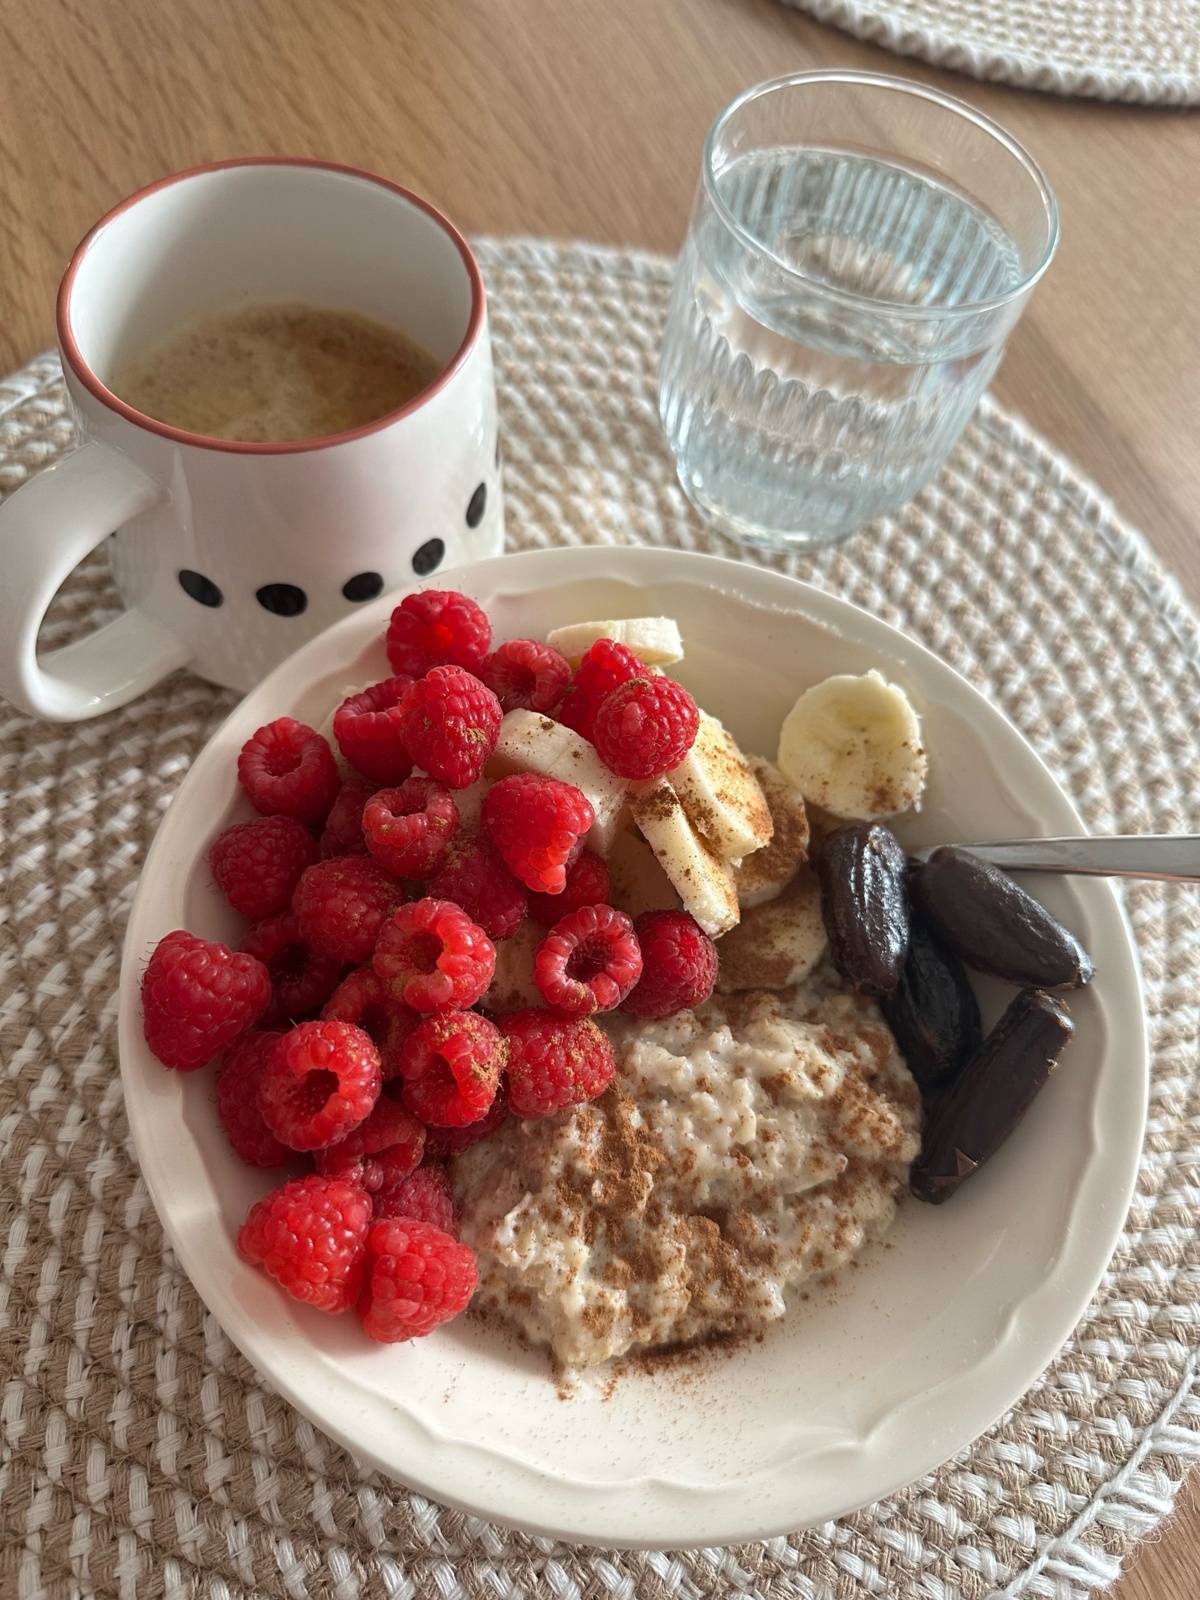
Owsianka,
Około 400 kcal.

Pokaż więcej komentarzy (9)

GURU

w Hydepark

27piorunów

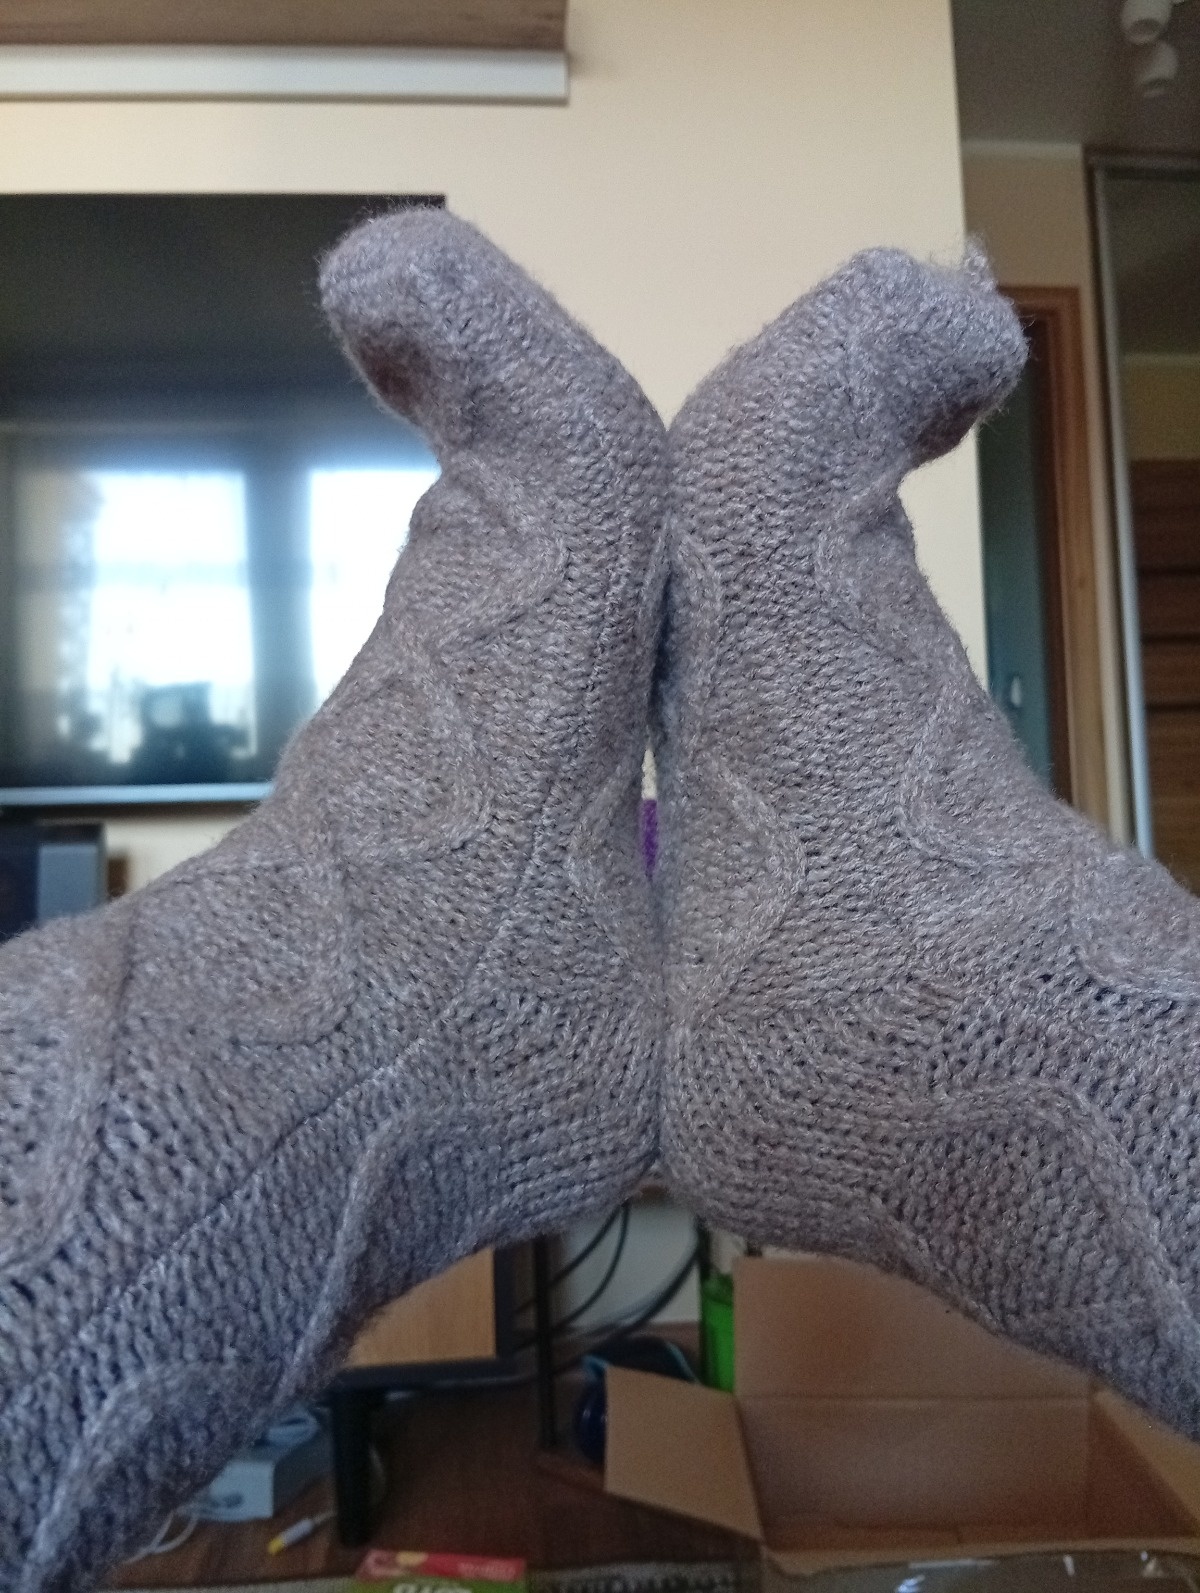
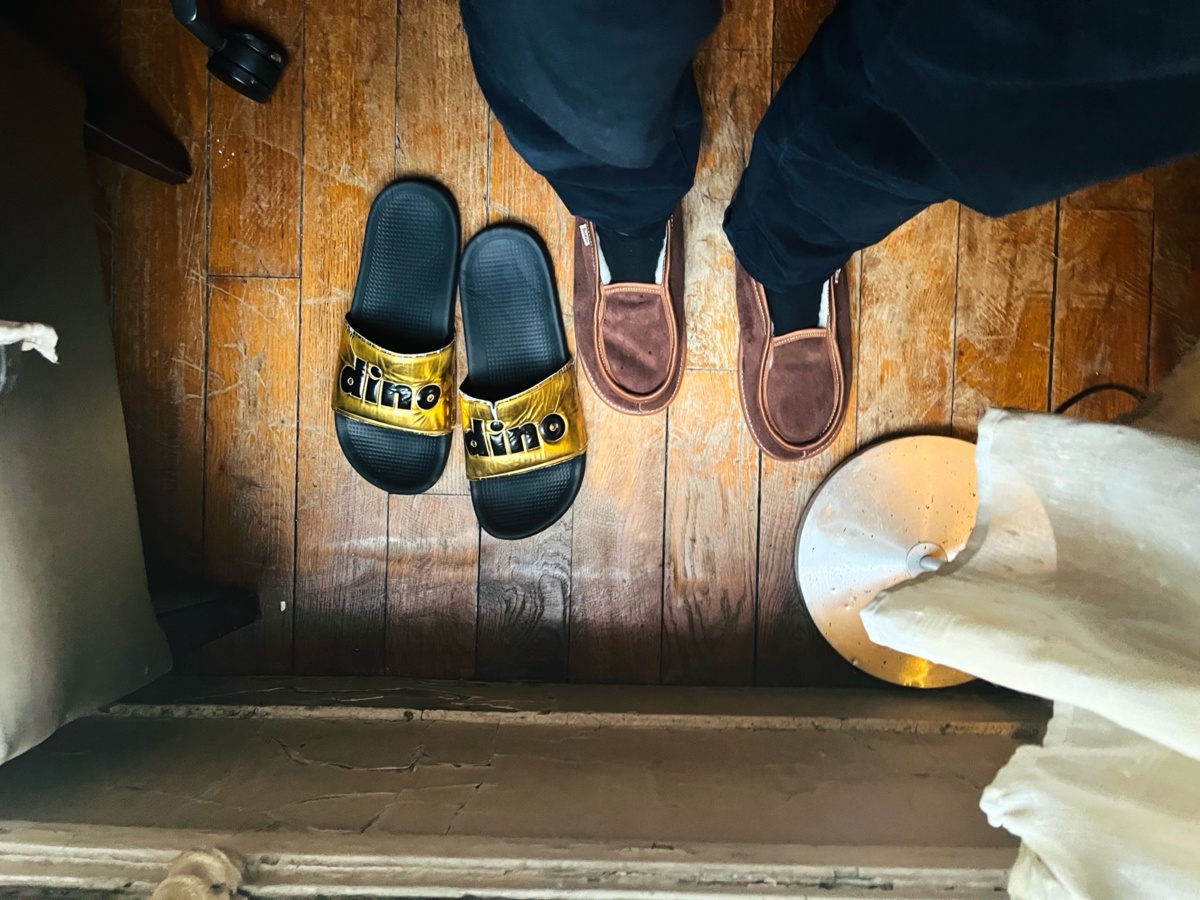
Drogie hejtosie kasie tomki, @Moderacja o @administrator, drodzy fani i sluchacze z polski oraz calego swiata. Oficjalnie oglaszam rozpoczecie okresu zimowego i zmiane kapci z ultra delux rare dino gold edition na te oto grzejce owconatory recznej roboty.

Pokaż więcej komentarzy (5)

Gruba ryba

w Hydepark

30piorunów

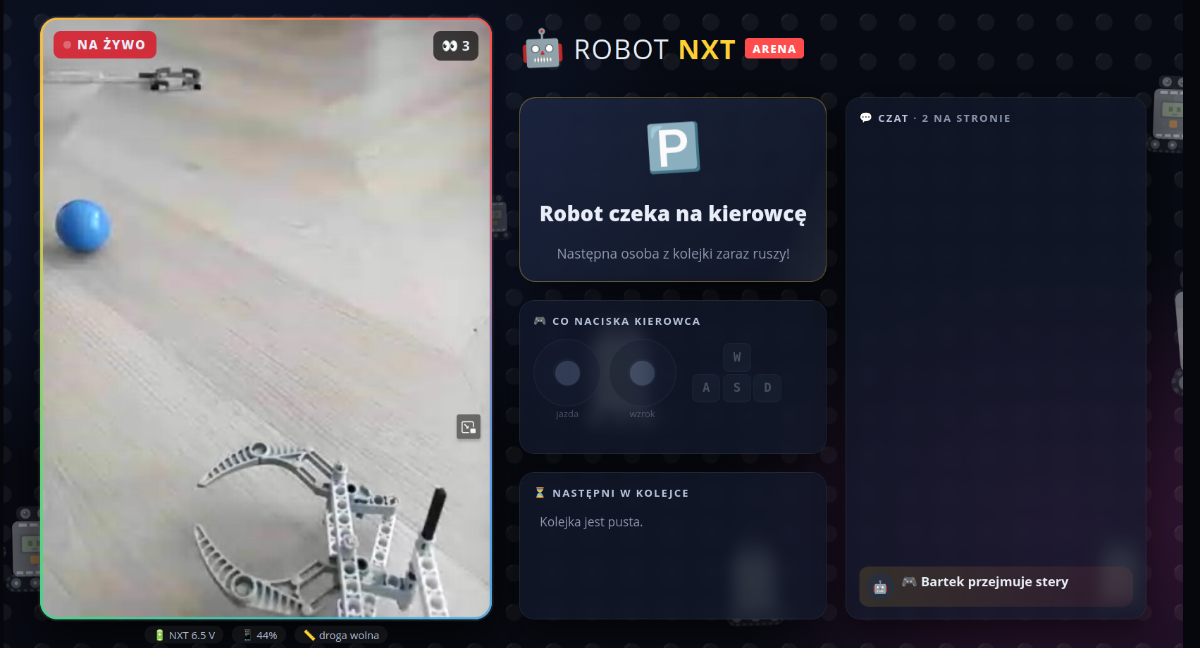
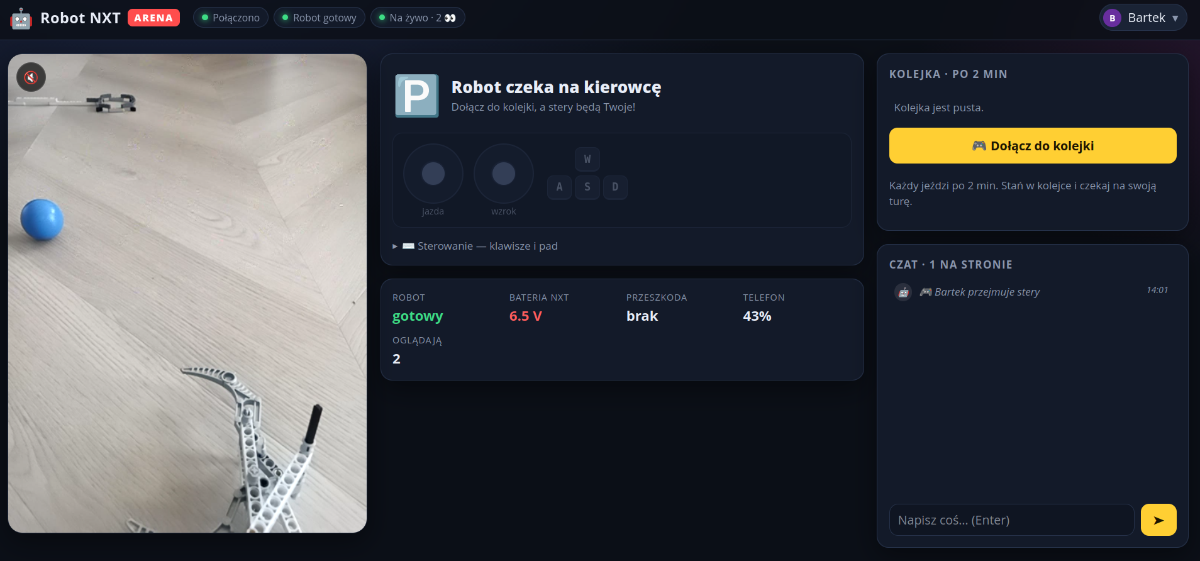
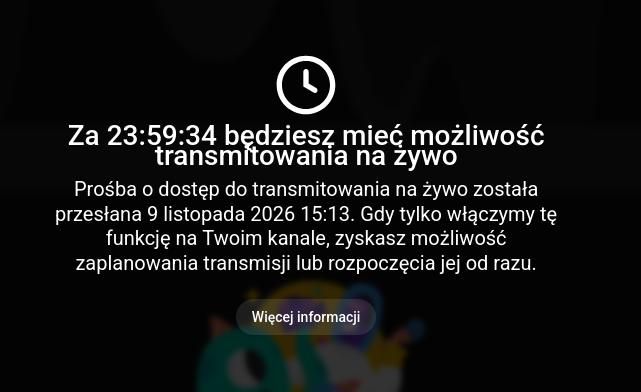
Hello everyone! Dzisiaj o 19:00 odpalam stream, w którym to Wy będziecie głównymi bohaterami!

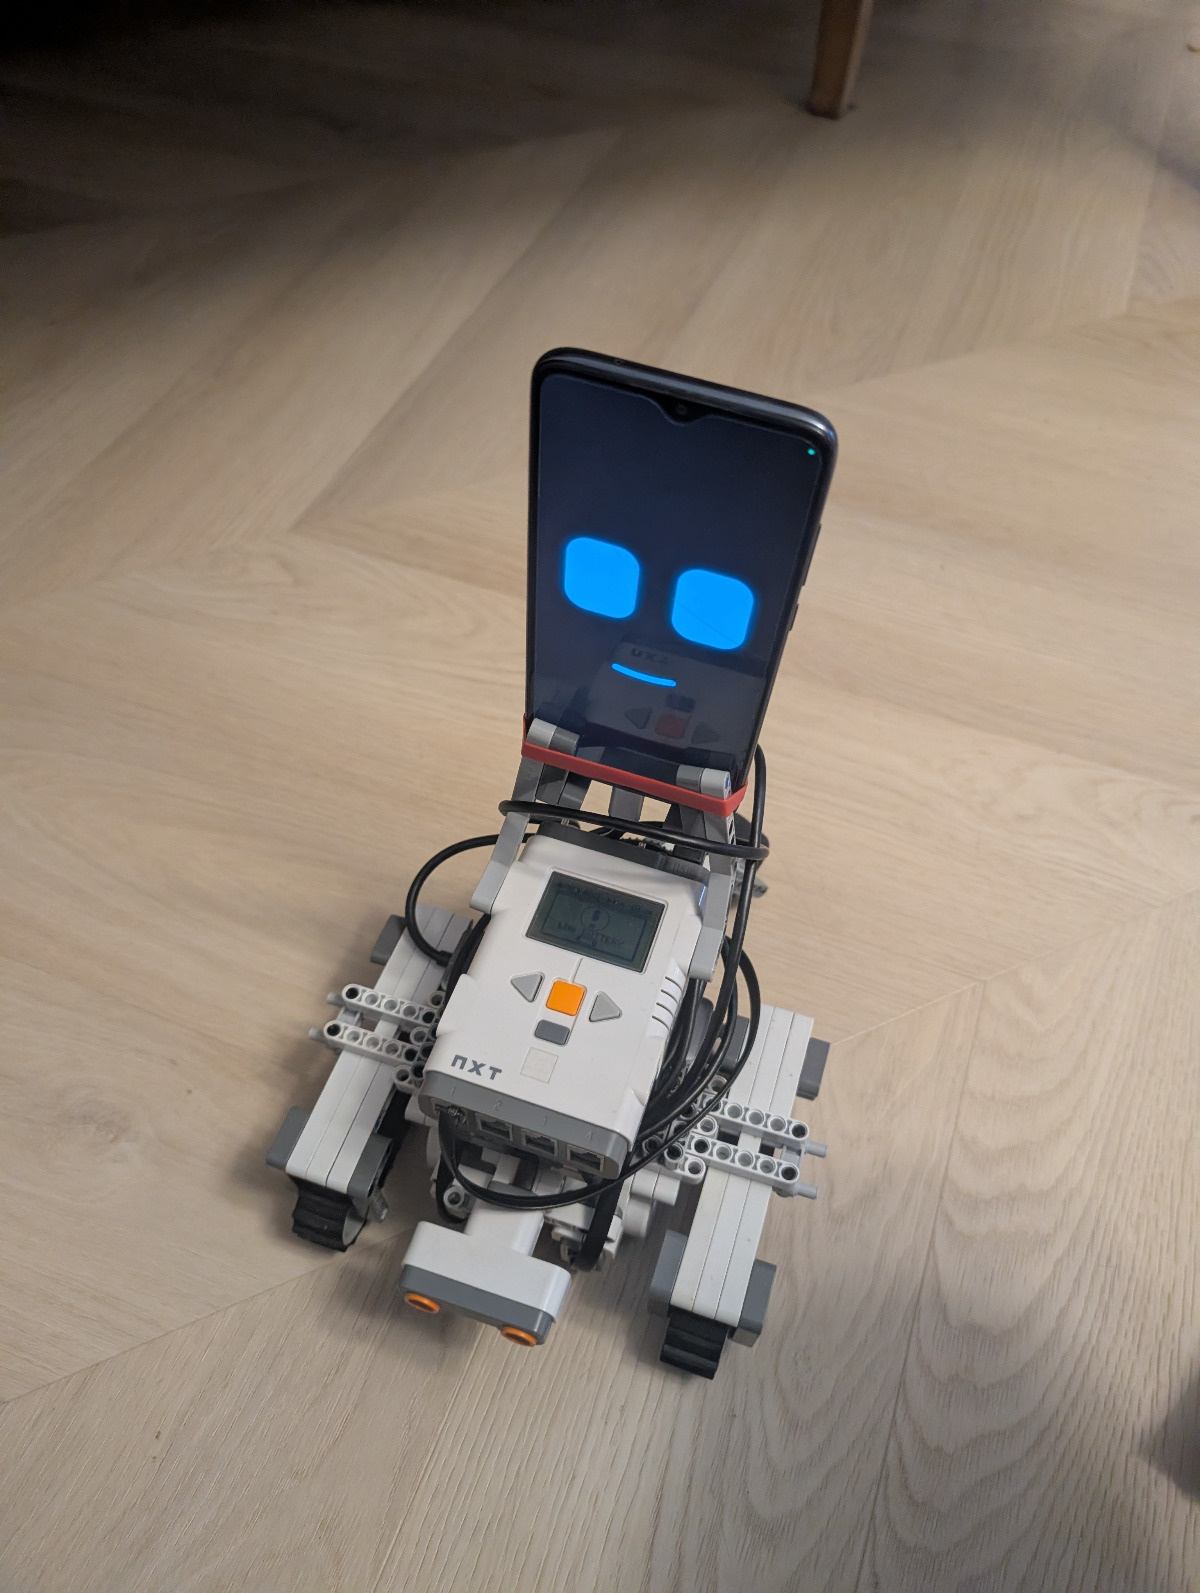
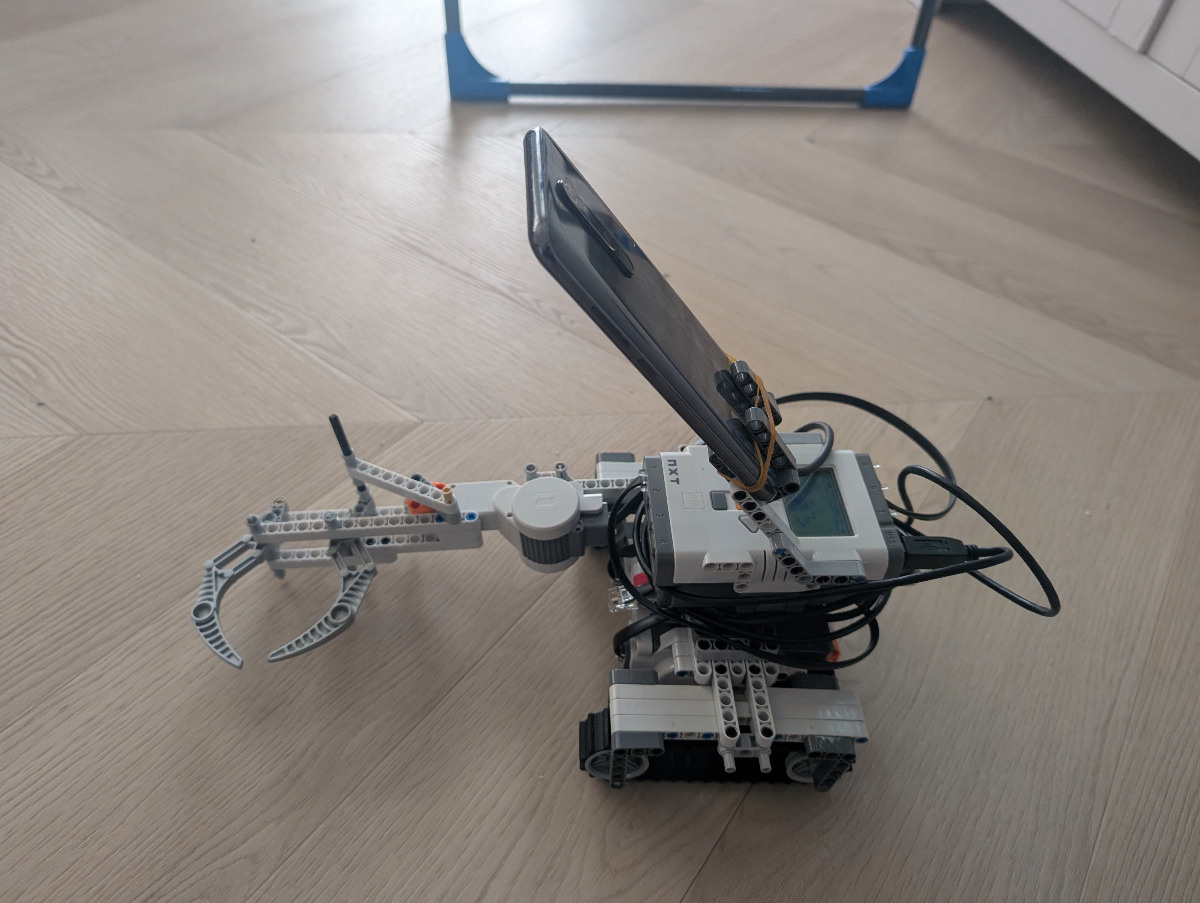
Spośród plusujących wybiorę osoby, które będą mogły zdalnie sterować moim robotem — bawimy się, aż padnie bateria! Szykujcie się, a ja lecę po paczkę baterii

Chętni będą musieli założyć konto na mojej stronie, którą właśnie uruchamiam. Link i resztę informacji podam w ciągu najbliższych godzin.

Śledźcie tag żeby niczego nie przegapić!

Piorunować i obserwować tag! :)

Pokaż więcej komentarzy (4)

Gruba ryba

w Hydepark

26piorunów

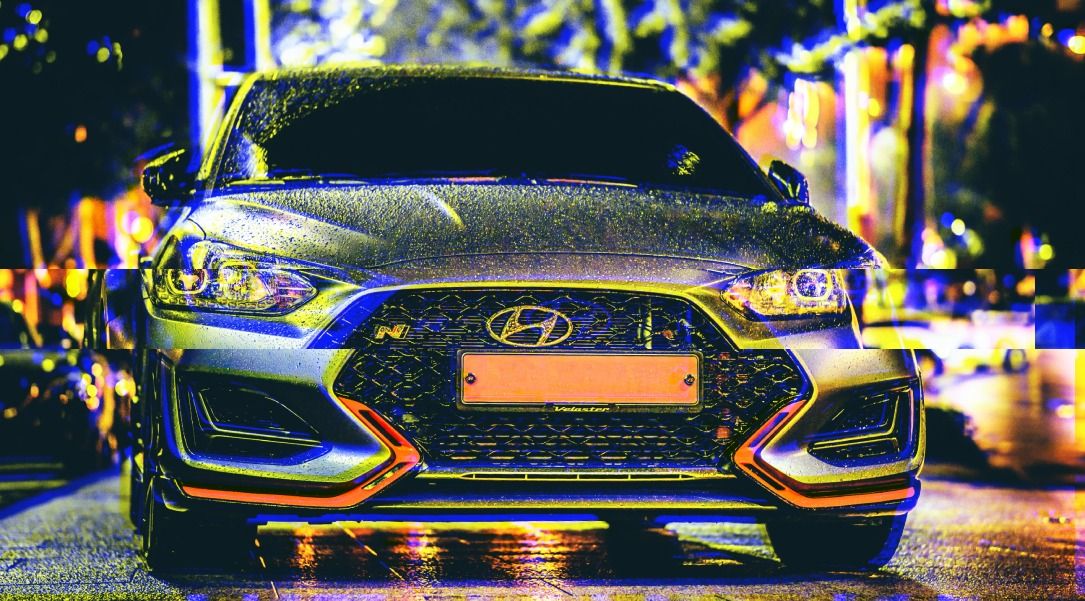
Auta są zabezpieczone niczym chińskie kamerki internetowe ¯\\(ツ)/¯

ps. tak, pchane czatem, ale opracowanie tego ręcznie to dzień pracy więc sami rozumiecie.

Honda, Nissan, Infiniti, Acura – 2022

Sam VIN wystarczał w demonstracji.


Badacze Sam Curry i współpracownicy odkryli błędy w usługach telematycznych SiriusXM Connected Vehicle Services.

* Punktem wyjścia był numer VIN.

* Można było zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik (w modelach obsługujących tę funkcję).

* Zlokalizować samochód.

* Włączyć klakson i światła.

* Uzyskać dane właściciela, w tym imię, nazwisko, e-mail, telefon i adres.

* W określonych przypadkach przejąć dostęp do konta.


Nie było potrzeby fizycznego kontaktu z samochodem.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars

Hyundai i Genesis – 2022

Podatność w aplikacji i API producenta.

* Wystarczał adres e-mail przypisany do konta właściciela.

* Badacze ominęli mechanizm autoryzacji.

* Mogli przejąć konto użytkownika.

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć światła i klakson.

* Uzyskać lokalizację pojazdu.


Atak można było przeprowadzić przez internet, z dowolnego miejsca. Hyundai załatał problem po zgłoszeniu.

https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Kia – 2024

Numer rejestracyjny zamiast kluczyka


To jeden z najciekawszych przypadków.

Podatność znajdowała się w internetowym portalu dealerskim Kia.

Badacze wykazali możliwość:

* lokalizacji samochodu;

* otwierania i zamykania zamków;

* uruchamiania i wyłączania silnika;

* uruchamiania klaksonu;

* uzyskania danych osobowych właściciela;

* dodania własnego adresu e-mail jako dodatkowego użytkownika samochodu.


Co szczególnie istotne: demonstracja wykorzystywała numer rejestracyjny pojazdu. Badacze mogli uzyskać dostęp do funkcji samochodu w czasie krótszym niż 30 sekund.

Problem dotyczył samochodów wyposażonych w odpowiedni moduł zdalnego sterowania, również bez aktywnej subskrypcji Kia Connect.

Podatności zostały naprawione.

https://www.bleepingcomputer.com/news/security/kia-dealer-portal-flaw-could-let-attackers-hack-millions-of-cars/
Spireon / LoJack – 2022–2023


To przypadek dotyczący dostawcy telematyki obsługującego bardzo dużą liczbę pojazdów.

Badacze wykazali możliwość uzyskania uprawnień administratora do panelu zarządzania flotą.

Potencjalne możliwości:

* lokalizowanie pojazdów;

* otwieranie zamków;

* uruchamianie silników;

* dezaktywacja rozruszników;

* wysyłanie poleceń do urządzeń telematycznych;

* aktualizacja ich oprogramowania.


Szacowana skala ekspozycji wynosiła około 15,5 mln pojazdów. Nie oznacza to, że wszystkie te auta zostały przejęte.


https://arstechnica.com/cars/2023/01/hackers-discover-that-vulnerabilities-are-rife-in-the-auto-industry/
Subaru STARLINK – 2025

Zdalne przejęcie funkcji samochodu przez internet


Wykryli poważną podatność w panelu administracyjnym Subaru STARLINK.

Co można było zrobić:

* Zdalnie otworzyć i zamknąć samochód.

* Uruchomić i wyłączyć silnik.

* Włączyć klakson.

* Zlokalizować samochód.

* Odczytać historię lokalizacji z ostatnich 12 miesięcy.

* Uzyskać dane osobowe właściciela.

* Przypisać siebie jako autoryzowanego użytkownika pojazdu bez powiadomienia właściciela.


Co było potrzebne?

Dane pozwalające zidentyfikować właściciela, np. nazwisko, kod pocztowy, numer telefonu, e-mail, VIN lub numer rejestracyjny – zależnie od sposobu wyszukiwania.

Nie było konieczne:

* podejście do samochodu;

* podłączenie do OBD;

* posiadanie kluczyka;

* wykorzystanie urządzenia radiowego.


Badacze przetestowali dostęp na dwóch samochodach za zgodą ich właścicieli, w tym Subaru Impreza 2023.

Subaru usunęło podatność w ciągu 24 godzin od zgłoszenia.

https://www.wired.com/story/subaru-location-tracking-vulnerabilities/

https://www.securityweek.com/subaru-starlink-vulnerability-exposed-cars-to-remote-hacking/

https://www.jdsupra.com/legalnews/ethical-hacker-uncovers-vulnerability-4263025/
Subaru STARLINK – 2017

Badacz: Aaron Guzman.

Wykrył osiem podatności w komunikacji aplikacji mobilnej i internetowej z serwerami STARLINK.

Możliwe działania:

* Otwieranie i zamykanie drzwi.

* Sterowanie światłami i klaksonem.

* Dostęp do historii lokalizacji.

* Dodawanie nowych użytkowników z uprawnieniami właściciela.

* Uzyskanie zdalnego dostępu do funkcji samochodu bez wiedzy właściciela.


Problem dotyczył niewłaściwego zabezpieczenia tokenów uwierzytelniających.

Ważne: nie wykazano możliwości ingerencji w hamulce, kierownicę czy sterowanie napędem.

https://www.bitdefender.com/en-us/blog/hotforsecurity/researcher-finds-basic-mistakes-subarus-starlink-service
Volkswagen Golf GTE / Audi A3 e-tron – 2018

Badacze DEFION odkryli podatność pozwalającą na zdalne wykonanie kodu z uprawnieniami administratora (root) w systemie multimedialnym MIB.

* W przypadku Audi A3 e-tron podatna usługa była osiągalna przez internet, przez połączenie komórkowe.

* Możliwe było zdalne przejęcie systemu multimedialnego.

* Badacze uzyskali dostęp do drugiego procesora systemu MIB.

* Zbadali możliwość wysyłania komunikatów do magistrali CAN.


Ograniczenie: zabezpieczenia bramki CAN uniemożliwiły wykazanie wpływu na krytyczne systemy jazdy. Nie udowodniono zdalnego sterowania hamulcami ani kierownicą.

Ważne rozróżnienie: podatność Golfa wykorzystywana w badaniu wymagała bliskości samochodu i połączenia z jego hotspotem Wi-Fi. Natomiast Audi A3 e-tron miało osobną ścieżkę dostępu przez internet.

https://defion.security/en/research-labs/volkswagen-auto-group-mib-infotainment-system-unauthenticated-remote-code-execution-as-root/
Škoda / Volkswagen – podatność API i sam VIN (2023)

Badacze PCAutomotive odkryli dwie podatności w chmurze Škoda Connect:

* CVE-2023-28900

* CVE-2023-28901


Znając VIN samochodu, można było uzyskać:

* pseudonim użytkownika przypisanego do samochodu;

* informacje o ostatnich podróżach;

* daty i godziny przejazdów;

* zużycie paliwa;

* średnią i maksymalną prędkość;

* czas trwania podróży.


Podatności dotyczyły backendu internetowego, a nie fizycznego dostępu do samochodu.

Nie umożliwiały otwierania drzwi ani uruchamiania silnika.

Problem zgłoszono w listopadzie 2022 r. i naprawiono w grudniu 2022 r.

https://pcacybersecurity.com/resources/advisory/vulnerabilities-in-skoda-and-volkswagen-vehicles
Volkswagen, Audi, Škoda, SEAT – wyciek Cariad (2024)

Poważny incydent bezpieczeństwa chmury AWS należącej do ekosystemu Volkswagen Group.

Dotyczył około 800 000 samochodów elektrycznych.

Ujawnione dane obejmowały:

* lokalizacje pojazdów;

* historię ich przemieszczania;

* czasy włączania i wyłączania;

* dane kontaktowe części właścicieli;

* w niektórych przypadkach bardzo dokładne współrzędne GPS.


Około 460 000 pojazdów miało ujawnione precyzyjne dane lokalizacyjne.

Nie była to podatność pozwalająca wydawać polecenia samochodowi. Był to poważny wyciek danych telematycznych.

https://www.theverge.com/2024/12/30/24332181/volkswagen-data-leak-exposed-location-evs

Pokaż więcej komentarzy (5)

Gruba ryba

w Hydepark

28piorunów

Bardzo was wszystkich przepraszam, ale niestety streaming musi odbyć się jutro, ponieważ na uruchomienie trzeba czekać 24h o czym nie wiedziałem. Więc jutro dopnę resztę rzeczy, zrobię deployment i bawimy się jutro o 19. Do tego czasu piorunujcie, niech wpisa trafi na główną to będziemy się fajnie bawić :D


Pokaż więcej komentarzy (3)