WujekAlienLider
3piorunów


Kategoria: Hydepark
WujekAlienLider
3piorunów
RzeznikLider
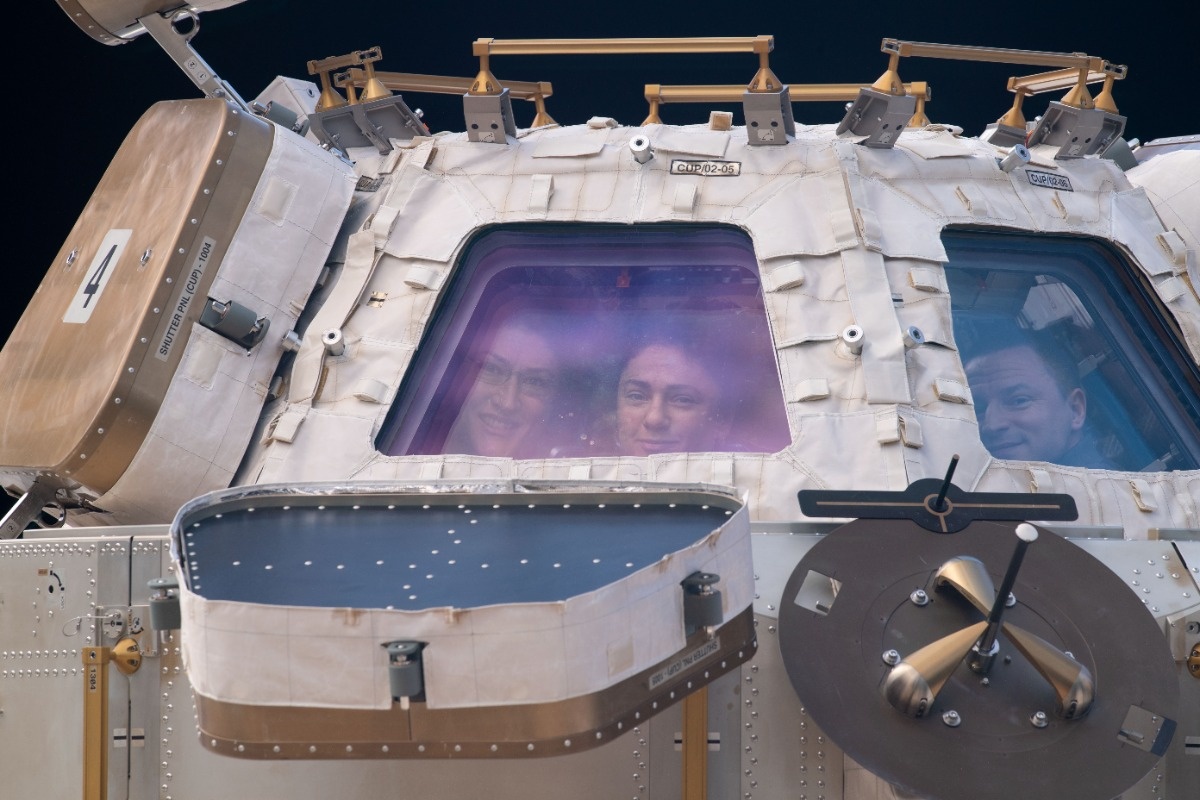
3piorunówAstronauci (od lewej) Christina Koch, Jessica Meir i Andrew Morgan wyglądają przez kopułę Międzynarodowej Stacji Kosmicznej, będące „oknem na świat”. Cała trójka monitoruje przylot i przejęcie transportowca Cygnus. więc tak wygląda słynna Cupola od zewnątrz. Warto zwrócić uwagę na masywne osłony okien. Data: 04.11.2019
dez_GURU
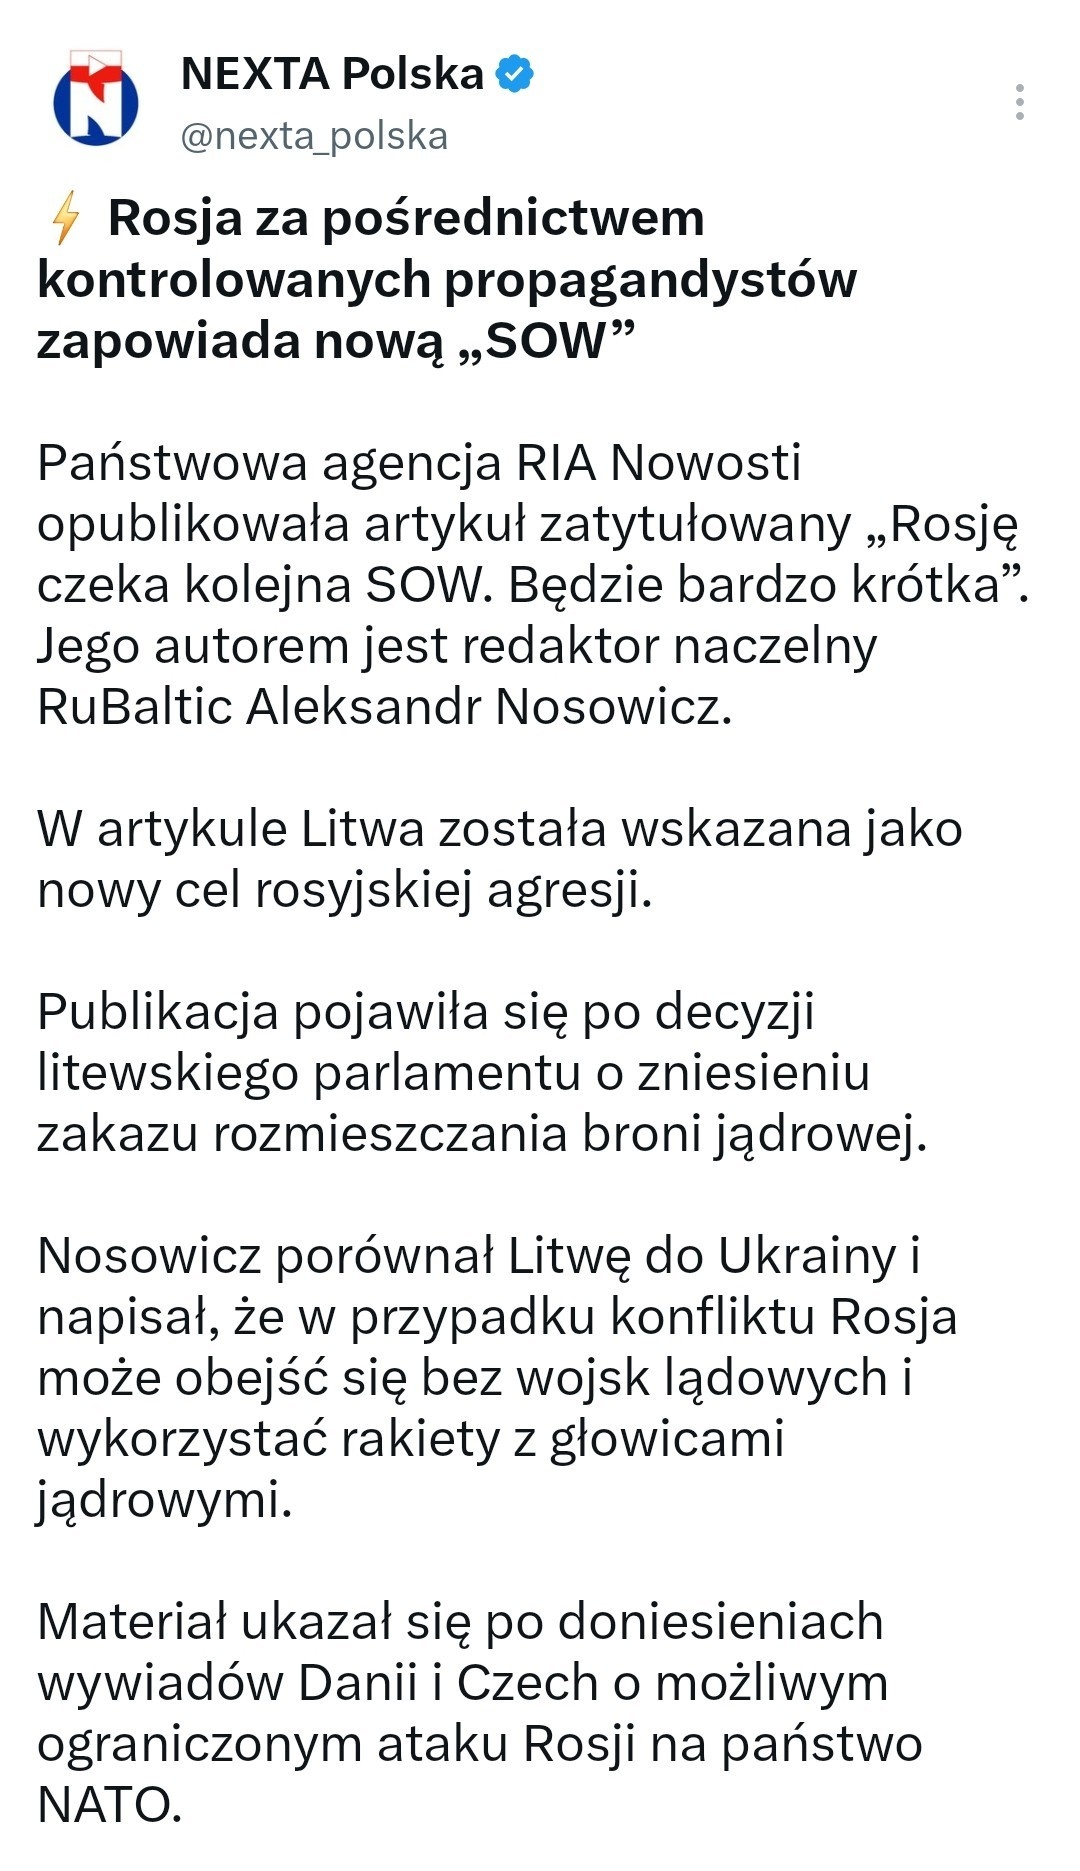
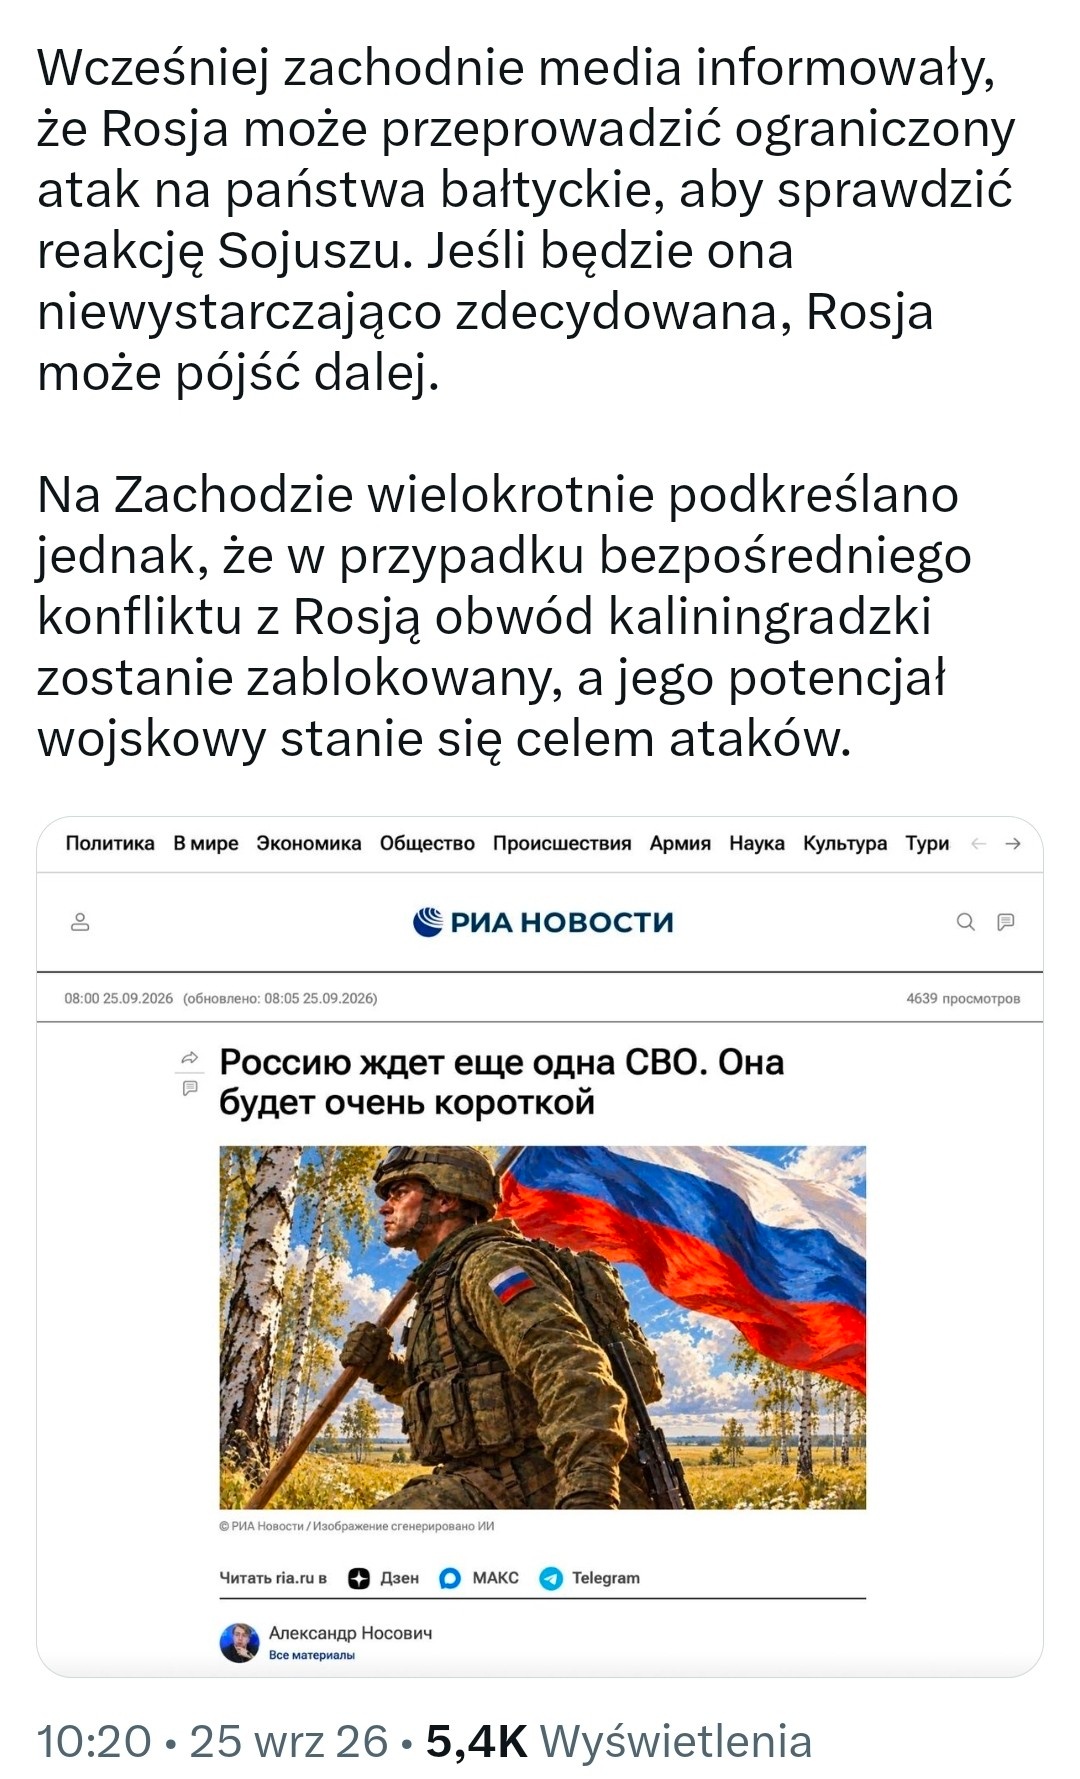
5piorunówArtykuł usunęli. Robią to co potrafią najlepiej, sieją strach i dezinformację zamiast zająć się wewnętrznymi sprawami.
 666Osobistość0piorunów
@dez_ Bialorus i Ukraincy chca rozszerzenia konfliktu? no niewiarygodne. Dlatego pomaganie im to powinna byc matematyka jak w excelu, bez emocji.

tomasz-frankowskiAutorytet
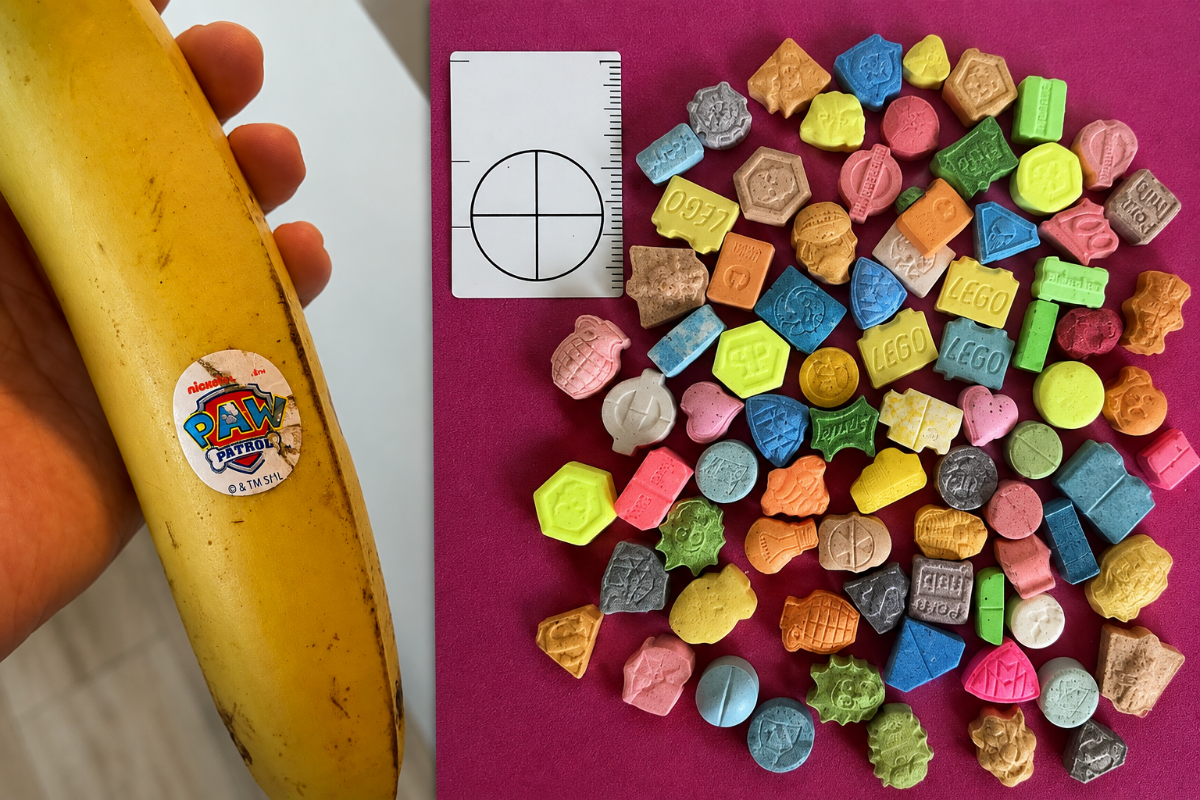
5piorunówBranża bananów coraz bardziej przypomina scenę mdma xD
#heheszki

wonszFanatyk
6piorunówWykonawca: Busta Rhymes
Utwór: Gimme Some More
Album: Extinction Level Event: The Final World Front
Rok wydania: 1998
Chyba obok Cypress Hill jedyne co jakoś mi podchodziło, a ten kawałek przywołuje dobre wspomnienia, core memory unlocked...


enderwigginOsobistość
7piorunów
enderwigginOsobistość
1piorunów
StaryPijanyFenomen
11piorunów
 ThereforeeGruba ryba1piorunów
@StaryPijany is that you?
 ErwinoRommeloGURU1piorunów
( ͡ʘ ͜ʖ ͡ʘ)
DeykunLider
6piorunów

THC-THCKoneser
1piorunówTetrahydrokannabinol, znany przede wszystkim jako THC lub delta-9-THC, jest jednym z najbardziej charakterystycznych fitokannabinoidów występujących naturalnie w konopiach. To właśnie ten związek odpowiada za psychoaktywne właściwości wielu produktów konopnych, dlatego od dziesięcioleci
Nervous99Inspirator
0piorunów
WujekAlienLider
4piorunówGdy wjeżdża piąteczek
#piatekpiateczekpiatunio
Nervous99Inspirator
1piorunówKiedy grasz na wysokim pingu
https://9gag.com/gag/a6ZW2Q2?utm_source=copy_link&utm_medium=post_share
WujekAlienLider
4piorunów118 731 736 - 350 - 350 - 250 - 150 = 118 730 636
zaległości
---
Wpis dodany za pomocą hejtostats.pl. @Marvin certified! #statsbymarvin

intyLider
9piorunówChiny zalały lata temu rynek tanimi LCD, japończycy pozamykali swoje fabryki bo się nie opłacało a teraz chińscy giganci LCD podnoszą ceny.
https://spidersweb.pl/2026/09/ida-podwyzki-cen-telewizorow-2026-q4.html
 WujekAlienLider7piorunów
@inty kto mógł to przewidzieć? ( ͡~ ͜ʖ ͡°)
 bobseMocarz4piorunów
Co ty linkujesz, na rany Chrystusa!?
 intyLider0piorunów
@bobse tak spidersweb to w 85% ma gówniane artykuły ale tutaj się powołuje na dane koreańców - dobra ciekawostka
ThereforeeGruba ryba2piorunów@inty Na jakie dane lmao XD
Oni nawet nie napisali, jakie to podwyżki mają być. xD
To jest "artykuł" napisany na bazie ploteczek. Ale gówno, jak cały Spidersweb XD
A wisienką na torcie tutaj jest pierdolnięcie wykresu cen do końca 2025, gdzie ceny spadają. XDDDDD
inb4 tak, oryginalne źródło też nie posiada tej informacji. cały artykuł jest napisany na bazie "słyszeliśmy że producenci dostali maila, źródło: zaufaj mi"
enderwigginOsobistość
8piorunów

ShivaaFanatyk
15piorunówSiema hejto! Spieszę życzyć Wam miłego pjonteczku i smacznej kawusi 💕
Jak się bawicie w ten weekend? 😁
 bojowonastawionaowcaMistrz4piorunów
@Shivaa aktualnie w pociągu do Krynicy-Zdrój, odpocząć w kurorcie jak na starego człowieka przystało :p
 ShivaaFanatyk1piorunów
@bojowonastawionaowca życzę miłego wypoczynku ♥️
 nobodysFanatyk1piorunów
@Shivaa W niedzielę na pewno chciałbym wyjść na kilka godzin na motur, przewietrzyć głowę

TrupusGruba ryba
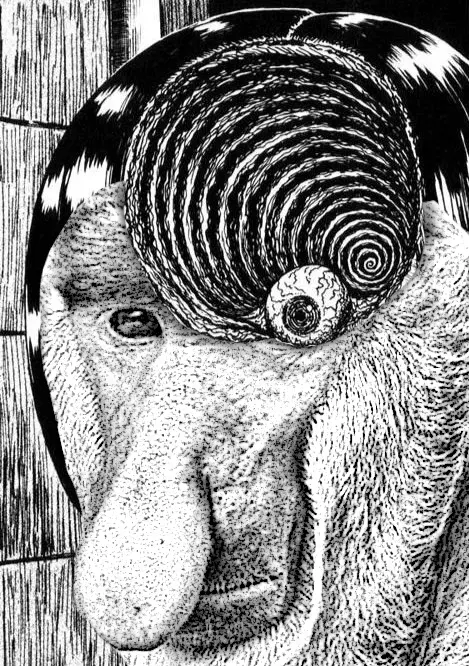
7piorunówWirowanie - Junji Itō'wane

30ohmGURU
15piorunówZa moment będzie znów sraka o wycieku danych pacjentów z kolejnego systemu dla przychodni. Dzisiaj nie o tym, ale o zlewaniu procedur bezpieczeństwa IT w sektorze medycznym.
Od pół roku chodzę po różnych przychodniach prywatnych albo państwowych raz z małym raz ze starszym pacjentem. Obserwuje ten dramat zwany sektorem ochrony zdrowia. Pewne rzeczy wywołują u mnie śmiech a inne zapalają czerwone lampki.
Czy jakieś wycieki mnie dziwią? Nie, za długo pracuje w IT gdzie duży procent mojej drogi zawodowej jest związany z bezpieczeństwem. Większość ma wywalone na rodo, przetwarzanie i ochronę danych.
W jednej z przychodni będąc po raz pierwszy, na start rozwaliło mnie, że proszą o płacenie gotówką a nie kartą. Terminal oczywiście jest. To już samo w sobie jest podejrzane. Czyżby komornik siedział na kontach?
Wprowadzanie danych medycznych po rejestracji w specjalnym oddzielnym pokoju, aby inni pacjenci nie słyszeli. Podejście 10/10.
Wchodzimy do gabinetu i widzę bardzo ciekawy eksponat. Lekarz na biurku ma laptopa który na oko ma tak średnio 18 lat. Skąd wiem? Sam miałem właściwie identyczny z tej samej serii lub nawet identyczny, kupiony pod koniec 2008 roku.
Wychodził on wtedy z vistą, dało się zrobić downgrade do windows xp. Windows 7 też działał., o 10 nie mam pojęcia bo komputer po tych 8 latach używania można było uznać za trupa. Mimo dość wysokiej ceny jakość wykonania była kiepska. Ten egzemplarz wyjątkowo dobrze się trzyma jak na wiek. Pewnie wklepują tylko dane do systemu. Czy tam przypudrowali wsadzając dysk ssd - nie wiem.
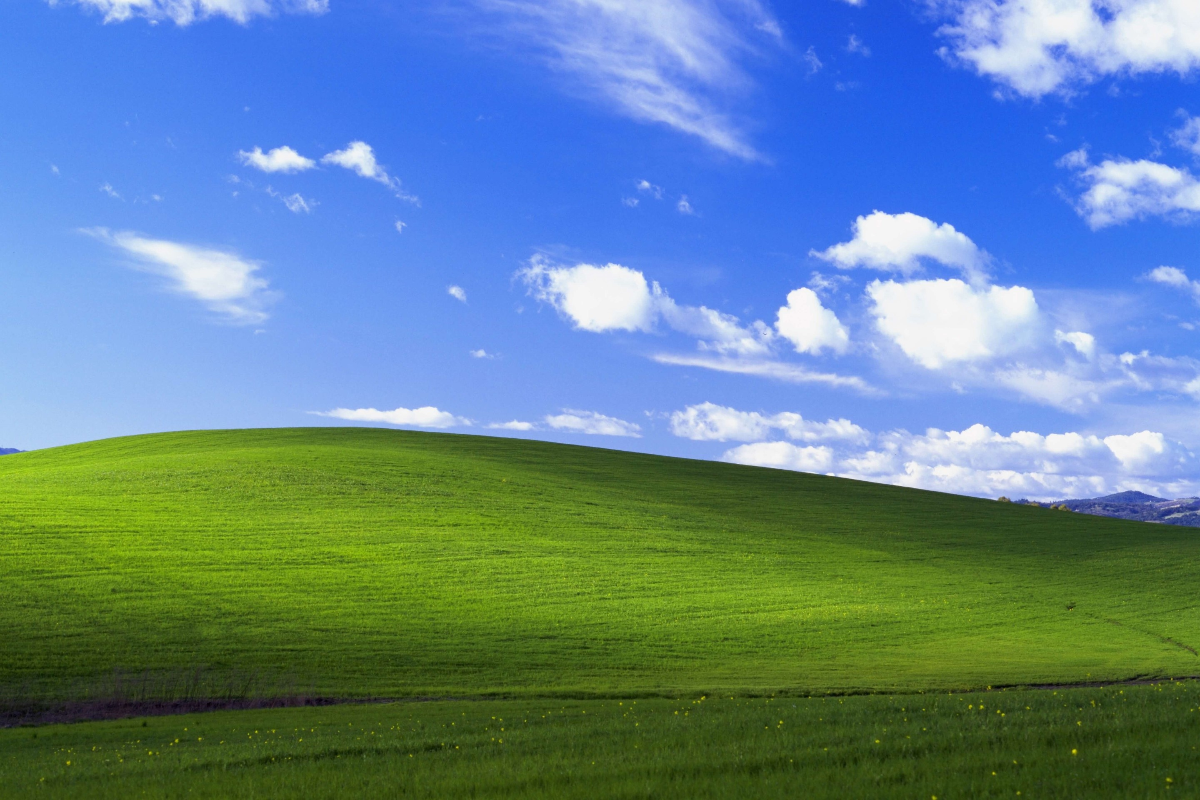
Największym zaskoczeniem jednak był widoczny na dole charakterystyczny niebieski pasek. Tak, w roku 2026 używają windows xp. Pozostaje mieć nadzieje, że bez dostępu do internetu. Jeśli taki dostęp jest, to gratuluje bo sami się wystawiają na wyciek danych. Wystarczy otwarcie jakiegoś maila z syfem na tym komputerze lub innym w tej samej sieci. Jestem pewny, że nie ma żadnej separacji w sieci. Big happy lan do wszystkiego.
Tutaj przechodzimy do sedna problemu. Myślenia, że skoro działa to po co zmieniać. Niestety ale czasy się zmieniły. Sprzęt może działać, ale będzie zbyt stary na oprogramowanie które jest bezpieczne. Niektórzy zapytają dlaczego nie zrobią np. #linux
po pierwsze to te gówno systemy medyczne nie działają pod innym systemem jak #windows a po drugie na ten konkretny model laptopa nie powstały nigdy sterowniki pod linux do komponentów które ma w sobie.
#cyberbezpieczenstwo #programowanie #zdrowie #programista15k
 jakibytuloginGruba ryba2piorunów
sprzęt to jedno, ale samo oprogramowanie też nie jest najwyższych lotów. W 2026 roku leci info, że załatano SQL injection to witki opadają.
 LondoMollariFanatyk2piorunów
sprzęt to jedno, ale samo oprogramowanie też nie jest najwyższych lotów. W 2026 roku leci info, że załatano SQL injection to witki opadają.
@jakibytulogin I dlatego tylu "programistów" poleciało z powodu AI. Claude czy Codex, o ile się naprawdę nie postarasz, takiej dziury nie zostawią.
 CatharsisOsobistość1piorunów
Co do SQL injection to jest jeszcze śmieszniejsza sprawa bo w dzisiejszych czasach jest naprawdę trudno żeby w ogóle dopuścić do takiego ataku. Jak się uczyłem programować w technikum 10 lat temu to żeby zrozumieć naturę takiego ataku chciałem sobie go sam na sobie przeprowadzić. I mi się kurde nie udało przez dłuższy czas ponieważ dosłownie każda technologia po drodze miała już wbudowaną automatyczną ochronę przed tym. Mam na myśli wszelkie biblioteki, frameworki, ORMy itp (stack full JS). Jak już się poddałem i po prostu zrobiłem czystą aplikacje w PHP z ręcznie wpisanymi kwerendami w zmiennych które potem podmieniałem na inputy użytkownika to dostałem kolejny zonk bo okazało się, że bieda hosting PHP za 5zł miesięcznie z którego wtedy korzystałem miał wbudowaną ochronę przed SQL injection jeszcze na samym serwerze niezależnie od aplikacji użytkownika xD. A to było 10 lat temu.
LondoMollariFanatyk1piorunów@Catharsis A to swoją drogą. Większość cywilizowanych frameworków przed tym chroni, więc potrzeba, aby ktoś a) klepał swój własny framework/ORM b) obchodził framework, bo jego, super-unikatowy use case wymaga użycia klejonego SQLa. 99.99% super-unikatowych use case'ów, to przypadki, kiedy autor nie zna frameworka jaki używa, i nie wie jak coś w nim zrobić.
 RagnarokkGURU1piorunów
@30ohm A gdzie w Polsce nie zlewaja (lub w ogole nie znaja procedur) bezpieczenstwa? :smiley:
enderwigginOsobistość
11piorunów