


voy.WuFanatyk
0piorunówsk⁎⁎⁎⁎syn zdechł w szpitalu.


Kategoria: Hydepark
voy.WuFanatyk
0piorunówsk⁎⁎⁎⁎syn zdechł w szpitalu.

mannorothLider
1piorunów
mannorothLider
4piorunów
 ErwinoRommeloGURU0piorunów
xdd jokes on you normixy, 100pki widac ! ehh ale prime Emme Watson to bym opierdolil jak niedzielny obiadek u mame.
mannorothLider
1piorunów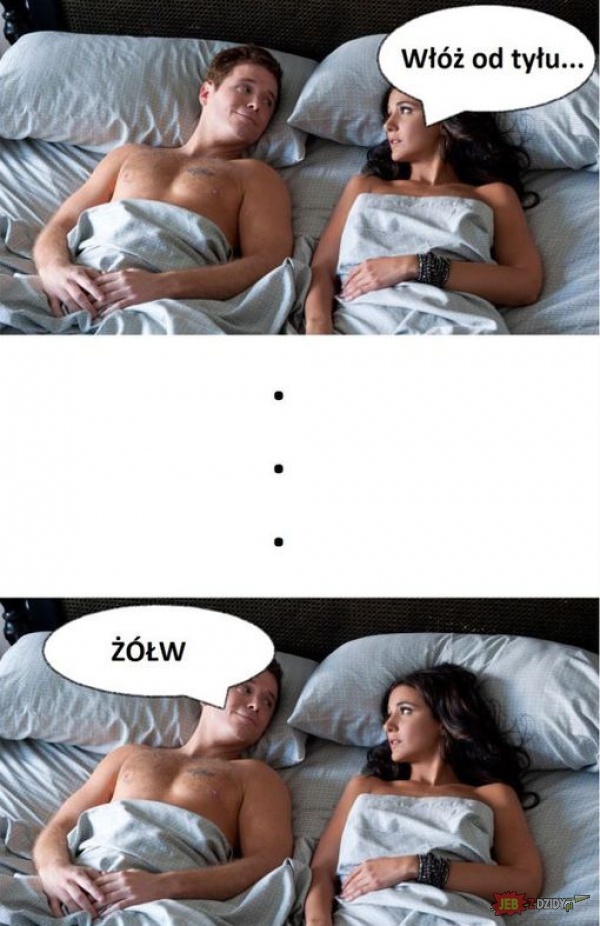

HoszinGruba ryba
5piorunówco tam u was słychać? #chcepogadac jak tam wam mijają te jesienne dni?
ErwinoRommeloGURU1piorunówCh⁎⁎⁎ia I zamula zrobie sobie zaraz herbatke I moze cos poklikusiam
 HoszinGruba ryba1piorunów
@ErwinoRommelo co poklikusiasz? jakaś gra?
ErwinoRommeloGURU0piorunów@Hoszin nier automate sobie puszcze na gabepadzie pod kocykiem
HoszinGruba ryba0piorunów@ErwinoRommelo nier podobno fajna gierka.
 Herr_TygrysekAutorytet0piorunów
normalnie
HoszinGruba ryba0piorunów@Herr_Tygrysek czyli nic ciekawego?
mannorothLider
6piorunów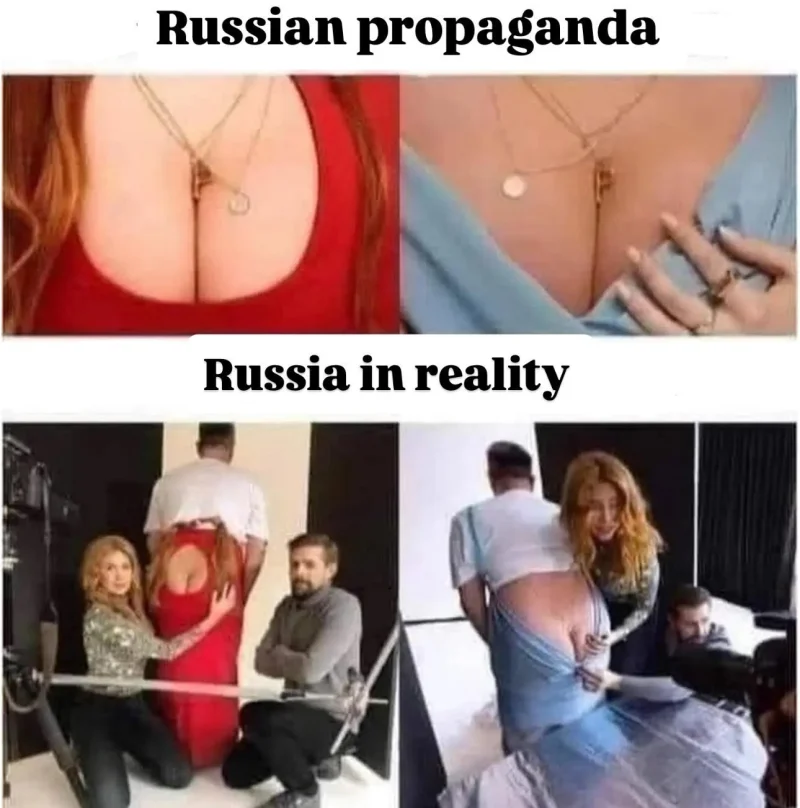
boriMistrz
10piorunówDialog z żoną (Ż):
Ż: Kotuś, co robisz?
Ja: Piszę list.
Ż: Wysłać Ci go jutro?
Ja: Nie, tego listu się nie wysyła tylko chowa w szufladzie.
Żona pobladła.
 NemrodGURU5piorunów
Zadzwoniła już po służby?
ErwinoRommeloGURU5piorunówXdd jak rozowa pszema kiedy odbierala paczke na pana cebulezrosolu, sluchaj no bejbe jest taki portal ze smiesznymi obrazkami i tam kiedys moderowal taki owca…
 bojowonastawionaowcaMistrz5piorunów
@ErwinoRommelo to były czasy, teraz już nie ma czasów
 boriMistrz2piorunów
@ErwinoRommelo Pszemek [*]
ErwinoRommeloGURU1piorunów@bori wszystko gra u niego pozdrowie jak bedziemy gadac
NemrodGURU
5piorunów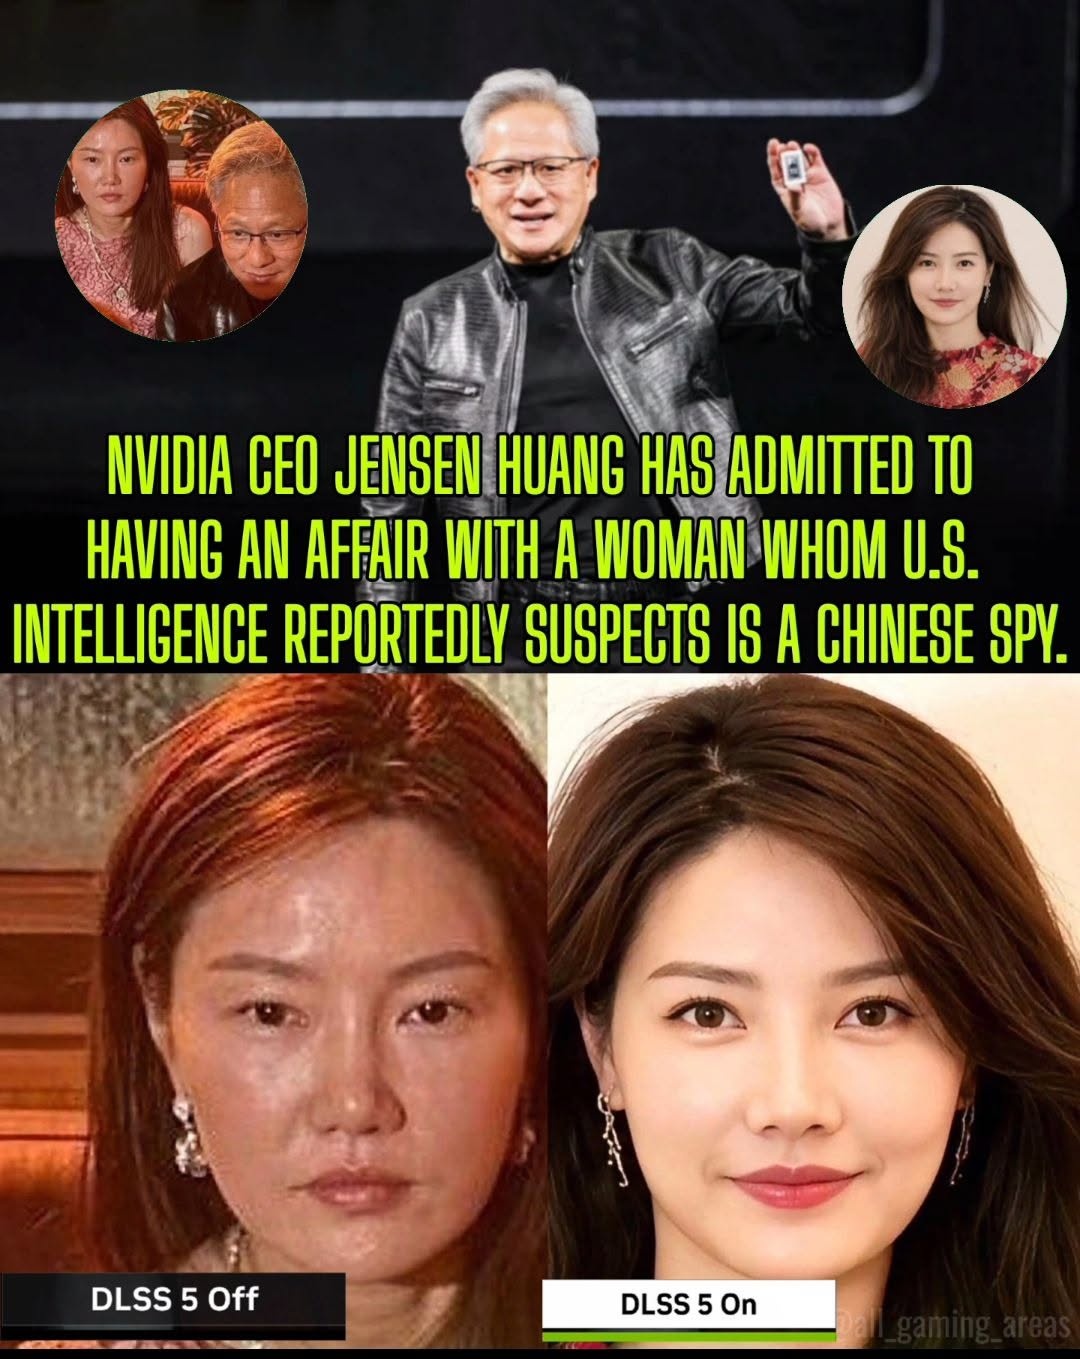
malkontenthejterzynaAutorytet
14piorunów#mhkradniezx trochę #polityka
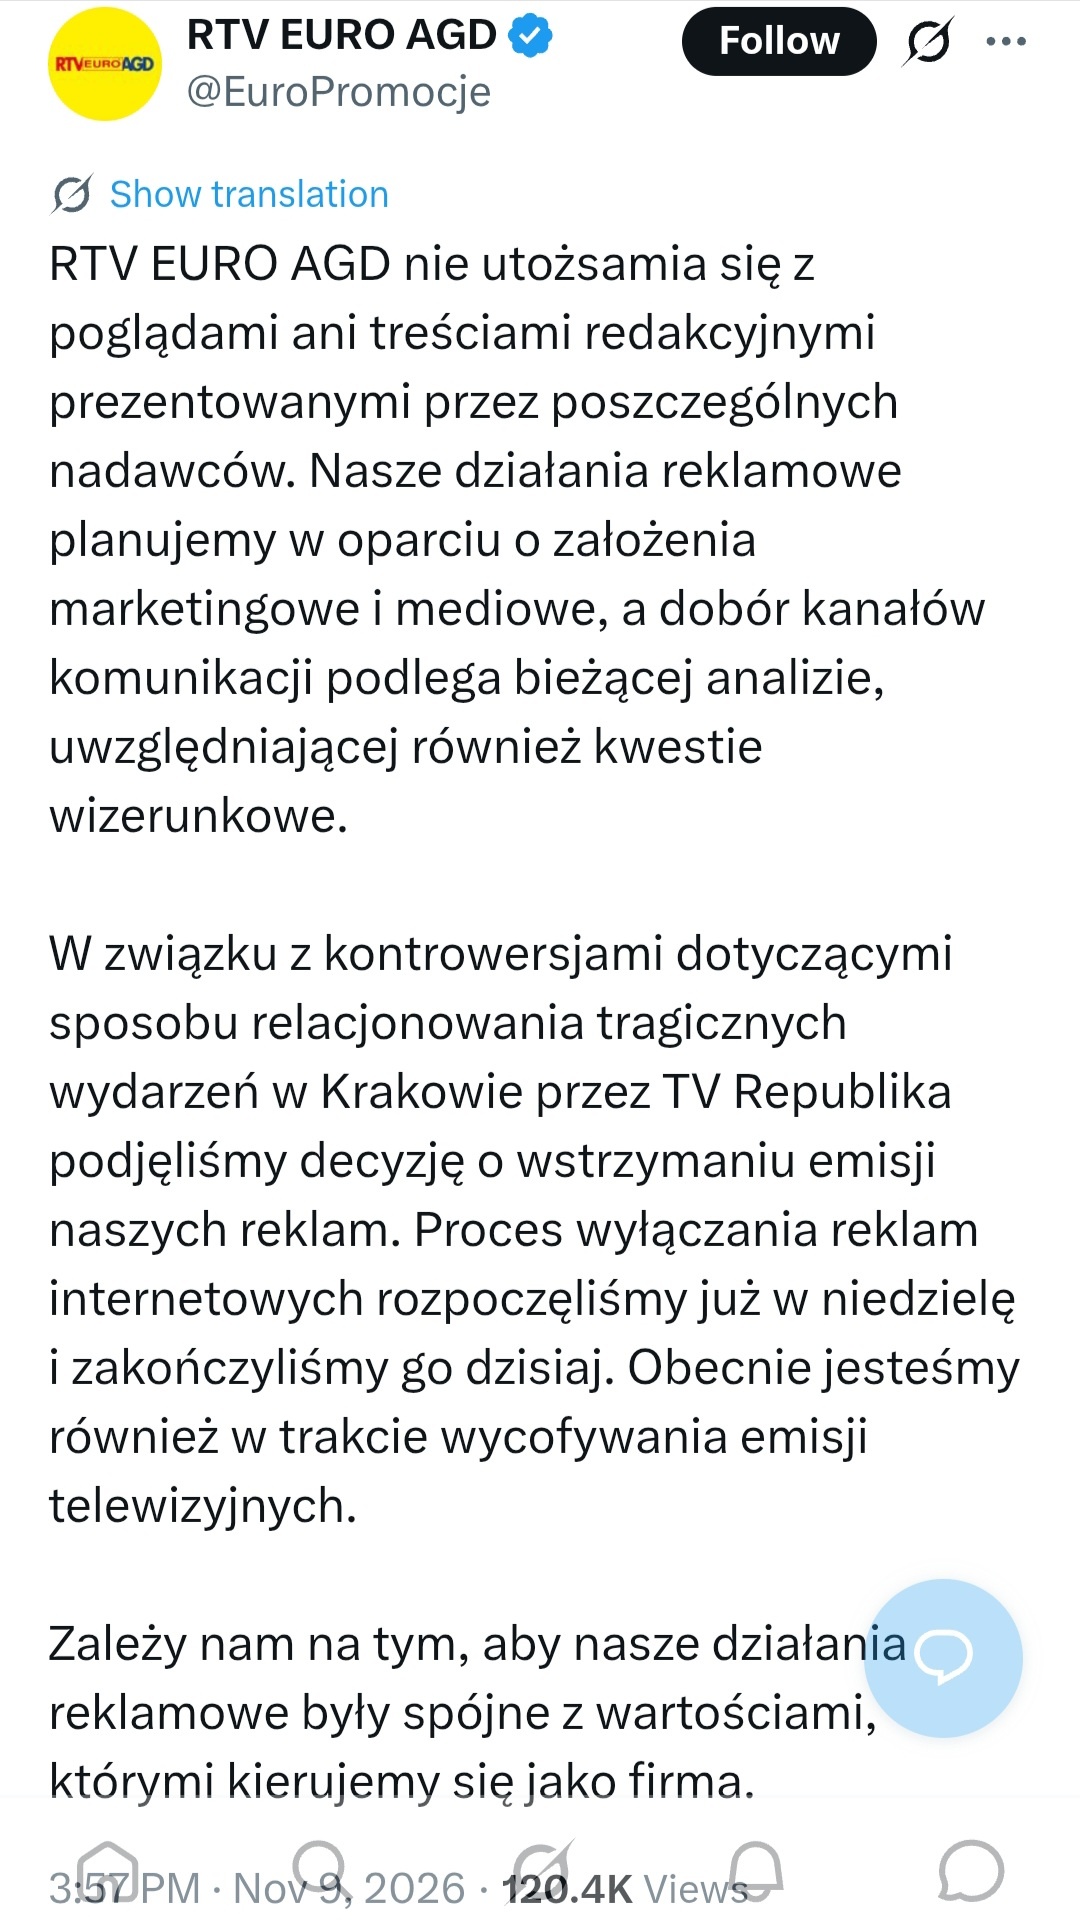
 npnptcnAutorytet5piorunów
@malkontenthejterzyna wykończą tych emerytów zbiórkami. Dojadą na nich do wyborów, a potem kasa popłynie szerokim strumieniem.
 tomek-kowalskiSum3piorunównpnptcnAutorytet2piorunów
@tomek-kowalski mi trochę tak, bo wielu z nich jest już nieporadnych umysłowo i to wykorzystują, robiąc im jeszcze większą sieczkę z mózgu, kreując alternatywną rzeczywistość. Nie różni się to od wciskania garnków, czy złodziejstwa metoda na wnuczka

GordonLamemanFanatyk
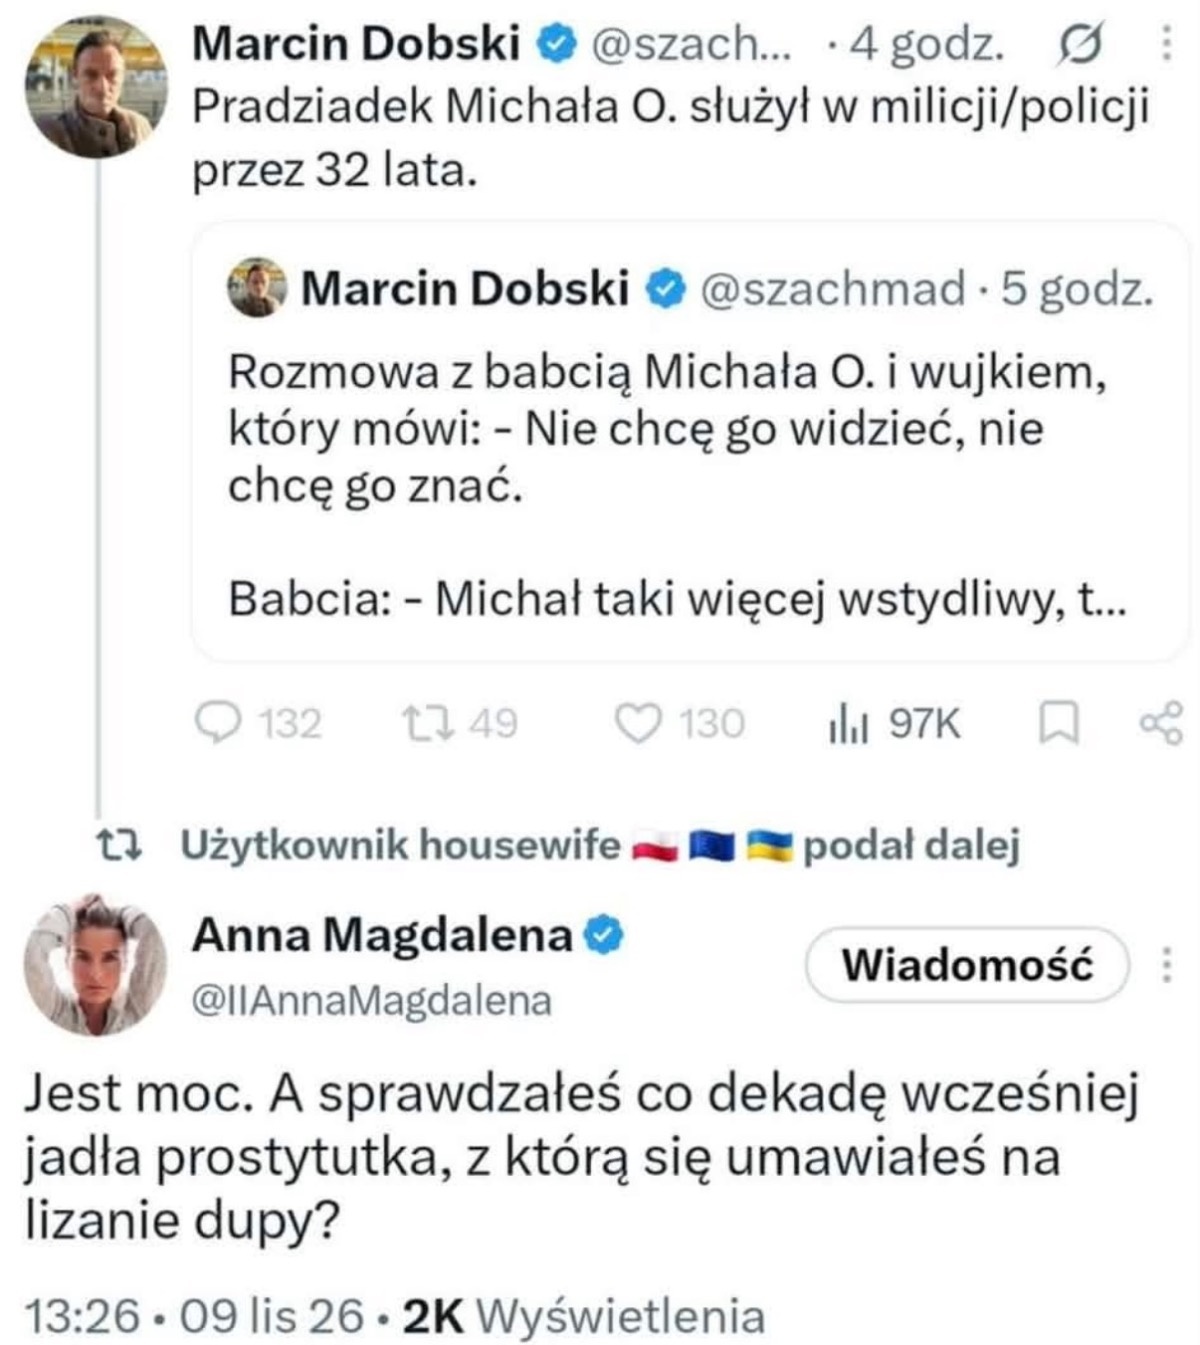
13piorunówKróciutko z idiotą:
EndrevoirGURU
13piorunówPanie @bojowonastawionaowca melduje posłusznie 3/3!
Wylosowałeś mi takie piękne zadanka :grinning:
* Napisz list do samego siebie, który otworzysz za rok o tej porze
* Pokaż zdjęcie ze swojego dzieciństwa i opisz idącą za nim historię
* Zrób sobie spokojny wieczór ze swoim ulubionym ciepłym napojem
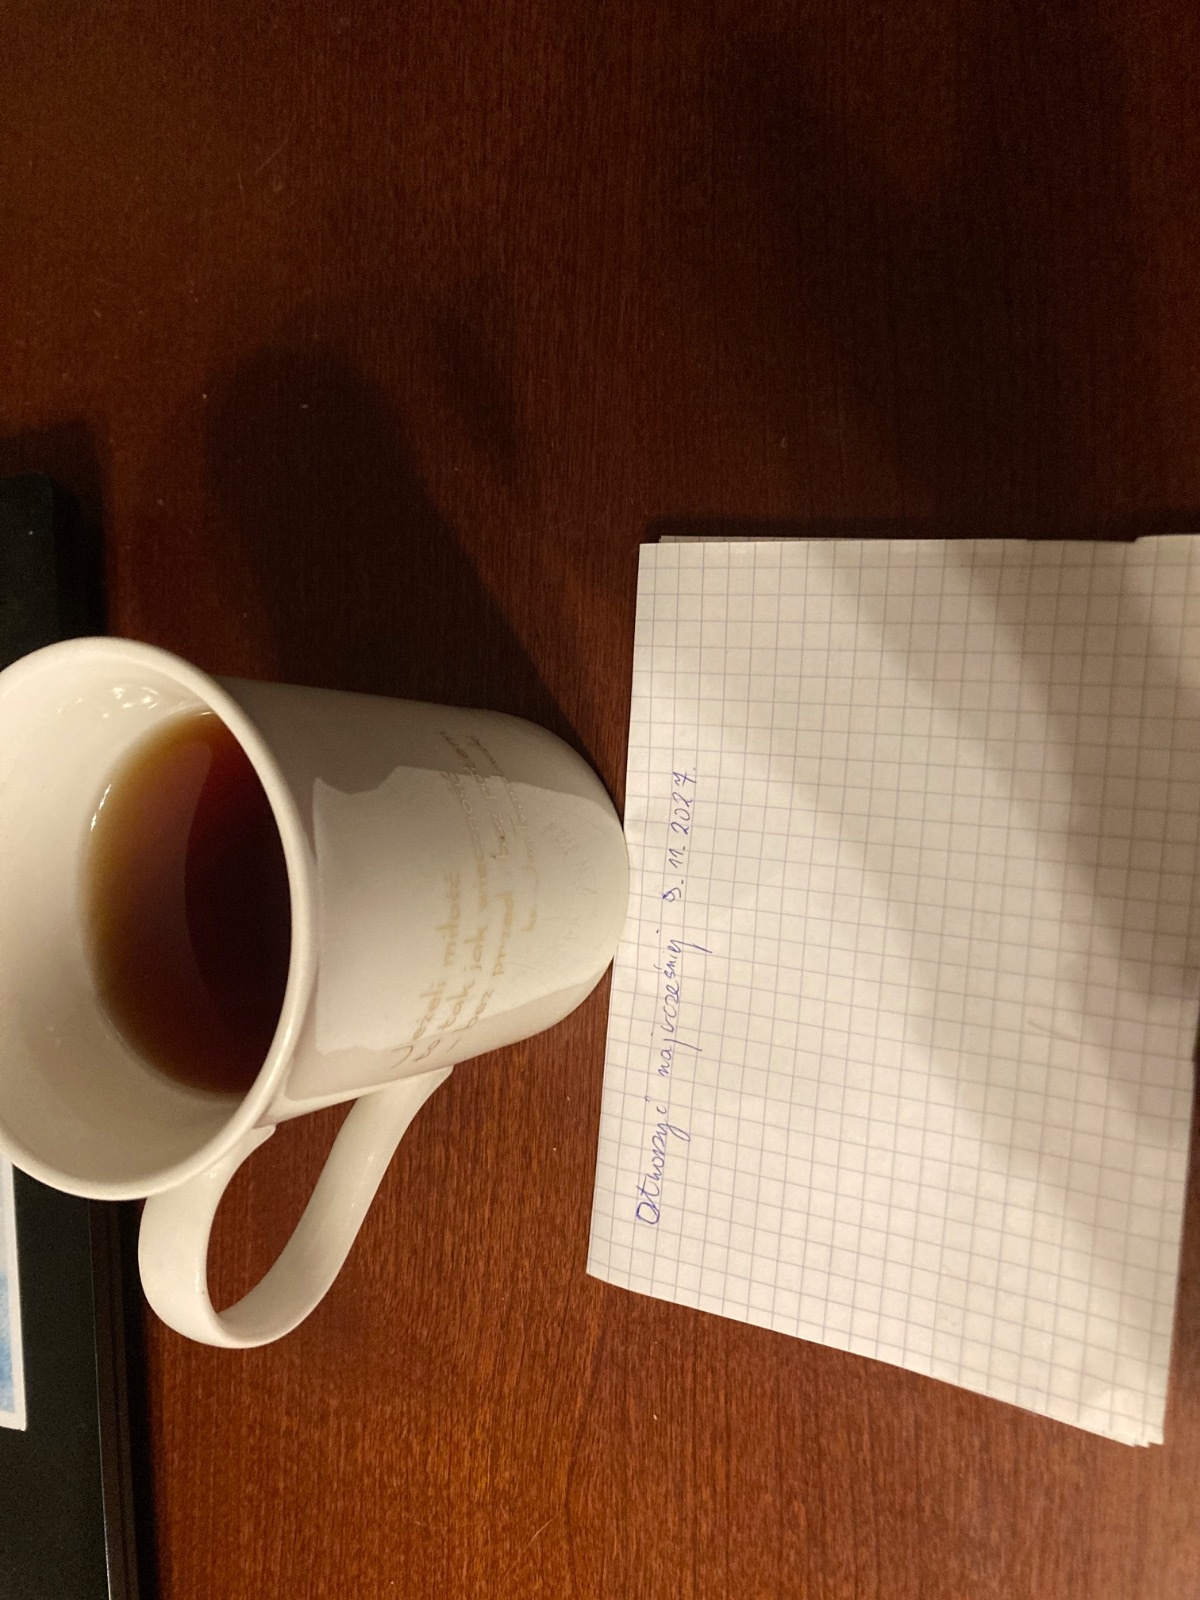
Jedno wykonałem kilka dni temu, to dziś zostało napisać list do siebie przy herbatce :grinning:
Ciekawe to było zadanie, bo się w sumie zastanawiałem co mam w tym liście napisać? I stwierdziłem że zrobię sobie małą kapsułę czasu i opowiem o sobie teraz. O czym myślę, co marzę, czego się obawiam. Dorzuciłem jeszcze mały prezent ode mnie dla mnie za rok na przewalenie na głupoty xd no i żeby formalności przyszło zadość, to uczyniłem to przy moim ulubionym gorącym napoju, czyli herbacie! Czym dokładnie? Pysznej gruzińskiej herbacie Qvevri Etsevi GABA, uwielbiam ją, nie wyobrażam sobie mojej półki herbacianej bez niej!
#jesiennewyzwania no i trochę #herbata #hejtoherbata 😉
 npnptcnAutorytet3piorunów
@Endrevoir ale wy macie fajne zadania, mi dał żebym ubrał się w jesienny kamuflaż i przedarł się przez front
 EndrevoirGURU3piorunów
@npnptcn i to bez przelosowywania xD lubi mnie ten owcen, bo trzeci raz brałem udział w wyzwaniach i wykonałem 8/9 i nigdy nie przelosowywałem xD
npnptcnAutorytet3piorunów@Endrevoir jak przelosowalem, to mi dał łatwiejsze, że nie muszę kamuflażu robić, tylko z karmnikiem tam iść
EndrevoirGURU3piorunów@npnptcn o właśnie karmnik jest jedynym zadaniem którego nie zrobiłem xD
npnptcnAutorytet3piorunów@Endrevoir może zrobimy paśnik dla dzikich owiec?
EndrevoirGURU3piorunów@npnptcn świetny pomysł! Tylko załatw drewno xD
bojowonastawionaowcaMistrz0piorunów@npnptcn @Endrevoir poproszę koordynaty
NemrodGURU
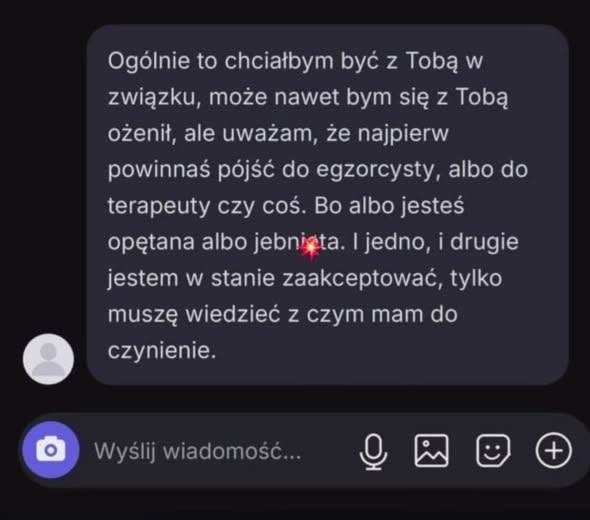
13piorunów"Każda potrwora znajdzie swego amatora."
 LondoMollariFanatyk1piorunów
@Nemrod Nie jestem do końca przekonany, czy taki tekst na podryw zadziała.
 peposlavFanatyk1piorunów
@LondoMollari to nie jest podryw, żeby tak napisać wystarczy się dobrze poznać XD
peposlavFanatyk0piorunów@LondoMollari ja np u swojej byłem tego nie akceptowałem, wysłałem ją na terapię ale w pewnym momencie powiedziałem, żeby kto inny się z nią męczył, ja nic nikomu takiego nie zrobiłem w życiu żeby z taką laską się prowadzać XD
peposlavFanatyk1piorunów@Nemrod dobre XD
razALgulLider
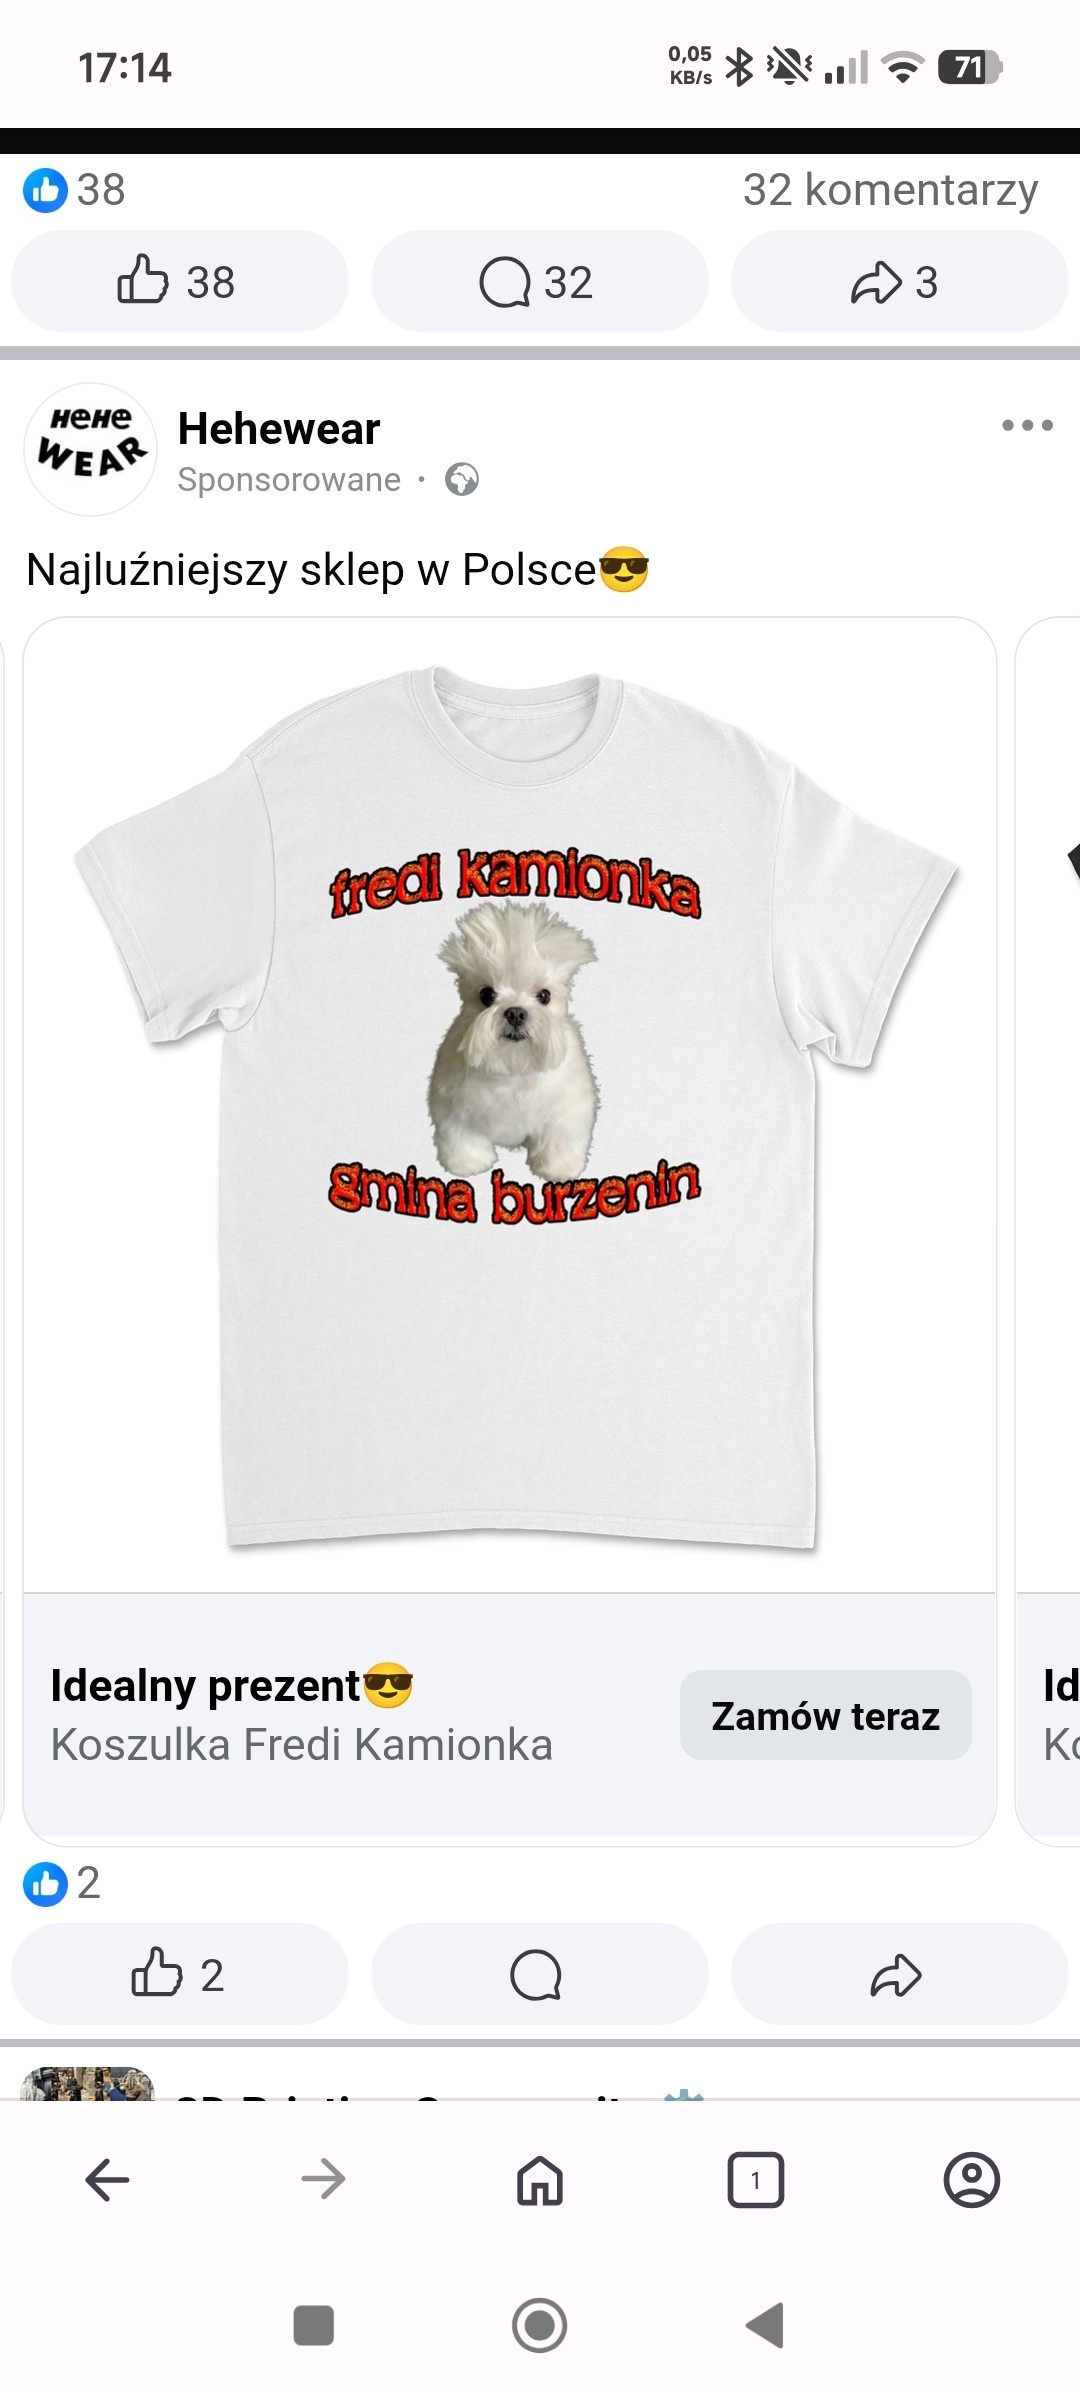
3piorunówPejsbuku mi zaproponował taką koszulkę... 😛
#heheszki #pejsbuk #fredikamionkagminaburzenin

SolarFenomen
1piorunówDzisiaj w drodze do domu odblokowała mi się szufladka w głowie, która była zamknięta z 10 lat
Słyszeliście to kiedyś?
 peposlavFanatyk2piorunów
Krajowe RATM?
BapitanKombaFenomen
11piorunów

boogieLider
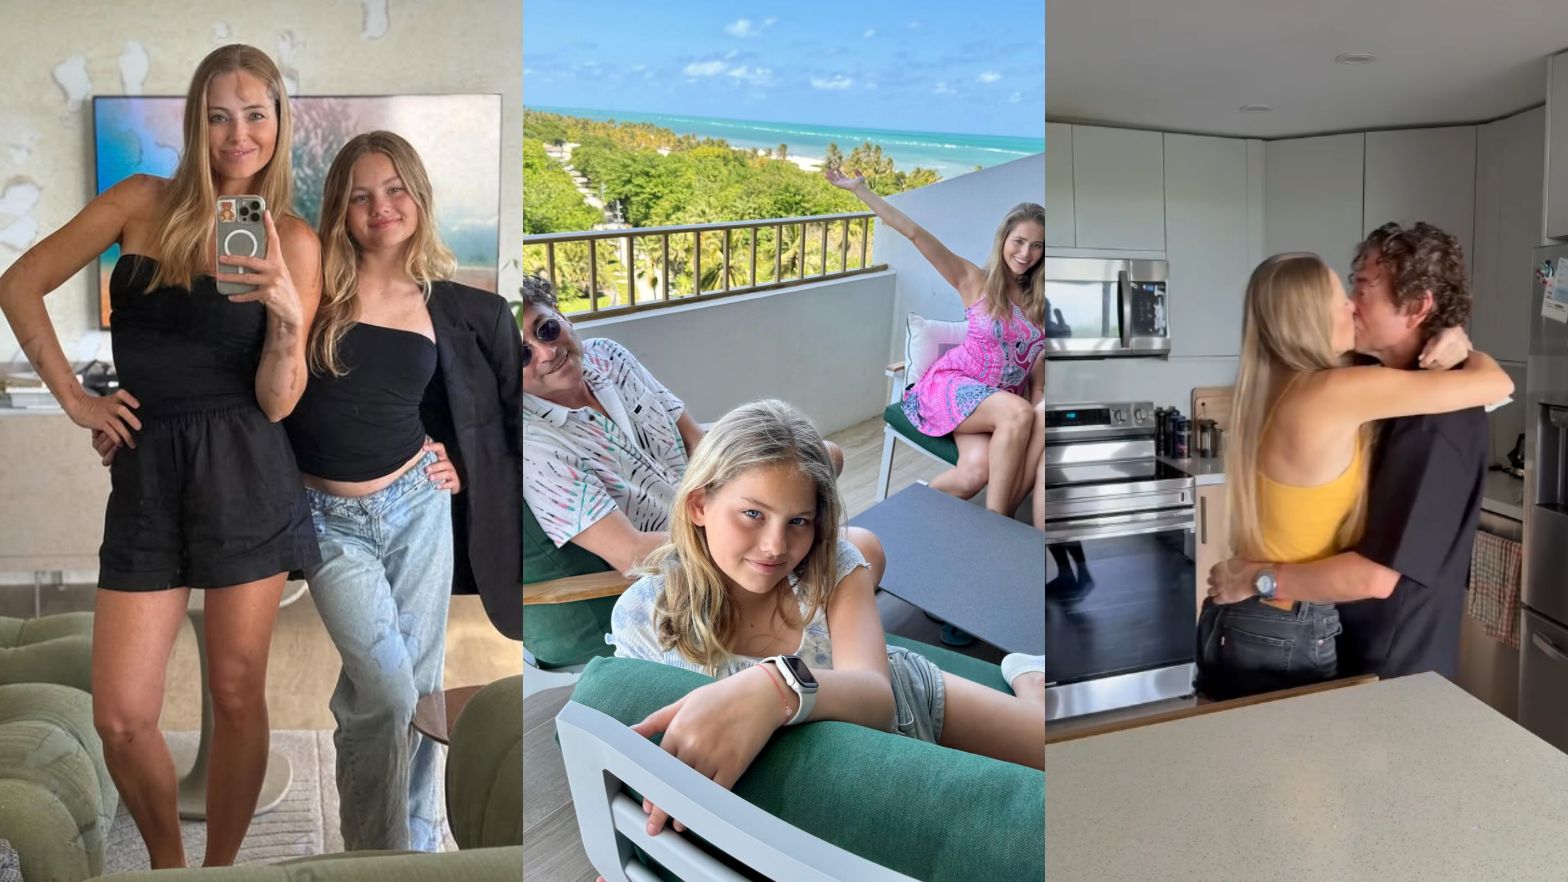
4piorunówJakimś błędem 😉 Matrixa wylądowałem w ścieku pudelka..., pewnie "mieszkanie w Miami" mnie zainteresowało na wp.pl bez zwracania uwagi, o czym jest "artykuł"... No ale zaciekawiło mnie gdzie to oni mieszkają i znalazłem xD
Google Maps: Commodore Club East - Google Maps
Oferta mieszkania w tym bloku: 177 Ocean Lane Dr APT 200, Key Biscayne, FL 33149 | Zillow
Chyba trzeba być głupim, aby powiedzieć, gdzie się mieszka i pokazać zdjęcia... Zajęło mi to 5 min.
TaxidriverGURU
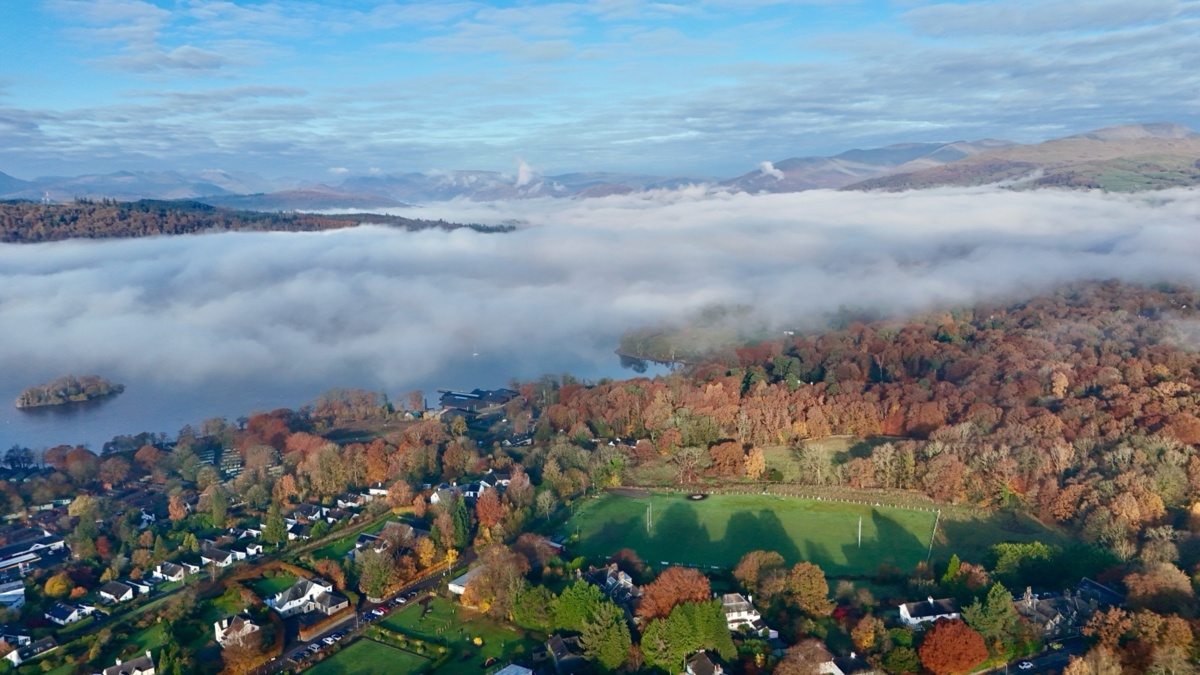
29piorunówTaką fotkę dziś popełniłem.
#uk #drony #lakedistrict
 SaucissonBorderlineAutorytet3piorunów
jeszcze dużo obszaru masz do odkrycia :)
ciekawe jakie znajdźki kryją si we mgle

GeraltRedhammerSpecjalista
4piorunówCześć
Moje dziecko marzy aby móc nurkować. Ja o tym nie mam zielonego pojęcia, widzę natomiast, że można kupić.
Czy taki zestaw nadaje się do rekreacyjnego nurkowania do głębokości 2 m?
 enderwigginAutorytet1piorunów
Jak masz zapasowe, to ten zestaw będzie spoko.
SaucissonBorderlineAutorytet3piorunówdoceniam jak entuzjastycznie wspierasz dzieciaka w rozwijaniu hobby, ciesze się jednak, że nie zainteresowało sie np rozszczepieniem uranu
ErwinoRommeloGURU
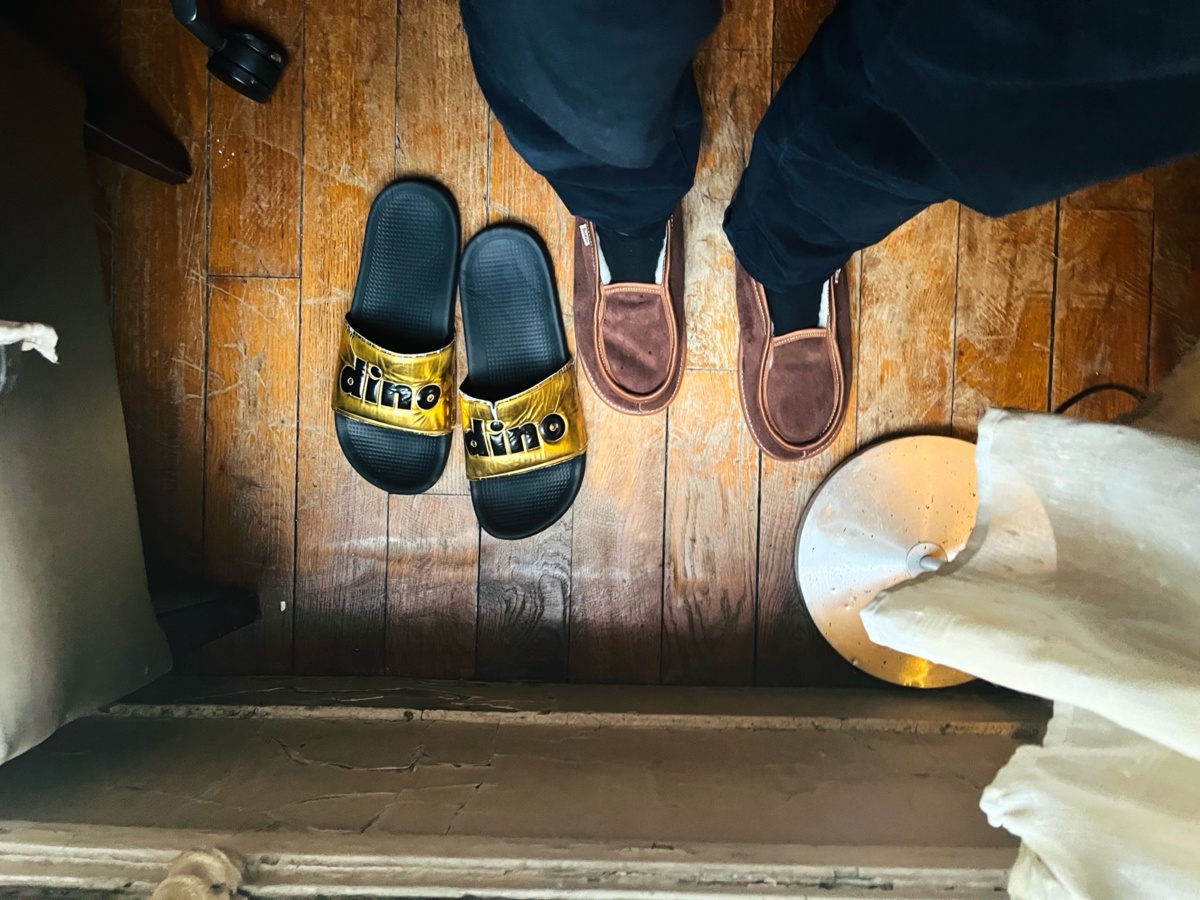
17piorunówDrogie hejtosie kasie tomki, @Moderacja o @administrator, drodzy fani i sluchacze z polski oraz calego swiata. Oficjalnie oglaszam rozpoczecie okresu zimowego i zmiane kapci z ultra delux rare dino gold edition na te oto grzejce owconatory recznej roboty.
 dradrian_zwierachsFanatyk3piorunów
Ale masz kierpce ;3
bojowonastawionaowcaMistrz8piorunów@ErwinoRommelo kolega prosi bez kapci

MarchewGruba ryba
17piorunówAuta są zabezpieczone niczym chińskie kamerki internetowe ¯\\(ツ)/¯
ps. tak, pchane czatem, ale opracowanie tego ręcznie to dzień pracy więc sami rozumiecie.
Honda, Nissan, Infiniti, Acura – 2022
Sam VIN wystarczał w demonstracji.
Badacze Sam Curry i współpracownicy odkryli błędy w usługach telematycznych SiriusXM Connected Vehicle Services.
* Punktem wyjścia był numer VIN.
* Można było zdalnie otworzyć i zamknąć samochód.
* Uruchomić i wyłączyć silnik (w modelach obsługujących tę funkcję).
* Zlokalizować samochód.
* Włączyć klakson i światła.
* Uzyskać dane właściciela, w tym imię, nazwisko, e-mail, telefon i adres.
* W określonych przypadkach przejąć dostęp do konta.
Nie było potrzeby fizycznego kontaktu z samochodem.
https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Hyundai i Genesis – 2022
Podatność w aplikacji i API producenta.
* Wystarczał adres e-mail przypisany do konta właściciela.
* Badacze ominęli mechanizm autoryzacji.
* Mogli przejąć konto użytkownika.
* Zdalnie otworzyć i zamknąć samochód.
* Uruchomić i wyłączyć silnik.
* Włączyć światła i klakson.
* Uzyskać lokalizację pojazdu.
Atak można było przeprowadzić przez internet, z dowolnego miejsca. Hyundai załatał problem po zgłoszeniu.
https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Kia – 2024
Numer rejestracyjny zamiast kluczyka
To jeden z najciekawszych przypadków.
Podatność znajdowała się w internetowym portalu dealerskim Kia.
Badacze wykazali możliwość:
* lokalizacji samochodu;
* otwierania i zamykania zamków;
* uruchamiania i wyłączania silnika;
* uruchamiania klaksonu;
* uzyskania danych osobowych właściciela;
* dodania własnego adresu e-mail jako dodatkowego użytkownika samochodu.
Co szczególnie istotne: demonstracja wykorzystywała numer rejestracyjny pojazdu. Badacze mogli uzyskać dostęp do funkcji samochodu w czasie krótszym niż 30 sekund.
Problem dotyczył samochodów wyposażonych w odpowiedni moduł zdalnego sterowania, również bez aktywnej subskrypcji Kia Connect.
Podatności zostały naprawione.
https://www.bleepingcomputer.com/news/security/kia-dealer-portal-flaw-could-let-attackers-hack-millions-of-cars/
Spireon / LoJack – 2022–2023
To przypadek dotyczący dostawcy telematyki obsługującego bardzo dużą liczbę pojazdów.
Badacze wykazali możliwość uzyskania uprawnień administratora do panelu zarządzania flotą.
Potencjalne możliwości:
* lokalizowanie pojazdów;
* otwieranie zamków;
* uruchamianie silników;
* dezaktywacja rozruszników;
* wysyłanie poleceń do urządzeń telematycznych;
* aktualizacja ich oprogramowania.
Szacowana skala ekspozycji wynosiła około 15,5 mln pojazdów. Nie oznacza to, że wszystkie te auta zostały przejęte.
https://arstechnica.com/cars/2023/01/hackers-discover-that-vulnerabilities-are-rife-in-the-auto-industry/
Subaru STARLINK – 2025
Zdalne przejęcie funkcji samochodu przez internet
Wykryli poważną podatność w panelu administracyjnym Subaru STARLINK.
Co można było zrobić:
* Zdalnie otworzyć i zamknąć samochód.
* Uruchomić i wyłączyć silnik.
* Włączyć klakson.
* Zlokalizować samochód.
* Odczytać historię lokalizacji z ostatnich 12 miesięcy.
* Uzyskać dane osobowe właściciela.
* Przypisać siebie jako autoryzowanego użytkownika pojazdu bez powiadomienia właściciela.
Co było potrzebne?
Dane pozwalające zidentyfikować właściciela, np. nazwisko, kod pocztowy, numer telefonu, e-mail, VIN lub numer rejestracyjny – zależnie od sposobu wyszukiwania.
Nie było konieczne:
* podejście do samochodu;
* podłączenie do OBD;
* posiadanie kluczyka;
* wykorzystanie urządzenia radiowego.
Badacze przetestowali dostęp na dwóch samochodach za zgodą ich właścicieli, w tym Subaru Impreza 2023.
Subaru usunęło podatność w ciągu 24 godzin od zgłoszenia.
https://www.wired.com/story/subaru-location-tracking-vulnerabilities/
https://www.securityweek.com/subaru-starlink-vulnerability-exposed-cars-to-remote-hacking/
https://www.jdsupra.com/legalnews/ethical-hacker-uncovers-vulnerability-4263025/
Subaru STARLINK – 2017
Badacz: Aaron Guzman.
Wykrył osiem podatności w komunikacji aplikacji mobilnej i internetowej z serwerami STARLINK.
Możliwe działania:
* Otwieranie i zamykanie drzwi.
* Sterowanie światłami i klaksonem.
* Dostęp do historii lokalizacji.
* Dodawanie nowych użytkowników z uprawnieniami właściciela.
* Uzyskanie zdalnego dostępu do funkcji samochodu bez wiedzy właściciela.
Problem dotyczył niewłaściwego zabezpieczenia tokenów uwierzytelniających.
Ważne: nie wykazano możliwości ingerencji w hamulce, kierownicę czy sterowanie napędem.
https://www.bitdefender.com/en-us/blog/hotforsecurity/researcher-finds-basic-mistakes-subarus-starlink-service
Volkswagen Golf GTE / Audi A3 e-tron – 2018
Badacze DEFION odkryli podatność pozwalającą na zdalne wykonanie kodu z uprawnieniami administratora (root) w systemie multimedialnym MIB.
* W przypadku Audi A3 e-tron podatna usługa była osiągalna przez internet, przez połączenie komórkowe.
* Możliwe było zdalne przejęcie systemu multimedialnego.
* Badacze uzyskali dostęp do drugiego procesora systemu MIB.
* Zbadali możliwość wysyłania komunikatów do magistrali CAN.
Ograniczenie: zabezpieczenia bramki CAN uniemożliwiły wykazanie wpływu na krytyczne systemy jazdy. Nie udowodniono zdalnego sterowania hamulcami ani kierownicą.
Ważne rozróżnienie: podatność Golfa wykorzystywana w badaniu wymagała bliskości samochodu i połączenia z jego hotspotem Wi-Fi. Natomiast Audi A3 e-tron miało osobną ścieżkę dostępu przez internet.
https://defion.security/en/research-labs/volkswagen-auto-group-mib-infotainment-system-unauthenticated-remote-code-execution-as-root/
Škoda / Volkswagen – podatność API i sam VIN (2023)
Badacze PCAutomotive odkryli dwie podatności w chmurze Škoda Connect:
* CVE-2023-28900
* CVE-2023-28901
Znając VIN samochodu, można było uzyskać:
* pseudonim użytkownika przypisanego do samochodu;
* informacje o ostatnich podróżach;
* daty i godziny przejazdów;
* zużycie paliwa;
* średnią i maksymalną prędkość;
* czas trwania podróży.
Podatności dotyczyły backendu internetowego, a nie fizycznego dostępu do samochodu.
Nie umożliwiały otwierania drzwi ani uruchamiania silnika.
Problem zgłoszono w listopadzie 2022 r. i naprawiono w grudniu 2022 r.
https://pcacybersecurity.com/resources/advisory/vulnerabilities-in-skoda-and-volkswagen-vehicles
Volkswagen, Audi, Škoda, SEAT – wyciek Cariad (2024)
Poważny incydent bezpieczeństwa chmury AWS należącej do ekosystemu Volkswagen Group.
Dotyczył około 800 000 samochodów elektrycznych.
Ujawnione dane obejmowały:
* lokalizacje pojazdów;
* historię ich przemieszczania;
* czasy włączania i wyłączania;
* dane kontaktowe części właścicieli;
* w niektórych przypadkach bardzo dokładne współrzędne GPS.
Około 460 000 pojazdów miało ujawnione precyzyjne dane lokalizacyjne.
Nie była to podatność pozwalająca wydawać polecenia samochodowi. Był to poważny wyciek danych telematycznych.
https://www.theverge.com/2024/12/30/24332181/volkswagen-data-leak-exposed-location-evs
#cybersecurity #cyberbezpieczenstwo #samochody #motoryzacja #bezpieczenstwo #ciekawostki
 SaucissonBorderlineAutorytet1piorunów
hah handlarze na otomoto wiedzieli o tym od dawna, dlatego na aukcjach podają fejkowe Viny
:smiley: