MarchewGruba ryba
10piorunówSanta plz.

@Marchew with a dick
@plemnik_w_piwie How about only dragon dick? https://en.wikipedia.org/wiki/Bad_Dragon
Dołączył/a:
MarchewGruba ryba
10piorunówSanta plz.
@Marchew with a dick
@plemnik_w_piwie How about only dragon dick? https://en.wikipedia.org/wiki/Bad_Dragon
MarchewGruba ryba
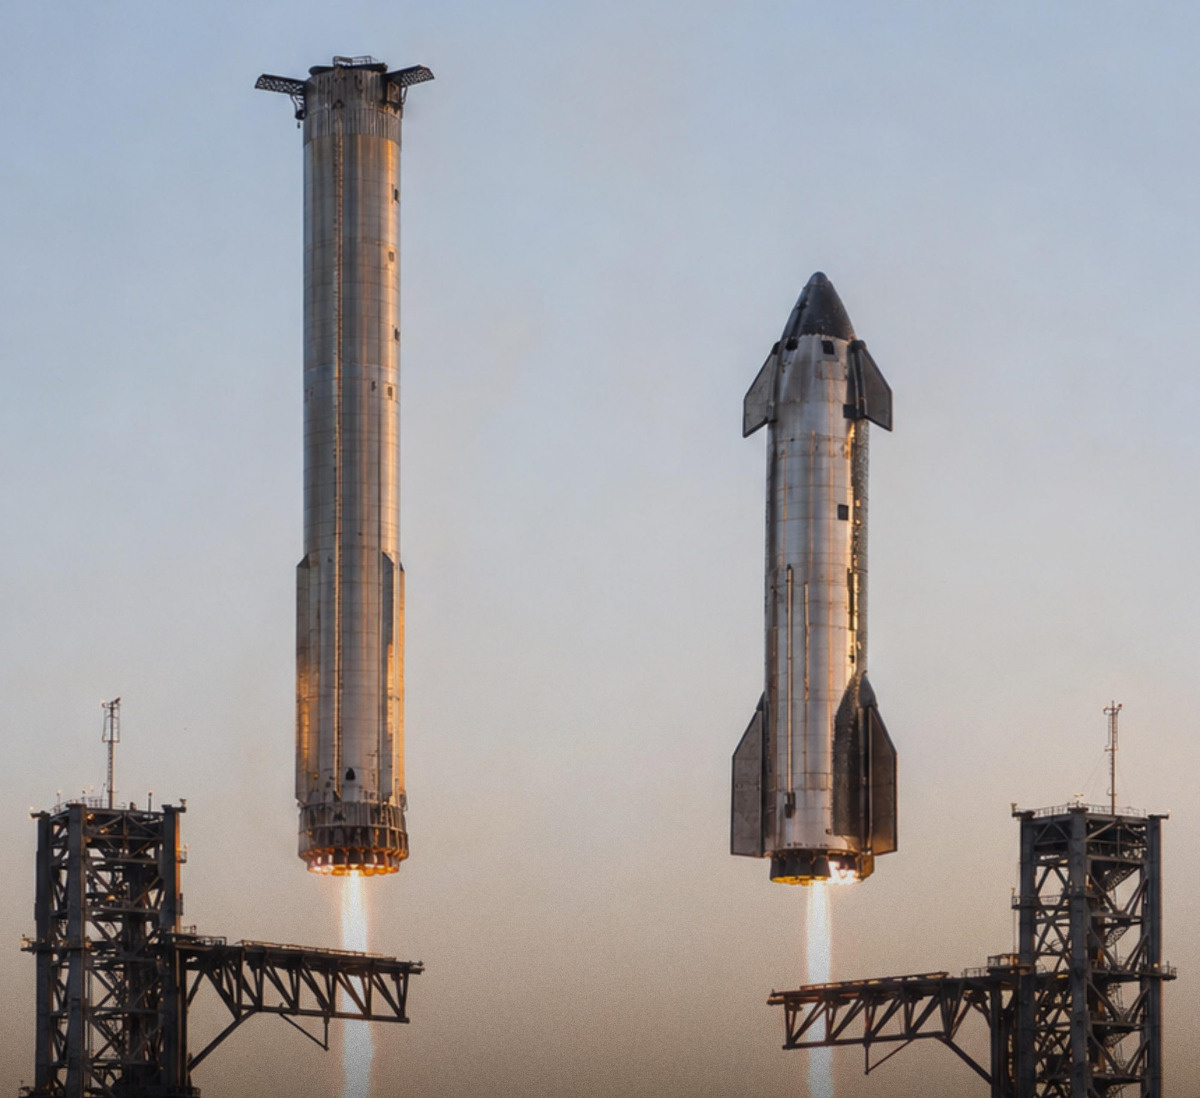
11piorunówStarship Flight 15
Planowany start DZIŚ (piątek 13) o 23:45 czasu polskiego.
Okno startowe: 23:45–01:00
Łapanie Boostera - 6 min 35s po starcie.
Łapanie Ship'a - 22h 32min po starcie - pomiędzy 22:17 - 23:32 w sobotę.
W planie również deploy 26 produkcyjnych Starlink V3
Streamy:
https://www.spacex.com/launches/starship-flight-15
https://www.youtube.com/watch?v=E4TGiI16R-s
Szczegóły:
PRZED startem:
00:50:00 - SpaceX Flight Director conducts poll and verifies GO for propellant load
00:35:33 - Booster LOX (liquid oxygen) load underway
00:35:30 - Booster fuel (liquid methane) load underway
00:35:12 - Ship LOX load underway
00:35:11 - Ship fuel load underway
00:21:40 - Raptor begins engine chill on booster and ship
00:02:50 - Booster propellant load complete
00:02:10 - Ship propellant load complete
00:00:30 - SpaceX flight director verifies GO for launch
00:00:17 - Flame diverter activation
00:00:03 - Booster engine startup command
00:00:00 - Excitement guaranteed
PO starcie:
00:00:00 - Liftoff
00:00:58 - Max Q (moment of peak aerodynamic stress on the rocket)
00:02:19 - Super Heavy MECO (most engines cut off)
00:02:21 - Hot-staging (Starship Raptor ignition and stage separation)
00:02:26 - Super Heavy boostback burn start
00:03:02 - Super Heavy boostback burn shutdown
00:06:10 - Super Heavy landing burn start
00:06:35 - Super Heavy landing burn shutdown and catch
00:08:09 - Starship engine cutoff
00:26:10 - Starship orbital insertion burn start
00:26:30 - Starship orbital insertion burn shutdown
00:35:01 - Payload deploy start
01:17:40 - Payload deploy complete
01:27:46 - Early Hawaii Return Check
07:15:35 - Mid Chile Return Check
20:41:55 - Final Hawaii Return Check
21:35:57 - Deorbit burn start
21:36:07 - Deorbit burn shutdown
22:100:46 - Starship entry
22:29:34 - Starship is transonic
22:30:13 - Starship is subsonic
22:32:16 - Landing burn start
22:32:18 - Landing flip
22:32:26 - Landing burn 3 to 2 engines
22:32:33 - Landing burn 2 to 1 engine
22:32:34 - Starship landing burn shutdown and catch

Nie będę czekał.
Obejrzę rano
Prawie mam 3 zmianę przez najbliższe dni to będzie w sam raz xP
MarchewGruba ryba
19piorunówZaległe kadry 😉

E, no ten to kozacko wygląda!
MarchewGruba ryba
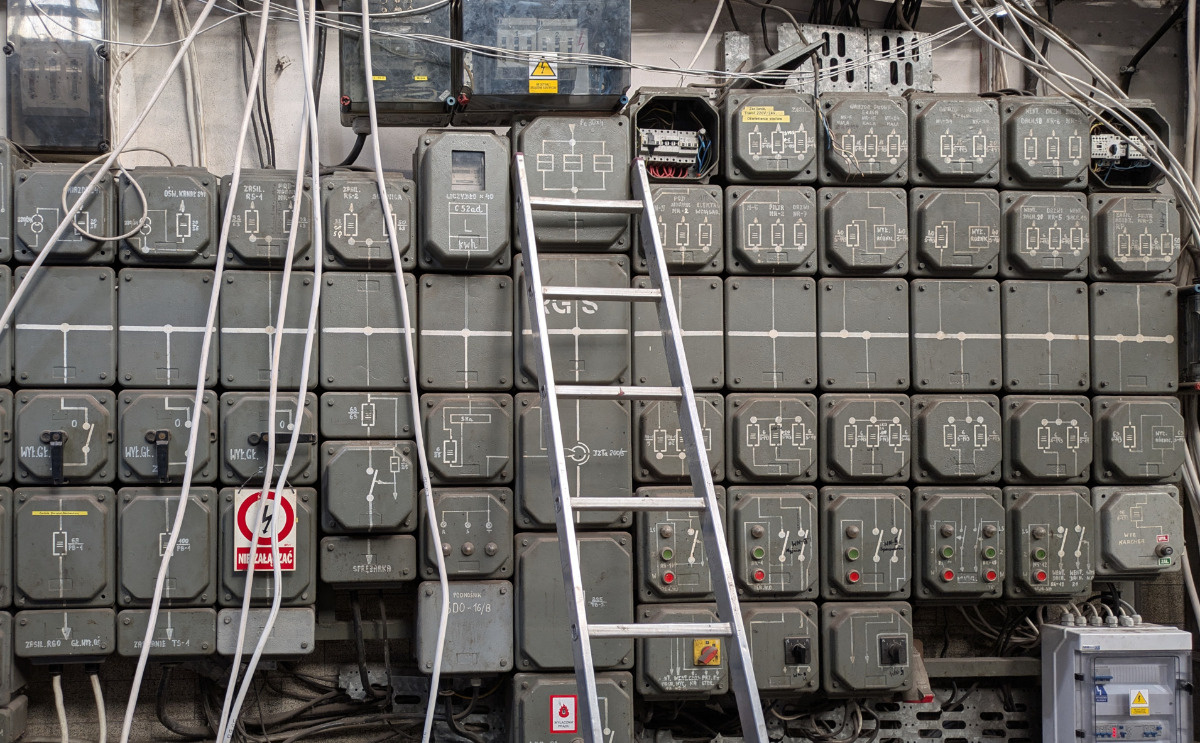
10piorunówDlaczego takie moduły zamiast jednej zwartej szafy?

Patent własny PRLu, na szczęście ten debilizm umarł razem z poprzednim ustrojem. Strasznie niewdzięczne w szukaniu usterki, a jak ci gdzieś tam na dół śmignie nakrętka albo drobne narzędzie, to wiązanka bluzgów jaką wtedy puszczasz, wywołałaby rumieniec zażenowania na twarzy sierżanta-weterana.
a jak ci gdzieś tam na dół śmignie nakrętka albo drobne narzędzie, to wiązanka bluzgów jaką wtedy puszczasz
ja to przerabiałem xD
Szuflandia?
MarchewGruba ryba
24piorunówZaległe kadry 😉

MarchewGruba ryba
2piorunówOpowieści i ciekawostki. Nie jest to typowo "techniczna" prezentacja. Głównie dla nerdów.
Robert Kruczek i Kamil Szczurowski, eksperci z firmy Securitum, opowiadają o swoich badaniach bezpieczeństwa polskich serwisów rządowych i publicznych.
Robert Kruczek, Kamil Szczurowski - [PL] How we hacked half of the Polish government

MarchewGruba ryba
12piorunówZbuduj bazę w bazie wroga, przejmuj jego budynki w celu likwidacji kolejnych wieżyczek ( ͡° ͜ʖ ͡°)

To nie wystarczyło rozwalić elektrownię?
@ZohanTSW Elektrownie są z trzech stron. To kłopotliwe wchodzić na imprezę od każdej strony osobno, co chwilę i tak jakieś amerykańce w wozach atakują. A tak, to mam przyczółek dość blisko. Szybka budowa chwilę po ataku aby zdążyć przed kolejnym. Snajperzy naprawdę nie ułatwiają imprezy.
@Marchew no nie wierzę! XD
@Ciuplowski Obecnie prowadzę oblężenie bety ( ͡° ͜ʖ ͡°)
@Marchew, Ku chwale Ojczyzny, tawariszcz!
MarchewGruba ryba
23piorunówZaległe kadry 😉

@Marchew lekka mgła z prawej 😁
MarchewGruba ryba
5piorunówGłupie ankiety - # 01
Czy w ostatnim roku zdarzyło Ci się szukać przedmiotu który tak naprawdę trzymałeś w ręce?
143 głosów
Moje upośledzenie to już tak zaczyna mnie wkurwiac. Wiecznie poszukiwania jakiejś rzeczy, którą trzymałem w łapach 30 minut temu
MarchewGruba ryba
30piorunówZaległe kadry 😉

MarchewGruba ryba
34piorunówAuta są zabezpieczone niczym chińskie kamerki internetowe ¯\\(ツ)/¯
ps. tak, pchane czatem, ale opracowanie tego ręcznie to dzień pracy więc sami rozumiecie.
Honda, Nissan, Infiniti, Acura – 2022
Sam VIN wystarczał w demonstracji.
Badacze Sam Curry i współpracownicy odkryli błędy w usługach telematycznych SiriusXM Connected Vehicle Services.
* Punktem wyjścia był numer VIN.
* Można było zdalnie otworzyć i zamknąć samochód.
* Uruchomić i wyłączyć silnik (w modelach obsługujących tę funkcję).
* Zlokalizować samochód.
* Włączyć klakson i światła.
* Uzyskać dane właściciela, w tym imię, nazwisko, e-mail, telefon i adres.
* W określonych przypadkach przejąć dostęp do konta.
Nie było potrzeby fizycznego kontaktu z samochodem.
https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Hyundai i Genesis – 2022
Podatność w aplikacji i API producenta.
* Wystarczał adres e-mail przypisany do konta właściciela.
* Badacze ominęli mechanizm autoryzacji.
* Mogli przejąć konto użytkownika.
* Zdalnie otworzyć i zamknąć samochód.
* Uruchomić i wyłączyć silnik.
* Włączyć światła i klakson.
* Uzyskać lokalizację pojazdu.
Atak można było przeprowadzić przez internet, z dowolnego miejsca. Hyundai załatał problem po zgłoszeniu.
https://therecord.media/researchers-find-bugs-allowing-access-remote-control-of-cars
Kia – 2024
Numer rejestracyjny zamiast kluczyka
To jeden z najciekawszych przypadków.
Podatność znajdowała się w internetowym portalu dealerskim Kia.
Badacze wykazali możliwość:
* lokalizacji samochodu;
* otwierania i zamykania zamków;
* uruchamiania i wyłączania silnika;
* uruchamiania klaksonu;
* uzyskania danych osobowych właściciela;
* dodania własnego adresu e-mail jako dodatkowego użytkownika samochodu.
Co szczególnie istotne: demonstracja wykorzystywała numer rejestracyjny pojazdu. Badacze mogli uzyskać dostęp do funkcji samochodu w czasie krótszym niż 30 sekund.
Problem dotyczył samochodów wyposażonych w odpowiedni moduł zdalnego sterowania, również bez aktywnej subskrypcji Kia Connect.
Podatności zostały naprawione.
https://www.bleepingcomputer.com/news/security/kia-dealer-portal-flaw-could-let-attackers-hack-millions-of-cars/
Spireon / LoJack – 2022–2023
To przypadek dotyczący dostawcy telematyki obsługującego bardzo dużą liczbę pojazdów.
Badacze wykazali możliwość uzyskania uprawnień administratora do panelu zarządzania flotą.
Potencjalne możliwości:
* lokalizowanie pojazdów;
* otwieranie zamków;
* uruchamianie silników;
* dezaktywacja rozruszników;
* wysyłanie poleceń do urządzeń telematycznych;
* aktualizacja ich oprogramowania.
Szacowana skala ekspozycji wynosiła około 15,5 mln pojazdów. Nie oznacza to, że wszystkie te auta zostały przejęte.
https://arstechnica.com/cars/2023/01/hackers-discover-that-vulnerabilities-are-rife-in-the-auto-industry/
Subaru STARLINK – 2025
Zdalne przejęcie funkcji samochodu przez internet
Wykryli poważną podatność w panelu administracyjnym Subaru STARLINK.
Co można było zrobić:
* Zdalnie otworzyć i zamknąć samochód.
* Uruchomić i wyłączyć silnik.
* Włączyć klakson.
* Zlokalizować samochód.
* Odczytać historię lokalizacji z ostatnich 12 miesięcy.
* Uzyskać dane osobowe właściciela.
* Przypisać siebie jako autoryzowanego użytkownika pojazdu bez powiadomienia właściciela.
Co było potrzebne?
Dane pozwalające zidentyfikować właściciela, np. nazwisko, kod pocztowy, numer telefonu, e-mail, VIN lub numer rejestracyjny – zależnie od sposobu wyszukiwania.
Nie było konieczne:
* podejście do samochodu;
* podłączenie do OBD;
* posiadanie kluczyka;
* wykorzystanie urządzenia radiowego.
Badacze przetestowali dostęp na dwóch samochodach za zgodą ich właścicieli, w tym Subaru Impreza 2023.
Subaru usunęło podatność w ciągu 24 godzin od zgłoszenia.
https://www.wired.com/story/subaru-location-tracking-vulnerabilities/
https://www.securityweek.com/subaru-starlink-vulnerability-exposed-cars-to-remote-hacking/
https://www.jdsupra.com/legalnews/ethical-hacker-uncovers-vulnerability-4263025/
Subaru STARLINK – 2017
Badacz: Aaron Guzman.
Wykrył osiem podatności w komunikacji aplikacji mobilnej i internetowej z serwerami STARLINK.
Możliwe działania:
* Otwieranie i zamykanie drzwi.
* Sterowanie światłami i klaksonem.
* Dostęp do historii lokalizacji.
* Dodawanie nowych użytkowników z uprawnieniami właściciela.
* Uzyskanie zdalnego dostępu do funkcji samochodu bez wiedzy właściciela.
Problem dotyczył niewłaściwego zabezpieczenia tokenów uwierzytelniających.
Ważne: nie wykazano możliwości ingerencji w hamulce, kierownicę czy sterowanie napędem.
https://www.bitdefender.com/en-us/blog/hotforsecurity/researcher-finds-basic-mistakes-subarus-starlink-service
Volkswagen Golf GTE / Audi A3 e-tron – 2018
Badacze DEFION odkryli podatność pozwalającą na zdalne wykonanie kodu z uprawnieniami administratora (root) w systemie multimedialnym MIB.
* W przypadku Audi A3 e-tron podatna usługa była osiągalna przez internet, przez połączenie komórkowe.
* Możliwe było zdalne przejęcie systemu multimedialnego.
* Badacze uzyskali dostęp do drugiego procesora systemu MIB.
* Zbadali możliwość wysyłania komunikatów do magistrali CAN.
Ograniczenie: zabezpieczenia bramki CAN uniemożliwiły wykazanie wpływu na krytyczne systemy jazdy. Nie udowodniono zdalnego sterowania hamulcami ani kierownicą.
Ważne rozróżnienie: podatność Golfa wykorzystywana w badaniu wymagała bliskości samochodu i połączenia z jego hotspotem Wi-Fi. Natomiast Audi A3 e-tron miało osobną ścieżkę dostępu przez internet.
https://defion.security/en/research-labs/volkswagen-auto-group-mib-infotainment-system-unauthenticated-remote-code-execution-as-root/
Škoda / Volkswagen – podatność API i sam VIN (2023)
Badacze PCAutomotive odkryli dwie podatności w chmurze Škoda Connect:
* CVE-2023-28900
* CVE-2023-28901
Znając VIN samochodu, można było uzyskać:
* pseudonim użytkownika przypisanego do samochodu;
* informacje o ostatnich podróżach;
* daty i godziny przejazdów;
* zużycie paliwa;
* średnią i maksymalną prędkość;
* czas trwania podróży.
Podatności dotyczyły backendu internetowego, a nie fizycznego dostępu do samochodu.
Nie umożliwiały otwierania drzwi ani uruchamiania silnika.
Problem zgłoszono w listopadzie 2022 r. i naprawiono w grudniu 2022 r.
https://pcacybersecurity.com/resources/advisory/vulnerabilities-in-skoda-and-volkswagen-vehicles
Volkswagen, Audi, Škoda, SEAT – wyciek Cariad (2024)
Poważny incydent bezpieczeństwa chmury AWS należącej do ekosystemu Volkswagen Group.
Dotyczył około 800 000 samochodów elektrycznych.
Ujawnione dane obejmowały:
* lokalizacje pojazdów;
* historię ich przemieszczania;
* czasy włączania i wyłączania;
* dane kontaktowe części właścicieli;
* w niektórych przypadkach bardzo dokładne współrzędne GPS.
Około 460 000 pojazdów miało ujawnione precyzyjne dane lokalizacyjne.
Nie była to podatność pozwalająca wydawać polecenia samochodowi. Był to poważny wyciek danych telematycznych.
https://www.theverge.com/2024/12/30/24332181/volkswagen-data-leak-exposed-location-evs
#cybersecurity #cyberbezpieczenstwo #samochody #motoryzacja #bezpieczenstwo #ciekawostki

hah handlarze na otomoto wiedzieli o tym od dawna, dlatego na aukcjach podają fejkowe Viny
:smiley:
Czyli coś kosztem czegoś, "wygoda" kontra bezpieczeństwo danych i własności.
Nierejestrowanie się/niepodawanie maila jakoś zmieniało sytuację?
MarchewGruba ryba
2piorunów
MarchewGruba ryba
4piorunów
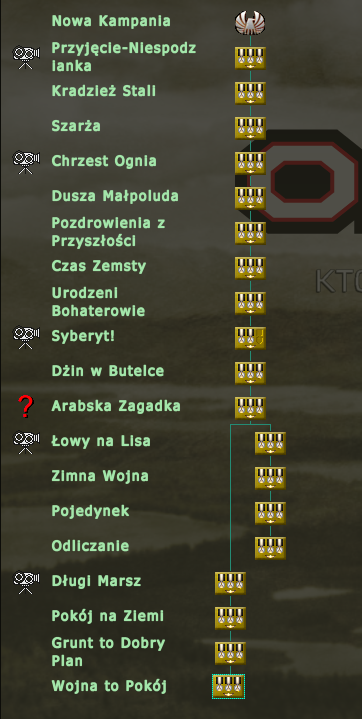
kurde jakie to było genialne. Te rysowane cutscenki, polski dubbing, żarty pomiędzy postaciami.
To, że jak żołnierz zginął to już się więcej nie pojawiał.
Nigdy tej gry nie przeszedłem jako dzieciak bo była za trudna, a klimat był ciężki i ja się też bałem w to grać.
A no i muzyczka, ten motyw na akordeonie sowietów, aż sobie puszczę
@Solar Okazuje się że po latach wcale tak trudna nie jest. 80% szło za pierwszym razem.
Odliczanie - cztery próby, zapomniałem o Peter Roth, kolejnym razem go ubiłem syberytówką, później Platnonow dla odmiany załatwił syberytówką mnie. Speed run potrzebny.
Grunt to Dobry Plan - Trzy podejścia, mega speed run wymagany, zapomniałem też o próbce radioaktywnej.
Wojna to pokój - Trzy podejścia, speed run również, mało brakowało a byłoby czwarte bo szejk Omar Ali.
@Marchew kurde przypomniałeś mi Powella, jak ja tego gnoja nienawidziłem xD
@Marchew mówisz że po latach gry xd? Pierwszy raz grałem w to w jakimś 2005, potem w 2015 grałem jeszcze raz i się trochę napociłem. Znaczy się amerykańska to w sumie łatwa była, ale po rosyjskiej miałem trochę dość. A potem pobrałem dodatek z arabską i tego nie dałem rady do końca, znudziło mi się w którymś momencie.
Pewnie po doświadczeniach z rosyjską i arabską na dziś amerykańska też będzie dla mnie kaszką z mleczkiem, ale nie powiem żeby gra była łatwa 😛
A co za bug i za co był ten medal w misji Syberyt?
@Solar Zginął jak bohater 😉
@ZohanTSW Powrót po latach, nie koniecznie granie latami xD
O ile pamiętam, trzeba było dostarczyć 160 kryształów syberytu do terminalu. Dostarczyłem 200, tyle że na ciężarówkach. Nie zaliczyło, nie chciało mi się ponawiać.
MarchewGruba ryba
3piorunówJakiś czas temu intel był w cholernym dołku, kusiło aby wpakować 5k pln. Wyszło by 20k na czysto ¯\\(ツ)/¯
Polujecie obecnie na spadki niezatapialnych?
Miałem Intela całkiem sporo, bo pakiet pracowniczy. Sprzedałem jak potrzebowałem trochę kasy, a nie chciałem ruszać poduszki. Mogłem poczekać półtora roku i mieć 200k więcej.
Czy żałuję? No trochę. Ale kto to wiedział
@serel równie dobrze mogło spadać. Nikt nie przewidzi co będzie, zatem jeśli był zysk to znaczy, że dobrze.
@Akman otóż to. Jak sprzedawałem poprzednim razem więcej, to czekałem na ogłoszenie wyników finansowych. I co? I 15% w dupę ¯\\(ツ)/¯ nie ma czegoś takiego jak "niezrealizowany zysk". Sprzedałem za tyle ile sprzedałem, mogłem zrobić inaczej, ale zrobiłem tak
MarchewGruba ryba
6piorunówGov . plz
Zmień dane firmy w CEIDG
Status:
Wniosek odrzucony przez CEIDG
Błąd "-5"
Brak znacznika czasu
¯\\(ツ)/¯
musisz przez zmianą czasu spróbować, tera to za późno
@Marchew nie mamy pańskiej zmiany
MarchewGruba ryba
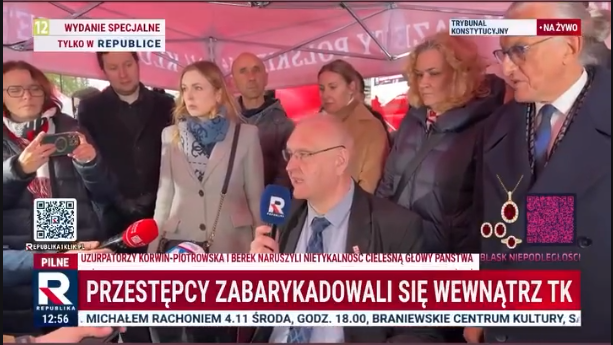
6piorunówBez komentarza.

@Marchew Ale fake news. Nie zabarykadowali się, są chronieni przez inną grupę przestępczą o charakterze zbrojnym.
@olololoh o, czyli Nawrocki znów wdarł się siłą do TK?
@Marchew surener znowu w to? xD
MarchewGruba ryba
12piorunówConieco o kształcie prądu pobieranego przez lampy LED (potocznie zwane żarówkami LED).
Co zobaczysz:
* kształt prądu pobieranego przez różne lampy LED na ekranie oscyloskopu ,
* wartości mocy chwilowej,
* zawartość wyższych harmonicznych prądu,
* co nieco informacji o jakości energii,
* współczynnik THD (o tak, więcej mocy idzie w wyższych harmonicznych niż w podstawowej 50Hz),
* wpływ prądów odkształconych na pomiar licznikiem analogowym i elektronicznym,
* pomiar mocy biernej i pozornej,
* współczynnik mocy (o tak, poniżej 0,5, więcej mocy biernej niż czynnej),

gość jest za⁎⁎⁎⁎sty
oglądam go od dawna
@Half_NEET_Half_Amazing Taa, skarb.
Wiele osób ma chęci, ale ten ma dodatkowo wiedzę i sprzęt.
MarchewGruba ryba
9piorunówOdcinek o podsypce z tłucznia pod torami kolejowymi.
Wciąga jak diabli.
https://www.youtube.com/watch?v=gcE1ZSIBesg
00:00:00 - Wstęp
00:01:29 - Nawierzchnia, szyny i podkłady
00:02:44 - Tłuczeń - charakterystyka
00:06:29 - Czy kształt tłucznia ma znaczenie?
00:07:51 - Ile lat wytrzyma tłuczeń?
00:08:48 - Skąd pochodzi tłuczeń?
00:11:48 - A może tory bez tłucznia?
00:13:23 - Podsumowanie

Aż sprawdze
@Marchew koleś ma bardzo dużą widzę, ale nie jestem w stanie go oglądać
@Felonious_Gru czemu?Mirek to złoto podkarpacia
@peposlav nie wiem, nic konkretnego mi nie zrobił.
MarchewGruba ryba
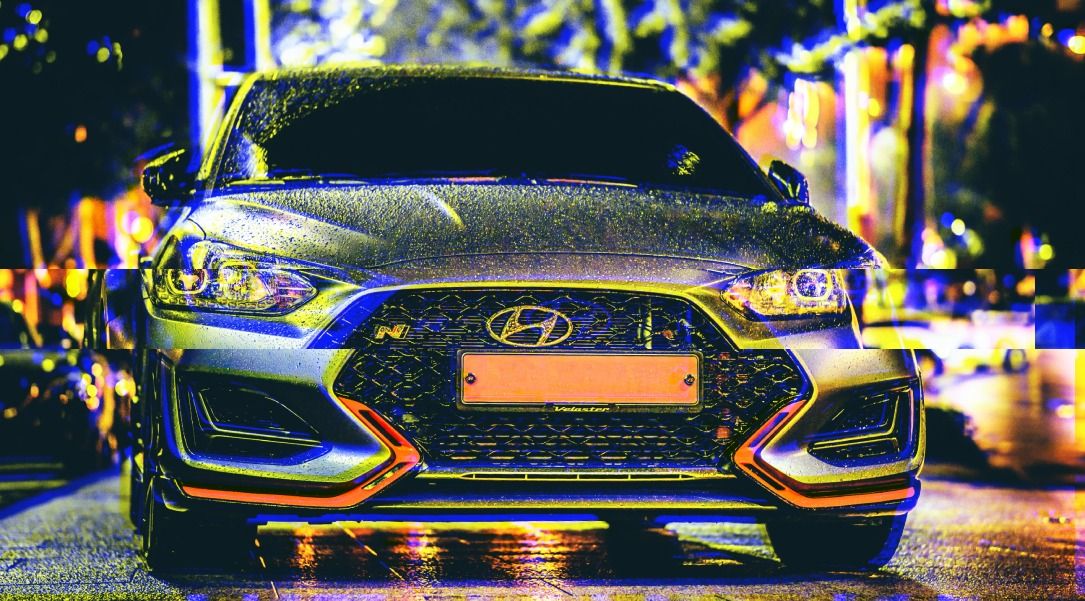
16piorunówUszkodzone auto part #3
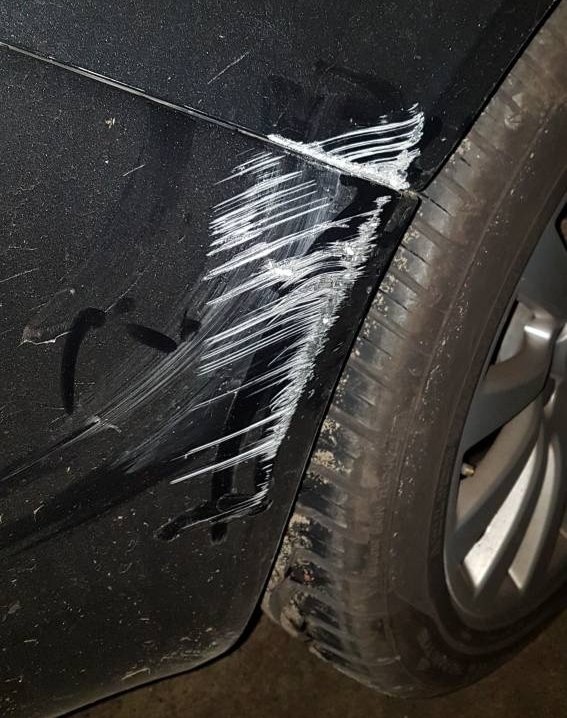
Okej misiaczki, szkoda rozliczana bezgotówkowo z OC sprawcy.
Wybrać warsztat jakiś randomowy wg. własnego widzimisię, czy może coś z listy "rekomendowanych" od ubezpieczyciela?
ps. zdjęcie poglądowe.

@Marchew szkoda kasy pasta tempo, lakier jako tako a 4-6k bo tyle najmniej dostałeś na jakieś wakajki
@Sweet_acc_pr0sa Ubezpieczyciel wycenił na 2200, idę bezgotówkowo, 1500 to pójdzie za samo lakierowanie ; )
@Marchew wyruchali cir bez mydła xD za lekko zarysowany zderzak dostalem 1500 I to w 25 letnim a4
@Sweet_acc_pr0sa jak go wyruchali? chyba nie czaisz co to znaczy "bezgotówkowo"
Wygalda jak wygenerowana. Kto teraz metalowe zderzaki robi
@kodyak zdjęcie jest poglądowe ale przecież właśnie tak wygląda obtarty zderzak.
MarchewGruba ryba
0piorunówHey, You know what? A round cookie with one bite out of it looks like a "C"
A round donut with one bite out of it also looks like a "C" but it is not as good as a cookie
Oh, and the moon sometimes looks like a "C" but you can't eat
C is for Cookie
that's good enough for me