


vrkrGruba ryba
33piorunówEHHH CORAZ WIĘCEJ AMATORÓW PCHA SIĘ DO ZABAWY
 MrGerwantGruba ryba3piorunów
@vrkr jprdl, niektórzy to głowę mają nie wiadomo po co bo mózgu tam 404 not found
 SpokoZiomekFanatyk3piorunów

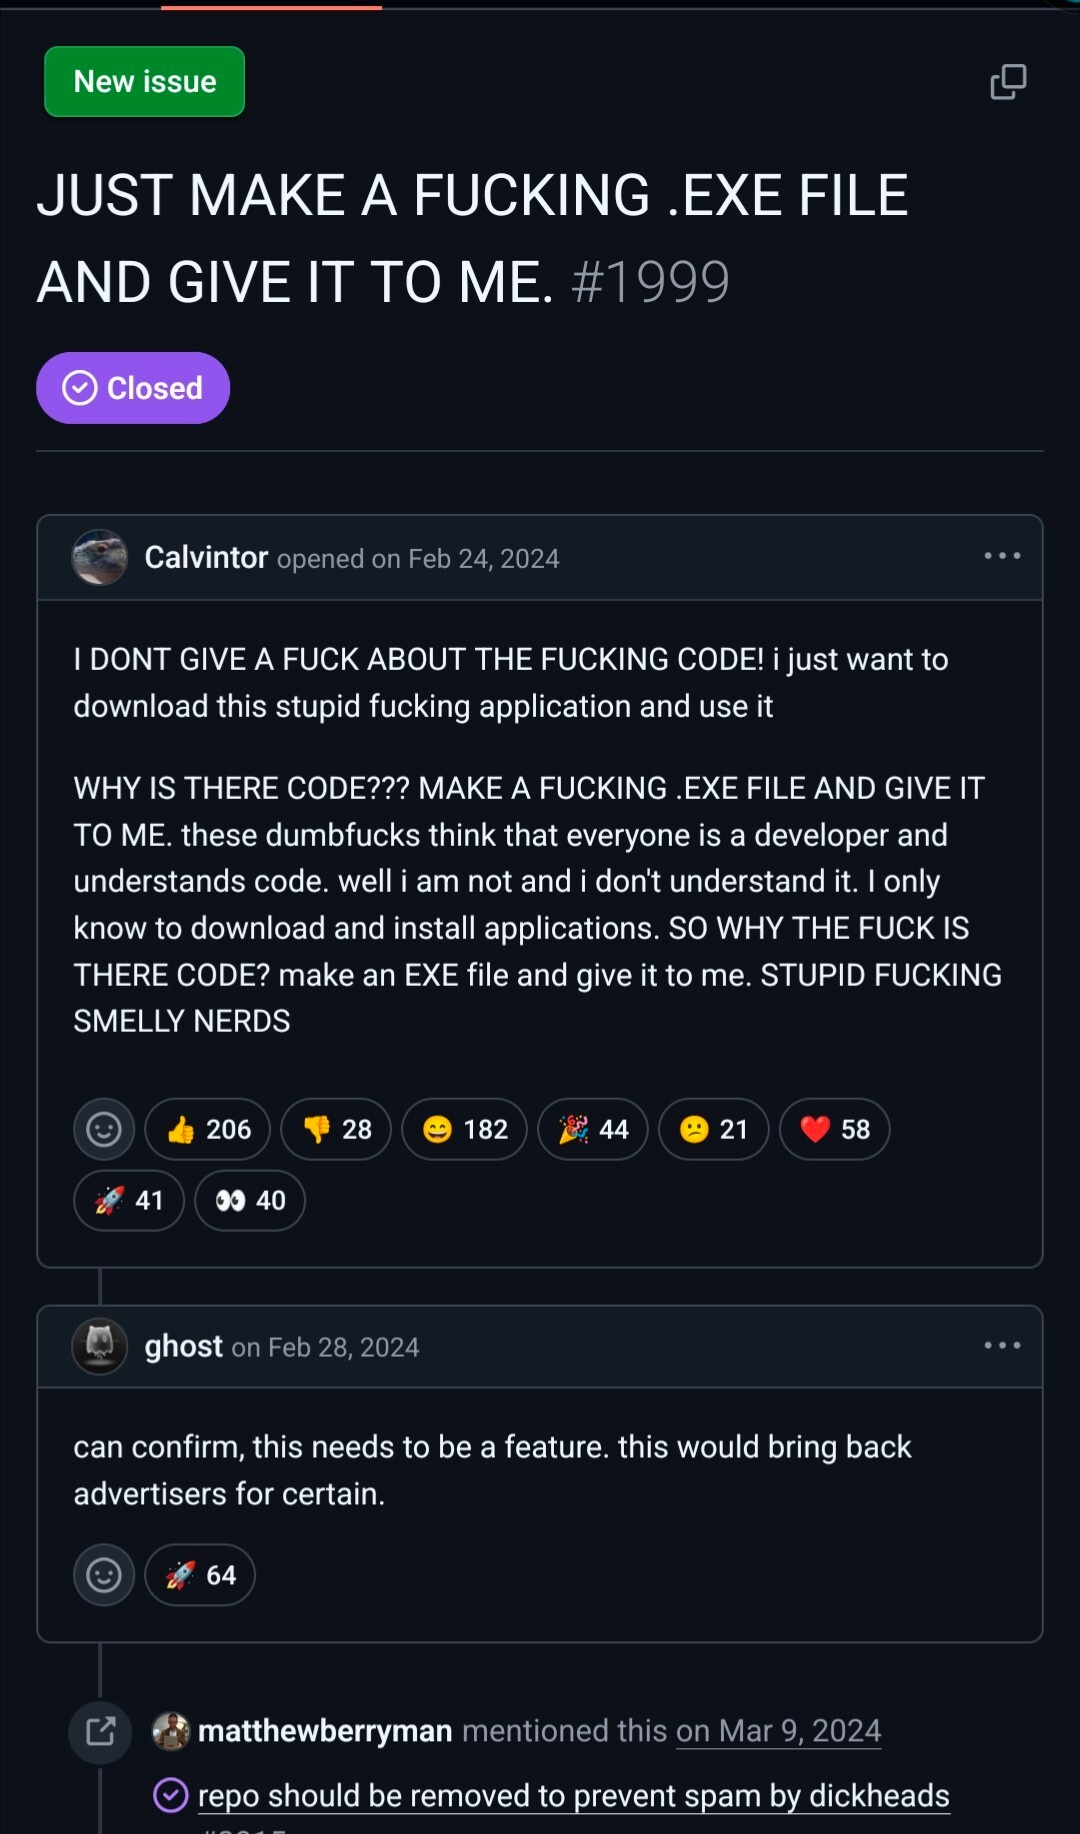
vrkrGruba ryba
33piorunówEHHH CORAZ WIĘCEJ AMATORÓW PCHA SIĘ DO ZABAWY
MrGerwantGruba ryba3piorunów@vrkr jprdl, niektórzy to głowę mają nie wiadomo po co bo mózgu tam 404 not found
SpokoZiomekFanatyk3piorunówvrkrGruba ryba
37piorunów
 NiebieskiSzpadelNihilizmuLider6piorunów
@vrkr bardzo kulturalny wirus :smiley:

fadeimageoneFanatyk
29piorunów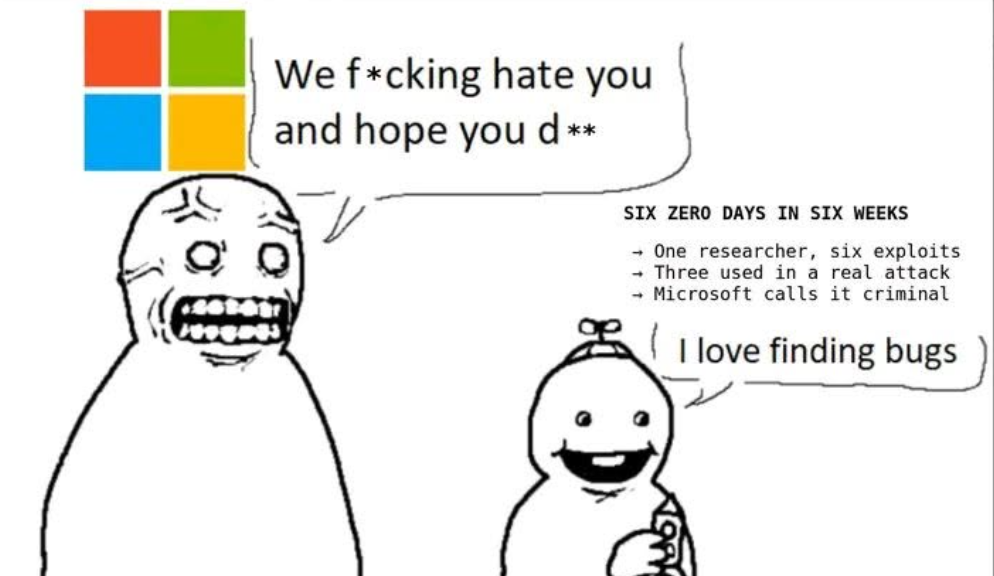
 AdelbertVonBimbersteinLider2piorunów
@fadeimageone ogólnie odkąd mam Linuxa minta to jestem szczęśliwszy bo ta k⁎⁎wa windows to wiecznie czegoś chciała a ja odpalam komputer jak czegoś potrzebuję a nie potrzebuję aby komputer mnie wkuwiał bo się aktualizuje albo muli albo coś popierdolił
 eloyardFanatyk4piorunów
@AdelbertVonBimberstein dokładnie! A jak coś nie działa, to wystarczy że nauczysz się C i napiszesz sobie patcha. Albo poczekasz 5 lat aż ktoś naprawi. Albo chuj, dobrze jest, można żyć bez XYZ!
AdelbertVonBimbersteinLider3piorunów@eloyard jak coś nie działa to się okazuje, że nie muszę rozwiązywać problemu fchuj czasu albo instalować dziwnych programów bo krótki opis problemu- lmm mówi co skopiowac do konsoli i w 2 minuty mam wszystko rozwiązane.
To nie te czasy, że trzeba umieć aby zrobić. Do tego ai się nadaje idealnie.
eloyardFanatyk2piorunów@AdelbertVonBimberstein "a przepraszam rm -rf / rzeczywiście to nie była ta komenda, rzeczywiście" xD
Nie no spoko. Jak działa Ci to chwała. Mi jedyny x86 linuks na jakim działa wszystko to co chcę, to SteamOS, bo nie korzystam z niego jako pc-ta xD
A tak to zawsze jakieś problemy były. A z Windowsem zasadniczo przez ostatnie 3 instalowane generacje: 7, 10, 11 mam całkiem ładnie na przekroju kilku domowych PC i całego stada służbowych w kilku firmach.
Także różnym ludziom różne rzeczy działają.
 CatharsisOsobistość4piorunów
Jakby kiedyś wyciekł pełny kod Windowsa to by dopiero się zaczęło szukanie dziur na poważnie xD
vrkrGruba ryba
154piorunówMmmm, testy na produkcji to najlepsze testy ( ͡° ͜ʖ ͡°)

 Half_NEET_Half_AmazingLider1piorunów
nawet k⁎⁎wa nie siadłem!

Big__lebowskiGruba ryba
14piorunów
209poAutorytet
6piorunów
 sireplamaGURU0piorunów
Hmm... Byłoby co do CV wpisać...
fadeimageoneFanatyk
42piorunów NiebieskiSzpadelNihilizmuLider1piorunów
@fadeimageone w dzisiejszych czasach kiedy już każde współczesne IDE ma podświetlanie składni? :grinning:
 AramilTytan1piorunów
@NiebieskiSzpadelNihilizmu Podświetlanie składni nie pomaga na podchwytliwe babole w stylu 'user[1]' zamiast 'user[2], '&' zamiast '&&' czy logicznej pomyłki w pipelinach magicznego one-linera 😉
 AureliaNovaAutorytet0piorunów
@NiebieskiSzpadelNihilizmu oh boy, var[i] i var[1]. Nom, ale kolorki w IDE (i pilnowanie code clarity) wydłużyło średnie życie programistów :D
 HmmJakiWybracNickFenomen2piorunów
@NiebieskiSzpadelNihilizmu @Aramil @AureliaNova to wy używacie jeszcze IDE? U nas to się pisze "ejaj zrób to i tamto", potem "nie działa, napraw to co napisałeś" i jakoś się kręci XD
NiebieskiSzpadelNihilizmuLider3piorunów@HmmJakiWybracNick ta :grinning: Ja dziś przez 3 godziny poprawiałem wesołą twórczość ejaja, który może i tworzył kod w Springu, ale z każdą kolejną iteracją i skanem w Checkmarxie lista podatności tylko rosła xD
SpokoZiomekFanatyk0piorunów@fadeimageone O, to o mnie. Tylko bez tego ostatniego.
AirbagGruba ryba
10piorunówHej
Mam prośbę
Robię pendriva z linuxem mint po polsku
No i wszystko niby git, ale mam mały problem.
Po każdym uruchomieniu firefox działa po angielsku
Wiecie może jak zrobić, by dziad włączał się po polsku?
Mi to by nie przeszkadzało, ale to dla znajomego, co trochę nie umie w angielski
 30ohmGURU2piorunów
Paczkę językową musisz doinstalować
maximiliananMistrz
20piorunów
 ErwinoRommeloGURU7piorunów
Oba to diably, prawdziwy jezusek wyslalby ci iso cachyos
 Fly_agaricGURU4piorunów
Są lepsze metody aktywacji windy.
maximiliananMistrz2piorunów@Fly_agaric i są dostępne od ręki na githubie. Ostatnio tak aktywowałem offica xd
Fly_agaricGURU2piorunów@maximilianan Dokładnie ten mam na myśli. Do tego, jest tam też do ściągnięcia ISO Windy LTSC, którą to bym teraz instalował, gdyby nie to legalne PRO, które mam. Na nowego lapa pójdzie już LTSC.
maximiliananMistrz4piorunów@Fly_agaric MicroSlopowi to się i tak potężnie opłaca
KKLKKKosmonauta0piorunów@Fly_agaric dawaj info dla potomnych jakie to metody?
maximiliananMistrz1piorunów@KKLKK https://github.com/massgravel/Microsoft-Activation-Scripts/
 jiimGruba ryba0piorunów
@maximilianan przecież to, że tak powiem, jeden chuj
CatharsisOsobistość0piorunów@maximilianan Ale w linku który wysłałeś jest ta sama metoda z tą samą komendą xD. A jeżeli chodzi ci o to co jest pod tym niżej, to jest to samo tylko zamiast pobierać skrypt powershellem robisz to ręcznie.
fadeimageoneFanatyk
23piorunów CatharsisOsobistość2piorunów
Eh męczy mnie to narzekanie na webp bo to jest fantastyczny format który powstał aby zastąpić jpg i zmniejszyć ilość marnowanego transferu danych na grafiki na stronach internetowych.
Zalety:
* lepsza kompresja niż jpg
* obsługuje przeźroczystość
* obsługuje animacje jak GIF
* może być stratny albo bezstratny
* darmowy i otwartoźródłowy
Wady:
Niektóre programy obsługują go po macOS*zemu
I ta wada nie wynika w żaden sposób z tego jak działa ten format a tylko i wyłącznie zależy od autorów oprogramowania i systemów. Zarówno na Windowsie jak i Linuxie oraz w przeglądarkach bazujących na Chromium i Firefoxie jego obsługa pojawiła się bardzo szybko. To głównie takie korporacje jak Apple, Adobe i inne podobne miały jakiś dziwny problem go wprowadzić i to na nie powinniście narzekać a nie na format pliku. I żeby nie było to dodanie jego obsługi było banalnie proste bo Google udostępniało wszelkie potrzebne do tego narzędzia i dokumentacje.

radziolGURU
102piorunów AdelbertVonBimbersteinLider15piorunów
@radziol ale jak chcesz dobrze to i tak trzeba photoshopa odpalić
 radziolGURU7piorunów
@AdelbertVonBimberstein a kto dzisiaj robi dobrze? 😛
 OpornikGURU1piorunów
@AdelbertVonBimberstein @radziol @zuchtomek wiecie że Adobe niedawno chciało Animate ujebać?
Taki jakby Photoshop ale od animacji, od 5 do 10 milionów użytkowników globalnie. Bo AI. Wycofali się dopiero po ogromnych protestach ludzi z branży, ale powiedzieli że i tak nie będą go już rozwijać, tylko bugi naprawiać.
Z Photoshopem będzie podobnie.
 FulleksGruba ryba0piorunów
@AdelbertVonBimberstein To będzie tak jak z meblami i kupą innych rzeczy - te robione przez AI będą spełniać swoją rolę dla pospólstwa - tanie, ładne, sztuczne. Prawdziwe zdjęcia - będą jak meble z ręcznymi zdobieniami, czy inne kraftowe - doprowadzone do perfekcji ręką rzemieślnika - drogie, piękne i prestiżowe.
AdelbertVonBimbersteinLider2piorunów@Fulleks uważam, że raczej będzie jak z concordem. Nagle się okaże, że technologia za dużo kosztuje do generowania kotków jak bańka pęknie i zostanie tylko dla branży porno. XD
 zuchtomekGURU19piorunów
@radziol Upośledzony mem nawet z painta i tak będzie bardziej wartościowy niż AI slop
209poAutorytet
19piorunówpowiedzenie "tam, gdzie psy dupami szczekają" nabiera nowego znaczenia
 CatharsisOsobistość1piorunów
tymczasem Gemini xD
fadeimageoneFanatyk
47piorunów#ai #heheszki #humorinformatykow #pdk #windows #microslop #windows11 #technologia
YellowKey zero-day exploit in BitLocker :clown_face:
The process is dead simple: grab any USB stick, get write access to the "System Volume Information," and copy into it the "FsTx" folder and its contents. Shift+click Restart to get Windows to the recovery environment, but then switch to holding down the Control key and don't let go. The machine will reboot, and without asking any questions or showing any menus, will drop you in an elevated command line with full access to the formerly Bitlocked drive, without asking for any keys.


 jonasGruba ryba31piorunów
Tak jak nikt nie zrobił tyle co kler żeby zniechęcić ludzi do kościoła, tak też nikt tyle nie zrobił dla promowania Linuksa co Microsoft. Ostatnio to wręcz sprintem ruszyli w temacie.
 wombatDaiquiriGruba ryba0piorunów
@jonas wincyj AI. Rok linuxa wytrzyma.
 UncleFesterGURU1piorunów
@fadeimageone Łooooooquhwa, okaże się jeszcze w plaintekście trzymają. 👍
fadeimageoneFanatyk
7piorunów
 ThereforeeGruba ryba2piorunów
@fadeimageone OPie ale wiesz, że dosłownie wyszło w tym samym czasie kilka CVE na Windowsa, nie? xD
 fadeimageoneFanatyk0piorunów
Microsoft nie udostępnia exploitów na One Day'e na Githubie przed prawidłowym załataniem kodu XD
Także człowieki Linux Developers Team zje%ali sprawę. Ktoś zrobił dekompilację i udostępnił działający exploit podnoszący uprawnienia do poziomu roota XDDDDDD przed wydaniem łatki.
Solucja? Wyłączenie sekcji XDDDDDD via Killswitch.
 koszotoroburFanatyk0piorunów
@fadeimageone - closed source w takim razie to zaleta :slightly_smiling_face:
fadeimageoneFanatyk0piorunówfadeimageoneFanatyk0piorunów"Last week, two critical Linux kernel vulnerabilities were disclosed, prompting significant concern within the community. In response, developers are now reviewing a proposal for an emergency “killswitch” mechanism to reduce exposure following public disclosure of serious vulnerabilities.
Sasha Levin, an NVIDIA engineer and Linux stable kernel co-maintainer, submitted the patch. It allows system administrators to temporarily disable a vulnerable kernel function while awaiting a security update.
The concept is simple: if a dangerous code path is identified, the kernel can be instructed to stop using that function. Instead of executing normally, the function would return an error. While this does not resolve the underlying bug, it can block access to the vulnerable path until a patched kernel is available.
The proposal follows recent Linux kernel vulnerability disclosures, including Copy Fail and Dirty Frag. Copy Fail is particularly relevant, as the patch includes a self-test referencing CVE-2026-31431 to demonstrate how the killswitch could block the affected AF_ALG path.
Dirty Frag is not used as a direct test case, but it is also relevant and illustrates the broader issue: serious kernel bugs may become public before fixes are widely available. During this period, administrators may need a temporary method to reduce risk without waiting for the full update cycle.
Levin’s patch makes the feature available through the kernel’s securityfs interface. A privileged administrator can enable a killswitch for a specific function, causing it to fail immediately. This change takes effect at runtime and remains active until disabled or the system is rebooted.
The proposal targets code paths that most systems do not rely on daily. Levin cites areas such as AF_ALG, ksmbd, nf_tables, vsock, and ax25. In some environments, temporarily disabling these features may be less disruptive than running a kernel with a known vulnerability.
However, the feature carries clear risks. The patch does not include automatic safety checks to determine if a function can be safely disabled. Disabling the wrong function or returning an incorrect value could disrupt system behavior or cause new issues. Therefore, this is not intended as a general-purpose security switch for casual use.
It is also important to make it clear that this mechanism is not live patching. It does not replace vulnerable code with a corrected version, but only blocks a selected function from running. A full kernel update is still required to properly address the vulnerability. It could simply provide an emergency mitigation tool for the period between public disclosure and full patch deployment.
As of now, the killswitch patch is still under review and has not been accepted into the Linux kernel."
ThereforeeGruba ryba0piorunówKomentarz usunięty
ThereforeeGruba ryba0piorunówKomentarz usunięty
ThereforeeGruba ryba5piorunówO ja pierd...
1. Nie istnieje "Linux Developers Team".
2. "ktoś zrobił dekompilację" Chuj wie, o co chodzi - dekompilację czego, kogo, po co, jak. Ale dekompilacja. A że Linux jest otwarto-źródłowym oprogramowaniem (czyli niewymagającym do analizy dekompilacji) utrzymywanym przez społeczność a nie jakiś kurwa developers team to po co wiedzieć? XD
3. "Solucja? Wyłączenie sekcji XDDDDDD via Killswitch." To nie jest solucja, co jest napisane w skopiowanym przez ciebie tekście KILKA RAZY.
4. Zaproponowana mitygacja jest: Po pierwsze, manualnie uruchamiana przez administratora systemu. Po drugie, nie przeszła nawet review. Po trzecie, napisana zapewne w dużej mierze przez AI (co wiedziałbyś, gdybyś przeczytał co podlinkowałeś XD).
TL;DR idź trollować na wykop albo ogarnij dupsko
209poAutorytet
28piorunów
WujekAlienLider
100piorunów
 kubex_to_jaGruba ryba13piorunów
@WujekAlien co ten Egg
ZjedzonFenomen1piorunów@kubex_to_ja to jest Aegon piąty pszem pana! A kiedy zrobili ten chujowy półserial GoT-a o Dunkanie Wysokim?
DeykunLider
12piorunów szatkus-4Osobistość2piorunów
Ponad dwa lata minęły odkąd miałem stracić pracę za pół roku. Coś mi tu śmierdzi.

LondoMollariFanatyk
14piorunówprod$ terraform apply
I zamykam lapka - koniec roboty na dzisiaj. Ciekawe ile wiadomości będę miał jutro rano. ( ͡° ͜ʖ ͡°)
 ostrynacienkimGruba ryba1piorunów
bez auto approve ;D?
NiebieskiSzpadelNihilizmuLider4piorunów@LondoMollari WSZYSTKIE :grinning:
209poAutorytet
5piorunów
 dziad_saksonskiFenomen0piorunów
Komentarz usunięty
 ArmandoNumber5Gruba ryba1piorunów
@209po Bydgoszcz, C⁎⁎j, Kał, Szczecin. Doborowe towarzystwo.
209poAutorytet
37piorunówkiedy wciskasz ctrl+c i ci zabija program zamiast skopiować tekst
 baklazanTytan0piorunów
@209po Meh, serdeczny na Shift dodatkowo i po bólu ; D.
@Gorfobrut Nigdy nie rozumiałem "Ctrl+Insert" i "Shift+insert", odrywanie palców z bezpiecznej pozycji nad literami ; P
 kocioTwórca1piorunów
@baklazan jak jesteś leworęczny, to ctrl+insert jest zdecydowanie bliżej bezpiecznej pozycji nad literami, a jest dużo wygodniesze. No i z tamtej pozycji jest zdecydowanie bliżej do enter/backspace/delete ale też i bardziej egzotycznych home/end. No i działa w terminalach, czasami nawet w vimie
baklazanTytan0piorunów@kocio Ooo, to ciekawe! Faktycznie jak jest się leworęcznym Ctr+Insert wydaje się dużo fajniejsze
JarasznikosOsobistość0piorunów@209po A weź nawet mnie nie wkurzaj....