


alaMAkotaGURU
25piorunówI znów Michał Fiszer z informacją o ruskich trollach.
Kogo to zabolało?
Oczywiście pojawiła się wściekła krytyka różnych komputerowców, że wraz z serwerami Yandexu poszło z dymem tysiące prawdziwych Polaków, którzy nie chcą żyć w Eurokołchozie. Boją się, że wylądują w obozie pracy gdzieś na Syberii (wolą jeść biały chleb nad Morzem Czarnym niż odwrotnie), albo obawiają się, że jak napiszą cokolwiek złego, to wpadnie do nich jakieś FSB, spuści im bęcki i wsadzi do łagru... A nie, czekaj. To nie EU. To jakiś inny kraj.
No ale co racja, to racja. Wspomniani prawdziwi patrioci nie zginęli w serwerowni Yandexu. To oczywiście nieprawda. Tyle że komputerowcy powinni znać właściwy mechanizm. Poniżej opisuję tylko jeden z co najmniej dwóch, a zapewne zależności jest więcej.
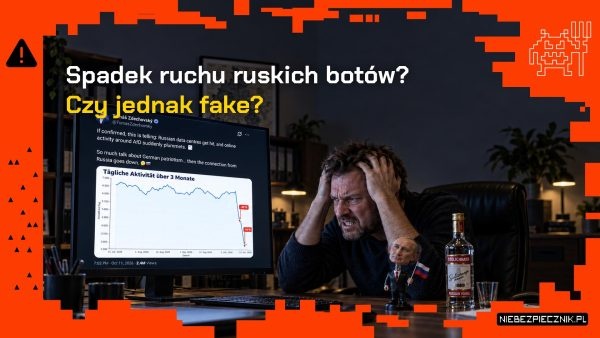
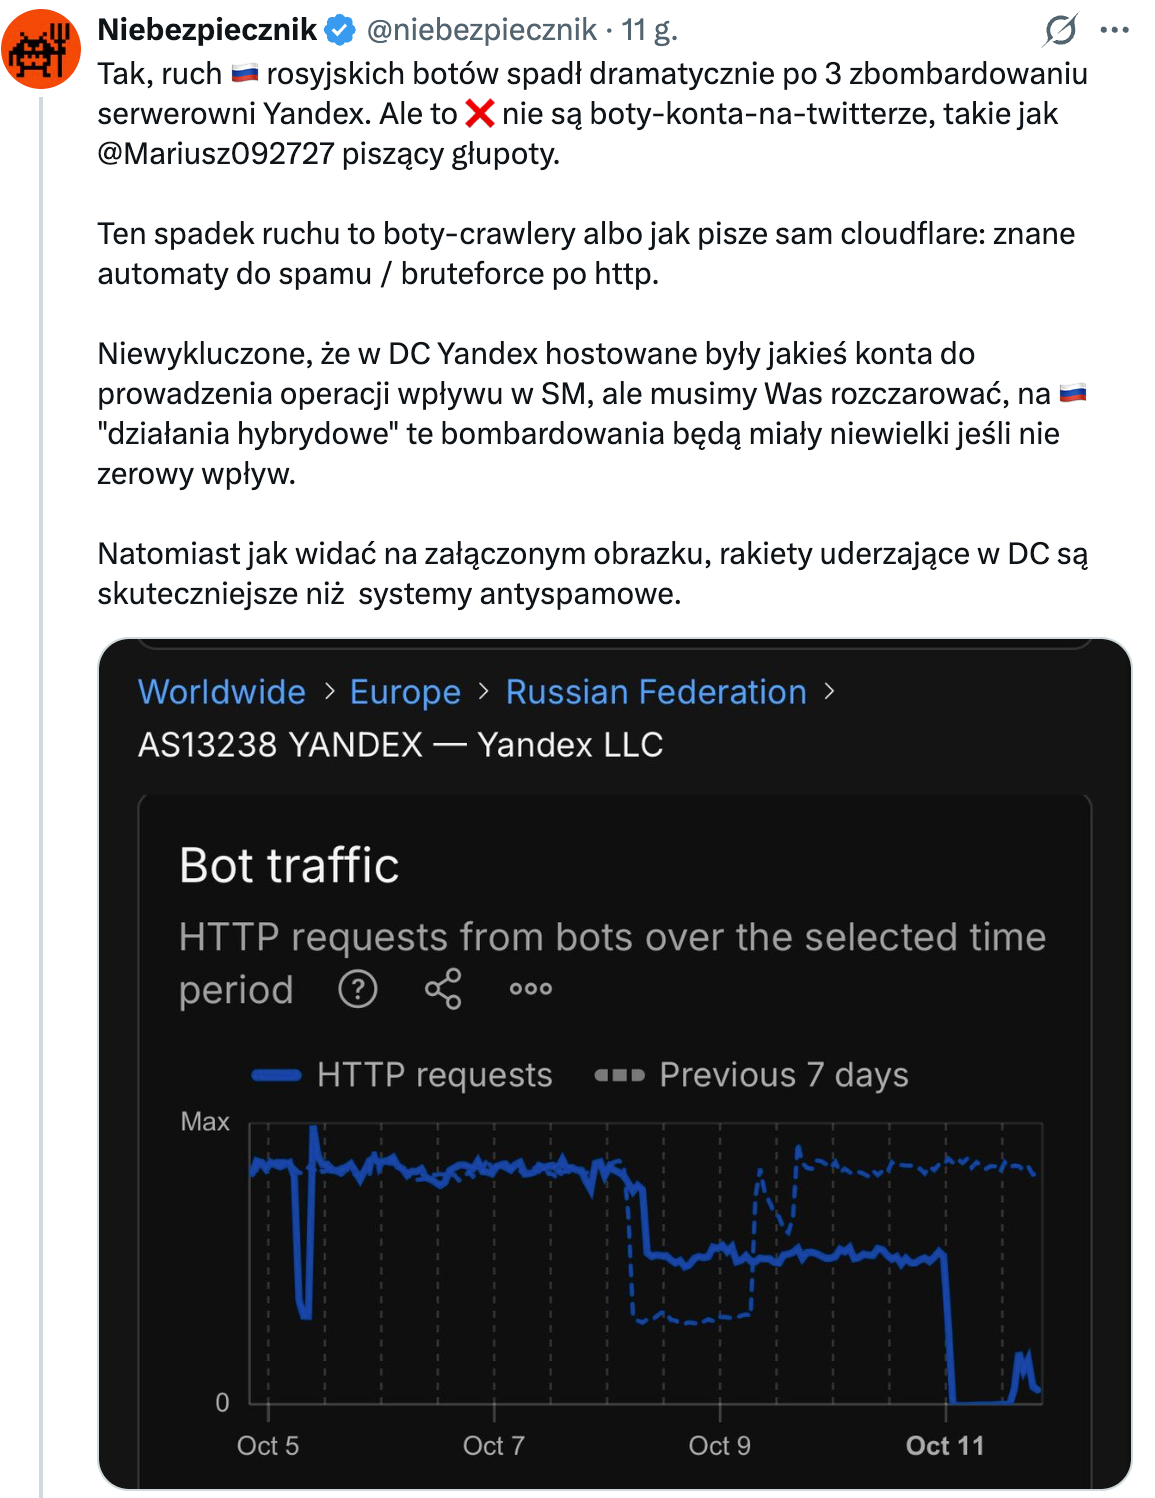
Oczywiście Cloudflare odnotował spadek sztucznego ruchu w internecie o ponad 90%.
Jednak jak napisała m.in. Naukowa i Akademicka Sieć Komputerowa (NASK), ów spadek dotyczył tzw. internetowych crawlerów (botów indeksujących Yandexu, które skanują strony WWW) oraz automatycznych skryptów typu brute-force lub spamu HTTP. Nie miało to bezpośredniego przełożenia na fizyczne usunięcie kont na Facebooku, TikToku czy X.
Doszło do nieporozumienia, bowiem słowem „bot” zaczęto jednocześnie określać dwa zupełnie różne zjawiska cyfrowe. Wykresy Cloudflare zarejestrowały gwałtowny spadek aktywności tzw. botów technicznych (crawlerów, scraperów, skryptów spamujących i próbujących masowych włamań metodą brute-force). Były to automatyczne programy Yandexu i innych rosyjskich systemów, które masowo przeszukiwały globalną sieć w celu indeksowania stron internetowych.
Konta propagandowe na Facebooku, TikToku czy X (Twitterze) to zupełnie inna kategoria. Są to profile prowadzone przez ludzi (farmy trolli) lub zarządzane przez wyspecjalizowane oprogramowanie (botnety), które udają prawdziwych użytkowników. Korzystają one z komercyjnych sieci VPN, serwerów proxy i rozproszonych adresów IP na całym świecie. Pracują na setkach serwerów rozsianych po globie, a nie bezpośrednio na rosyjskim Yandexie.
Indeksowanie stron internetowych (czyli crawling lub scraping) wykonuje się po to, by wyszukiwarki internetowe wiedziały, co znajduje się w sieci i mogły to pokazać użytkownikom. Z kolei rosyjskie dezinformacyjne skrypty spamujące automatycznie wyszukują na stronach internetowych posty, sekcje komentarzy czy fora, by masowo wklejać tam linki lub obrazki zawierające dezinformację.
I tu pojawia się kluczowa, głęboka zależność, której wielu „ekspertów” nie dostrzega: udany atak ukraińskich dronów nie polegał na wyłączeniu kilku szaf grających, ale na paraliżu trzech potężnych centrów danych Yandexu (w Sasowie, Kałudze i we Włodzimierzu) oraz stojących tam rosyjskich superkomputerów. To właśnie tam znajdowało się mózgowe i analityczne zaplecze rosyjskiej machiny propagandowej.
Zniszczenie tej infrastruktury odcięło farmy trolli od centralnych systemów automatycznego wsparcia. Bez zaawansowanych modeli językowych (AI) hostowanych w tych centrach danych, generowanie tysięcy spójnych, masowych wpisów w ułamku sekundy stało się niemożliwe. Co ważniejsze, padła infrastruktura odpowiedzialna za tzw. amplifikację, czyli automatyczne, sztuczne pompowanie zasięgów. Konta botów przestały masowo klikać „podaj dalej” i „lajkuj”, ponieważ ich centrala dowodzenia w Rosji zwyczajnie spłonęła.
Rozumiecie to? Jak mają skutecznie funkcjonować ludzkie trollownie lub rozproszone boty, gdy odcięto je od potężnego zaplecza analitycznego i automatycznych narzędzi pompujących ich widoczność? Zostali zmuszeni do powolnej, manualnej pracy, tracąc swoją największą broń: masowość i szybkość reakcji.
Każdy szanujący się komputerowiec z pewnością to wie. I co? Nadal niektórzy brną w zaparte, że „nie, nie, nie, skądże znowu, to nie ma związku!”? A ruch w sieci się posypał. Konta nie zniknęły, tylko drastycznie spadły im zasięgi (no, co za przypadek!).
Aleksandra Wójtowicz, analityczka ds. nowych technologii i cyfryzacji z Polskiego Instytutu Spraw Międzynarodowych (PISM), zauważyła, że ukraińskie działania przyczyniły się do spadku aktywności niektórych kont powiązanych z Alternatywą dla Niemiec (AfD). Dodała również: „Podobne zjawisko, choć w mniejszej skali, widać też w Polsce. Niektóre treści antyukraińskie i hasła zawierające teorie spiskowe, choć publikowane były w dniach 8–9 października tak samo często jak zwykle, zyskały zdecydowanie niższy zasięg. Podobnie było z wpisami niektórych skrajnie prawicowych, prorosyjskich polityków”. Z kolei Jewish Breaking News pisze, że w ciągu ostatnich kilku dni pod postami wielu popularnych, mniejszych lub średnich kont identyfikujących się jako „pro-MAGA” lub „patriotyczne” w USA zaobserwowano nagłe spłaszczenie statystyk. To samo opisuje londyński Instytut Dialogu Strategicznego (ISD). A zatem ten nagły zjazd wyświetleń, lajków czy podań dalej został wyraźnie i niezależnie dostrzeżony przez światowych badaczy cyfrowej dezinformacji.
Czyli co, chłopaki? A może powinienem powiedzieć: riebiata? Dalej będziecie ględzić, że zdemolowanie trzech potężnych centrów danych Yandexu i sparaliżowanie ich superkomputerów nie ma ŻADNEGO wpływu na aktywność i skuteczność botów oraz trolli w necie? Ale to może dokładnie wyjaśnią nam już jacyś naprawdę rzetelni komputerowcy.
A takim klasycznym hejterom, którzy doskonale wiedzą, o co kaman, ale zamiast uczciwie wyjaśnić mechanizm działania, wolą krzyczeć, że to bzdura, zadam jedno pytanie:
A szto tam, pacany, w Moskwie?
Nie obrażajcie się. Dobrze wiecie, że pacany po rosyjsku to po prostu chłopaki.
 JavaxGruba ryba2piorunów
Problem w postrzeganiu skutków zniszczenia/uszkodzenia takich centrów danych leży w tym, że dla wielu się wydaje jakoby taki bot był "jednostką" (Choć w przypadku ludzi z branży troszke mnie to by dziwiło. Może zbyt dużą wagę przypisali do tych wykresów które faktycznie same w sobie nie dowodzą zniszczeniu farm botów propagandowych). Podczas gdy jest to architektura niezwykle złożona i rozproszona skłądająca się z bardzo wielu elementów składowych, które ze sobą muszą współpracować. Wyeliminowanie jednego ważnego elementu takiego ekosystemu może doprowadzić do paraliżu reszty - Na przykład boty mobilne odpowiadające za faktyczne postowanie już z terytoriów krajów zachodnich mogą nie być w stanie pozyskać informacji wsadowych do rozpowszechnienia. Czyli, pomimo braku eliminacji faktycznych kont botowych mogą one poprostu nie być w stanie funkcjonować.
Niestety, w obecnych czasach taka infrastruktura rozproszonych aplikacji jest w miarę łatwa do odtworzenia w innych data centers w bardzo któtkim czasie. Do tego można ją również przenieść do DC krajów zachodnich (gdzie i tak podejżewam, że znajduje się dość dużo tego dziadostwa). Tak więc nie spodziewałbym się jakiegoś długotrwałego efektu gdyż to jest gra w kotka i myszkę.
Wydaje mi się, że dużo zamieszania wprowadziły w tym przypadku bardzo ogólnikowe wykresy ruchu w sieci i w tym wypadku jak najbardziej nie były one indykatorem spadku działalności botów propagandowych a ogólnego skutecznego uszkodzenia DC. Jednak nie mogą te ogólnikowe wykresy również stanowić podstawy do zaprzeczenia, że autorzy w social mediach odczuli zmniejszenie natęrzenia pracy botów tylko na podstawie że przedstawiają szerzej pojęty ruch ogólny ponieważ on również może być częścią składową działalności systemów botów propagandowych.
 HueHueSpecjalista0piorunów
Oczywiście Cloudflare odnotował spadek sztucznego ruchu w internecie o ponad 90%.
Nie prawda:
https://radar.cloudflare.com/bots/ru

 CybulionLider

 walus002Fanatyk
 intyLider

 voy.WuFanatyk
 LondoMollariFanatyk
 fyttt6Inspirator
 OpornikGURU





 zuchtomekGURU

 KazixOsobistość

 UncleFesterGURU
 bartek555Lider
 GibanGruba ryba
 PanWGruba ryba