Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#informatyka

Koneser

w Dyskusje

17piorunów

Niezależnie od roku wydania, jaki windows byl/jest nejlepszy?

  • Windows XP34% (192 głosy)
  • Windows 742% (236 głosów)
  • windows Vista1% (5 głosów)
  • Windows 951% (6 głosów)
  • Windows 981% (8 głosów)
  • Windows 82% (13 głosów)
  • Windows 113% (19 głosów)
  • Windows 1012% (69 głosów)
  • Windows 3.11 lub starszy2% (9 głosów)

557 głosów

Inspirator3piorunów

7, choć należałam do tych nielicznych, którym Vista też ładnie śmigała. Do dziś nie wiem w sumie czemu, biorąc pod uwagę, jakie inni mieli z nią problemy

Pokaż więcej komentarzy (24)

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.04.md

LLM Code Review vs Deterministic SAST Security Tools - https://blog.fraim.dev/ai_eval_vs_rules/

Bash a newline: Exploiting SSH via ProxyCommand, again (CVE-2025-61984) - https://dgl.cx/2025/10/bash-a-newline-ssh-proxycommand-cve-2025-61984

mediatek? more like media-rekt, amirite - https://blog.coffinsec.com/0days/2025/12/15/more-like-mediarekt-amirite.html

"A tale of making internet pollution free" - Exploiting Client-Side Prototype Pollution in the wild - https://blog.s1r1us.ninja/research/PP

When NAS Vendors Forget How TLS Works - https://www.interruptlabs.co.uk/articles/when-nas-vendors-forget-how-tls-works

Koneser

w Dyskusje

64piorunów

Z jakiej przeglądarki korzystasz?

  • Chrome20% (172 głosy)
  • Firefox44% (383 głosy)
  • Brave16% (143 głosy)
  • Vivaldi4% (38 głosów)
  • Opera10% (86 głosów)
  • Edge3% (23 głosy)
  • Librewolf2% (17 głosów)
  • Pale Moon0% (1 głos)
  • Ungoogled chromium1% (5 głosów)

868 głosów

Pokaż więcej komentarzy (74)

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.02.md

PatchGuard Peekaboo: Hiding Processes on Systems with PatchGuard in 2026 - https://www.outflank.nl/blog/2026/01/07/patchguard-peekaboo-hiding-processes-on-systems-with-patchguard-in-2026/

Breaking the Sound Barrier, Part II: Exploiting CVE-2024-54529 - https://projectzero.google/2026/01/sound-barrier-2.html

anyPDF decompilation - a highly evasive, fully undetected, signed PDF editor bundled with AdClicker Trojan and Spyware - https://rifteyy.org/report/anypdf-malware-analysis

Don't judge an audiobook by its cover: taking over your Amazon account with a Kindle - https://blog.thalium.re/posts/dont-judge-an-audiobook-by-its-cover-taking-over-your-amazon-account-with-a-kindle/

Introducing RelayKing – Relay To Royalty - https://www.depthsecurity.com/blog/introducing-relayking-relay-to-royalty/

Tytan

w Hydepark

5piorunów

Hej misie:relaxed:

Jak tam sytuacja na rynku ? Czeka mnie poszukiwanie pracy, u aktualnego pracodawcy tylko do końca lutego:man-shrugging: wydaje mi się że oferty jakieś są

Autorytet2piorunów
Pokaż więcej komentarzy (6)

Koneser

w Dyskusje

2piorunów

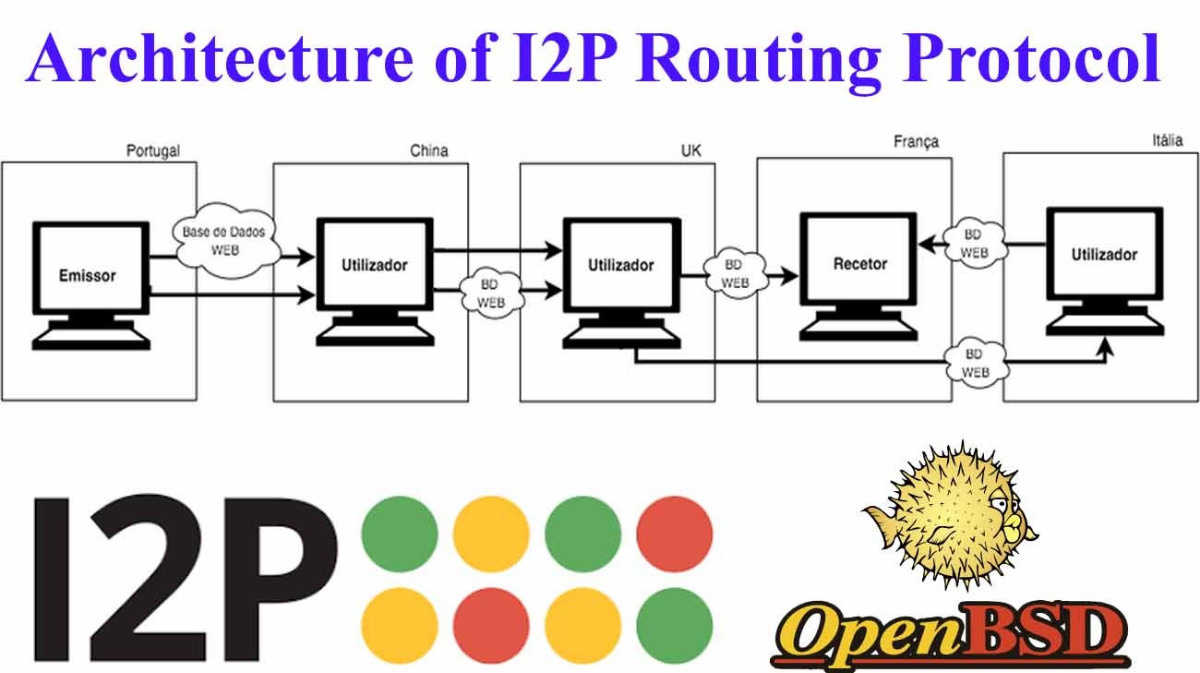
Ktoś kiedyś z was korzystał z sieci i2p?

Jeśli tak to czym się różni kontentem od tych cebulowych stron w Tor?

Nigdy nie korzystałem, bo zawsze nie przepadałem za technologią p2p, gdzie twoj komputer robi za "antenę" przepływu danych.

Pokaż więcej komentarzy (2)

Fenomen

w Hydepark

1piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.31.md

Predator iOS Malware: Building a Surveillance Framework - Part 1 - https://blog.reversesociety.co/blog/2025/predator-ios-malware-surveillance-framework-part-1

Using NTLM Reflection to Own Active Directory (CVE-2025-33073) - https://www.depthsecurity.com/blog/using-ntlm-reflection-to-own-active-directory/

Kubernetes Remote Code Execution Via Nodes/Proxy GET Permission - https://grahamhelton.com/blog/nodes-proxy-rce

anti-patterns and patterns for achieving secure generation of code via AI - https://ghuntley.com/secure-codegen/

I'm (no longer) CTO b*tch - https://y0no.fr/posts/no-longer-cto/

Twórca

w Dyskusje

6piorunów

Mam problem z jedną stroną "czkawka .com", która zdaje się sugerować, że jest oficjalną stroną mojej aplikacji - Czkawki, mimo że nie jest. 

Część z użytkowników aplikacji zgłaszała informacje że strona zawiera niepoprawne informacje(typu pliki binarne windows msi - ja udostępniam tylko zipy/exe), po tych zgłoszeniach dodałem do readme czytelną informację, że mój projekt nie ma żadnej oficjalnej strony internetowej. Zauważyłem też że na dole strony pojawiła się notka "Not affiliated with czkawka. This is an independent site providing documentation, guides and links to the official project repositories. For official releases visit GitHub" - jednak jest to informacja dopiero w stopce i większość użytkowników nawet tego nie przeczyta.

Mimo to, że zawierała niepoprawne wiadomości, nie przeszkadzała mi ona zbytnio. Niepokojące jednak było to, że linki do aplikacji kierowały do plików binarnych na serwerze, zamiast bezpośrednio do releasów githubowych.

To też bardzo dziwne, że ktoś zadał sobie trud, by bezinteresownie stworzyć taką stronę i opłacać domenę, bez żadnego kontaktu ze mną.

Ostatnio kilkoro z użytkowników zgłosiło, że przy próbie pobrania z tej strony plików, strona próbowała im opchnąć jakieś pliki malware(sam tego nie doświadczyłem, więc nie mam 100% pewności).

Pozgłaszałem stronę do Google Safe Browsing i Microsoftowego odpowiednika, jednak nic się nie zmieniło.


Kojarzycie jakieś metody jak się pozbyć takiej "podszywającej" i niebezpiecznej strony?

Co gorsza ona pozycjonuje się lepiej niż projekt githubowy, przez użytkownicy bez problemu wpadać w jej objęcia


Fanatyk0piorunów

@qarmin Niestety, jeśli nie robią nic nielegalnego (typu oczywisty malware wpakowywane do instalatorów), to nic z tym nie zrobisz.

Zaczynając tego typu projekt trzeba kupić domenę - innego sposobu nie ma. Jeśli masz kontrolę nad aktualizacjami aplikacji, możesz najwyżej w swojej apce pokazać jakiś banner z ostrzeżeniem, informujący że nie masz nic wspólnego z tamtą stroną, i żeby jej nie używać.

Pokaż więcej komentarzy (3)

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.29.md

The Story of a Perfect Exploit Chain: Six Bugs That Looked Harmless Until They Became Pre-Auth RCE in a Security Appliance - https://mehmetince.net/the-story-of-a-perfect-exploit-chain-six-bugs-that-looked-harmless-until-they-became-pre-auth-rce-in-a-security-appliance/

Ticket to Shell: Exploiting PHP Filters and CNEXT in osTicket (CVE-2026-22200) - https://horizon3.ai/attack-research/attack-blogs/ticket-to-shell-exploiting-php-filters-and-cnext-in-osticket-cve-2026-22200/

The new recon technique nobody thought about - https://blog.profundis.io/blog/favicon-similarity-search/

Developing An AI Vishing Model For £37.49 - https://http418infosec.com/developing-an-ai-vishing-model-for-37-49

NT OS Kernel Information Disclosure Vulnerability – CVE-2025-53136 - https://www.crowdfense.com/nt-os-kernel-information-disclosure-vulnerability-cve-2025-53136/

Zawodowiec

w Programowanie

6piorunów

Listmonk — darmowy mailing manager — studium przypadku i implementacja

Cytując klasyka — gratis to uczciwa cena. Prowadzenie mailingu za 0 zł w obecnych czasach możliwe jest tylko dla naprawdę małych list i wiąże się ze znacznymi ograniczeniami. Nie oznacza to jednak, że jesteśmy skazani na usługi kosztujące setki złotych miesięcznie. Przy odrobinie

Fenomen

w Hydepark

4piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.27.md

COMmand & Evade: Turla's Kazuar v3 Loader - https://r136a1.dev/2026/01/14/command-and-evade-turlas-kazuar-v3-loader/

Fine-grained HTTP filtering for Claude Code - https://ammar.io/blog/httpjail

Reverse Engineering Pokémon GO - https://sylvie.fyi/posts/pogo-re/

Zyxel Router Vulnerability Research - https://watchfulip.github.io/28-12-25/zyxel.html

how to hack discord, vercel and more with one easy trick - https://kibty.town/blog/mintlify/

Koneser

w Dyskusje

14piorunów

Bezos i Huang szykują feudalizm XXI wieku. Zapomnij o posiadaniu komputera.

Może pora dbać o swoj sprzęt, kupować raspberry pi w większej ilości, a najlepiej, zrobić rewolucję przeciwko techno feudałom, którzy w odbieraniu własności posuwają się jeszcze bezczelniej od komunistów? #technologia #informatyka #bezos #amazon #hardware

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.25.md

Cloudflare Zero-day: Accessing Any Host Globally - https://fearsoff.org/research/cloudflare-acme

React2Shell Exploits on GitHub - https://www.vulncheck.com/blog/react2shell-github

Kerberoasting - https://blog.cryptographyengineering.com/2025/09/10/kerberoasting/

Surfacing the real attack surface: Advances in asset discovery - https://projectdiscovery.io/blog/surfacing-the-real-attack-surface-advances-in-asset-discovery

What came first: the CNAME or the A record? - https://blog.cloudflare.com/cname-a-record-order-dns-standards/

Fenomen

w Hydepark

7piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.23.md

PDFSIDER Malware - Exploitation of DLL Side-Loading for AV and EDR Evasion - https://www.resecurity.com/blog/article/pdfsider-malware-exploitation-of-dll-side-loading-for-av-and-edr-evasion

Reverse Engineering the Miele Diagnostic Interface - https://medusalix.github.io/posts/miele-interface/

Beacon Object File (BOF) to kill a process by specifying its PID - https://tierzerosecurity.co.nz/2025/09/08/killerPID-BOF.html

iOS/macOS Critical DNG Image Processing Memory Corruption Exploitation - https://pwn.guide/free/hardware/cve202543300

Race Against Time in the Kernel’s Clockwork - https://streypaws.github.io/posts/Race-Against-Time-in-the-Kernel-Clockwork/

Pokaż więcej komentarzy (2)

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.01.21.md

Heap-based buffer overflow in Kernel Streaming WOW Thunk Service Driver – CVE-2025-53149 - https://www.crowdfense.com/cve-2025-53149-windows-ksthunk-heap-overflow/

Unleashing Assembly for Shellcode Execution - https://redops.at/en/blog/shell-we-assemble-unleashing-x86-inline-assembly-for-shellcode-execution

Hacking India’s largest automaker: Tata Motors - https://eaton-works.com/2025/10/28/tata-motors-hack/

Introducing Early Cascade Injection: From Windows Process Creation to Stealthy Injection - https://www.outflank.nl/blog/2024/10/15/introducing-early-cascade-injection-from-windows-process-creation-to-stealthy-injection/

Running code in a PAX Credit Card Payment Machine (part1) - https://lucasteske.dev/2025/09/running-code-in-pax-machines

Gruba ryba1piorunów

Ten ostatni przypadek na podobnym diwajsie juz widziałem - zostało to zgłoszone do producenta ten zamiast wypłacić bug-bounty kazał spierdlać i zabronił ingerencji w diwajs pod groźba kary. ( ͡° ͜ʖ ͡°)

Koneser

w Dyskusje

2piorunów

Ostatnio na librewolf wolno się ładowała strona to sobie pobrałem na szybko ungoogled chromium i potem się zorientowałem, że chromium ma wyłaczone adblockery do zainstalowania i trzeba ręcznie z github.

Oby firefox przez głupią politykę nie skończył jak internet explorer, bo inaczej bedziemy skazani na monopol chrome. Aczkolwiek ungoggled chromium to jakaś alternatywa też jest.

Gruba ryba0piorunów

Myślałem że umrę z Firefoxem ale niestety po wielu latach mam już dość. Ta przeglądarka ma potworny mankament z wyciekami pamięci. Wystarczy otworzyć parę zakładek i wcześniej czy później zawiśnie. I nie ważne ile ich jest, czy zamykasz jak nie potrzebujesz czy nie, zawsze kończy się mega zwisem. Czasem potrafi tak spowolnić komputer że nie daje się wejść na zdalny pulpit (co w moim przypadku jest niedopuszczalne). Przechodzę na Brave.

Pokaż więcej komentarzy (3)