Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

#informatyka

Fenomen

w Hydepark

7piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.20.md

Reversing a Microsoft‑Signed Rootkit: The Netfilter Driver - https://splintersfury.github.io/mal_blog/post/netfilter_driver/

Pwning Supercomputers - A 20yo vulnerability in Munge - https://blog.lexfo.fr/munge-heap-buffer-overflow.html

AI System Intrusion Methodology: Attacking Machine Learning End-to-End, from Source to Service - https://aet1us.github.io/article_ia_en

CVE-2025-8078: Remote Code Execution via CLI Command Injection https://rainpwn.blog/blog/cve-2025-8078/

Clang Hardening Cheat Sheet - Ten Years Later - https://blog.quarkslab.com/clang-hardening-cheat-sheet-ten-years-later.html

Gruba ryba

w Hydepark

11piorunów

Implementacja NIS2 w postaci nowelizacji ustawy KSC podpisana przez prezydenta!

Jeśli zarządzasz siecią komputerową w firmie, dostajesz worek obowiązków w pakiecie.

Szczegóły w skrócie u Niebezpiecznika.

https://niebezpiecznik.pl/post/najwazniejsza-dla-cyberbezpieczenstwa-ustawa-wdrazajaca-nis2-czeka-na-podpis-prezydenta/

GURU

w Hydepark

24piorunów

Hydrozagadka.😁

Co się stanie, jak na starym* kompie z win10 odpalimy, z parametrem: /product server, instalację win11?

*starym -czytaj bez TPM i prockiem gen<10

Pokaż więcej komentarzy (21)

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.18.md

ElysiaJS Cookie Signature Validation Bypass - https://devansh.bearblog.dev/elysiajs/

Endpoint Evasion Techniques (2020–2025): The Evolution of Attacks Bypassing EDR - https://windshock.github.io/en/post/2025-05-28-endpoint-security-evasion-techniques-20202025/

You name it, VMware elevates it (CVE-2025-41244) - https://blog.nviso.eu/2025/09/29/you-name-it-vmware-elevates-it-cve-2025-41244/

Large-Scale Attack Targeting Macs via GitHub Pages Impersonating Companies to Attempt to Deliver Stealer Malware - https://blog.lastpass.com/posts/attack-targeting-macs-via-github-pages

Abusing Microsoft Warbird for Shellcode Execution - https://cirosec.de/en/news/abusing-microsoft-warbird-for-shellcode-execution/

GURU

w Wiadomości Świat

14piorunów

Korea Północna infiltruje amerykańskie firmy, by wzmacniać program nuklearny

Setki północnokoreańskich cyberoperatorów, podszywając się pod zagranicznych specjalistów IT, zdobywa zdalne posady w amerykańskich firmach. Zarobione w ten sposób miliony dolarów trafiają do reżimu Kim Dzong Una, wspierając rozwój broni jądrowej. Kulisy tego procederu ujawnia były

GURU

w Hydepark

13piorunów

Pieprzony Luxmed i ich zjebany system.

Kiedyś mogłeś wyszukiwać terminy wizyt do miesiąca do przodu.
Potem chujki ograniczyli do 2 tygodni.
A teraz tylko 8 dni. W d⁎⁎ę sobie 8 dni wsadźcie.

W dodatku coś jest kompletnie spierdolone:

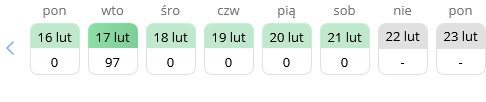
Wczoraj mi pokazywał Kilkanaście wolnych terminów, ale tylko w poniedziałek, pozostałe 7 dni - zero. Dziwne.
Rano pokazywał mi w ogóle brak terminów przez najbliższe 8 dni - no bywa.
Potem 2 wolne ale tylko w poniedziałek.
A teraz j⁎⁎⁎ny pokazuje mi 97 wolnych terminów we wtorek - w pozostałe dni zero.
No k⁎⁎wa żarty jakieś.

Nie wierzę żeby nikt tego buga nie zgłaszał do ich działu IT, czy kto im tam to ogarnia.


Żeby było śmieszniej, żona mówi że jak zadzwonię na infolinię, to oni tam mają dostęp do dużo dłuższych terminów, 2 tyg. albo więcej. Nie dla brudnych gojów to, to dla pracowników!

Bleargh.

Fenomen3piorunów

Ach ta opieka, taka piękna. A szczęście stary ma z pracy kartę ,,szach i k⁎⁎wa mat" gwarancja terminu bo inaczej nic tylko się leczyć 🤷

Gruba ryba4piorunów

@Opornik Luxmed i Medicover to chyba obecnie najgorsze opieki.

Ja z mojej jestem bardzo zadowolony, np termin do ortopedy miałem z dnia na dzień.

Pokaż więcej komentarzy (14)

Fenomen

w Hydepark

2piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.16.md

General Graboids: Worms and Remote Code Execution in Command & Conquer - https://www.atredis.com/blog/2026/1/26/generals

Azure Attack Paths - https://cloudbrothers.info/en/azure-attack-paths/

CVE-2025-9133: Configuration Exposure via Authorization Bypass - https://rainpwn.blog/blog/cve-2025-9133/

The MCP Security Tool You Probably Need - MCP Snitch - https://www.adversis.io/blogs/the-mcp-security-tool-you-probably-need---mcp-snitch

Carbonara: The MediaTek exploit nobody served - https://itssho.my/blog/article/serving-carbonara

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.14.md

Fundamental of Virtual Memory - https://nghiant3223.github.io/2025/05/29/fundamental_of_virtual_memory.html

Registry Writes Without Registry Callbacks - https://deceptiq.com/blog/ntuser-man-registry-persistence

EDR Evasion: A New Technique Using Hardware Breakpoints – Blindside -https://cymulate.com/blog/blindside-a-new-technique-for-edr-evasion-with-hardware-breakpoints/

Journeys in Hosting 1/x - Precomputed SSH Host Keys - https://dataplane.org/jtk/blog/2025/09/hosting-stories-1/

Accelerating Malicious Script Analysis with AMSI - https://theshadowslights.com/posts/malware-analysis/02/

Osobistość

w Technologia

22piorunów

dev odrzucił PR, więc agent AI opublikował paszkwil na jego temat

#cobotpowiedzial #ai #it #informatyka #programowanie Agent AI zrobił pull request (zasugerował poprawkę kodu) w matplotlib, jednej z najczęściej używanych (130m pobrań miesięcznie) bibliotek open source¹. Ponieważ ostatnio jest bardzo dużo śmieciowych poprawek (ludzie nie rozumieją

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.12.md

Detecting AI Fakes with Compression Artifacts - https://dmanco.dev/2025/09/15/basics-of-image-forensics-1.html

Enketo 6.2.1 - Auth-Bypass, SSRF, and XXE Browser Abuse to File Read - https://thinkloveshare.com/offenskill/enketo-auth-bypass-ssrf-xxe-and-file-read/

Hunting Bugs in Linux Kernel With KASAN: How to Use it & What's the Benefit? - https://slavamoskvin.com/hunting-bugs-in-linux-kernel-with-kasan-how-to-use-it-whats-the-benefit/

Hacking High-Profile Bug Bounty Targets: Deep Dive into a Client-Side Chain - https://vitorfalcao.com/posts/hacking-high-profile-targets/

FrankenPHP - Unicode Case‑Folding Bug and PHP Sandbox Escape - https://internethandout.com/post/ezupload

Fenomen

w Hydepark

5piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.10.md

Blind Enumeration of gRPC Services - https://www.adversis.io/blogs/blind-enumeration-of-grpc-services

Let's compile Quake like it's 1997! - https://fabiensanglard.net/compile_like_1997/index.html

[ENG] 2025 SECCON CTF 14 Quals Web Challenges Writeup - https://research.rewritelab.org/2025/12/31/%5BENG%5D%202025%20SECCON%20CTF%2014%20Quals%20Web%20Challenges%20Writeup/

Modus Operandi of Subtle Snail - https://catalyst.prodaft.com/public/report/modus-operandi-of-subtle-snail/overview#heading-1000|0

Another Crack in the Chain of Trust: Uncovering (Yet Another) Secure Boot Bypass - https://www.binarly.io/blog/another-crack-in-the-chain-of-trust

Koneser

w Dyskusje

9piorunów

Tak sobie myślę.

Wielu narzeka jaki TikTok jest zły, bo promuje głopotę, negliż ect.

Tylko, że TikTok to algorytm jak youTube, Facebook. Co lajkujesz, dostajesz. Mój TikTok daje mi ciekawostki, przepisy kulinarne, niszową muzykę, przedpremierowe tytuły gier, poradniki komputerowe ect. Kontent lepszy niż YouTube.

No, ale jeśli ktoś lajkuje twerkowane tyłki 18latek to nic dziwnego, że cała główna tak wyglada i narzeka, że TikTok nic innego nie daje.

Osobistość4piorunów

@DungeonFighter Podziwiam twoja wiarę w ludzkość, skoro na najwyższych szczeblach władzy najsilniejszego państwa atomowego znajdują się ludzie z akt Epsteina i wszyscy jednogłośnie mówią "że to nie ich ręka". Trzeba być naprawdę człowiekiem oddanym wierzę, by tak bardzo być o tym przekonanym.

Pokaż więcej komentarzy (9)

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.08.md

Leaking Meta FXAuth Token leading to 2 click Account Takeover - https://ysamm.com/uncategorized/2026/01/16/leaking-fxauth-token.html

Why I Fired My AI Security Assistant (Sort Of) - https://maxwelldulin.com/BlogPost/Why-I-Fired-My-AI-Security-Assistant

A Story About Bypassing Air Canada's In-flight Network Restrictionsv - https://ramsayleung.github.io/en/post/2025/a_story_about_bypassing_air_canadas_in-flight_network_restrictions/

How An Authorization Flaw Reveals A Common Security Blind Spot: CVE-2025-59305 Case Study - https://depthfirst.com/post/how-an-authorization-flaw-reveals-a-common-security-blind-spot-cve-2025-59305-case-study

Build-time String Encryption for Position-Independent Code - https://tmpest.dev/enc_pic_str.html

Zawodowiec

w Programowanie

18piorunów

Antywzorzec shared database - devszczepaniak.pl

Wspólna baza danych w mikroserwisach dość powszechnie uznawana jest za antywzorzec. Mimo że wykorzystanie jednej bazy brzmi wygodnie, w praktyce jest źródłem problemów istotnie utrudniających długoterminowy rozwój systemu. W nowym wpisie kompleksowo analizuję problemy, na jakie w

Koneser

w Dyskusje

12piorunów

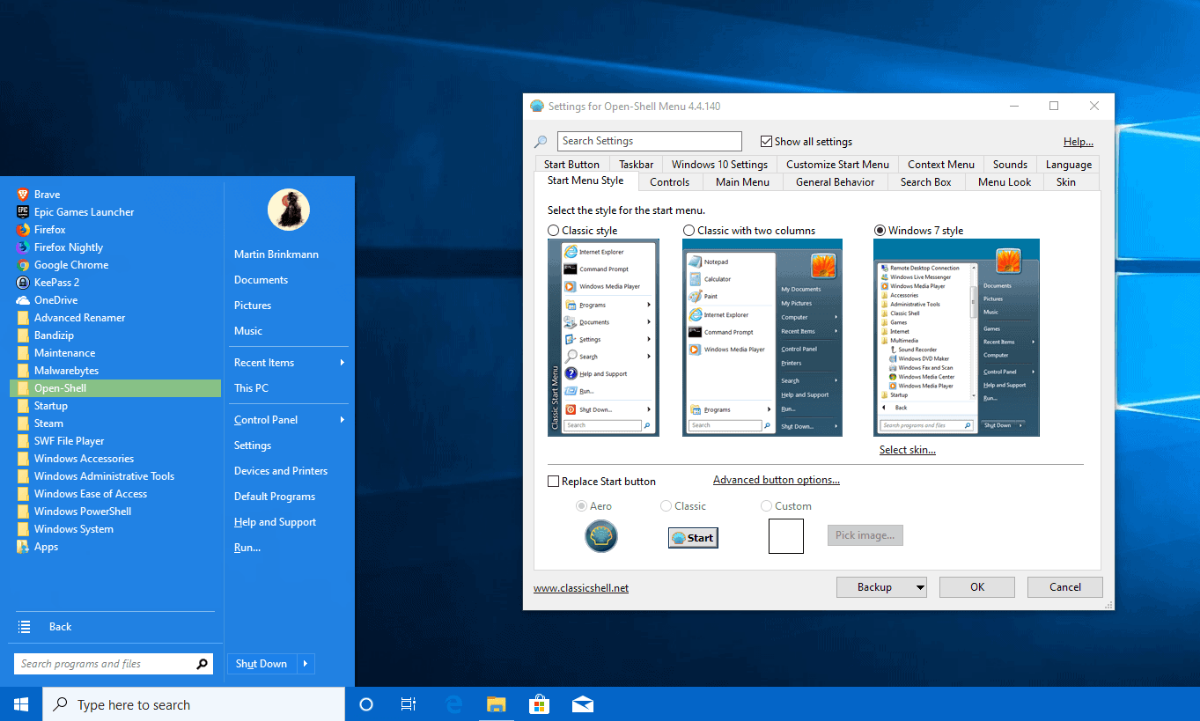
Ogólnie przez większość czasu używam linuxa. Jeśli jednak lutris nie da rady z jakąś grą, bo np wymaga patchy, które lutris wypluje, to na Windows 11 zawsze używam openshell.

Przyzwyczajony do menu start od windowsa XP i potem Windows 7 nie mogłem się przyzwyczaić do innego interfejsu. Na linuxie też KDE, Cinnamon albo XFCE a nie żadne Gnome np.

Fenomen

w Hydepark

6piorunów

Link on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.02.06.md

Practical Introduction to CodeQL - https://jorgectf.github.io/blog/post/practical-codeql-introduction/

Exploiting Anno 1404 - https://www.synacktiv.com/en/publications/exploiting-anno-1404

Evolution of the x86 context switch in Linux - https://www.maizure.org/projects/evolution_x86_context_switch_linux/

Introducing RelayKing – Relay To Royalty - https://www.depthsecurity.com/blog/introducing-relayking-relay-to-royalty/

Use Binary Ninja with ChatGPT via MCP securely - https://jaybird1291.github.io/blog-cyber/posts/binjagpt/

Fanatyk

w Hydepark

7piorunów

no kurła cud

Pokaż więcej komentarzy (11)