

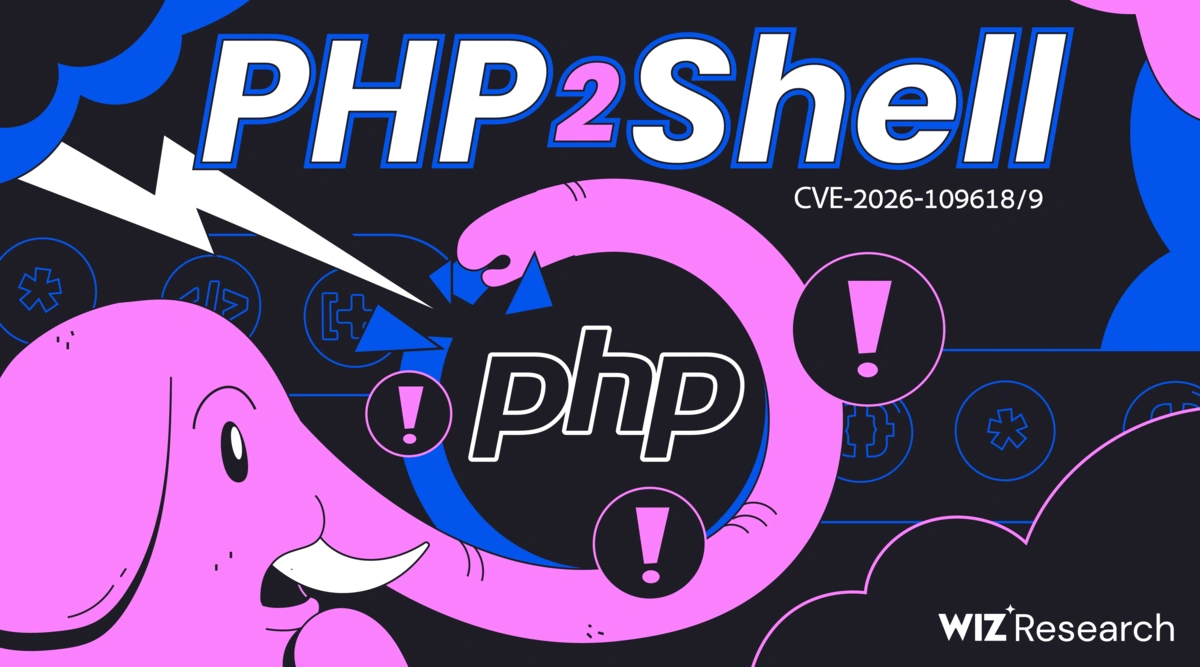
RCE w PHP, duński wywiad wyłączył serwer webowy, updejtować

Legendary_WeaponsmithOsobistość
42piorunów#cyberbezpieczenstwo #itsecurity #php #hacking #technologia
Wrzucam, gdyby ktoś się dopiero teraz dowiedział.
Serwisy wyłączają serwery, żeby uniknąć ataków.
Patche już są, można updejtować.
To nie jest wyczerpanie tematu, tylko przyjacielskie ostrzeżenie. Wrzućcie newsy o tym, to nie będzie duplikat.
P.S., jeśli cię dotyczy i dowiadujesz się teraz, to zapisz się na jakąś listę mailingową security.
Komentarze (17)
 sebie_jukiOsobistość0piorunów
tak przy okazji "fajny" dzień/dni, bo jeszcze były równolegle:
* wycieki kluczy prywatnych z indyjskich centrów certyfikacyjnych - którym to kluczom ufały m.in Chrome, Firefox, Apple
* 0-day w node.js, m.in. dotyczący możliwości ominięcia TLS, oraz cachowania parametrów funkcji random "dzięki" czemu np. losowe UUID były powtarzalne.
 BoTakTytan2piorunów
Kto w tych czasach jeszcze używa php oprócz Poczty Polskiej...
BoTakTytan0piorunów@Hajt Teraz to się Rocketa używa 😉
sebie_jukiOsobistość0piorunów@BoTak uniwersytet wrocławski - brak strony, brak USOS
 Pan_SlonOsobistość2piorunów
@panpapiez wypok to wylaczyli z wrazenia ;D
 panpapiezZawodowiec5piorunów
@BoTak wykop
 HajtGruba ryba4piorunów
@BoTak hejto.pl
 ThereforeeGruba ryba7piorunów
@BoTak Pół internetu
 chess_peppeInspirator6piorunów
@BoTak Laravel, Symfony, Drupal, Prestashop oraz niestety: Joomla, Wordpress... dalej są jednymi z najbardziej popularnych narzędzi
HajtGruba ryba0piorunów cherronimoInspirator16piorunów
Czyli to dlatego bialek wyłączył wykop.
( ͡~ ͜ʖ ͡°)
 Legendary_WeaponsmithOsobistość11piorunów
RCE to taki prawie Święty Graal cyberprzestępcy. Oznacza on, że możemy zdalnie (nie będąc zalogowanym użytkownikiem) wykonywać kod na innym komputerze. I robić tam brzydkie rzeczy np.
Np. mając RCE na wasze auto, mógłbym (kwestia uniknięcia odpowiedzialności za to na bok), włączyć gaz do dechy i wyłączyć hamulce.
Btw, wiecie na czym można oszczędzić produkując auto?
Na cyberbezpieczeństwie! 😁
BoTakTytan1piorunówKtoś dawno znalazł i się nie chwalił, albo dzięki AI. Przykładowo teraz deweloperzy od Linuxowego jądra nie wyrabiają ponieważ modele AI od cyber walą w nich wykrytymi lukami bezpieczeństwa jak za karabinu maszynowego.
Popatrz sobie nas lada do 2023 i od 2023 do teraz (era AI)
https://linuxcvetracker.com/cve-statistics/
 Linux Kernel CVE Statistics - 20,869 CVEs, 1997–Present | LinuxCVETrackerAll-time Linux kernel CVE statistics: 20,869 vulnerabilities since 1997. 651 Critical, 31 actively exploited. Updated daily from NIST NVD.LinuxCVETracker
 GreatSouthernFrendkillWirtuoz0piorunów
@Legendary_Weaponsmith jak to jest mozliwe, ze taką podatnosc odkryto dopiero teraz?
GreatSouthernFrendkillWirtuoz0piorunów@konrad1 streaming muzyki chociazby, mapy
 konrad1Kosmonauta1piorunów
@Legendary_Weaponsmith na hu dla auta polaczenie z internetem?
BoTakTytan2piorunów@Legendary_Weaponsmith Całe IoT oszczędza na cyber :smiley: