chess_peppeInspirator
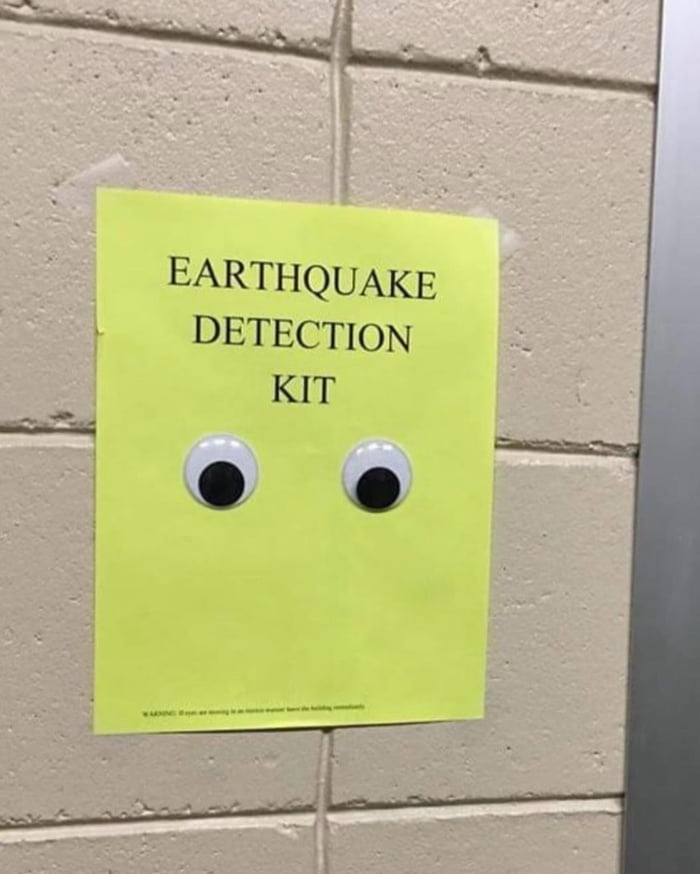
36piorunówNasza firma dba o bezpieczeństwo oraz inwestuje w nowoczesne systemy aby zapobiec niebezpiecznym incydentom.
Nowoczesne systemy:

@chess_peppe Jeśli coś jest głupie, ale działa, to nie jest głupie...
chess_peppeInspirator
36piorunówNasza firma dba o bezpieczeństwo oraz inwestuje w nowoczesne systemy aby zapobiec niebezpiecznym incydentom.
Nowoczesne systemy:

@chess_peppe Jeśli coś jest głupie, ale działa, to nie jest głupie...
konik_polanowyFenomen
3piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.19.md
RCEliteLLM – LiteLLM 1.83.14: Chaining an Environment Baribale Leak with Jinja2 SSTI for Remote Code Execution - https://mccaulay.co.uk/rcelitellm-litellm-1-83-14-chaining-an-environment-variable-leak-with-jinja2-ssti-for-remote-code-execution/
Jenny was a Friend of Mine - MCPs and Friends - https://blog.zsec.uk/bullyingllms/
We've Been Here Before: Decompilers, Fuzzers, and Now AI - https://www.clearseclabs.com/blog/weve-been-here-before-ai-vulnerability-research/
SilentMoonwalk: Implementing a dynamic Call Stack Spoofer - https://klezvirus.github.io/posts/Stackmoonwalk/
"Practical Android Software Protection in the Wild" - An Appetizer - https://blog.quarkslab.com/practical-android-software-protection-in-the-wild-an-appetizer.html
konik_polanowyFenomen
4piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.17.md
RedSun: How Windows Defender's Remediation Became a SYSTEM File Write - https://nefariousplan.com/posts/redsun-windows-defender-system-write
Needle in the haystack: LLMs for vulnerability research - https://devansh.bearblog.dev/needle-in-the-haystack/
SmokedMeat: A Red Team Tool to Hack Your Pipelines First - https://labs.boostsecurity.io/articles/introducing-smokedmeat/
Sleeping Beauty II: CFG, CET, and Stack Spoofing - https://maorsabag.github.io/posts/adaptix-stealthpalace/sleeping-beauty-ii/
The 90 day disclosure policy is dead - https://blog.himanshuanand.com/2026/05/the-90-day-disclosure-policy-is-dead/
konik_polanowyFenomen
4piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.15.md
Shift Happens – Uncovering Two Built-in Command Injections in Windows Context Menus - https://specterops.io/blog/2026/05/07/shift-happens-uncovering-two-built-in-command-injections-in-windows-context-menus/
Privilege Escalation via a Page Use-After-Free in Qualcomm's AI Accelerator Linux Kernel Driver - https://lukasmaar.github.io/posts/qaic-page-uaf/index.html
Discovering Vulnerabilities in Enterprise Audiovisual Hardware - https://spaceraccoon.dev/discovering-vulnerabilities-enterprise-audiovisual-hardware/
CVE-2026-40369: Twelve Bytes to Escape the Browser Sandbox - https://voidsec.com/cve-2026-40369-browser-sandbox-escape/
Overcoming Space Restrictions with Egghunters in Windows Exploit Development - https://remo1x.github.io/posts/Egghunter-Exploit-Development/#1-introduction-the-space-problem
ostrynacienkimGruba ryba
5piorunówKurde balans nie sprobowalem sobie tego nowego ej aj bi szypmans z Bialego Domu zablokowal. Zdania rabinow sa podzielone w kwesti co Fable umi nie umi. Kolega co sie zalapal na te paredziesiat godzin mowi ze widac bylo postep. Ktos cos mial doczynienia?
@ostrynacienkim
Ja dwa razy dostałem taką odpowiedź i odpuściłem :D a później zabrali
@exprenpn ale uzywales agentowego podpowidacza w kodowaniu czy pytales o sens zycia?
@ostrynacienkim pytałem o niszowe R&D w Claude Code. Gdzie opus nie mógł sobie poradzić.
Kiedyś pytałem w Codex Chatgpt 5.5 o skrypt aby zapisać obraz binarny jednego dysku na drugi. Czyli zrobić dokładnego klona jednego urządzenia na drugie. Wtedy też uruchomiły się jakieś zabezpieczenia i Codex nie chciał napisać. Najlepsze jednak było to, że chatgpt, tylko ten w przeglądarce, gdy wysłałem identyczny prompt - wyprodukował mi bardzo zaawansowany skrypt od ręki.
Z Fable był chyba problem, że ludzie go Jailbreak'owali, czy obchodzili zabezpieczenia. A szkoda, bo zapowiadał się interesująco.
@exprenpn dzieki - ciekawe!
@ostrynacienkim Kumpel testował i również mówił, że dobre to. Ale drogie jak cholera...
@parabole no cena kopie w jajca to fakt
konik_polanowyFenomen
6piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.13.md
Async PICOs and Custom Beacon Wakeups in Cobalt Strike - https://www.nccgroup.com/research/async-picos-and-custom-beacon-wakeups-in-cobalt-strike/
Shellcode Loaders: Advanced Execution & Evasion Tradecraft - https://0xdbgman.github.io/posts/shellcode-loaders-the-art-of-execution/
Human Observations on Mythos Runs - https://exploitbench.ai/blog/human-observations/
Introducing deepsec: The security harness for finding vulnerabilities in your codebase - https://vercel.com/blog/introducing-deepsec-find-and-fix-vulnerabilities-in-your-code-base
An unexpected journey into Microsoft Defender's signature World - https://retooling.io/blog/an-unexpected-journey-into-microsoft-defenders-signature-world
konik_polanowyFenomen
4piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.11.md
Enter the WasmForge: Compiling Sliver into WebAssembly - https://www.praetorian.com/blog/wasmforge-sliver-webassembly/
Why Mythos doesn't matter (for us) - https://www.hacktron.ai/blog/why-mythos-doesnt-matter-for-us
Now You See mi: Now You're Pwned - https://labs.taszk.io/articles/post/nowyouseemi/
BYOVD and Looting LSASS in the Modern EDR Era - https://g3tsyst3m.com/byovd/BYOVD-and-Looting-LSASS-in-the-Modern-EDR-Era/
Hades Cluster PyPI Worm Abuses Python Startup Hooks - https://haltingproblems.com/analysis/hades-cluster-pypi-startup-hook-compromise/
elszczepanoZawodowiec
7piorunówIm więcej tworzę kodu z wykorzystaniem agentów AI, tym bardziej widzę, jak istotnie zmienia się moja praca. Jednym z takich aspektów jest to, jak postrzegam dług technologiczny. Swoje przemyślenia o tym, co dokładnie zmienia wykorzystanie AI w obsłudze i zaciąganiu długu

konik_polanowyFenomen
4piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.09.md
Using Tracealyzer for Embedded Systems Analysis - https://mcuoneclipse.com/2026/06/06/usingtracealyzerforembeddedsystemsanalysis/
The Practitioner’s Guide to AI-Enhanced Hacking - https://www.caido.io/blog/2026-03-24-ai-enhanced-hacking/
The (Anti-)EDR Compendium - https://blog.deeb.ch/posts/how-edr-works/
Powering up a module from the IBM 604: an electronic calculator from 1948 - https://www.righto.com/2026/06/ibm-604-thyraton-tube-module.html
Shellcode Loaders: Advanced Execution & Evasion Tradecraft - https://0xdbgman.github.io/posts/shellcode-loaders-the-art-of-execution/
PurpleJagoKoneser
5piorunówMam problem z zasilaczem od komputera, ale nie wiem czy to jest kwestia samego zasilacza. Wydaje identyczne dźwięki jak na tym filmie www.youtube.com/shorts/wS4vaZ-4z1Y Jak na razie zauważyłem to tylko podczas gry w Doom The Dark Ages, dźwięk nasila się gdy wejdę do menu opcji graficznych. Dźwięk jest nieregularnym, czasem występuje częściej, czasem mniej. Wszystkie ustawienia na max oprócz path tracingu, vsync włączony, czyli zablokowane na 60 k/s. Nie uświadczyłem tego dźwięku nigdzie indziej nawet na maksymalnym obciążeniu pc w programie HWiNFO64.
Pod filmem jest komentarz: "W dziale pomocy technicznej powiedziano mi, że ten dźwięk wynika z przejścia między niskim a średnim obciążeniem. Wymieniłem już urządzenie raz, ale sytuacja się nie zmieniła. ...to w pewnym sensie wiąże się też z instalacją elektryczną w moim domu."
I tu pojawia się kolejna kwestia, około 2 lata temu miałem podobne problemy z zasilaczem w innym komputerze, dźwięk aktywował się losowo, intensyfikował pod dużym obciążeniem. Wymieniłem go, problem zniknął.
Czy to faktycznie może być problem instalacji elektrycznej w domu? Jak rozwiązać ten problem?
Mój sprzęt:
* Zasilacz: FSP 1350W
* Procesor: Ryzen 9 9900X
* Karta graficzna: RX 9070 XT
#pcmasterrace #pc #komputery #informatyka #elektronika #elektryka #zasilacz

@PurpleJago no przekaźnik sobie klika.
C⁎⁎j wie po co on tam jest, może przełącza sekcje pfc
@Felonious_Gru a od czego jest ten przekaźnik?
@PurpleJago a przestaw ten guziczek ECO w drugie położenie i zobacz co będzie
@Felonious_Gru już przestawiałem, pracuje podobnie
@PurpleJago kup 600W zasilacz, będzie łatwiej ( ͡° ͜ʖ ͡°)
@PurpleJago tylko przy wymianie zasilacza modularnego pamiętaj, że te jebane kabelki fizycznie pasują do innych zasilaczy, ale elektrycznie najprawdopodobniej nie i spalisz sprzęt jak pomieszasz
7 czerwca:
* Ogólnopolski Dzień Cyrku bez Zwierząt
* Dzień Informatyka
* Światowy Dzień Oceanów
* Światowy Dzień Guza Mózgu
#nietypoweswieta #kalendarz #ciekawostki #informatyka #ocean #cyrk

7 czerwca? Dziś jest 8
Komentarz usunięty przez moderatora
@Prytozord
Dobrze jest, to ósmy dzień miesiąca czerwiec czyli 7 Czerwca 😉
@Belzebub Ja z nim nie piłem ale też się czuję jakby był 7.
@Z_buta_za_horyzont Ja tam ci wybaczam - ty będziesz cierpieć xd
@vredo w tym tygodniu pracuję tylko do czwartku także źle nie będzie 😁😁.
@Z_buta_za_horyzont Obijać się też trzeba umić 😉
@vredo wychodzi mi to lepiej niż wpisywanie poprawnych dat na portalu dla ciut starszych ludzi:rolling_on_the_floor_laughing:.
dla ciut starszych ludzi:rolling_on_the_floor_laughing:.
@Z_buta_za_horyzont Aż mnie w kolanie strzyknęło, sadysto
konik_polanowyFenomen
2piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.08.md
Implementing Impacket's Newest Protocol: MS-RAA https://www.abdulmhsblog.com/posts/developingwith-impacket/
Arbitrary Kernel Address Increment via NtQuerySystemInformation https://pwn2nimron.com/blog
Obfuscation vs the Optimizer: An LLVM Middle-End Arms Race https://blog.quarkslab.com/obfuscation-vs-the-optimizer-an-llvm-middle-end-arms-race.html
ThinkPads From the Inside: A Reproducible Path From Archived BIOS to Named SoC Pads https://tetdrad0n.codeberg.page/thinkpad-fw-analysis/
SSD Advisory – How MiraclePtr Crushed Two Sandbox Escapes https://ssd-disclosure.com/ssd-advisory-miracleptr-sandbox/
konik_polanowyFenomen
6piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.05.md
The Newest Instagram "Exploit" is the Goofiest I've Seen - https://www.0xsid.com/blog/meta-account-takeover-fiasco
The Phishy GitHub Issue Case - https://blog.atsika.ninja/posts/the-phishy-github-issue-case/
A four-byte type, an eight-byte stride, one root shell - https://fatgid.io/
The 9.3 Critical Vulnerability Microsoft Dismissed: A Dependency Confusion Story - https://www.wahidfayad.com/blog.html?post=microsoft-dependency-confusion
AI-FI: Reproducing adb to root on Google's TV Streamer using Claude in less than 15 minutes - https://raelize.com/blog/ai-fi-reproducing-adb-to-root-on-googles-tv-streamer-using-claude/
konik_polanowyFenomen
4piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.03.md
How to Deploy a Wii Pwn Challenge - https://towerofhanoi.it/blog/2025-07-20-forsaken-tower-deployment/
Uncovering Hidden Forensic Evidence in Windows: The Mystery of AutoLogger-Diagtrack-Listener.etl - https://www.fortinet.com/blog/threat-research/uncovering-hidden-forensic-evidence-in-windows-mystery-of-autologger
Kernel Karnage – Part 1 - https://blog.nviso.eu/2021/10/21/kernel-karnage-part-1/
Revisiting Two-Shot Kernel Shellcode Execution From Control Flow Hijacking - https://blog.zolutal.io/two-shot-kernel-shellcode/
Hunting Bugs in Linux Kernel With KASAN: How to Use it & What's the Benefit? - https://slavamoskvin.com/hunting-bugs-in-linux-kernel-with-kasan-how-to-use-it-whats-the-benefit/
konik_polanowyFenomen
6piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.06.01.md
Here We Go Again: A Five-Bug Chain to Arbitrary APK Install on Samsung S25 - https://bugscale.ch/blog/here-we-go-again-a-five-bug-chain-to-arbitrary-apk-install-on-samsung-s25/
How harnesses and post-training close the open-weight bug-finding gap - https://vincenzoiozzo.com/blog/oss-models-vuln-research
CFITSIO Fuzzing: Memory Corruptions and a Codex-Assisted Pipeline - https://blog.doyensec.com/2026/04/20/cfitsio-fuzzing.html
DirtyCBC: When Linux Kernel Decrypt-Before-MAC Turns Authenticated Encryption Into a Page-Cache Write - https://delphoslabs.com/blog/36142374-e1fe-80a9-9456-d3c64df81bd5/%20linux-rxgk-decrypt-mac
Creating Shadow Copies with VSS API - https://ricardojoserf.github.io/w11shadowcopies/
FaustoAutorytet
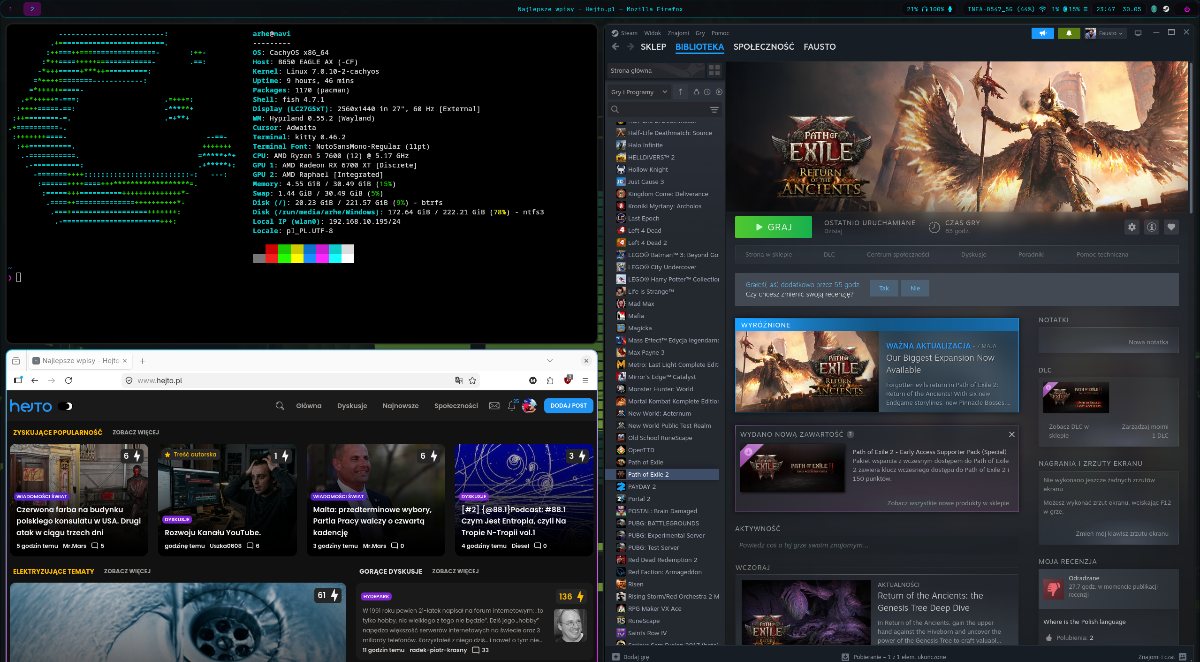
22piorunówOkoło dwa tygodnie temu przesiadłem się z windowsa 10 na linuxa i do teraz nie mam potrzeby powrotu. Pierwszy raz używam hyprlanda i poruszanie sie klawiatura oraz łatwość modowania, robią różnice. Jednak nie jest to opcja dla początkujących, bo po uruchomieniu nawet paska startu nie ma ; )

Hail arc
To ja też dam swoje zdjęcie z Linuxa - licząc na lajeczki
Elementary OS - Jupiter
konik_polanowyFenomen
4piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.05.30.md
QEMU abused to evade detection and enable ransomware delivery - https://www.sophos.com/en-us/blog/qemu-abused-to-evade-detection-and-enable-ransomware-delivery
Public disclosure, a response for CVE-2026-33825 patch - https://deadeclipse666.blogspot.com/2026/04/public-disclosure-response-for-cve-2026.html
Operational Workbooks Episode 1: Running a Playbook from a Workbook - https://attackthesoc.com/posts/operational-workbooks-ep1/
CVE-2026-20182: Critical authentication bypass in Cisco Catalyst SD-WAN Controller (FIXED) - https://www.rapid7.com/blog/post/ve-cve-2026-20182-critical-authentication-bypass-cisco-catalyst-sd-wan-controller-fixed/
zuchtomekGURU
11piorunówWymiana dwóch patchcordów + deratyzacja „szafy” + 1,5h
Szybko bo wiedziałem co gdzie na obiekcie jest, znam adresację etc.
Gdybym tam był pierwszy raz to dnia by mi pewnie nie starczyło żeby dojść bez dokumentacji.
Zresztą co widać po stanie gryzonia - też niewcześnie się zorientowali, że coś nie działa..
Na ile wyceniacie taką usługę?
#nsfw #heheszki #pracbaza #siecikomputerowe #informatyka #komputery #zuchpracuje #kiciochpyta
Ile kosztuje taka usługa?
85 głosów

Kafla z gornej polki to nie będą w przyszlosci oszczedzac na deratyzacji
@zuchtomek Panie Tomku, 47,80 zł na godzinę, bo już mam dwóch hindusów na Pana miejsce.
Parę kabelków przełoży i nie wiadomo ile kasy by za to chciał
@bori a za mysz ile?
elszczepanoZawodowiec
4piorunówW świecie coraz częstszej integracji z LLM-ami i innymi zewnętrznymi usługami ich stabilność staje się realnym problemem architektonicznym. Usługi potrafią być wolne, przeciążone albo niedostępne, co łatwo może przenosić się na naszą aplikację i naszych klientów. Jednym ze

konik_polanowyFenomen
6piorunówLink on Github --> https://github.com/Nieuport/news-and-links/blob/gh-pages/docs/2026.05.28.md
Stop Being Weird — Life After Call Stack Spoofing Under CET - https://bigbingus.com/posts/stop-being-weird/
Drupal warns of active exploitation attempts targeting critical SQL injection flaw - https://cyberinsider.com/drupal-warns-of-active-exploitation-attempts-targeting-critical-sql-injection-flaw/
The Hidden Risk of Side-Channel Attacks on Post Quantum Cryptography - https://www.ledger.com/blog-risk-side-channel-attacks-post-quantum-cryptography
RedSun: How Windows Defender's Remediation Became a SYSTEM File Write - https://nefariousplan.com/posts/redsun-windows-defender-system-write
CHECK Removed, Context Confused, Checkmate Achieved - https://starlabs.sg/blog/2026/04-check-removed-context-confused-checkmate-achieved/