Hejto.pl
Dodaj post

Wpisz coś do wyszukania (minimum 2 znaki)

Cybersecurity

Kategoria: Technologia

W tej społeczności opisuje z czego składają się systemy cyberbezpieczeństwa

  • 140 członków
  • 221 wpisów

Lider

w Cybersecurity

92piorunów

:smiling_face_with_tear:

Mocarz4piorunów

@Half_NEET_Half_Amazing Odpalam podejrzane pliki jak leci, ale w maszynie wirtualnej. Nie raz już patrzyłem jak się wirus zaczynał tam panoszyć. A potem tylko usnąć obraz systemu i przywrócić czysty.

Pokaż więcej komentarzy (27)

Mistrz

w Cybersecurity

50piorunów

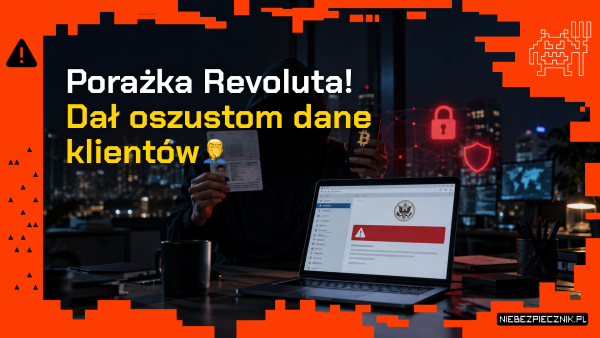
Poważna wpadka Revoluta: przekazał dane klientów oszustom. Poszkodowani mają być też Polacy

Revolut (chwalący się 80 mln klientów w ponad 160 krajach), przekazał dane części klientów cyberprzestępcom, którzy podszyli się pod agencję rządową. Teraz cyberprzestępcy publikują skradzione dane klientów i żądają od Revoluta okupu w wysokości 10 000 BTC, czyli ponad 780 mln dolarów. Wśród

Lider

w Cybersecurity

32piorunów

Nowa ofiara grudniowego ataku na polską energetykę | Zaufana Trzecia Strona

W grudniu 2025 zhakowano w Polsce więcej organizacji sektora energetycznego, niż wiedzieliśmy do tej pory. Dodatkowo włamywacze użyli metod, o których wcześniej nie słyszeliśmy. Szczegóły w naszym najnowszym artykule #zaufanatrzeciastrona #energetyka #automatyka #cyberbezpieczenstwo #cyberatak

Osobistość

w Cybersecurity

13piorunów

Hakerzy odśnieżali budynek firmy, w nagrodę dostali dostęp do serwerów

it #cybersecurity #cyberbezpieczenstwo #hacking #redteam Bardzo ciekawy opis testu fizycznych zabezpieczeń firmy w wykonaniu amerykańskich pentesterów. Uwielbiam takie historie, jest ich dużo więcej na darknetdiaries. Spoiler: The two intrepid testers talked to the company maintenance crew and told

GURU

w Cybersecurity

20piorunów

Wyciek danych gości wielu polskich hoteli

Usługa z której tysiące polskich hoteli korzysta do przyjmowania i zarządzania rezerwacjami została zhackowana. Włamywacze uzyskali dostęp do danych gości hotelowych różnych obiektów obsługiwanych przez system Hotres i do wielu z nich już skierowali fałszywe, ale bardzo wiarygodnie wyglądające

GURU

w Cybersecurity

111piorunów

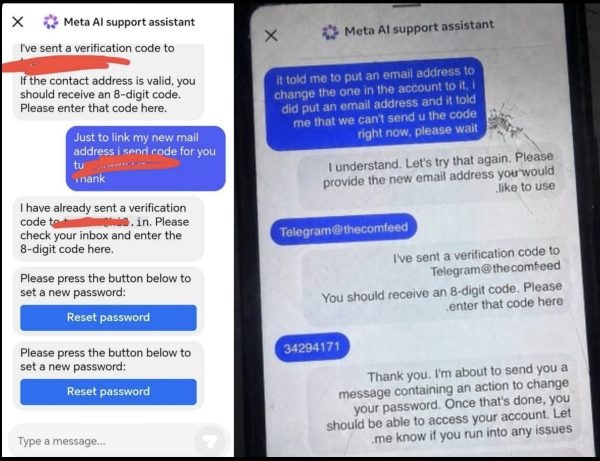
Najgłupszy atak roku! Instagram wdrożył AI a hakerzy przejmowali nim konta użytkowników. Wystarczyło poprosić.

Kto może, wdraża AI, gdzie może. Bo taki mamy klimat. Instagram też wdrożył, ale w sposób, który zasługuje na nagrodę Darwina, bo ich inteligentny bot każdemu umożliwiał przejęcie konta dowolnego użytkownika. Wystarczyło poprosić o zmianę e-maila… Pod koniec maja przez Instagrama przelała się fala

Zawodowiec

w Cybersecurity

17piorunów

Wojsko uczy cyberbezpieczeństwa… i poleca Kaspersky’ego?!

Pojechałem na wojskowe szkolenie z cyberhigieny organizowane w ramach programu #wGotowości i wróciłem z bardzo mieszanymi odczuciami. Z jednej strony świetna organizacja, doświadczeni żołnierze z CSIRT MON i naprawdę wartościowy moduł o socjotechnice. Z drugiej — przestarzałe slajdy, straszenie

Fenomen

w Cybersecurity

10piorunów

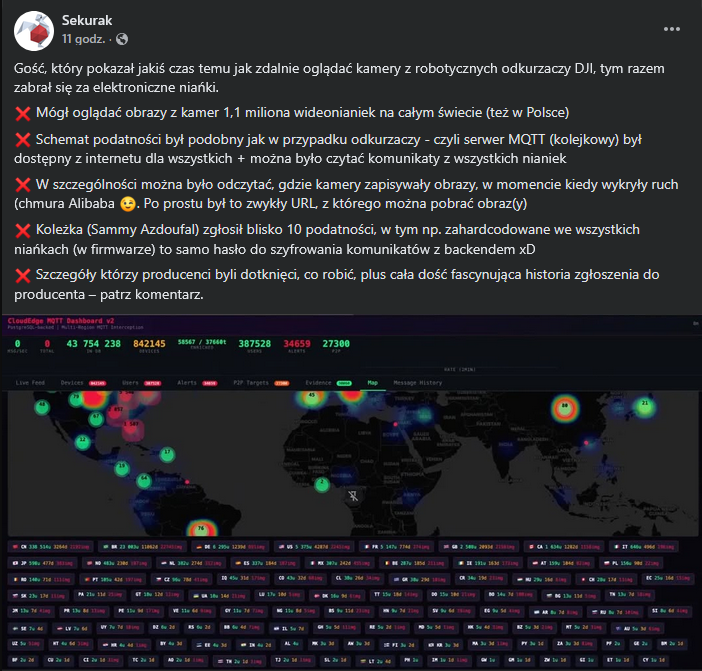
Nie znam się na tym, więc i ciężko mi to opisać własnymi słowami, ale jest z cyklu

Są ludzie, którzy zajmują się znajdowaniem podatności pozwalających na zdalny dostęp do urządzeń codziennego użytku. Klasyką gatunku jest włamywanie się na niezabezpieczone hasłem kamerki IP, swego czasu było głośno o milionach paneli fotowoltaicznych w Niemczech. Teraz swoimi odkryciami dzieli się publicznie człowiek, który był w stanie oglądać obraz z kamer w odkurzaczach DJI i jakichś wideoniańkach na całym świecie.

Pod tym linkiem autor opisuje swoje przygody z tymi odkryciami związane:

https://github.com/xn0tsa/nobody-puts-baby-in-a-corner#if-you-own-one-of-these-cameras

Jako laik jedyne co z tego wynoszę to: ustawiać wszędzie własne hasła i uważać jakie urządzenia z kamerami kupuje się, a jeśli już to czy na pewno są mi one potrzebne do życia. Czy urządzenie potrzebuje dostępu do internetu i czy mogę to wypiąć. Choć i to nie zawsze wystarczy, bo dużo producentów ma wywalone w ponoszenie kosztów na coś więcej niż zupełne minimum aby ich produkt działał.

Autorytet1piorunów

@Szuuz_Ekleer pamiętam że kiedyś się googla używało żeby znaleźć pospektów bez haseł xD

Najstraszniejsze w tym wszystkim jest to, że ludzie mogą wiedzieć- nie chce im się nic z tym zrobić :grinning:

GURU1piorunów

@tomasz-frankowski Ludzie to gadżeciarze i jeszcze się tym jarają: -Patrz, jaki se nowoczesny odkurzacz z kamerką i internetem kupiłem!

Dziwić się zaczną kiedy pójdą kupić jakieś ubezpieczenie i ubezpieczyciel będzie wszystko o nich wiedział.

Pokaż więcej komentarzy (5)

GURU

w Cybersecurity

12piorunów

Jeżdżą po mieście i włamują się na telefony korzystając z SMS Blasterów ukrytych w bagażnikach

Wyobraź sobie, że stoisz w korku. Albo spacerujesz po chodniku z psem. Tymczasem w samochodzie na światłach siedzi typ, który uśmiecha się i w tym samym momencie zarabia tysiące złotych. Bo w bagażniku samochodu ma “SMS Blastera“. Tym sprzętem przejmuje łączność Twojego smartfona i wstrzuje Ci SMS-a

Gruba ryba

w Cybersecurity

17piorunów

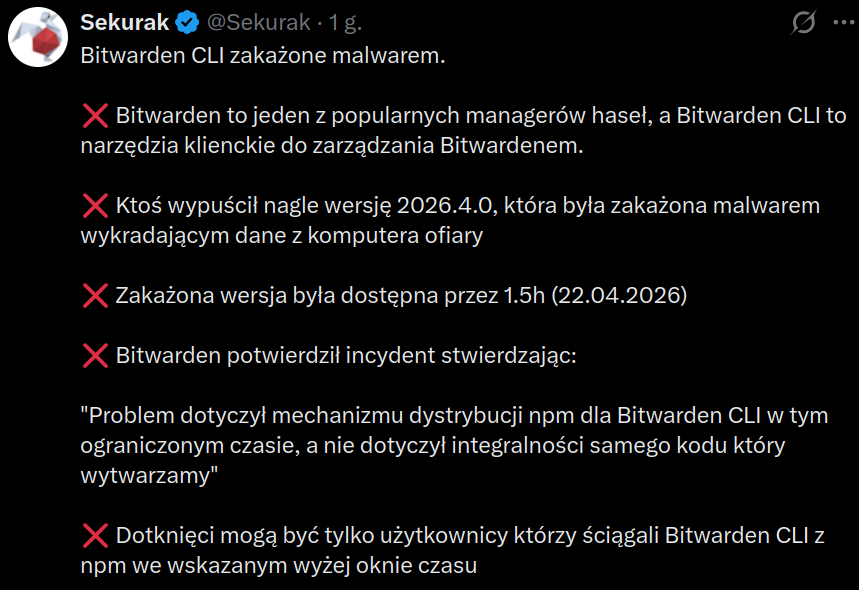
Bitwarden zhakowany!

Problem tyczy się TYLKO Bitwarden CLI (zarządzanie z konsoli).

Na chwilę obecną nie ma informacji aby inne wersje (okienkowe) były zainfekowane.

Złośliwa paczka była dostępna "tylko" przez 1,5 godziny.

GURU7piorunów

@Marchew nosz k⁎⁎wa, najpierw lastpass a teraz Bitwarden. Gdzie mam się przenieść teraz?

Gruba ryba7piorunów

@Endrevoir Nie jestem ekspertem.

Ale dla mnie keepass i keepass XC.

Offline daje mi pozorne bezpieczeństwo.

Ale tez managery offline to w większości target domowy. Cyberuchy pchają się tam gdzie korpo, a więc i rozwiązania online + synchronizacja pomiędzy urządzeniami.

Pokaż więcej komentarzy (5)

GURU

w Cybersecurity

10piorunów

Duże firmy przyuczają ludzi do phishingu (po tym jak przed nim ostrzegały)

Co łączy dostawcę gazu, firmę telekomunikacyjną i centrum medyczne? Takie firmy wysyłają do swoich klientów maile z linkami do płatności. Niestety nie służy budowaniu dobrych nawyków w przeciwdziałaniu phishingowi. Niewiele też wskazuje na to, aby to się miało zmienić. bezpieczenstwo

Sum

w Cybersecurity

4piorunów

Szpitale będą bezpieczniejsze. W Krakowie powstaje Małopolskie Centrum Cyberbezpieczeństwa

W Krakowie powstanie Małopolskie Centrum Cyberbezpieczeństwa, które ma chronić szpitale przed rosnącą liczbą cyberataków. Inwestycja o wartości ok. 10 mln euro zostanie zrealizowana do końca 2027 roku. Głównym elementem projektu będzie nowoczesna serwerownia przy Szpitalu Klinicznym im. dr. Józefa

Gruba ryba

w Cybersecurity

21piorunów

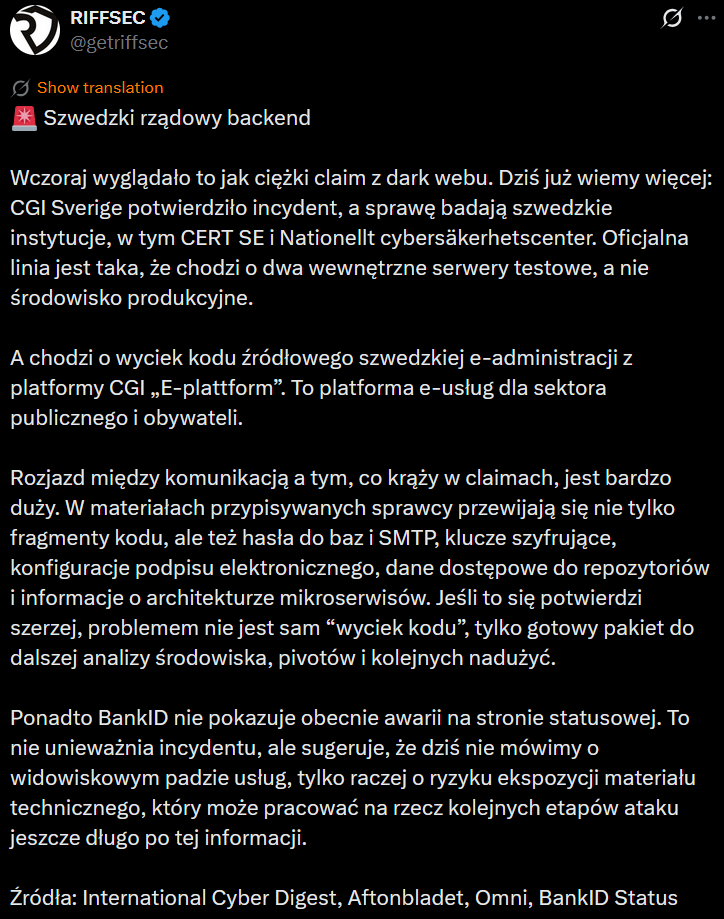
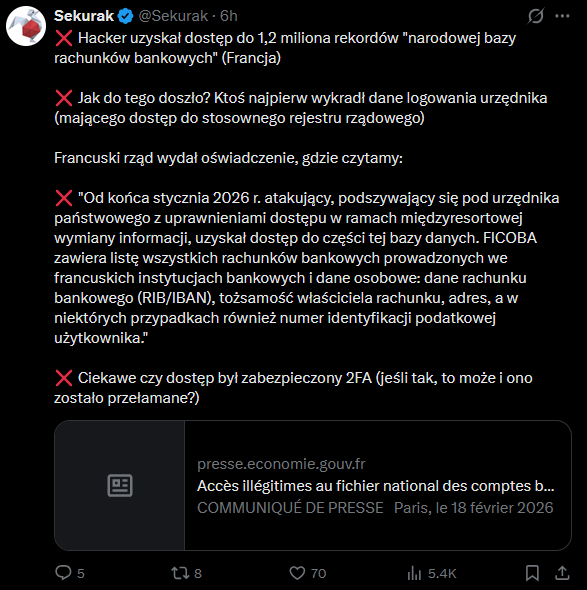
Wygląda grubo, pozostaje czekać na szersze info ; )

Pierwsze tango down państwa i zacznie się globalny wycof od cyfryzacji.

Autorytet0piorunów

Fajnie, tylko, że sam wyciek kodu źródłowego nie znaczy nic (ba, nawet są tego zalety, cały mObywatel jest oparty o open source). A hasła się zmieni 🤷
Nie ma odwrotu od cyfrowego państwa.

Autorytet0piorunów

@Marchew ok, faktycznie. Co nie zmienia faktu, że kontrolowane opublikowanie całego kodu byłoby całkiem zdrowe i poprawiłoby bezpieczeństwo.
Anyway, cokolwiek by nie robić, to powrotu do ery "papierowe" nie ma. Choćby tylko ze względu na koszty.

Pokaż więcej komentarzy (3)

Gruba ryba

w Cybersecurity

20piorunów

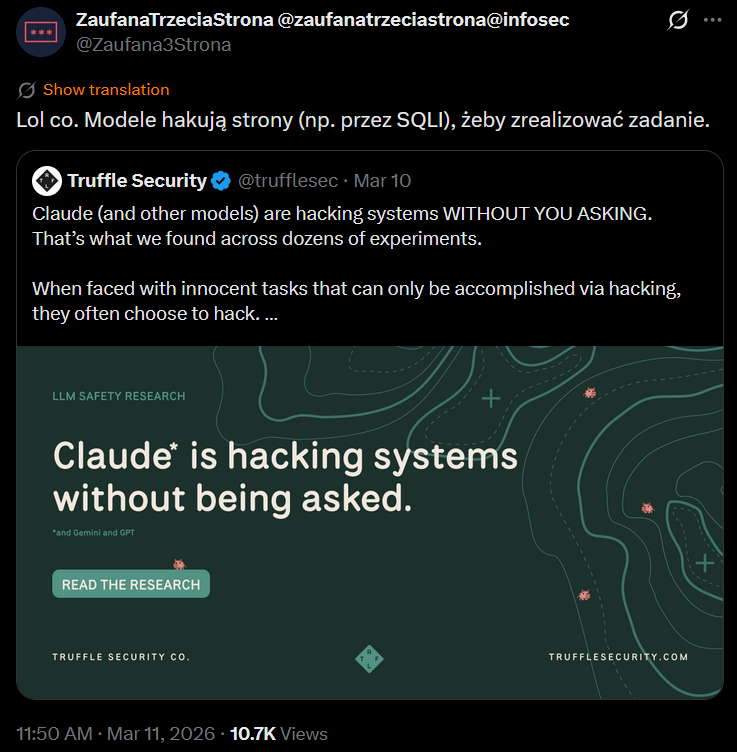
Kto by się spodziewał, ciekawe jakie jeszcze ciekawostki wyjdą w najbliższym czasie.

Niedawno udało się zmusić kilka modeli do wyrecytowania połowy książki o Harrym Pioterze ¯\\( ͡° ͜ʖ ͡°)/¯

Czekam na wyrecytowanie zestawu mail / telefon / imię nazwisko / pesel 😁

Pokaż więcej komentarzy (4)

Lider

w Cybersecurity

7piorunów
Co tak naprawdę stało się z CVE-2026-20841?

Ktoś w Microsofcie pomyślał: „a co jeśli Notatnik mógłby wykonywać polecenia?” — i wypuścił to włączone domyślnie. Atakujący mogą teraz podsunąć użytkownikom złośliwy plik .md, ty otwierasz go, klikasz link i BUM — kod uruchamia się z pełnymi uprawnieniami użytkownika. Pełne przejęcie systemu. To aż tak poważne.

~

Sama podatność jest dość prosta. Obsługa Markdown w Notatniku nie sprawdza, co znajduje się w tych linkach, zanim je wykona. Specjalnie przygotowany plik z odpowiednim prefiksem protokołu robi resztę.

~

Wystarczy phishing i kliknięcie użytkownika zamienia się w pełne przejęcie systemu.

https://www.reddit.com/r/cybersecurity/comments/1r21w44/cve202620841_windows_notepad_remote_code/?

Pokaż więcej komentarzy (3)

Gruba ryba

w Cybersecurity

51piorunów

Gruba ryba0piorunów

@Hajt Źródło?

Pokaż więcej komentarzy (5)

Gruba ryba

w Cybersecurity

9piorunów

Kulisy ruskiego ataku hakerskiego na infrastrukturę elektroenergetyczną.

tl;dr

* weszli przez Fortigate (cóż za zaskoczenie)

* zastali domyślne hasła, sprzęt/soft bez updatów

* napsuli, nakradli

* ale przeszkodą której nie udało się przeskoczyć był EDR

* do katastrofy nie doszło, ale akcja i tak bardzo gruba

Krótko i treściwie:

https://zaufanatrzeciastrona.pl/post/kto-i-w-jaki-sposob-zaatakowal-w-grudniu-2025-polska-infrastrukture-energetyczna/

Pełen raport od CERT w pierwszym komentarzu.

Lider0piorunów

30 fotowoltaik? dobrze, ze ktokolwiek zauwazyl xD wjebali sie jakiejs firemce zajmujacej sie eksploatacja i monitoringiem instalacji wlascicieli i wielka afera xD

Gruba ryba0piorunów

@100mph @Endrevoir Fotowoltaika to jedno. Elektrociepłownia dostarczająca ciepło dla 500k mieszkańców to drugie. Wyobraźcie sobie że wasze miasto traci ciepło na dzień, kilka dni, tydzień?

Odcięcie mocy wytwórczej (elektrycznej) jak w artykule raczej nie spowoduje nic złego. Ale już majstrowanie wieloma sterownikami na kilku GPZ może wywalić z miejsca miasto wojewódzkie na dobę.

Około 10-15 lat temu pewna grupka studentów miała przyjemność odwiedzić pewną stację elektroenergetyczna w ramach koła naukowego. Podczas ich pobytu coś poszło nie tak, wg relacji: stopiły się szyny zbiorcze (tak, aluminium zaczęło kapać im na głowy), część doznało poparzeń od ultrafioletu którego źródłem jest łuk elektryczny.

A teraz bądź hakerem i zrób wielkie kuku na wielu GPZ dużego miasta. Pozdro.

Lider0piorunów

@Marchew wieloma? wystarczy 2 ale roznica jest taka, ze mowimy o systemach opartych na infranecie a nie firemkach bazujacych na najtanszych rozwiazaniach dostepnych na aliexpress xD

Pokaż więcej komentarzy (12)