


Wpis użytkownika Pan_Slon w Technologia

Pan_SlonOsobistość
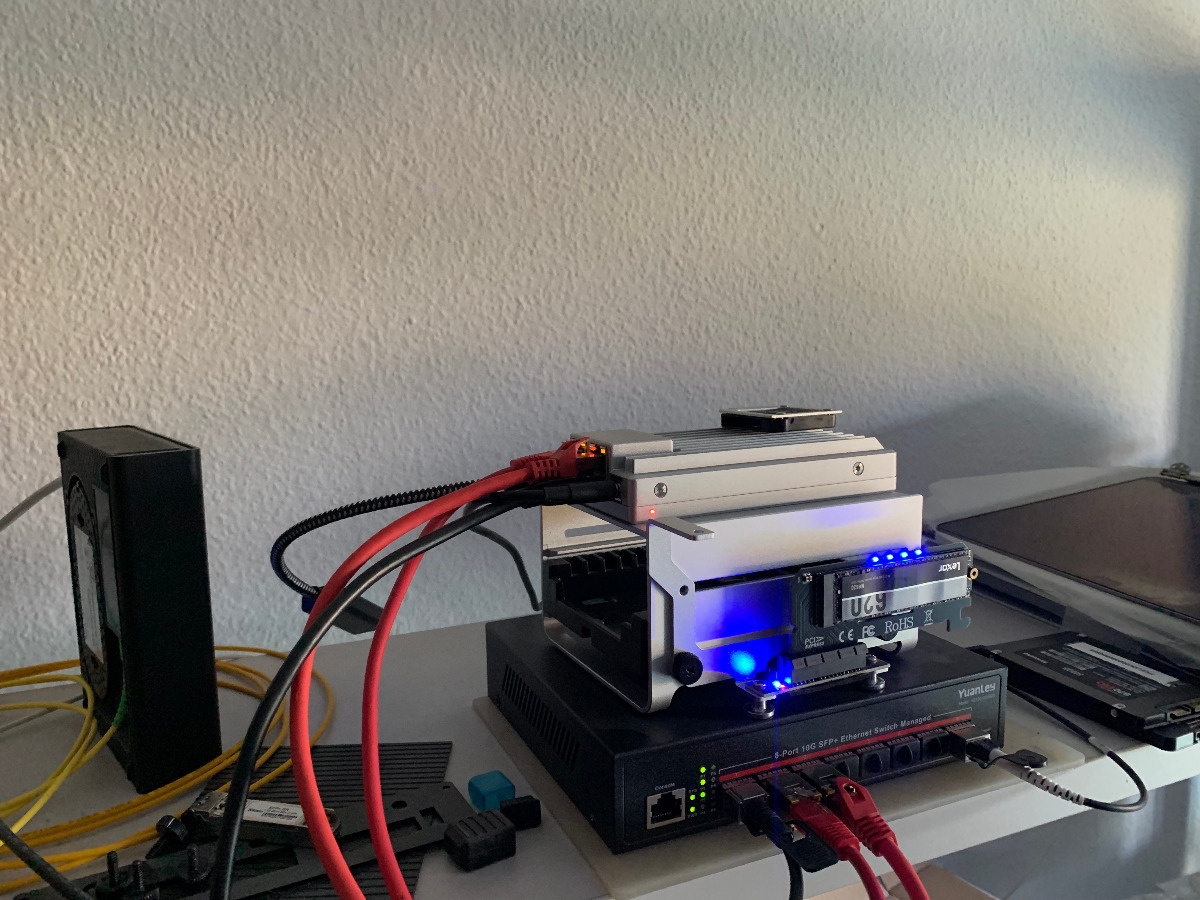
30piorunówZaczęło się od raspberrypi 4 i OpenClaw, który po ssh łączył się z virtualką ubuntu na stacjonarnym kompie i robił rzeczy przez ssh(sdk zephyr, openwrt, flutter) Aktualnie jest zimaboard2 832 + 1TB nvme z debianem trixie, głównie OpenCode i wszystkie modele po API. OpenClaw i OpenCode maja sudo na userze. OpenCode to nie tylko kod ale i bardzo sprawny Reverse Engineering. Zaczęło sie od OpenClaw ktory przez ADB ma dostęp do telefonu z adroid - pobiera aplikacje którą jestem zainteresowany i robi jej RE, dekompilacje dart lub java czy innego stocku w ktorym zostala zrobiona aplikacja. Dekompilacja firmware z mcu? Też jest to możliwe 😉
Komentarze (20)
 HastiOsobistość0piorunów
Czyli da się zrobić niskim kosztem RE jakiś gierek na androida?
 meciasekWirtuoz0piorunów
Ile wychodzi ci na miecha za zużycie tokenów?
 RogerThatFanatyk1piorunów
co to za język?
 Pan_SlonOsobistość0piorunów
@RogerThat naturalny 😉
 dziad_saksonskiFenomen0piorunów
@Pan_Slon wszyscy robimy to samo. Jak tak dalej pójdzie to aplikacje bankowe beda w d⁎⁎ie.
Pan_SlonOsobistość1piorunów@dziad_saksonski nie wszyscy! patrzyłem do aplikacji zappka/zabka i uwierzytelnianie oraz baze danych mają ogarniete dobrze, nie chciało mi się w tym ryć bo to już byłoby przełamywanie zabezpieczeń 😉 Niektórzy nie mają ŻADNYCH zabezpieczen ani autoryzacji 😉
 koszotoroburFanatyk0piorunów
@Pan_Slon - tylko na c⁎⁎j Ci tyle zdekompilowanych androidowych appek?
Pan_SlonOsobistość2piorunów@koszotorobur poddałem RE dopier 3 apki, które byly w moim zainteresowaniu. Jedna to kopalnia wszystkiego ale też beki "jak tego nie robić" ale działa to ch...
 konto_na_wykop_plGruba ryba0piorunów
Panie, a to jest legalne w ogóle?
 chess_peppeMocarz1piorunów
@konto_na_wykop_pl Możesz wziąć dowolny projekt/kod, kazać agentowi opisać wymagania funkcjonalne, a następnie kazać drugiemu agentowi napisać appke zgodną z wymaganiami. Czary mary, właśnie skopiowałeś kod bez naruszenia oryginalnej licencji.
 l__pGruba ryba1piorunów
@konto_na_wykop_pl w zakresie jaki opisał OP, to jak najbardziej
Pan_SlonOsobistość1piorunów TomekkuFanatyk2piorunów
Standardowy mem jak jest arduino.
A tak serio jaki powód tej całej wstecznej inżynierii? Chcesz wiedzieć co jest w środku czy jak? Z ciekawości pytam, a nie złośliwości, żeby nie było.
Pan_SlonOsobistość0piorunówczyli tak zwana reprywatyzacja własności intelektualnej?
Pomyśl chwilę jeszcze to dojdziesz do kolejnych wniosków albo i nie 😉
 TaxidriverGURU4piorunów
@Pan_Slon czyli tak zwana reprywatyzacja własności intelektualnej?
Pan_SlonOsobistość3piorunów@Tomekku Dokladnie tak, chciałem wiedzieć jak zrealizował ktoś to co ja chce zrobić - po co walić głową w otwarte drzwi? 😉