

 malodobryGwiazdor4piorunów
@Kronos @plemnik_w_piwie tutaj opisane lepiej niż ja bym potrafił: https://sekurak.pl/mamy-problem-czyli-jak-ca-generowal-klucze-na-podstawie-xkcd/ :smiley: tldr jest taki że hindusi rozwiązli problem z wadliwie podpisanymi cerfikatami SSL - na niezaktualizowanych przeglądarkach można np. przekierować ruch z hejto.pl na wykop.pl a przeglądarka nie będzie widziała problemu (to samo np. ze stronami bankowymi, rządowymi czy dowolną inną usługą)
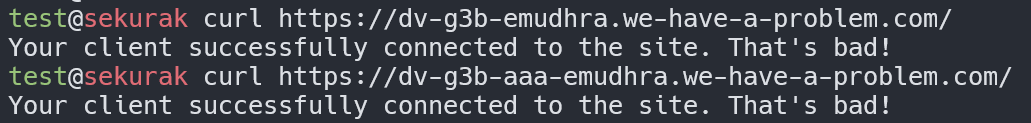 Mamy problem – czyli jak CA “generował” klucze na podstawie XKCDCzy rzut kostką jest losowy? W dużym przybliżeniu ludzkość uznała ten deterministyczny układ chaotyczny za wystarczająco nieprzewidywalny, aby wykorzystać go w różnego rodzaju grach “losowych”. Jednak na poziomie mechaniki klasycznej, ciężko upatrywać tam prawdziwej losowości. Raczej dużą czułość na warunki początkowe i błąd pomiaru. W przypadku kryptografii, jeden rzut zwykłą...Sekurak
